• 12-11-2022, 10:35:45
    #1
    sitelerden birine biri dadanmış. backup kurup login url'yi vs değiştirdim ama değişen url'yi de bulup giriş deneyen biri var. bu url'yi nasıl öğreniyorlar?


    Google Authenticator kurdum şimdi giriş yapmak için bu bilgi de isteniyor artık. Başka önerebileceğiniz bi şey var mı?
  • 12-11-2022, 10:39:43
    #2
    Kimlik doğrulama veya yönetimden onay bekliyor.
    o url ile denemiyorlardır hocam. Xmlrpc.ile deniyorlardır kapatın
  • 12-11-2022, 10:40:26
    #3
    Merhaba 👋
    Güzel bir gün geçirdiğinizi umuyorum.
    Bunun için giriş yapmayı deneyen IP adreslerini engelleyebilir, belirli yanlış deneme sonrasında 15-20 dakika bekleme koyabilir, Captcha ekleyebilir ve ülke bazlı erişim engelleyebilirsiniz. Ayrıca CloudFlare kullanmayı düşünebilirsiniz.

    Mutlu günler dilerim
  • 12-11-2022, 10:47:50
    #4
    pinbtc adlı üyeden alıntı: mesajı görüntüle
    sitelerden birine biri dadanmış. backup kurup login url'yi vs değiştirdim ama değişen url'yi de bulup giriş deneyen biri var. bu url'yi nasıl öğreniyorlar?


    Google Authenticator kurdum şimdi giriş yapmak için bu bilgi de isteniyor artık. Başka önerebileceğiniz bi şey var mı?
    xmlrpc.php dosyanızı eğer mobil uygulamanız yoksa silin, domain.com/wp-json yapınızı kapatın yada tema içinden rest_not_logged_in fonksiyonuna bağlayın ( yani giriş yapmayan göremesin ) , zaten dosya isimlerini değiştirmişsinizdir.
  • 12-11-2022, 10:51:18
    #5
    alperenalpa adlı üyeden alıntı: mesajı görüntüle
    xmlrpc.php dosyanızı eğer mobil uygulamanız yoksa silin, domain.com/wp-json yapınızı kapatın yada tema içinden rest_not_logged_in fonksiyonuna bağlayın ( yani giriş yapmayan göremesin ) , zaten dosya isimlerini değiştirmişsinizdir.
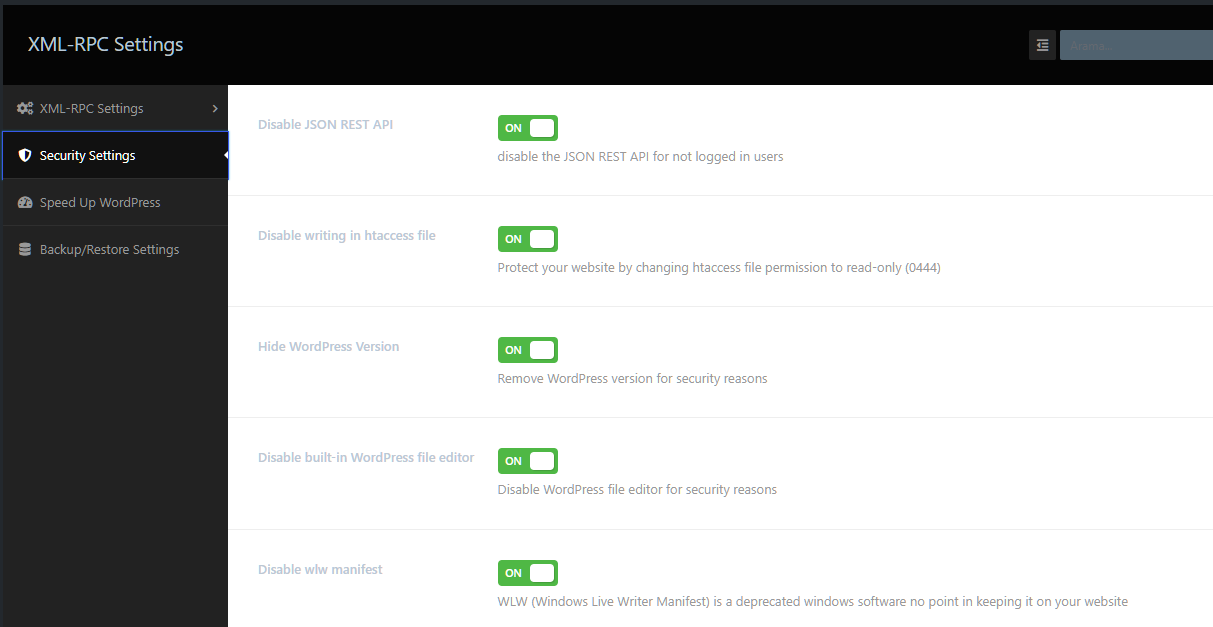
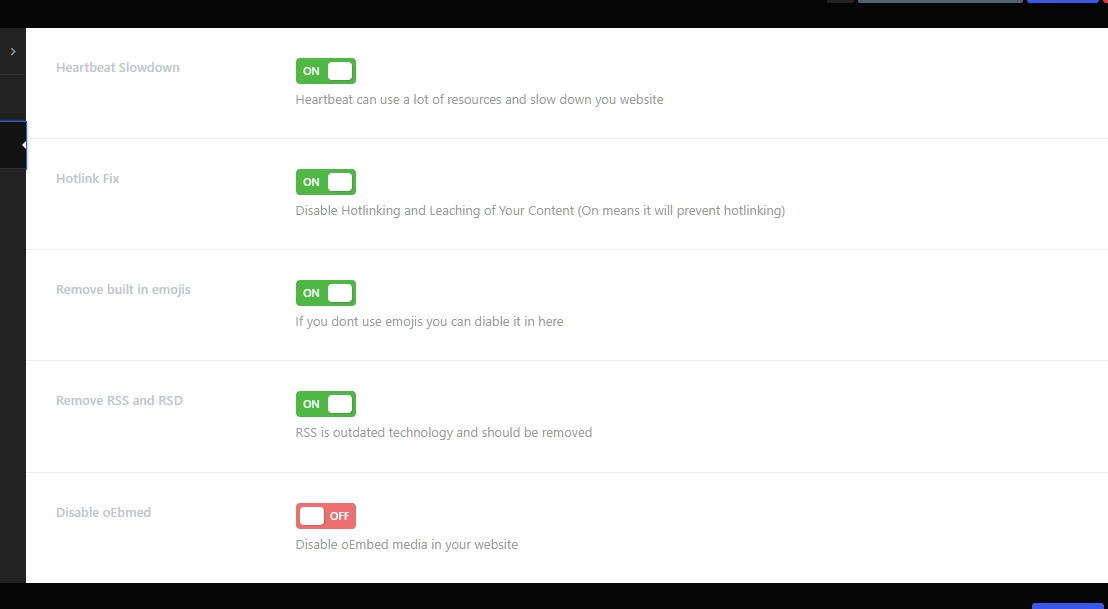
    eklenti kurup ayarlarını şöyle yaptım şimdi


    sanırım bahsettiğiniz sorunları çözmüş olur. bakalım yarın bi daha görebilecek miyiz arkadaşı


    bu arada şunu da ekliyim. bu dadanan her kimse random biri değil siteyi patlattı daha önce. virüslerini atmış. ne kadar virüs temizliği yapsam da bi açık kapı bırakmıştır diyip geçmişten temiz bi backup kurdum. şimdi yine uğramış denemeler yapıyor.

    bana göre bu gtranslate.io eklentisinin ekibinden birisi. çünkü bunlardan deneme sürümü almıştım 14 günlük. o sırada siteyle uyumluluk için pek çok teknik destek sağlandı vs ama amp sorununu çözemedikleri için karttan bakiye çekilmesine 1 gün kala iptal ettim. baya dil döktüler sorunlarınızı çözelim tekrar 14 gün deneme tanımlayalım diye günlerce mail attılar en sonunda mail atmayı kesin artık dedim. birkaç gün sonra site index i tamamen boş sayfaya döndü, virüsler bulaştı siteye. bunlar sorunların çözümü sırasında panelin giriş bilgilerini istemişlerdi id şifre giriş url her şeyi vermiştim ama hiçbir şey yapmamışlardı çözüm adına. o andan itibaren aklıma bunların içeri zararlı bi şeyler eklediği ve uygulamayı satın almazsam yarın öbürgün sitenin başına bi şey geleceği düşüncesi yerleşmişti. düşündüğüm şey oldu sonradan.

    yine de net bi şey söyleyemem o bu diye ama bana göre en yakın ihtimal o ekip.
  • 12-11-2022, 11:35:10
    #6
    Kurumsal PLUS
    Yukarıdaki denilenleri kapatırsanız büyük bir ihtimal sitenizde sorunlar oluşacak. Yukarıdaki denilenler her sitede kapatılmaması gerekiyor.
  • 12-11-2022, 11:44:30
    #7
    Merhaba,

    1- HER TÜRLÜ İŞLEMDEN ÖNCE YEDEK ALIN

    2- En son verimli/kararlı yedeğini geri yükleyin.

    3- Yedek yükleme bittiğinde güvenlikle ilgili kurduğunuz tüm eklentileri kaldırın. FTP'de bile tek bir kalıntısı dahi kalmasın.

    4- WordPress Admin ve FTP dahil ne varsa tüm şifrelerinizi değiştirin.

    5- Config dosyanızı açıp ekleyin:

    define('DISABLE_WP_CRON', true);
    Kaydedin.

    6- Temanızın functions.php dosyasını açın ve ekleyin:

    add_action('init', 'fix_deregister_heartbeat', 1);
    function fix_deregister_heartbeat()
    {
        global $pagenow;
        if ('post.php' != $pagenow && 'post-new.php' != $pagenow)
        wp_deregister_script('heartbeat');
    }
    7- Şimdi şu eklentiyi kurun:
    https://wordpress.org/plugins/wp-crontrol/

    Kurulum sonrası panelden görevleri inceleyin ve sorunlu/zorlama yapan görevleri silin. Buna değinme sebebim aşırı giriş zorlaması sebebiyle cron görevleri kontrolden çıkarsa site çok zorlanır.

    8- Config dosyasını tekrar açın ve az önceki kodu şöyle değiştirin:

    define('DISABLE_WP_CRON', false);
    Kaydedin ve az önce kurduğunuz eklentiyi de kaldırın.

    9- Şu eklentiyi kurarak ilave bir güvenlik sağlayabilir, saldırıları/denemeleri ve agresif botların işlem yapmalarını durdurabilirsiniz:
    https://tr.wordpress.org/plugins/wp-...-math-captcha/
  • 12-11-2022, 12:25:26
    #8
    RakipsizHizmet adlı üyeden alıntı: mesajı görüntüle
    Yukarıdaki denilenleri kapatırsanız büyük bir ihtimal sitenizde sorunlar oluşacak. Yukarıdaki denilenler her sitede kapatılmaması gerekiyor.
    hangilerini açık tutmamı öneriyorsunuz?

    EfendiBey adlı üyeden alıntı: mesajı görüntüle
    Merhaba,

    1- HER TÜRLÜ İŞLEMDEN ÖNCE YEDEK ALIN

    2- En son verimli/kararlı yedeğini geri yükleyin.

    3- Yedek yükleme bittiğinde güvenlikle ilgili kurduğunuz tüm eklentileri kaldırın. FTP'de bile tek bir kalıntısı dahi kalmasın.

    4- WordPress Admin ve FTP dahil ne varsa tüm şifrelerinizi değiştirin.

    5- Config dosyanızı açıp ekleyin:

    define('DISABLE_WP_CRON', true);
    Kaydedin.

    6- Temanızın functions.php dosyasını açın ve ekleyin:

    add_action('init', 'fix_deregister_heartbeat', 1);
    function fix_deregister_heartbeat()
    {
        global $pagenow;
        if ('post.php' != $pagenow && 'post-new.php' != $pagenow)
        wp_deregister_script('heartbeat');
    }
    7- Şimdi şu eklentiyi kurun:
    https://wordpress.org/plugins/wp-crontrol/

    Kurulum sonrası panelden görevleri inceleyin ve sorunlu/zorlama yapan görevleri silin. Buna değinme sebebim aşırı giriş zorlaması sebebiyle cron görevleri kontrolden çıkarsa site çok zorlanır.

    8- Config dosyasını tekrar açın ve az önceki kodu şöyle değiştirin:

    define('DISABLE_WP_CRON', false);
    Kaydedin ve az önce kurduğunuz eklentiyi de kaldırın.

    9- Şu eklentiyi kurarak ilave bir güvenlik sağlayabilir, saldırıları/denemeleri ve agresif botların işlem yapmalarını durdurabilirsiniz:
    https://tr.wordpress.org/plugins/wp-...-math-captcha/
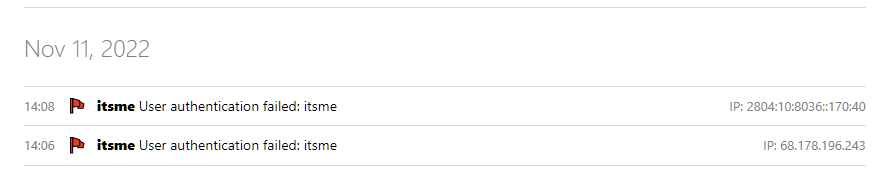
    vakit ayırıp ayrıntılı anlatım yaptığınız için teşekkürler. sitemde cron ile veri tetikleyen lisanslı eklenti mevcut. onun çalışmasında sorun yaratır mı
  • 12-11-2022, 12:54:07
    #9
    Hayır sorun olmaz çünkü siz sadece sorunlu görevleri sileceksiniz. Diğerlerini silseniz bile otomatik eklenmeye devam ederler sorun olmaz.