
🛡️ [ÜCRETSİZ / AÇIK KAYNAK] WordPress & PHP Gelişmiş Zararlı Kod & Backdoor Tarayıcısı (Standalone + Checksum API Destekli)
Merhaba arkadaşlar,
WordPress ve PHP tabanlı sitelerde virüs/zararlı kod bulaşmalarını eklenti kurmaya gerek kalmadan, tek bir PHP dosyasıyla hızlıca tespit edip temizleyebileceğiniz Standalone (Bağımsız) Malware & Backdoor Scanner aracını sizlerle paylaşıyorum. Açık kaynaktır, istediğiniz gibi geliştirebilirsiniz.
Özellikle yönetim paneline (wp-admin) erişilemeyen veya sunucu kaynakları kısıtlı olan durumlarda hayat kurtaracak şekilde tasarlandı.
🚀 Neden Bu Aracı Kullanmalısınız?
Piyasadaki çoğu güvenlik eklentisi WordPress paneline giriş gerektirir, veritabanını şişirir ya da kök dizindeki meşru dosyaları virüs sanıp yanlış alarmlar üretir. Bu tarayıcı ise:
- Tek Dosyadır: Kurulum gerektirmez, FTP'ye atıp tarayıcıdan çalıştırmanız yeterlidir.
- Sunucuyu Kilitlemez: Kademeli (AJAX Batch) tarama motoru sayesinde binlerce dosyayı sunucu zaman aşımına (timeout) uğramadan adım adım tarar.
- Resmi WordPress Checksum API Entegrasyonu: Sitenin kurulu olan WordPress sürümünü (6.7.x vb.) ve dil paketini otomatik tespit eder, WordPress.org resmi sunucularından 3.400+ çekirdek dosyanın orijinal MD5 hash değerlerini çekerek birebir doğrular.
🌟 Öne Çıkan Özellikler
- 🧬 WordPress Çekirdek Bütünlük Doğrulaması:
- Orijinal WordPress dosyalarını %100 tanır (Yanlış alarm vermez).
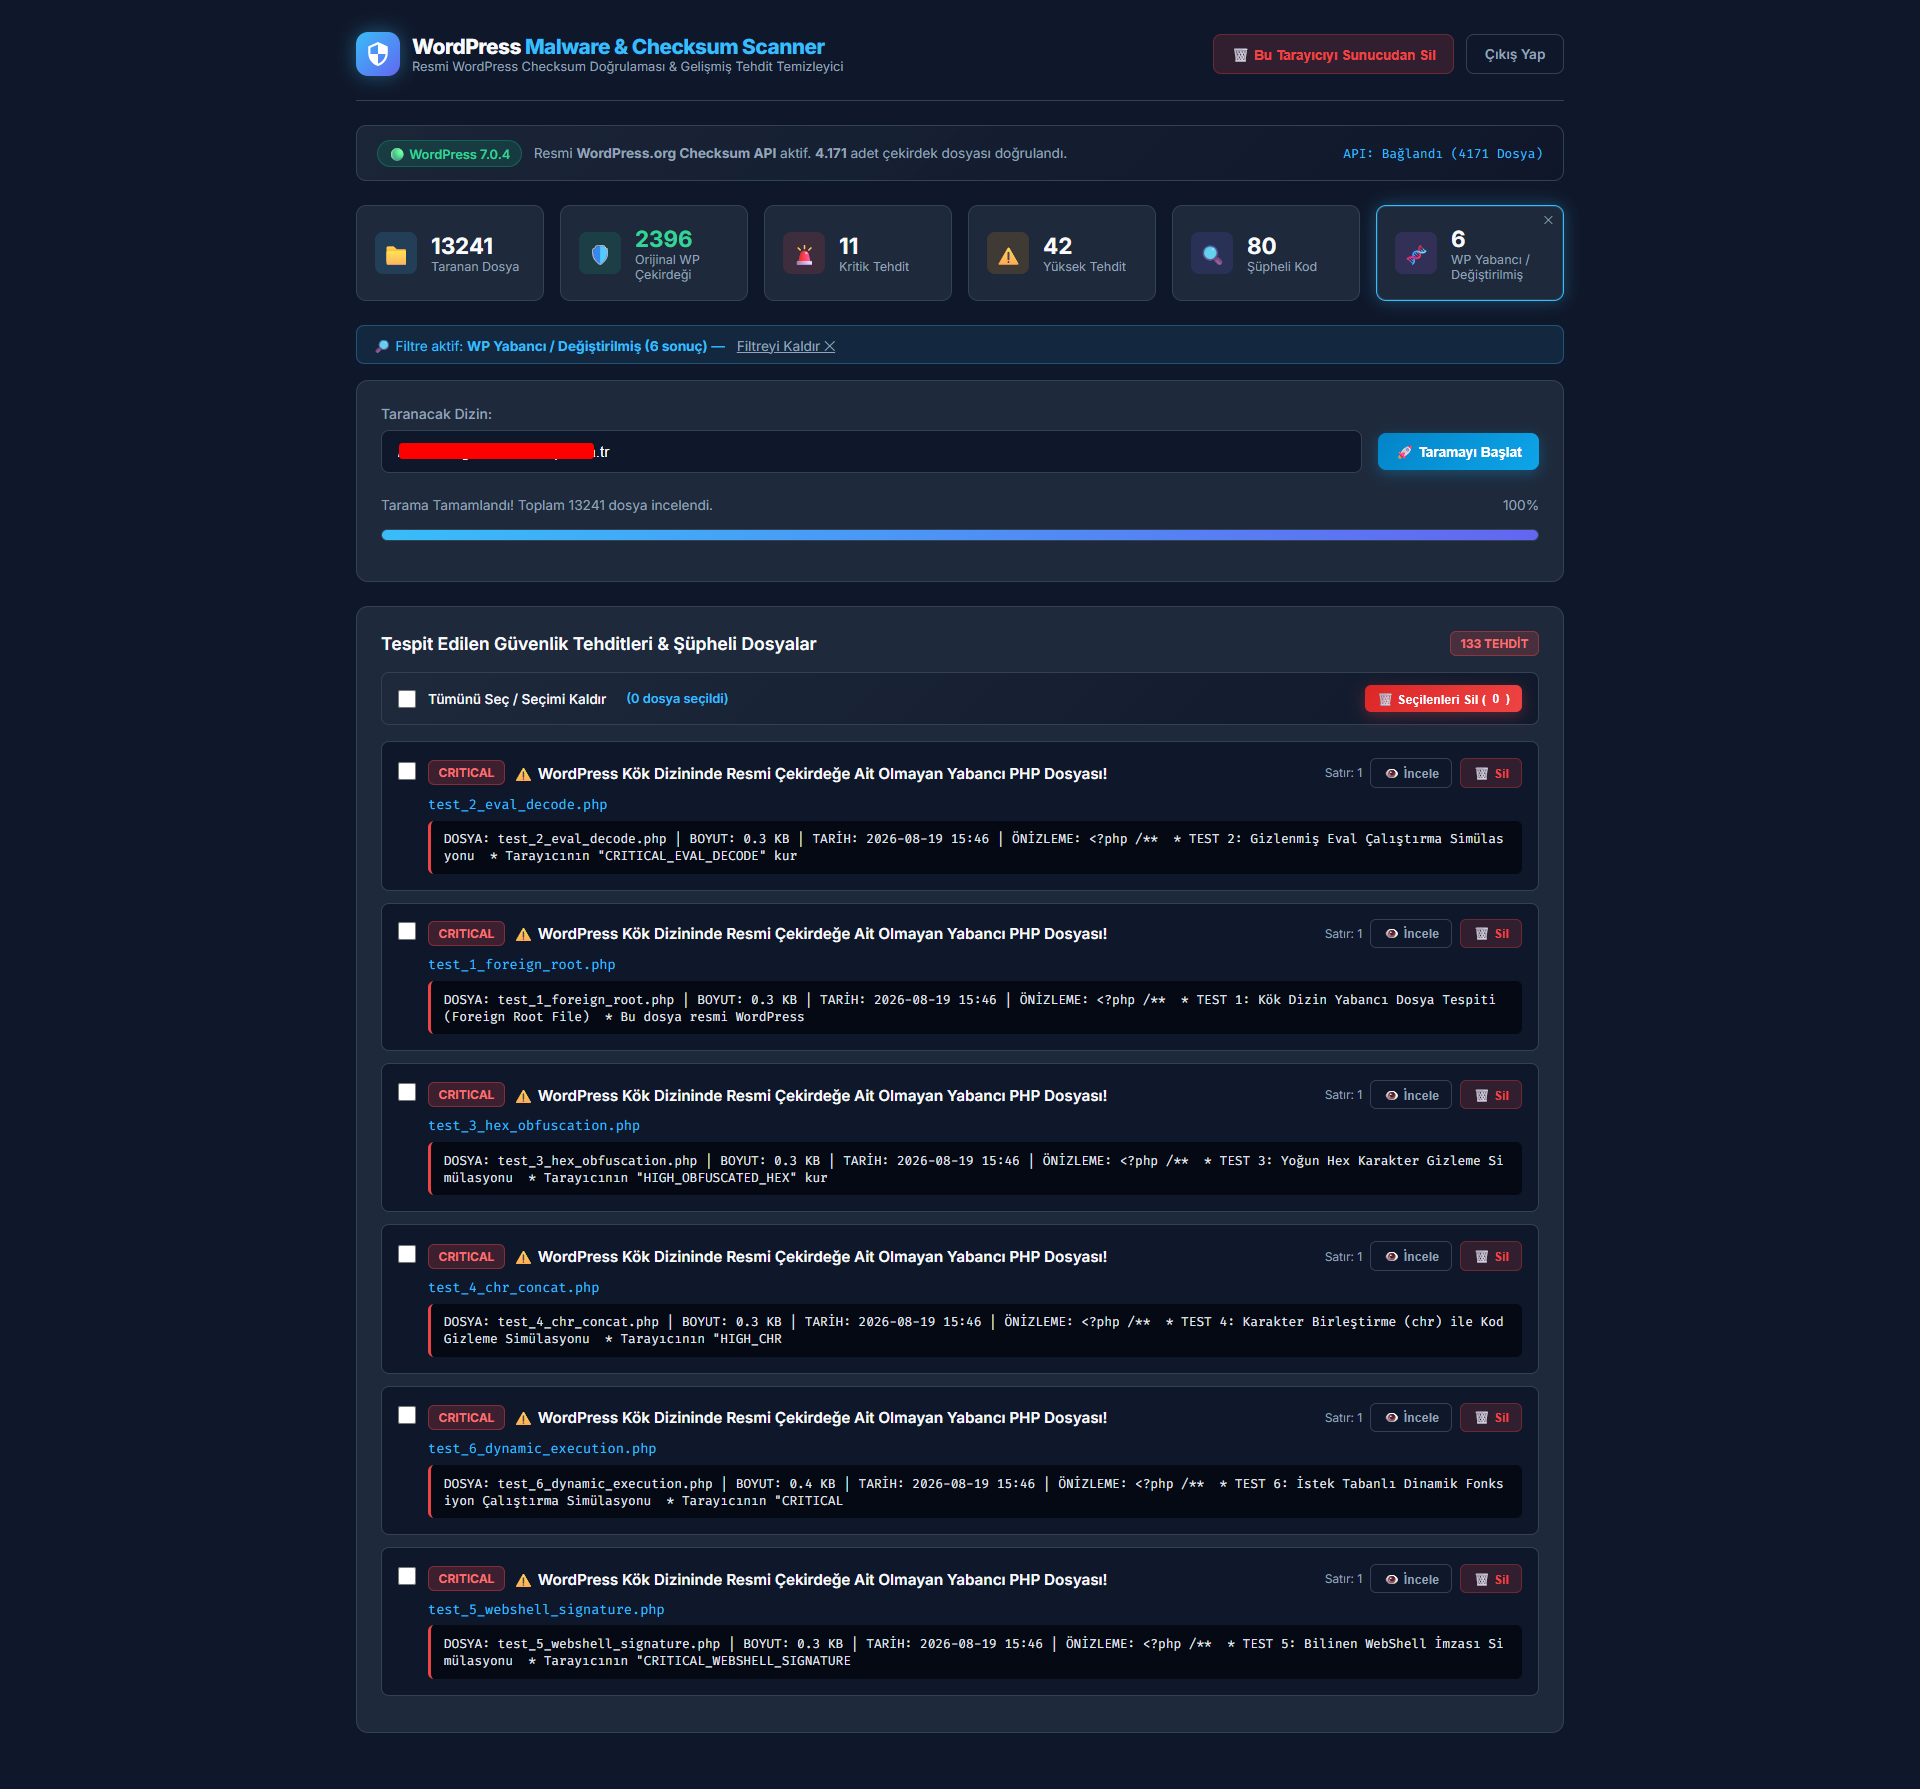
- İçine kod enjekte edilmiş/değiştirilmiş çekirdek dosyaları anında yakalar (Core Checksum Mismatch).
- Kök dizine, wp-admin veya wp-includes klasörlerine sonradan eklenmiş yabancı/sahte PHP dosyalarını tespit eder.
- 🕵️ Gelişmiş Tehdit & WebShell İmzaları:
- WSO, c99, r57, b374k, Alfa, FilesMan vb. bilinen tüm WebShell imzaları.
- Gizlenmiş eval(), karmaşık base64_decode(), gzinflate(), str_rot13(), hex2bin() çalıştırmaları.
- Yoğun Hex (x..) ve Karakter Birleştirme (chr()) ile kamufle edilmiş zararlı kodlar.
- system(), shell_exec(), passthru() gibi komut yürütücüler.
- 🖼️ Sahte Resim & Resim İçi PHP Tespiti:
- .jpg, .png, .gif, .ico, .webp veya .svg dosyaları içerisine gizlenmiş PHP kodlarını ve sahte resim dosyalarını yakalar.
- 📁 Uploads / Medya Klasörü Koruması:
- wp-content/uploads/ altında asla bulunmaması gereken çalıştırılabilir PHP dosyalarını %100 doğrulukla bulur.
- ⚡ Yönetim ve Temizleme Araçları:
- 👁️ Dosya İnceleme: Şüpheli kodu dosyayı açmadan tarayıcı içinde satır satır önizleme.
- 🗑️ Tekil ve Toplu Silme: Seçilen tüm virüslü/yabancı dosyaları tek tıkla sunucudan temizleme.
- 💣 Kendi Kendini İmha (Self-Destruct): Tarama ve temizlik bitince tarayıcı dosyasını sunucudan tek tıkla kalıcı olarak silme.
🛠️ Nasıl Kullanılır? (3 Adımda)
- wp-malware-scanner.php dosyasını sitenizin ana dizinine (public_html / httpdocs) FTP ile yükleyin.
- Tarayıcınızdan https://siteniz.com/wp-malware-scanner.php adresini açın.
- Şifrenizi girin (Varsayılan şifre: admin) ve "Taramayı Başlat" butonuna basın.
⚠️ Güvenlik Uyarısı: Dosyayı sunucuya atmadan önce PHP dosyasının başındaki $SCANNER_PASSWORD = "admin"; şifresini mutlaka değiştirin. İşiniz bittiğinde sağ üstteki "Bu Tarayıcıyı Sunucudan Sil" butonuna basarak dosyayı sunucudan kaldırın.
⚠️ ÖNEMLİ UYARI VE SORUMLULUK REDDİ
- Sistem WordPress Checksum API ile resmi çekirdek (core) dosyaları analiz eder, yabancı dosyaları bulur ve mevcut FTP dizinindeki zararlı/şüpheli kod kalıplarını tarayarak listeler.
- Unutmayınız ki tespit edilen her kod veya özel dosya mutlaka virüs demek değildir. Bilmediğiniz veya temanıza/özel eklentinize ait olabilecek dosyaları incelemeden kesinlikle silmeyiniz.
- İşleme başlamadan önce sitenizin ve dosyalarınızın MUTLAKA YEDEĞİNİ ALINIZ.
Bu araç tamamen topluluğa fayda sağlama amacıyla paylaşılmıştır, herhangi bir ticari amaç güdülmemektedir. Yedek alınmadan yapılan işlemlerden, bilinçsizce silinen dosyalardan veya oluşabilecek veri kayıplarından kullanıcı bizzat kendisi sorumludur.Güle güle kullanın, soru ve önerilerinizi bu başlık altından paylaşabilirsiniz!
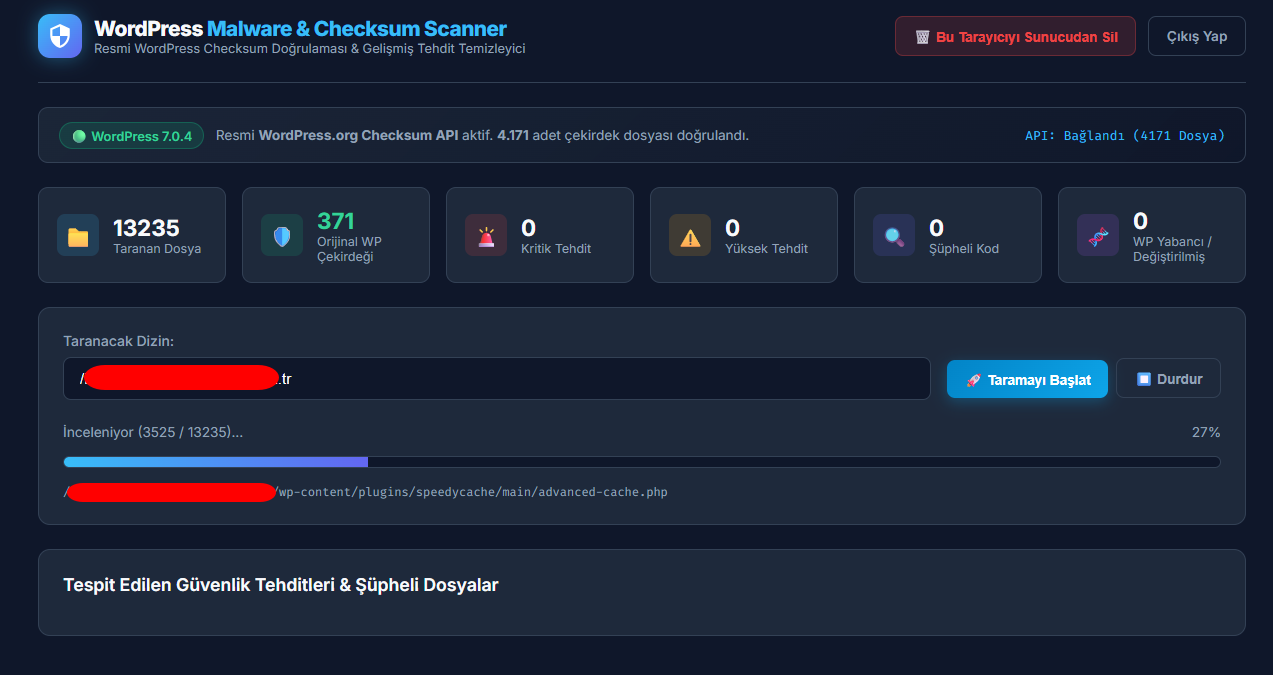
TEST AMAÇLI ÇALIŞTIRMA
Eklenti Wordpress Org A Gönderildi, kabul edildiği zaman link eklenecektir