• 25-08-2026, 23:21:15
    #1
    Merhaba

    netinternet yönetilen sunucu kullanıyorum 2 yıldır.

    son 1 ayda maf olduk, whm içinde yer alan cpanellere sürekli yetkisiz erişimler geliyor.

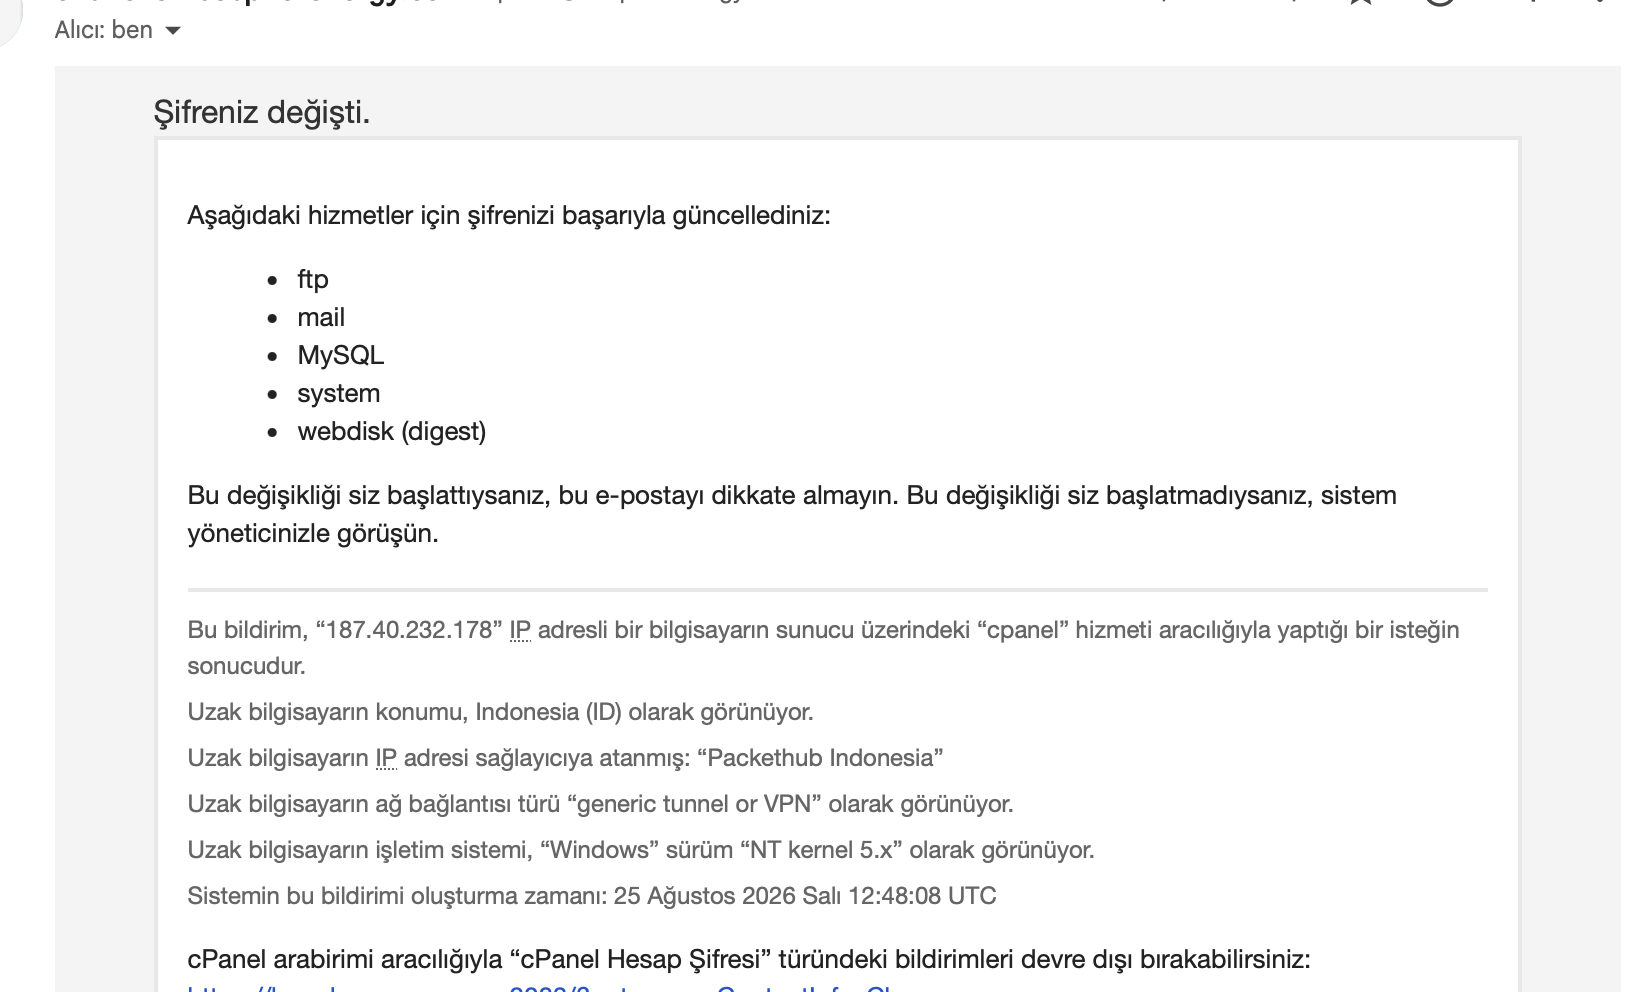
    Sunucu da yer cpanllere sırayla giriyorlar şifre değiştiriyor x reklam sayfası koyuyorlar.

    Erişip şifre değişince bu şekilde mail geliyor.

    macOS cihaz sıfırladım yedeksiz, whm şifreleri kayıtlı değil hiçbir yerde, panellerde kimseye verilmiş değil

    şuana kadar 15 cpanel peş peşe giriş oldu

    ne yapacağımı şaşırdım fikir almak istedim belki birilerindede olmuştur benzer bi durum
  • 25-08-2026, 23:23:47
    #2
    Açık vardır, türktelekomdan statik ip alın kendinize whitelist yapın başkası giremesin veya openvpn kurun makineye asdece iç ipden girsin bu arada cpanelle ereişildiyse compromised saymak en sağlıklısı sıfırdan kurup
  • 25-08-2026, 23:26:52
    #3
    mertcanilter adlı üyeden alıntı: mesajı görüntüle
    Merhaba

    netinternet yönetilen sunucu kullanıyorum 2 yıldır.

    son 1 ayda maf olduk, whm içinde yer alan cpanellere sürekli yetkisiz erişimler geliyor.

    Sunucu da yer cpanllere sırayla giriyorlar şifre değiştiriyor x reklam sayfası koyuyorlar.

    Erişip şifre değişince bu şekilde mail geliyor.

    macOS cihaz sıfırladım yedeksiz, whm şifreleri kayıtlı değil hiçbir yerde, panellerde kimseye verilmiş değil

    şuana kadar 15 cpanel peş peşe giriş oldu

    ne yapacağımı şaşırdım fikir almak istedim belki birilerindede olmuştur benzer bi durum

    Bir tane vds satın alın ve o vds ipsine whitelist yapın
  • 25-08-2026, 23:29:59
    #4
    cPanel güncel mi? CVE-2026-41940 için patchli sürüme güncellendi mi? Güncellemek de yetmez backdoor ihtimali için geçici dizinlerde temizlik yaptınız mı? Şuradaki bash scripti deneyebilirsiniz: https://support.cpanel.net/hc/en-us/...ate-04-28-2026

    Ardından şifreleri değiştirin. Bilgisayarınızda da RAT, RCE gibi ihtimaller için gerekli güncellemeleri uygulayın. MacOS için de CVE-2026-65400 gibi başka açıklar mevcut.
  • 25-08-2026, 23:33:31
    #5
    @Elazığlı168; size yardımcı olabilir.
  • 25-08-2026, 23:39:00
    #6
    sunucuoptimizasyon.com
    Önceki güvenlik açıklarından arka kapı kalmış olabilir, ssh key olabilir, api yetkisi olabilir, rootkit yerleşmiş olabilir.

    Cpanel'i etkileyen büyük güvenlik açığı sonrası başka birçok serviste de kritik güvenlik açıkları çıktı özellikle kernel, litespeed plugin, apache, exim gibi root yetkisi elde edilebilen lpe açıklarından biri etkili olmuş olabilir bir tanesinin bile es geçilmiş olması baş ağrıtabiliyor. Sunucunuz artık en kritik noktada ve compromised duruma gelmiş ve bu aşamadan sonra en temiz yol sunucunun formatlanmasıdır.

    Şifre güvenliğinizden eminseniz yukardaki durum geçerlidir.
  • 25-08-2026, 23:49:22
    #7
    herkese teşekkür ederim

    1 aydır özellikle 15 gündür netinternetden bu konu hakkında destek almaya çalışıyorum

    cpanellere patır patır girip her türlü işlemi yapıyorlar ama net bir güvenlik çözümü alamıyorum netinternet den

    x sitede ki açık vs diyorlar ama her site ayrı domainler 2-3 saat arayla giriş sağlıyorlar

    gerçekten saçma sapan bi durumda kaldım

    sunucuda 90 domain var, şuana kadar sırayala 20 sine girdiler alakasız firmalar domaniler birbirinden bağımsız çoğu wordpressde değil
  • 26-08-2026, 00:34:08
    #8
    Benim de başıma geldiği için doğrudan söylüyorum: Kimsenin ilk etapta aklına gelmez ama ilk işiniz WHM > Tweak Settings kısmından "Password Reset" (Şifre Sıfırlama) özelliğini tamamen kapatmak olsun.
    Bu seçenek açık kaldığında saldırganlar sadece tek tek cPanel şifrelerini değil; lokal yetki yükseltme veya e-posta doğrulama manipülasyonlarıyla Reseller (Bayi) ve hatta Root şifre sıfırlama akışını tetikleyip ana yetkiyi ele geçirebiliyorlar. Ana yetki ellerine geçince de paneldeki 15-20 siteye sırayla zahmetsizce sızıp reklam/index basıyorlar.
    Şifre sıfırlamayı kapattıktan sonra vakit kaybetmeden şunları da uygulayın:
    • API Token Temizliği: WHM > Manage API Tokens kısmına girip arkada oluşturulmuş bir yetki anahtarı var mı kontrol edin ve hepsini silin.
    • Oturumları Düşürün: Root ve WHM şifrelerini değiştirip Kill All Sessions ile aktif tüm oturumları kapatın.
    • 2FA Açın: WHM ve cPanel girişlerine Two-Factor Authentication zorunluluğu getirin.
    • Dosya İzolasyonu: Tek bir sitedeki shell'in diğer sitelere sıçramaması için CageFS/CloudLinux yapısının ve Symlink korumalarının aktif olduğundan emin olun.
  • 26-08-2026, 07:57:20
    #9
    Platin üye
    Sunucunuzda Cloudlinux var mı? Yoksa kurun, Cagefs olmayan sistemde tek sitedeki açıkla tüm sunucuya zıplayabilirler, sitelerinizde açık varsa da sadece açık olan siteler etkilenir.

    Imunify360 tam sistem taraması ve ModSecurity kuralları ile kötü niyetli get/post erişimlerini kesebilirsiniz,

    Gerisi kullanıcı, API ve yetki kontrolü.