nebisenol adlı üyeden alıntı:
mesajı görüntüle
Teamspeak sunucusu için ddos test yapabilecek?
14
●460
- 12-11-2024, 02:01:39Nereye gönderiyor olabilir hocam? Teamspeak için sormuyorum. Ev internetleri için nereye saldırı gönderiyor olabilir? Bahsettiğim scriptlerin bazılarında port kısmı boş olsa dahi saldırı gerçekleşiyor. Derseniz ki boş geçildiğinde default olarak örneğin 80 portuna saldırıyordur, ev internet kullanıcıları için zaten tüm portlar hem Windows tarafında, hem modem tarafında ekstra izin verilmemişse engelli oluyor. Bahsettiğimiz saldırı tipleri aynı değil. Özelden yazarsanız eski bir örnek video gönderebilirim.sysadmin adlı üyeden alıntı: mesajı görüntüle
- 12-11-2024, 10:28:45ben sana bir ip vereyim oraya olmayan bir porttan saldır bakalım bir şey olacak mı.nebisenol adlı üyeden alıntı: mesajı görüntüle
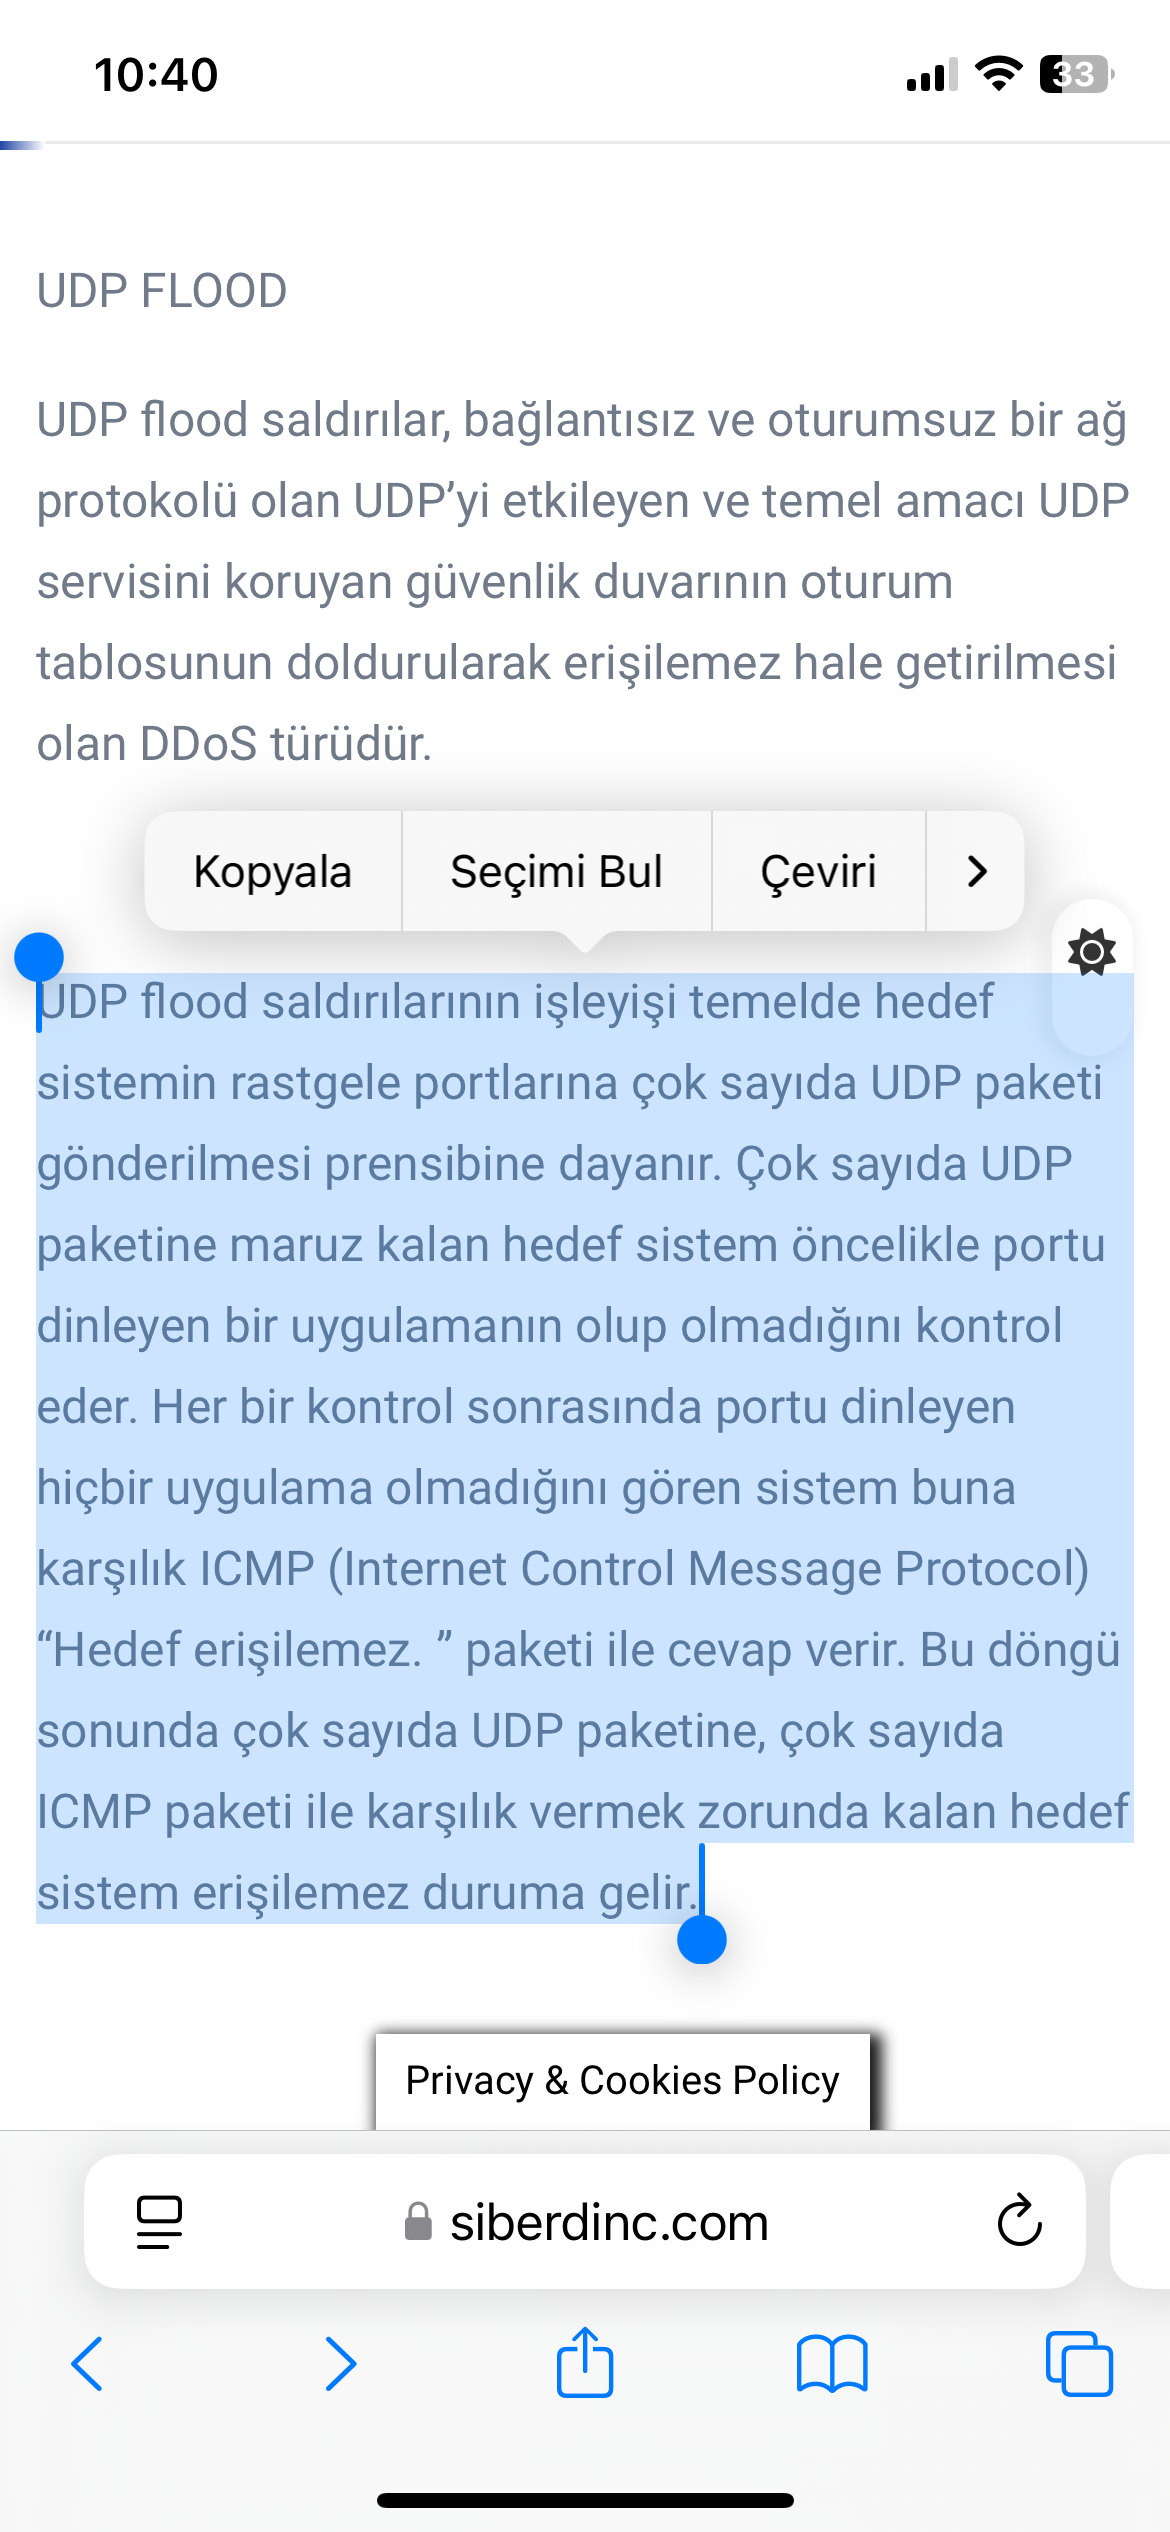
- 12-11-2024, 10:53:09Sorduğum soruyla bağımsız bir cevap oldu. Eskiden test amaçlı uğraştığım birşeydi. Elimde olsaydı eğer konu sahibi arkadaşa yardımcı olurdum zaten. Son olarak https://www.siberdinc.com/siber/flood-saldirilari/.html bu linki incelemeni tavsiye ediyorum.sysadmin adlı üyeden alıntı: mesajı görüntüle

Ekran görüntüsündeki işaretli alanda dediğim olaydan bahsedilmiş. Bahsedilen olay, port kapalı dahi olsa sunucu yanıt olarak Hedef erişelemez yanıtı verdiği için sunucuya aynı udp paketten çok sayıda istek gönderildiği için sunucu bu paketlere Hedef erişilemez yanıtı vermek ile uğraşıyor. Böylelikle saldırı yapılan sunucu ya da ip adresi düşmüş oluyor. Ek olarak eski bir script içerisinde port kısmıyla ilgili kodu göndereyim.
$pport = $port ? $port : int(rand(6550000))+1;
Burada da port kısmı kontrol edilmiş. Port kısmı boş geçilmişse eğer random bir port numarası verilmiş. Portun açık veya kapalı olmasını da kontrol etmemiş. - 12-11-2024, 12:11:03Ben şimdi anladım dediğinizi ama bunlar artık çok eski ve sunucunun önünde bir firewall olmadığı durumlarda ya da olmasa bile sunucu tarafında güvenlik ayarı yapılmadığında geçerli. hiç bir ayar yapmazsanız zaten sisteme erişimi engellersiniz hiçbir servis çalışmasa bile.
- 12-11-2024, 14:28:49Firewall vb. önemler olsa da anlık bant genişliği doldurularak down edilebiliyor. Ayrıca ip spoofing yapılarak aynı şekilde hedef down edilebiliyor. Ben eski diyorum çünkü eskiden test amaçlı kullandığım birşeydi. Şu an hala kullanılan bir yöntem. Özellikle Teamspeak sunucusu, oyun sunucusu ve bireysel ev interneti kullanıcılarına yapılan bir saldırı. Yani kısacası udp atak dediğimiz olayda bir portun açık olmasına gerek yok.sysadmin adlı üyeden alıntı: mesajı görüntüle