PANELICA
Sıfırdan yazılmış, izolasyonu çekirdeğinde taşıyan Linux hosting kontrol paneli.
Sıfırdan yazılmış, izolasyonu çekirdeğinde taşıyan Linux hosting kontrol paneli.
Merhaba arkadaşlar,
Ben Sabri Yasin. 20+ yıldır yazılım geliştirme ve Linux sistem yönetimiyle uğraşıyorum. Yaklaşık iki yıldır bir ekiple birlikte kendi hosting kontrol panelimizi yazıyoruz: PANELICA.
Konuya girmeden önce bir cümleyle tanımlayayım, çünkü geri kalan her şeyi bu cümlenin üzerine kuracağım:
Panelica, kullanıcı izolasyonunu bir eklentiden değil kendi çekirdeğinden alan, Go ile sıfırdan yazılmış bir Linux hosting kontrol panelidir.
Şimdi asıl söylemek istediğim şey şu, ve konuyu bunu akılda tutarak okumanızı rica ediyorum:
Panelica, cPanel veya Plesk'in "ucuz muadili" değil. Böyle bir iddiayla yola çıkmadık, böyle de konumlandırmıyoruz. Bu paneller yıllar içinde katman katman büyümüş, kendi dönemlerinin ihtiyaçlarına göre şekillenmiş olgun ürünler. Onların yaptığı işi birebir taklit eden bir kopya yazmak teknik olarak mümkün ama bizce anlamsız; zaten onlar varken bir tane daha olmasına gerek yok.
Bizim çıkış noktamız farklıydı. Yıllarca bu panelleri kullanırken hep aynı duvara çarptık: gerçek kullanıcı izolasyonu panelin içinde yoktu. cPanel ve Plesk bir kullanıcının diğerini etkilememesi için size CloudLinux satmak zorunda; CageFS ve LVE panelin dışından gelir, ayrı lisansla ödenir, sonradan entegre edilir. İzolasyon o mimaride sonradan eklenen bir kattır, temel değil.
Biz tersinden başladık. Önce izolasyonu kurduk, paneli onun üstüne yazdık. İsmin açılımı da tam olarak bunu söylüyor: Panel + ICA, yani Isolated Control Architecture — İzole Kontrol Mimarisi. Bu bir pazarlama cümlesi değil, dizin yapısından servis mimarisine kadar her yerde karşınıza çıkacak bir tasarım kararı.
Bu kararın sonucu da şu oldu: Panelica bugün cPanel'in yapabildiği şeylerin büyük kısmını yapıyor, ama onların yapısı gereği yapamadığı birkaç şeyi de yapıyor — son kullanıcıya güvenle root'suz SSH vermek, aynı sunucuda tam root'lu izole Linux sunucular açmak, sunucunun başına 7/24 bir yapay zekâ nöbetçisi koymak gibi.
Bu konuda paneli maddeler hâlinde saymak yerine şunu yapacağım: panelin sol menüsünü yukarıdan aşağı, sizinle birlikte gezeceğiz. Her durakta o bölümün ne işe yaradığını anlatıp ekranını göstereceğim.
Not: Bu yazıdaki görseller panelden bir seçkidir; ekranların tamamını sitemizde bulabilirsiniz — panelica.com/screenshots. Paneli hiçbir kayıt gerektirmeden kendiniz de gezebilirsiniz: panelica.com/demo
DASHBOARD — İLK BAKIŞTA SUNUCU
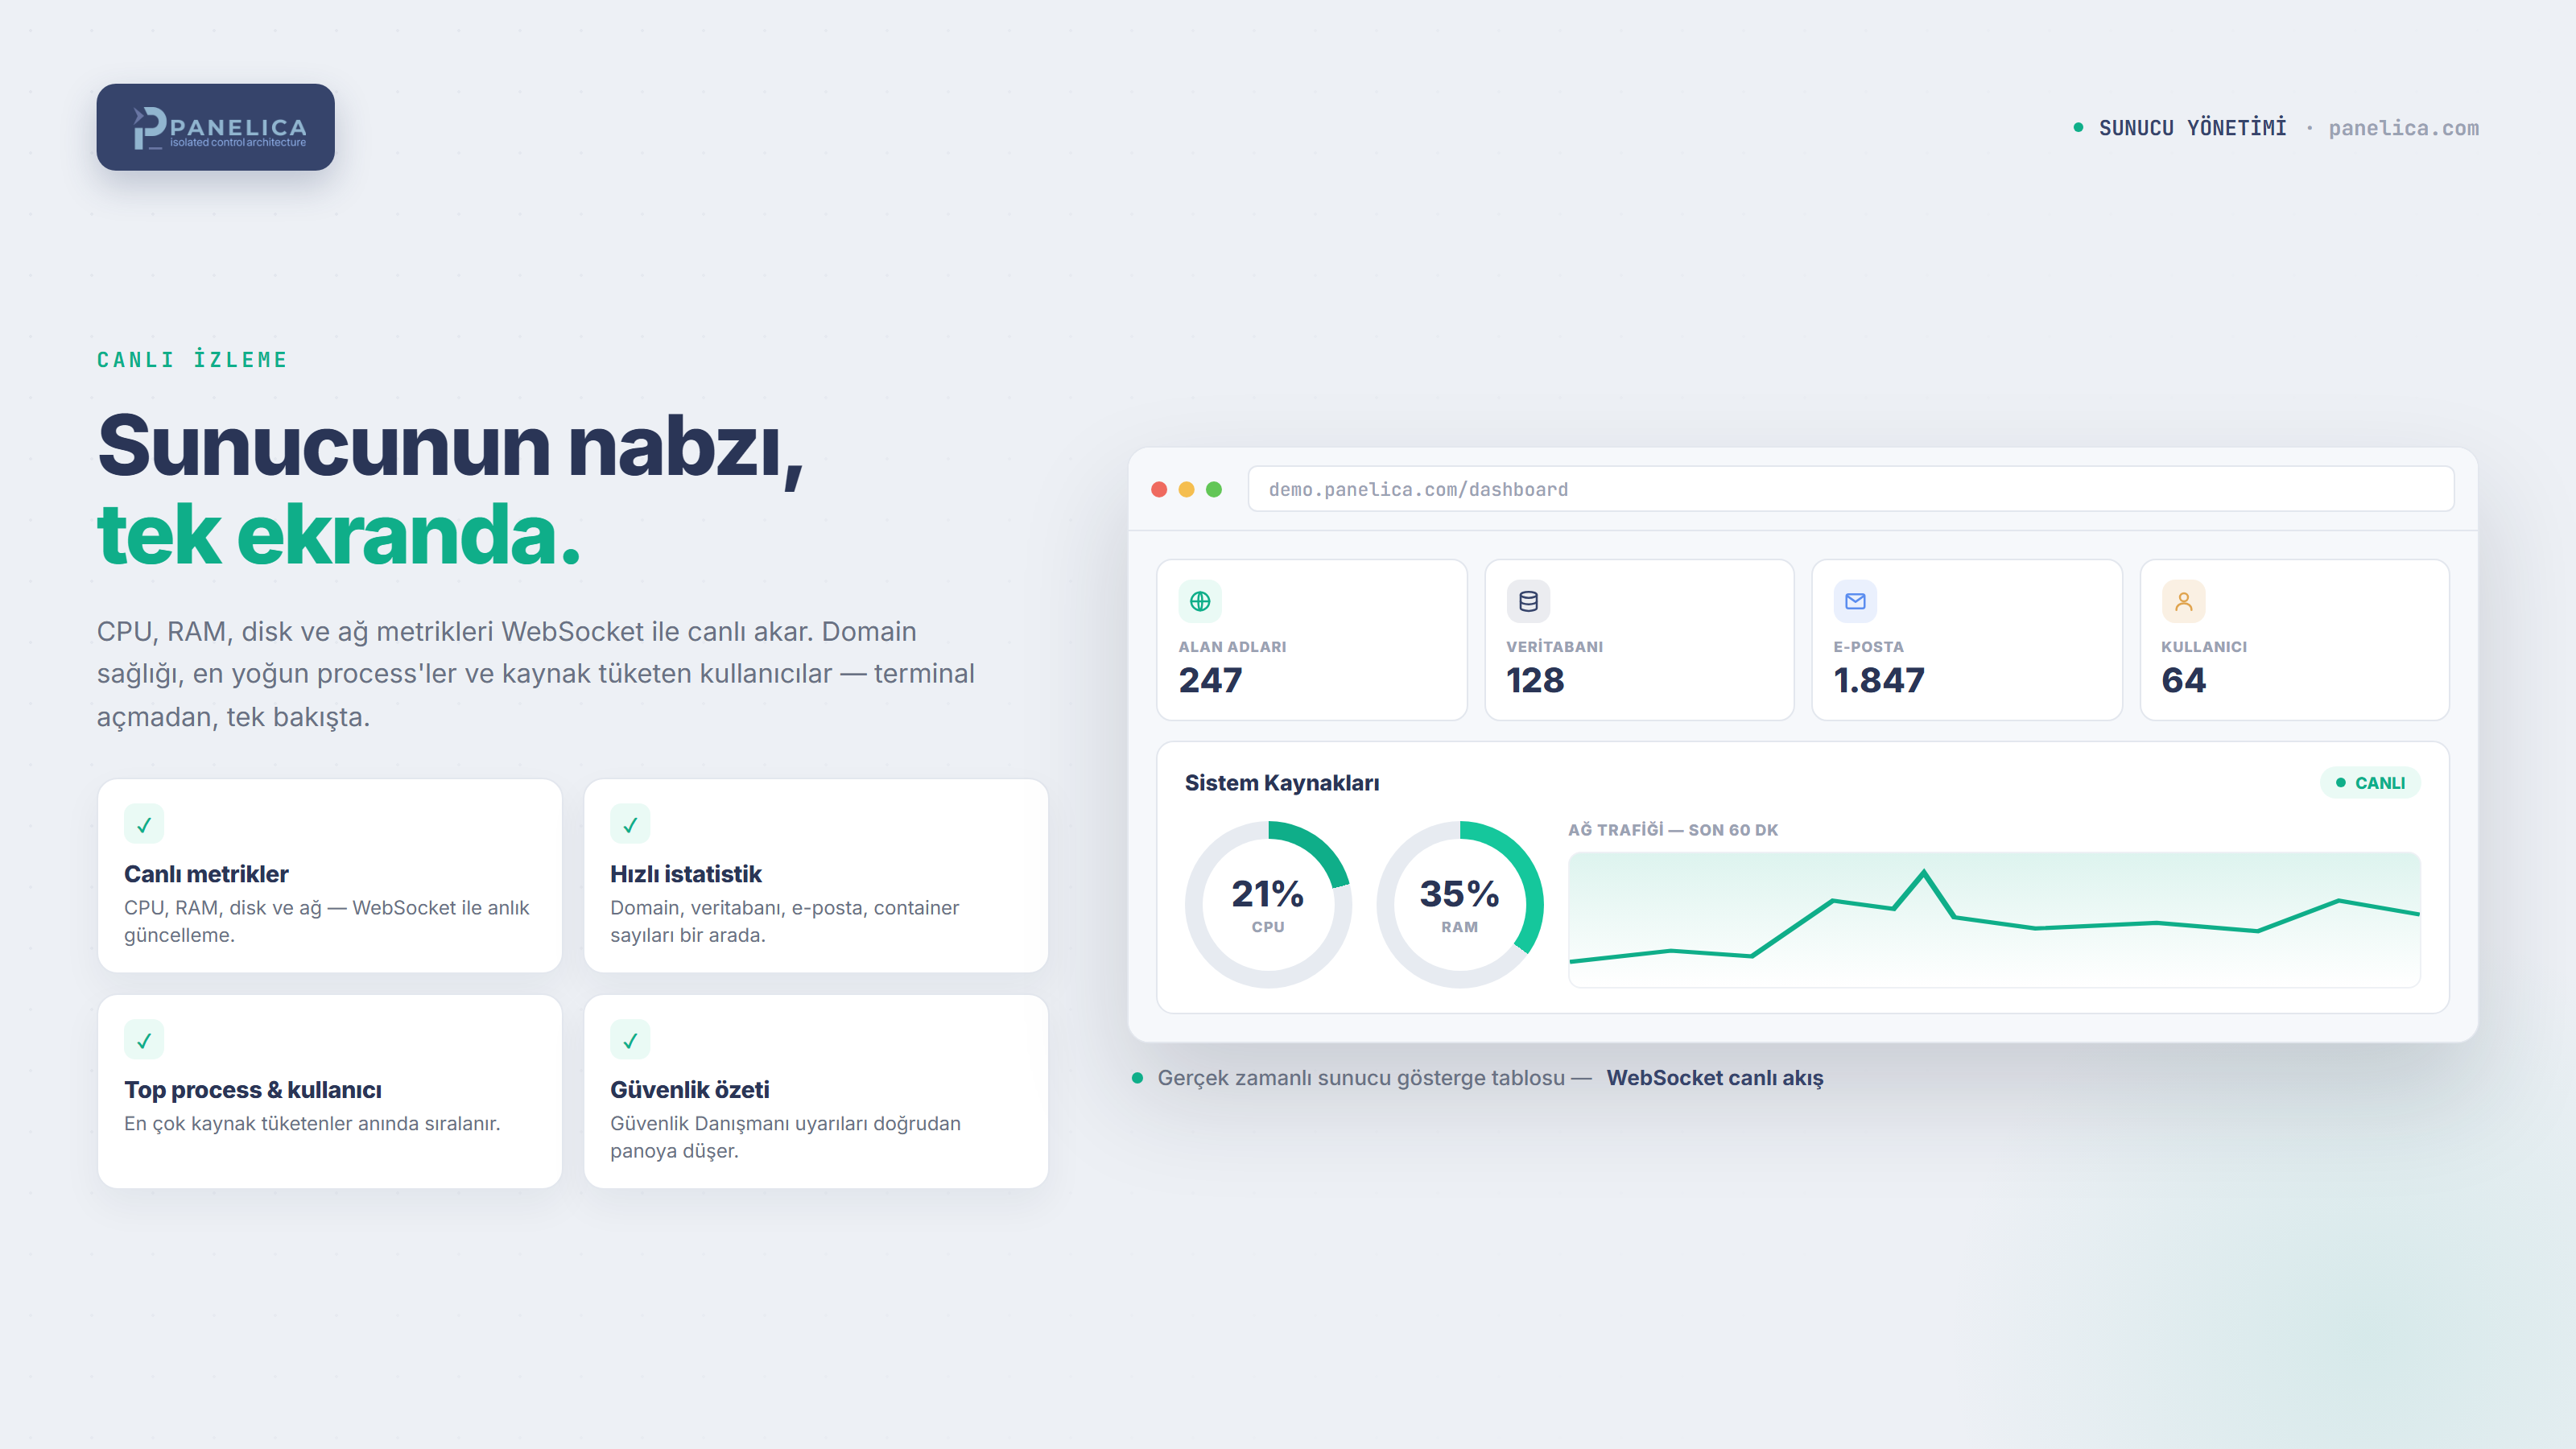
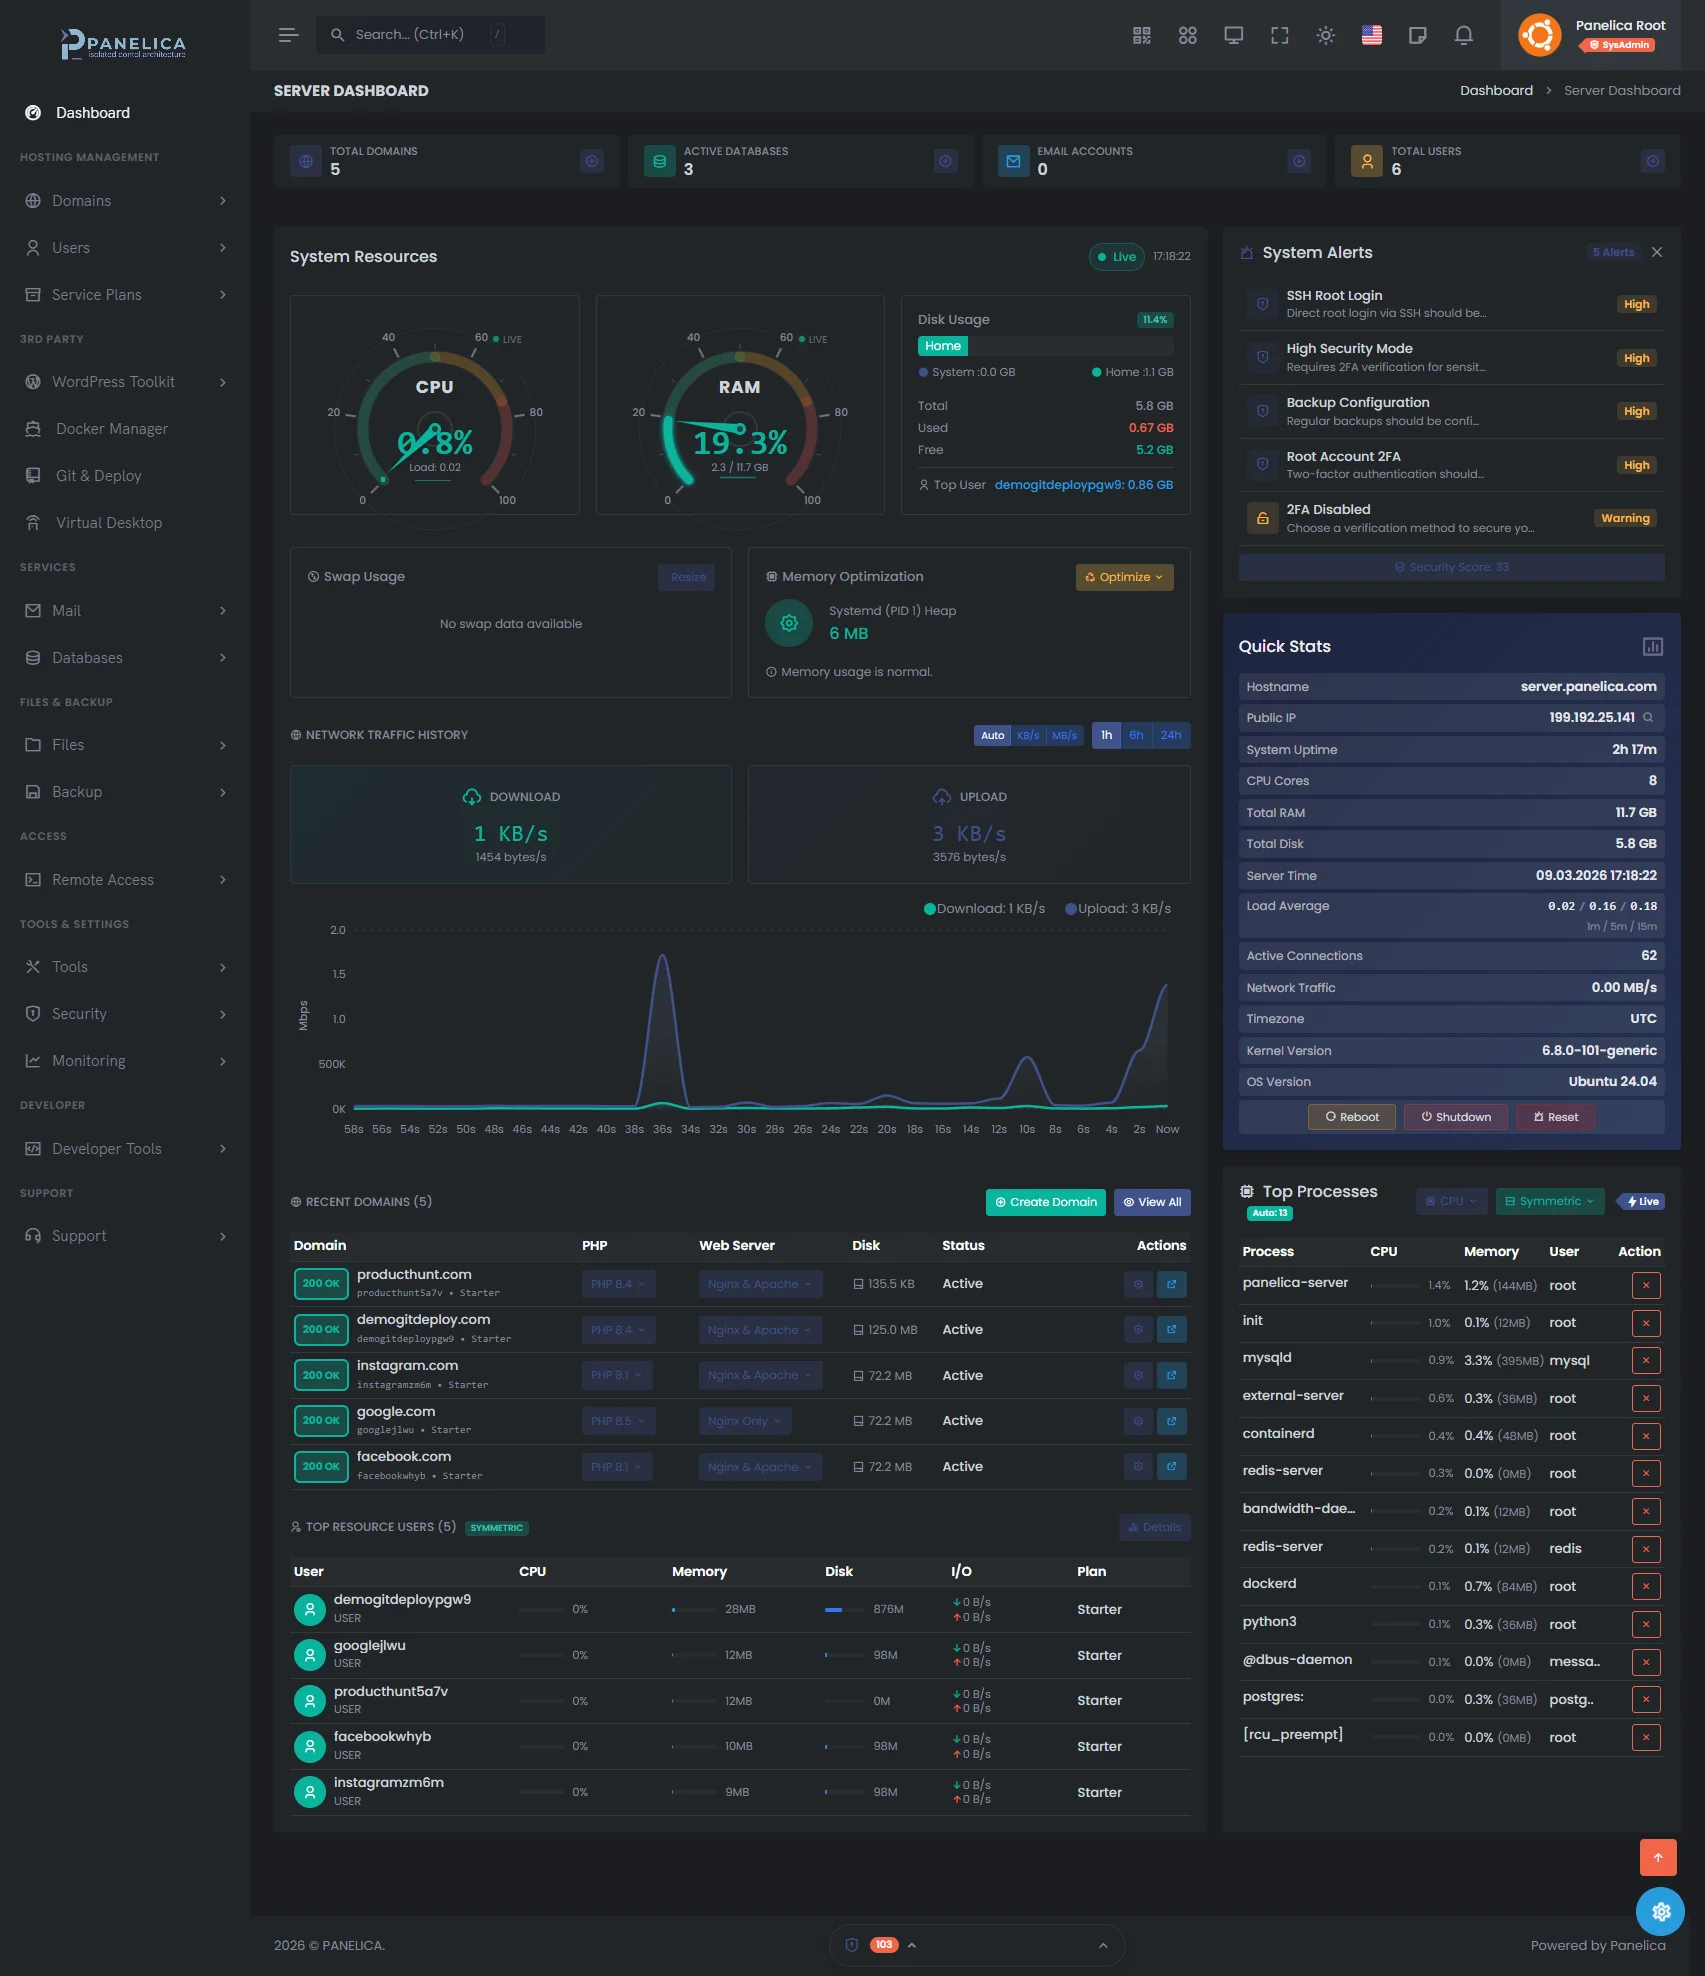
Panele girer girmez sizi karşılayan ekran burası. Sunucunun o anki nabzını tek bakışta veriyor: kaç domain, kaç veritabanı, kaç e-posta hesabı, kaç kullanıcı var; CPU, RAM ve disk ne durumda. Alttaki grafik ağ trafiğini son 60 dakika boyunca canlı çiziyor — sayfayı yenilemenize gerek yok, veriler WebSocket ile akıyor.
Amacımız şuydu: bir sunucuya bağlandığınızda "her şey yolunda mı" sorusunun cevabını terminal açmadan, ilk üç saniyede alın.
PANEL
Panelin görünümü tamamen sizin. Hazır renk paletlerinden birini seçebilir ya da kendi renklerinizi tanımlayabilirsiniz; açık ve koyu tema için 42'şer ön tanımlı palet geliyor.
LIGHT RENK PALETLERİ — KENDİ RENKLERİNİZİ DE AYARLAYABİLİRSİNİZ, 42 ADET ÖN TANIMLI


DARK RENK PALETLERİ — KENDİ RENKLERİNİZİ DE AYARLAYABİLİRSİNİZ, 42 ADET ÖN TANIMLI


ÖRNEK LAYOUT


PANELICA'NIN TEMELİ — NATIVE İZOLASYON
Gezintiye devam etmeden önce panelin felsefesini biraz daha açmam lazım, çünkü her şey buradan besleniyor.
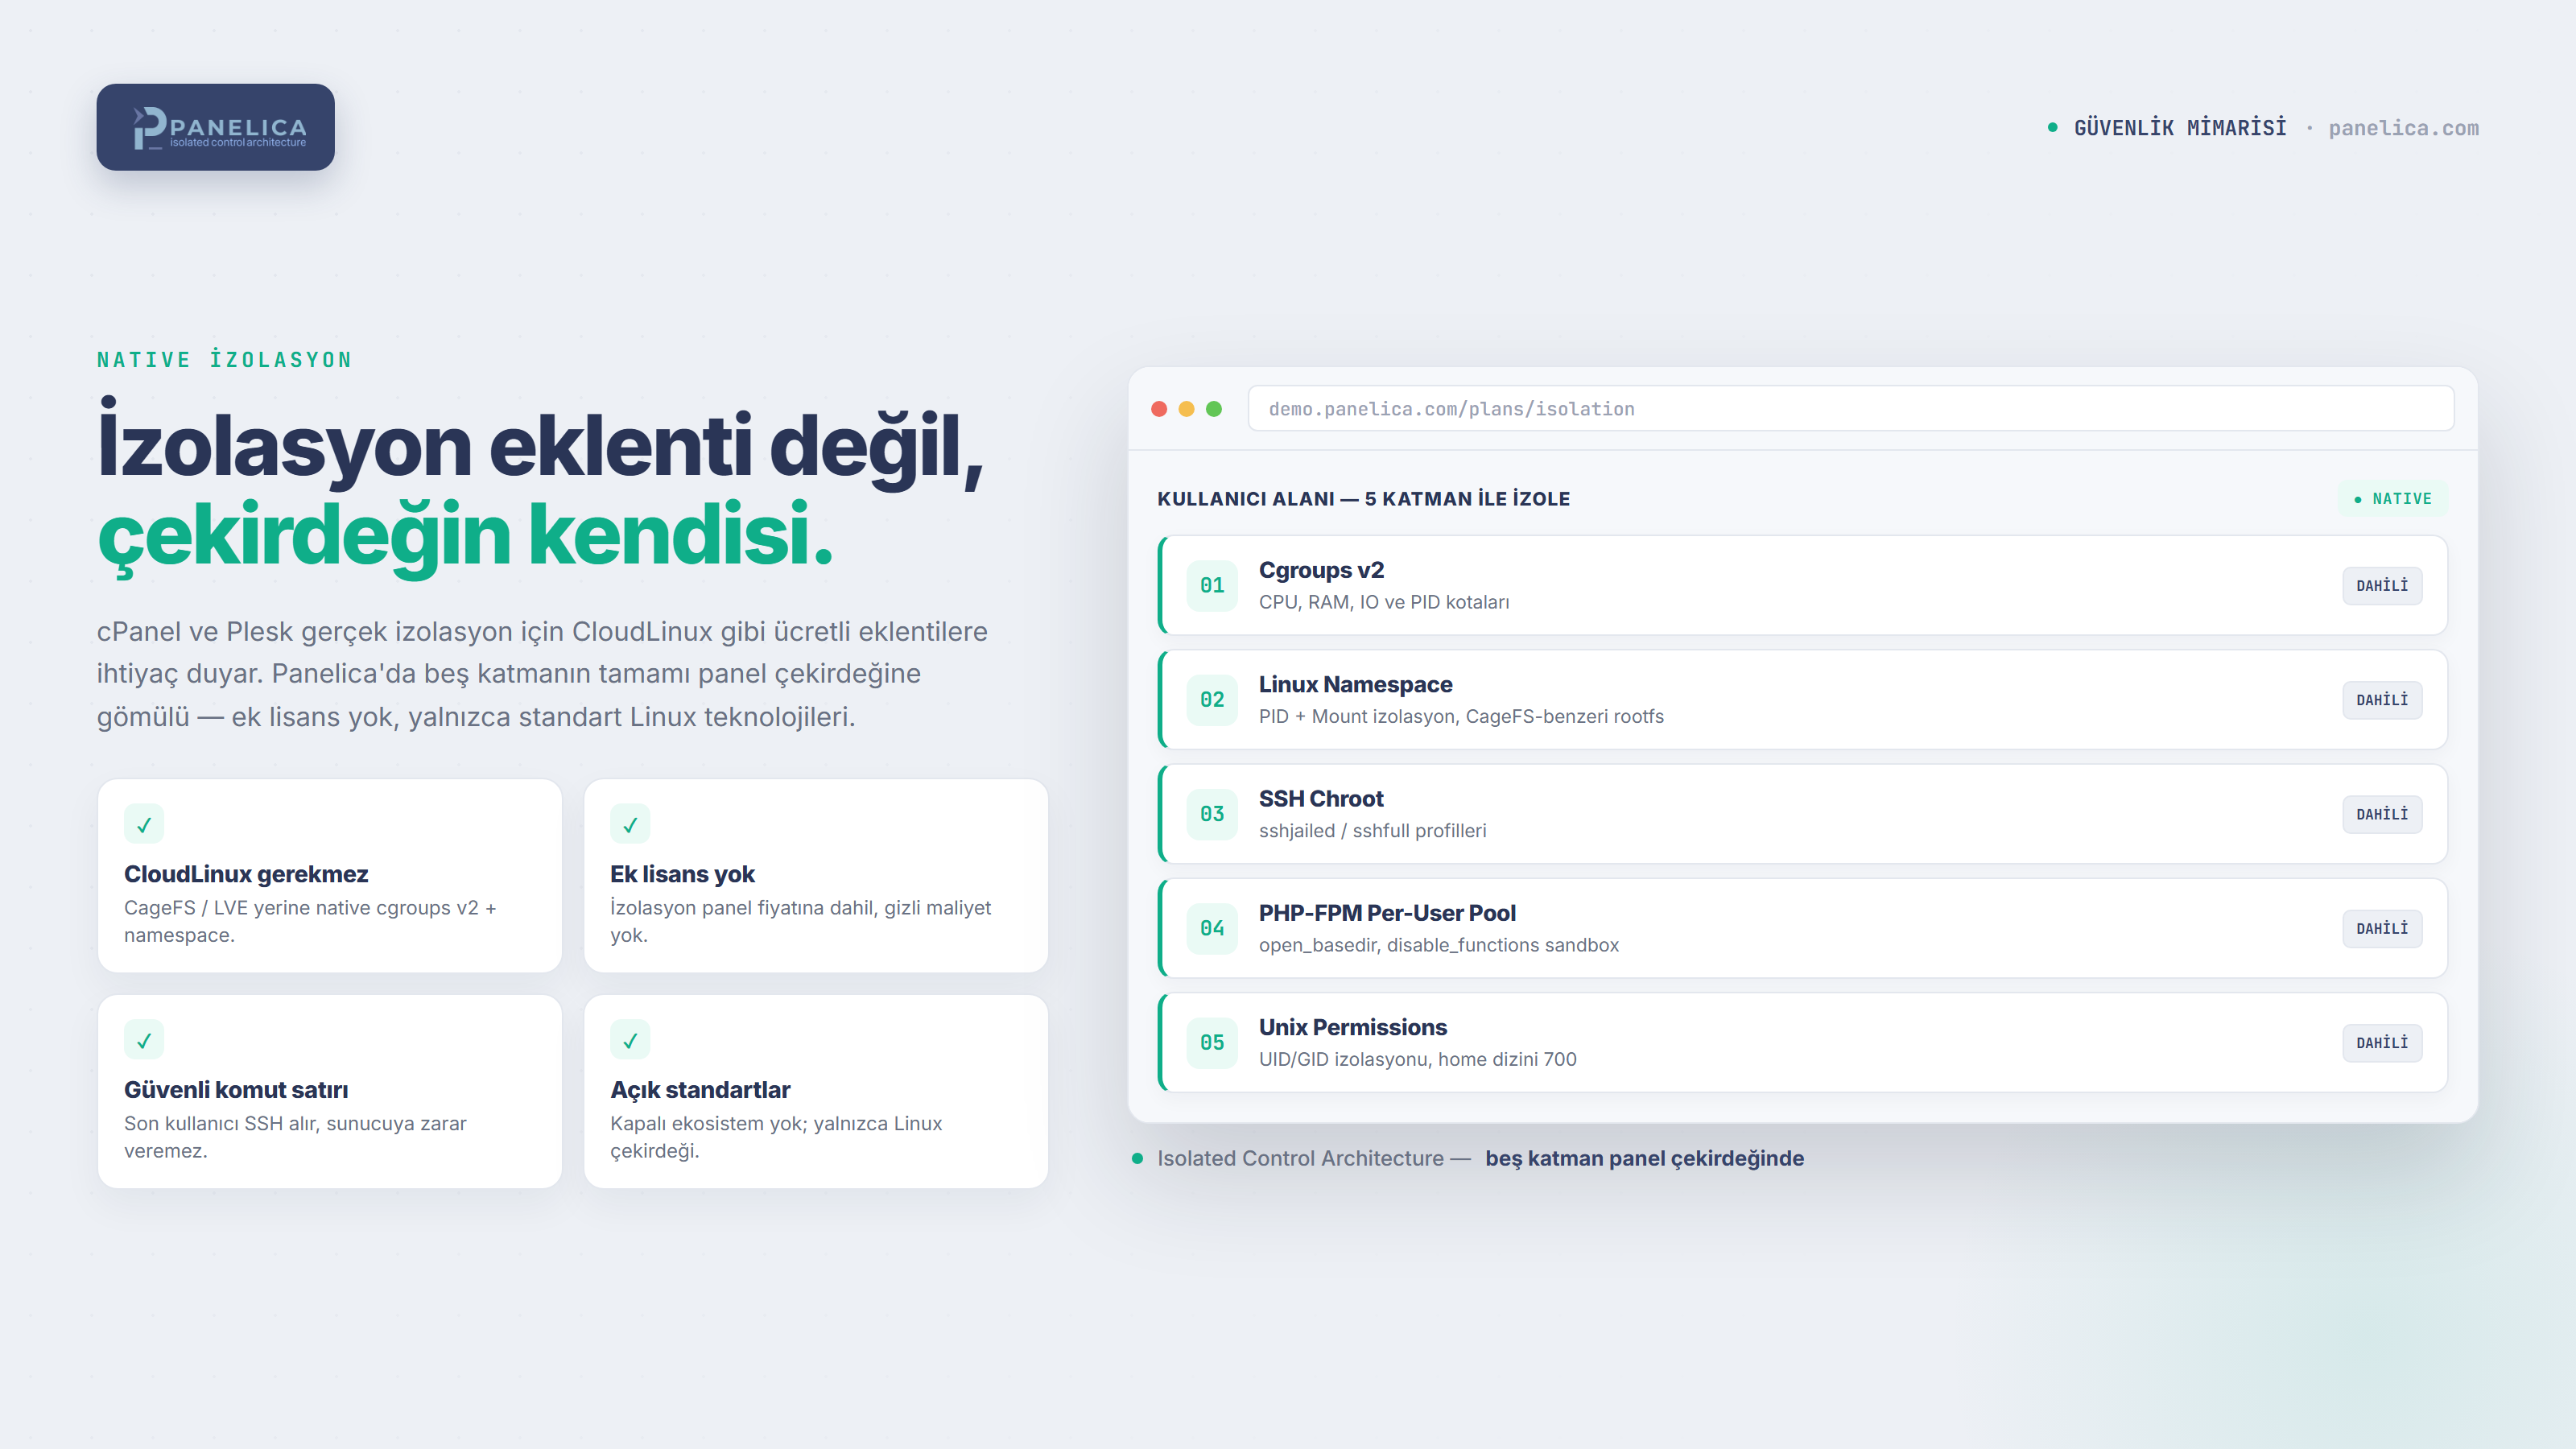
Panelica'da her kullanıcı beş katmanlı bir izolasyonun içinde çalışıyor: cgroups v2 ile CPU, RAM, IO ve PID kotaları; Linux namespace ile PID ve mount izolasyonu (CageFS'e çok benzeyen bir rootfs); SSH chroot ile hapsedilmiş kabuk; PHP-FPM per-user pool ile open_basedir ve disable_functions sandbox'ı; ve klasik Unix izinleri. Hepsi standart Linux teknolojisi, hepsi panele gömülü ve hepsi panel fiyatına dahil.
Bunun pratikteki en güzel sonucu şu: son kullanıcıya gönül rahatlığıyla SSH/komut satırı verebiliyorsunuz. Kullanıcı kendi izole dünyasının dışına çıkamadığı için sunucuya zarar veremez — ama Laravel, Docker, Next.js gibi modern stack'leri rahatça çalıştırabilir. Hosting müşterisine komut satırı vermek normalde kabus senaryosudur; burada değil.
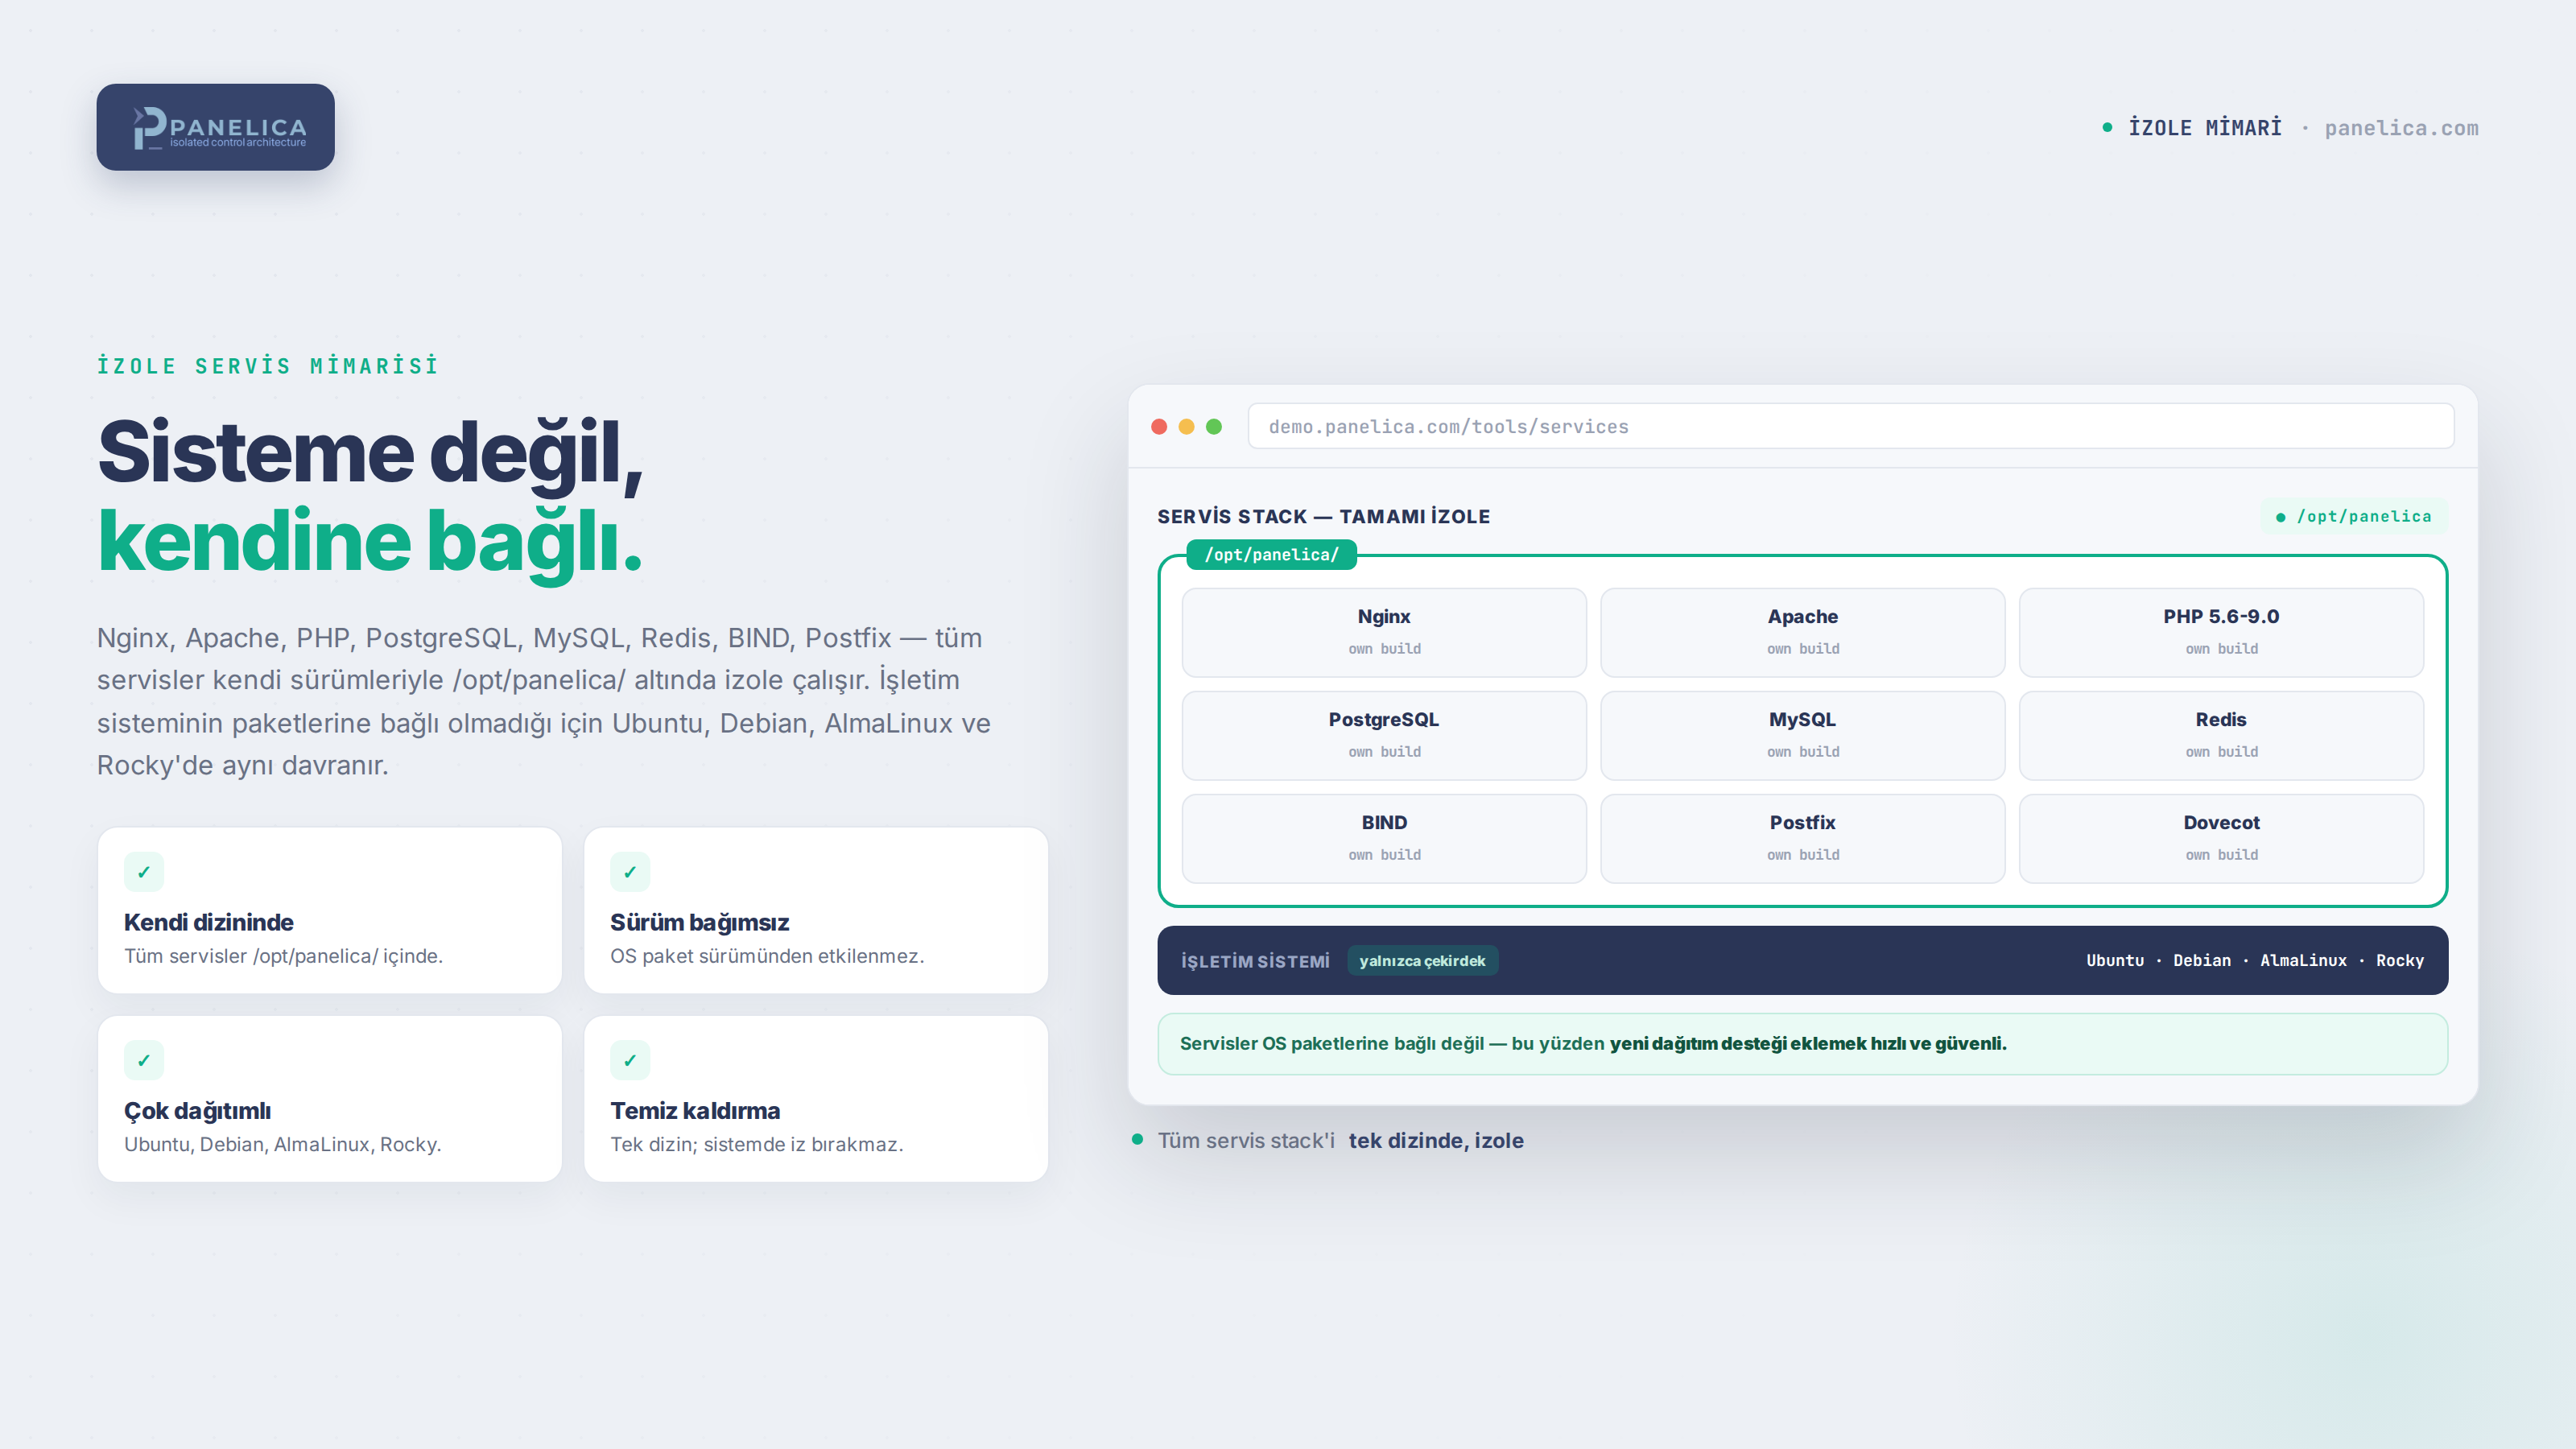
İZOLE SERVİS MİMARİSİ
İzolasyon yalnızca kullanıcı tarafında değil — panelin kendi mimarisinde de var. Nginx, Apache, PHP, PostgreSQL, MySQL, Redis, BIND, Postfix, Dovecot... Panelica'nın kullandığı tüm servisler kendi sürümleriyle /opt/panelica/ dizininin altında, izole çalışıyor. Yani işletim sisteminin paket deposundan gelen Nginx'i ya da PHP'yi kullanmıyoruz; kendi derlediğimiz, kendi dizinimizde duran sürümleri kullanıyoruz.
Bunun iki faydası var. Birincisi, panel sisteme bağımlı değil — bir gün paneli kaldırsanız tek bir dizini silmeniz yeterli, sistemde iz kalmıyor. İkincisi ve asıl önemlisi: servisler işletim sisteminin paket sürümlerine bağlı olmadığı için yeni bir dağıtım desteği eklemek bizim için hızlı ve güvenli. Panelin Ubuntu, Debian, AlmaLinux ve Rocky'de aynı şekilde davranmasının sebebi tam olarak bu.
YAPAY ZEKÂ
OPSAI SENTINEL — SUNUCUNUZUN 7/24 NÖBETÇİSİ
Bu bölümü biraz uzun tutacağım, çünkü panelde en çok gurur duyduğumuz ve başka hiçbir kontrol panelinde karşılığını göremediğimiz özellik bu.
Sentinel, sunucunuzun başında gece gündüz duran ama yalnızca bir şey olduğunda düşünen bir nöbetçi. Bu ayrım kritik: izleme işini panelin kendisi yapıyor, yapay zekâ modeli sürekli çalışmıyor. Bir tetik ateşleninceye kadar boştaki yapay zekâ maliyeti sıfır.
Piyasadaki "panele AI eklendi" çözümlerinden farkı tam burada. Sentinel size soru sormanız için bir sohbet kutusu vermiyor; sunucuda bir şey bozulduğunda kendisi uyanıyor, kanıtları topluyor, kök nedeni buluyor, raporluyor ve sizin izin verdiğiniz kadar müdahale ediyor.
Beş adımda nasıl çalışıyor
1. İzler. Panel; servis durumunu, panel olaylarını (yedek, SSL, zararlı yazılım, engellenen IP'ler), kaynak eşiklerini, servis ve site loglarını izler. Beş dakikada bir küçük problar çalışır: panel erişilebilir mi, başarısız systemd unit'leri var mı, posta kuyruğu, yedek yaşı, inode, yük, hostname DNS'i, bekleyen güvenlik güncellemeleri.
2. Tetikler. Katalogtaki 50 tetiğin her birinin kendi eşiği, zaman penceresi ve sessizlik süresi var. Tek bir gürültülü log satırı ya da tekrarlayan bir durum ajanı tekrar tekrar uyandırmıyor. Sessiz saatler ve günlük koşu tavanı bütçenizi koruyor.
3. İnceler. Ajan — Claude Code, Codex CLI, Gemini CLI veya Cursor Agent, hangisini kurduysanız — kanıtları alır: eşleşen log satırları, olay verisi, sunucu anlık görüntüsü ve önceki olaylara dair kendi hafızası. Sonra sunucuyu salt-okunur komutlarla, panel API'si üzerinden inceler.
4. Raporlar. Sabit bir sözleşmeyle cevap verir: özet, kök neden, önem derecesi, sizin dilinizde düz bir mesaj, yapılan eylemler, istediği eylemler ve insan gerekip gerekmediği.
5. Bildirir. Rapor panel bildirim ziline ve Sentinel olaylarına abone her webhook'a gider — Telegram, Slack, Discord veya düz HTTP.
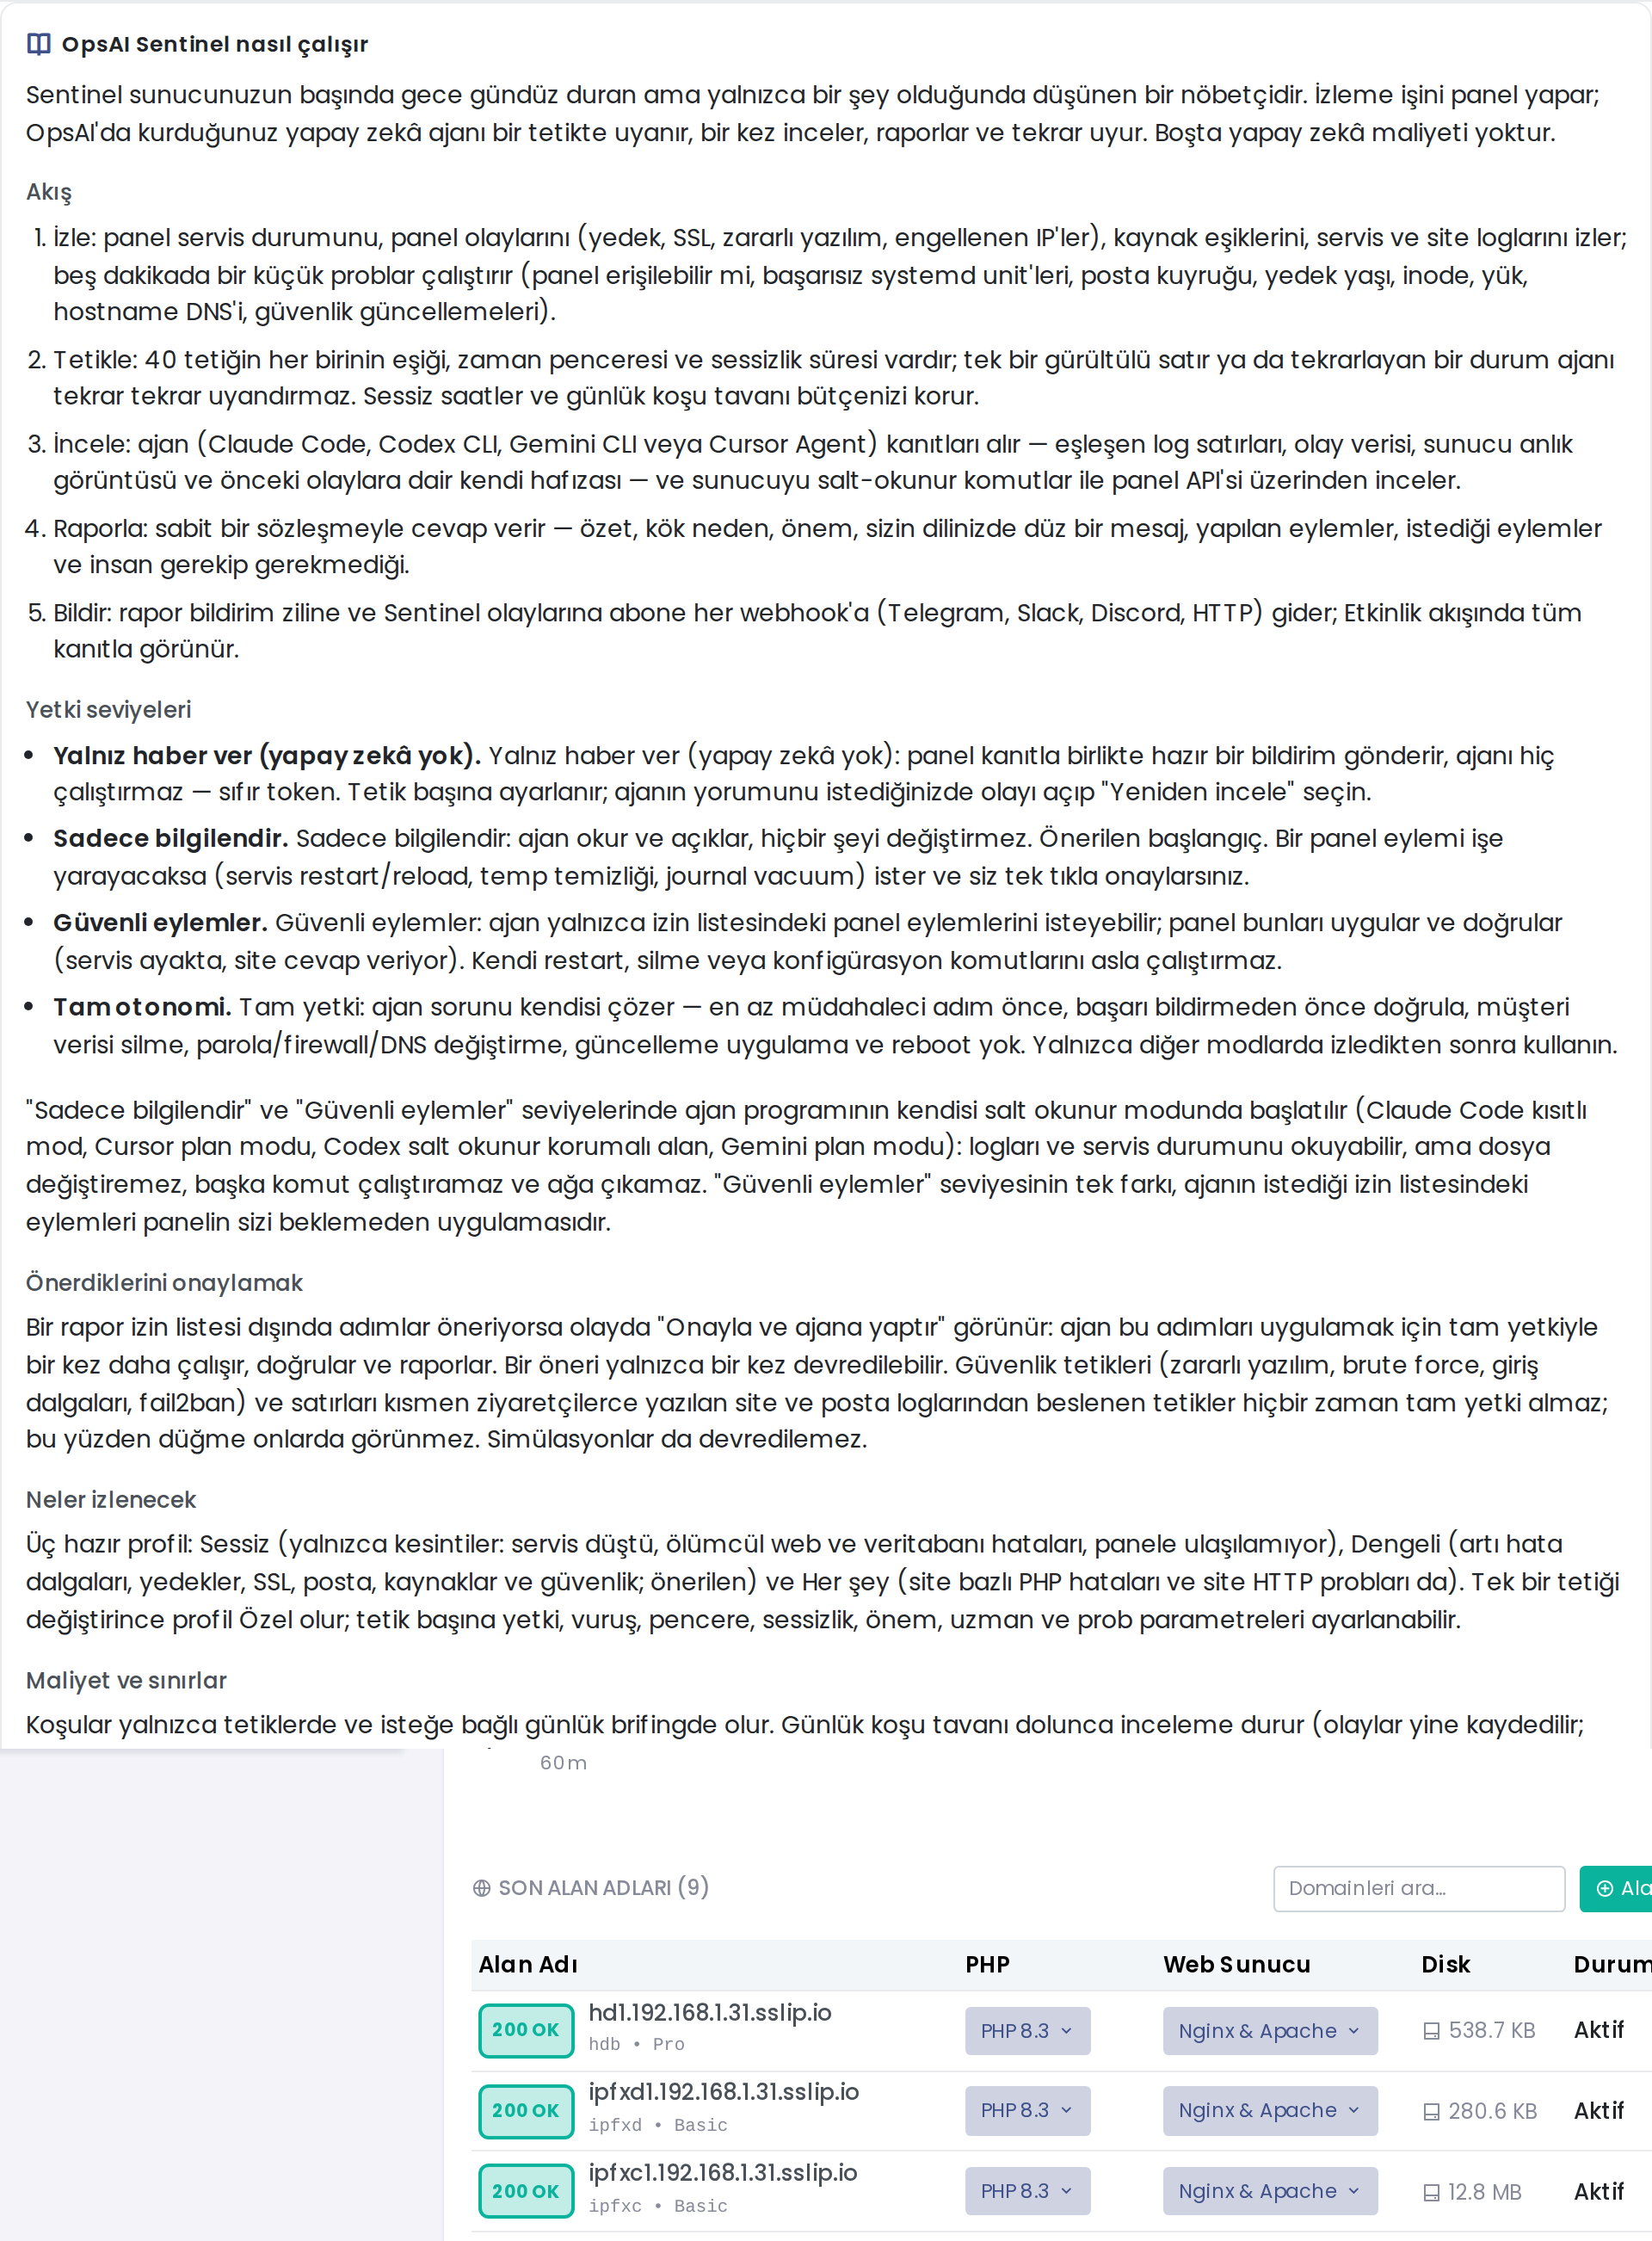
Yetki seviyeleri — kontrol tamamen sizde
Sentinel'in sunucunuzda ne yapabileceğini dört kademede siz belirliyorsunuz, üstelik tetik tetik:
- Yalnız haber ver (yapay zekâ yok): Panel kanıtla birlikte hazır bir bildirim gönderir, ajanı hiç çalıştırmaz — sıfır token. Ajanın yorumunu istediğinizde olayı açıp "Yeniden incele" dersiniz.
- Sadece bilgilendir: Ajan okur ve açıklar, hiçbir şeyi değiştirmez. Önerilen başlangıç budur. Bir panel eylemi işe yarayacaksa ister, siz tek tıkla onaylarsınız.
- Güvenli eylemler: Ajan yalnızca izin listesindeki panel eylemlerini isteyebilir; panel bunları uygular ve sonucunu doğrular. Kendi başına restart, silme veya konfigürasyon komutu çalıştıramaz.
- Tam otonomi: Ajan sorunu kendisi çözer — en az müdahaleci adım önce, başarı bildirmeden önce doğrula. Müşteri verisi silme, parola/firewall/DNS değiştirme, güncelleme uygulama ve reboot bu seviyede bile yoktur.
Ajanın uygulayabileceği panel eylemleri de sayılı ve listesi sabit: servis yeniden başlatma, nazik reload, geçici dosya temizliği, systemd günlüğünü küçültme. Bunun dışındaki her öneri size "önerilen manuel adımlar" olarak düşüyor.
Neyi izleyeceğini satır satır siz ayarlıyorsunuz
Katalogta 50 tetik var; dengeli profilde 40'ı açık geliyor ve her biri ayrı ayrı açılıp kapanıyor. Her satırda o tetiğin yetki seviyesi, kaç vuruş ile tetikleneceği, pencere süresi, sonrasında ne kadar sessiz kalacağı, önem derecesi ve hangi uzman ajanın bakacağı ayrı ayrı duruyor.
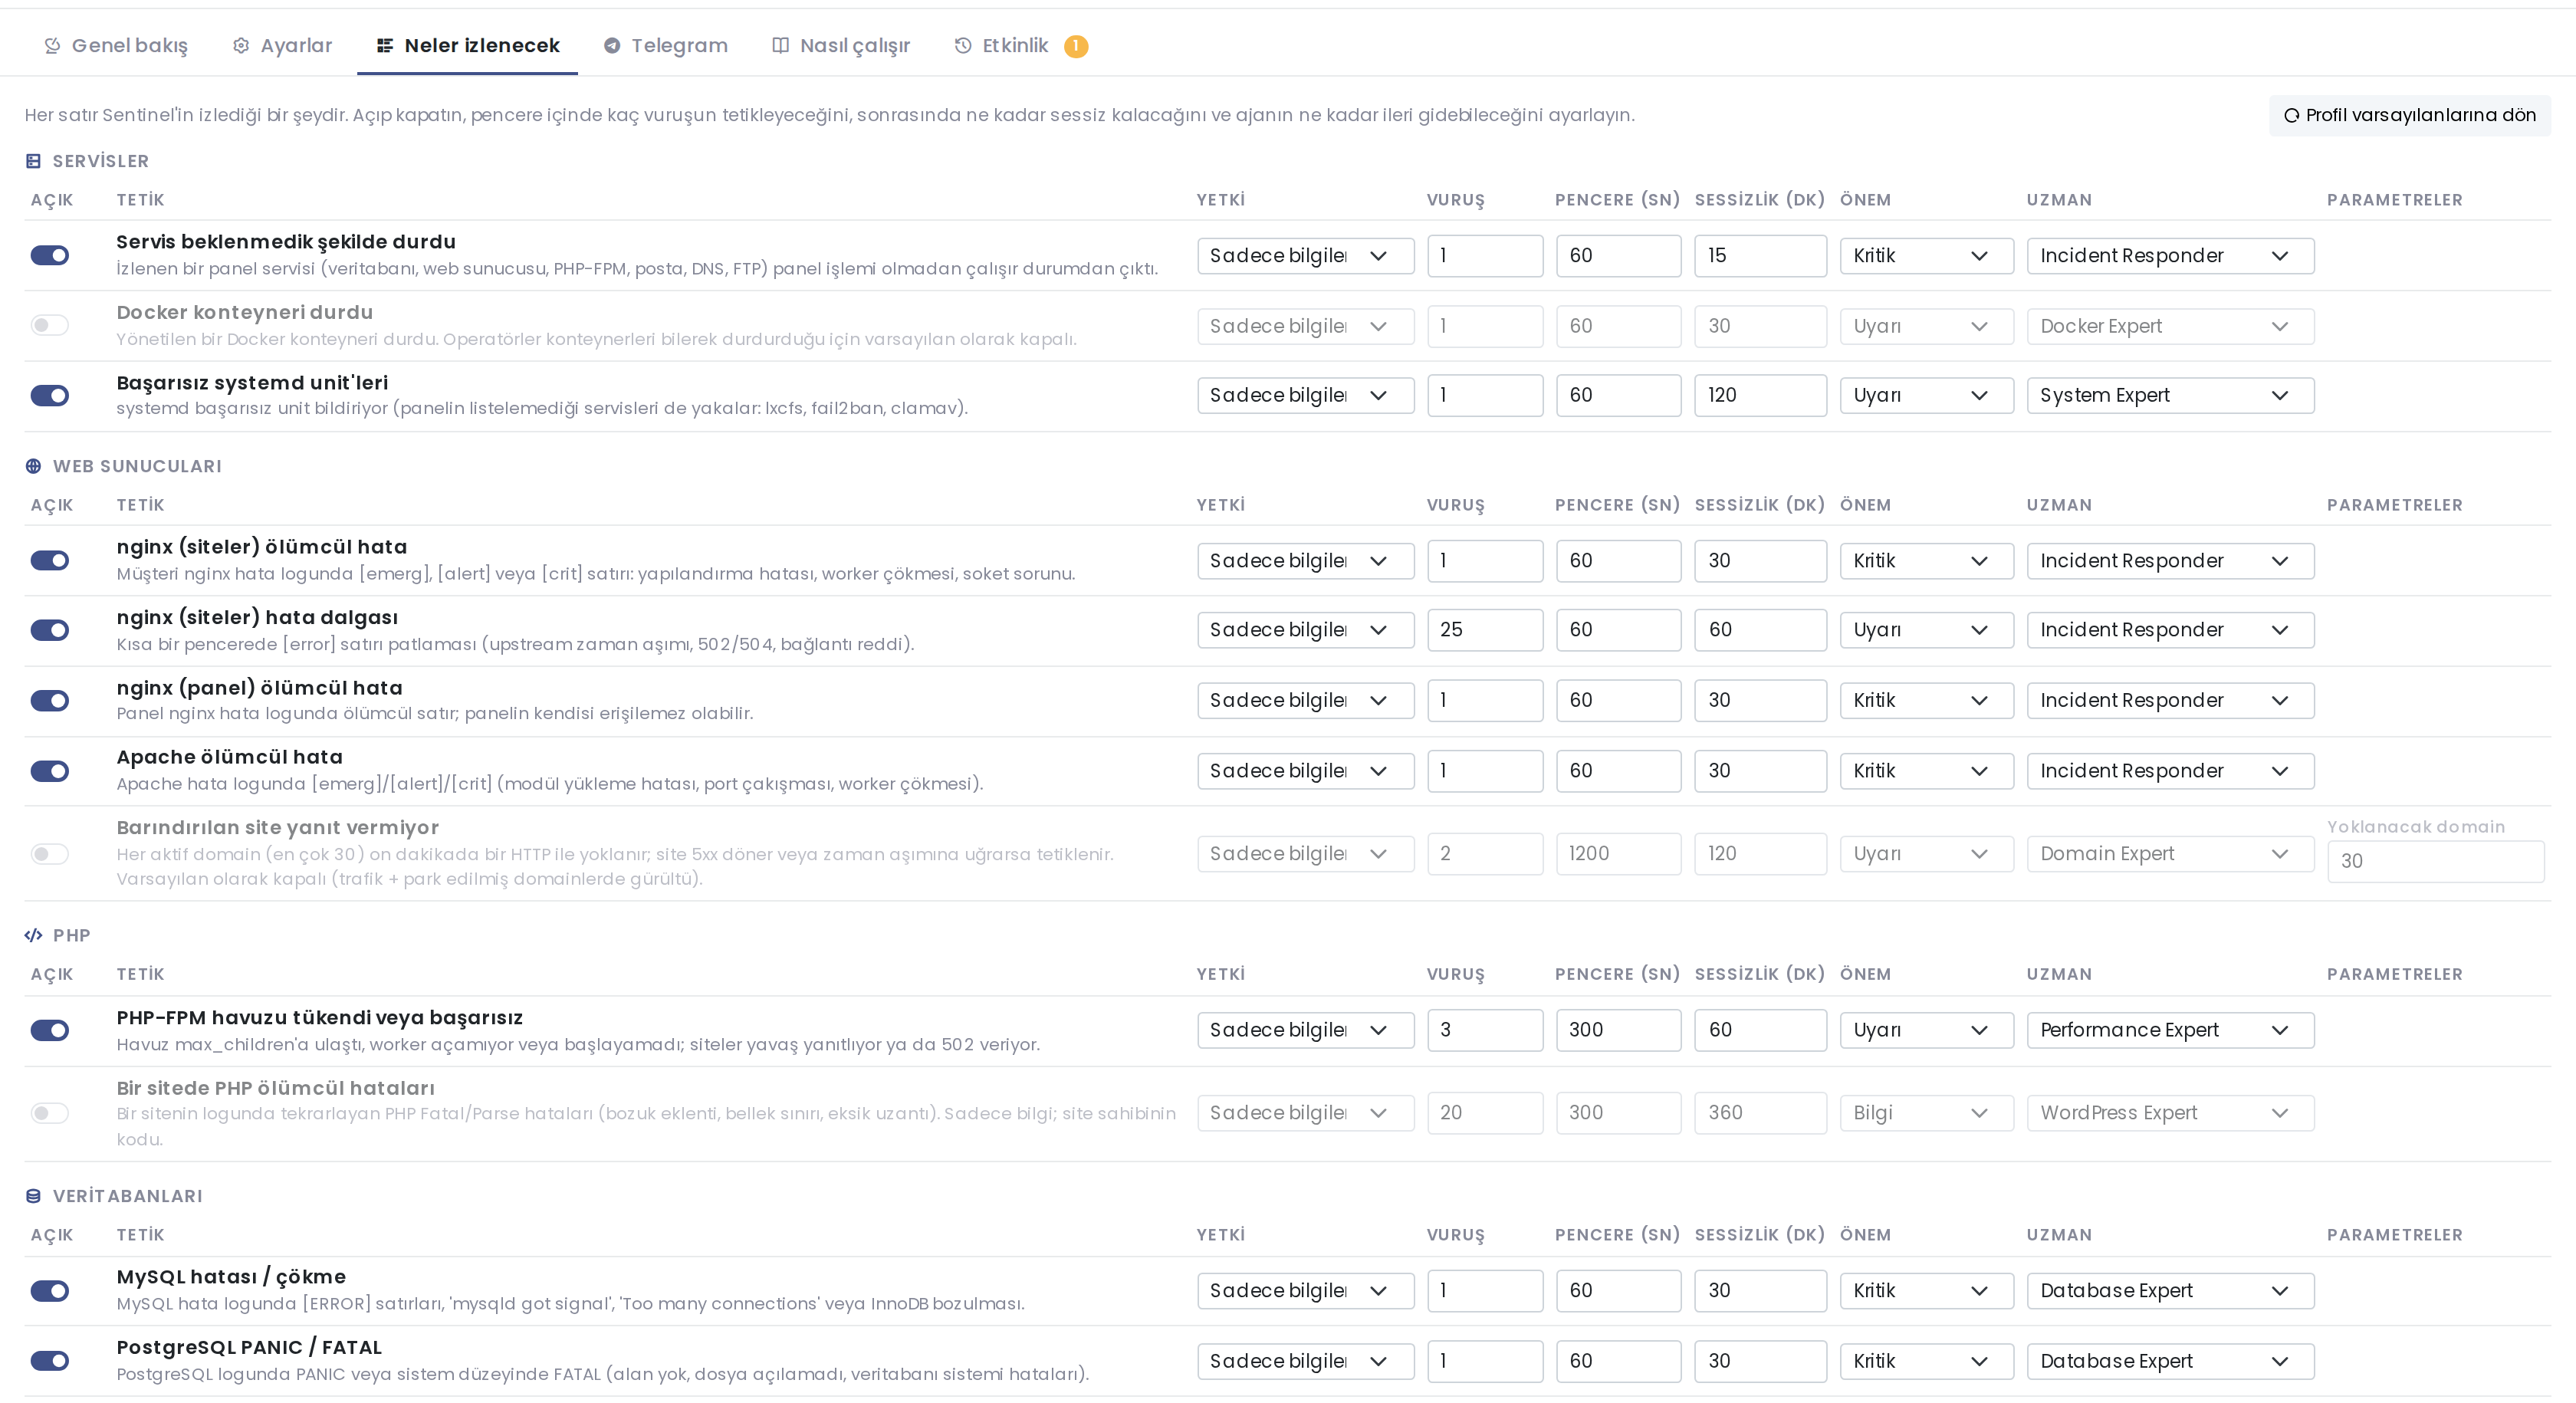
Tetiklerden birkaç örnek vereyim ki ne kastettiğim somutlaşsın:
- Servisler: servis beklenmedik şekilde durdu, Docker konteyneri durdu, başarısız systemd unit'leri
- Web: nginx ölümcül hata, kısa pencerede 502/504 patlaması, Apache ölümcül hata, barındırılan site yanıt vermiyor
- PHP: PHP-FPM havuzu tükendi, bir sitede tekrarlayan PHP Fatal hataları
- Veritabanı: MySQL "Too many connections" veya InnoDB bozulması, PostgreSQL PANIC/FATAL
- Posta: giden mail erteleme dalgası, IMAP/SMTP giriş hatası seli, posta kuyruğu büyüyor, kutu gönderim limitine takıldı, sunucu IP'si mail kara listesinde
- Kaynaklar: CPU/bellek/disk kritik, çekirdek OOM killer çalıştı, inode tükeniyor, sürekli yüksek yük, RAID dizisi bozuldu, disk I/O hataları, disk yakında dolacak, yedek sığmayacak
- SSL: sertifika süresi doluyor veya yenileme başarısız
- Güvenlik: zararlı yazılım bulundu, brute force, fail2ban dalgaları
Gerçek bir olay, baştan sona
Aşağıdaki ekran görüntüsü gerçek bir sunucudan; üretilmiş örnek değil. Sentinel başarısız systemd unit'lerini yakalamış, raporu Türkçe yazmış, kök nedeni bulmuş, tam olarak hangi dosyaların silineceğini tek tek listelemiş ve onay bekliyor. Altında ham kanıt duruyor:
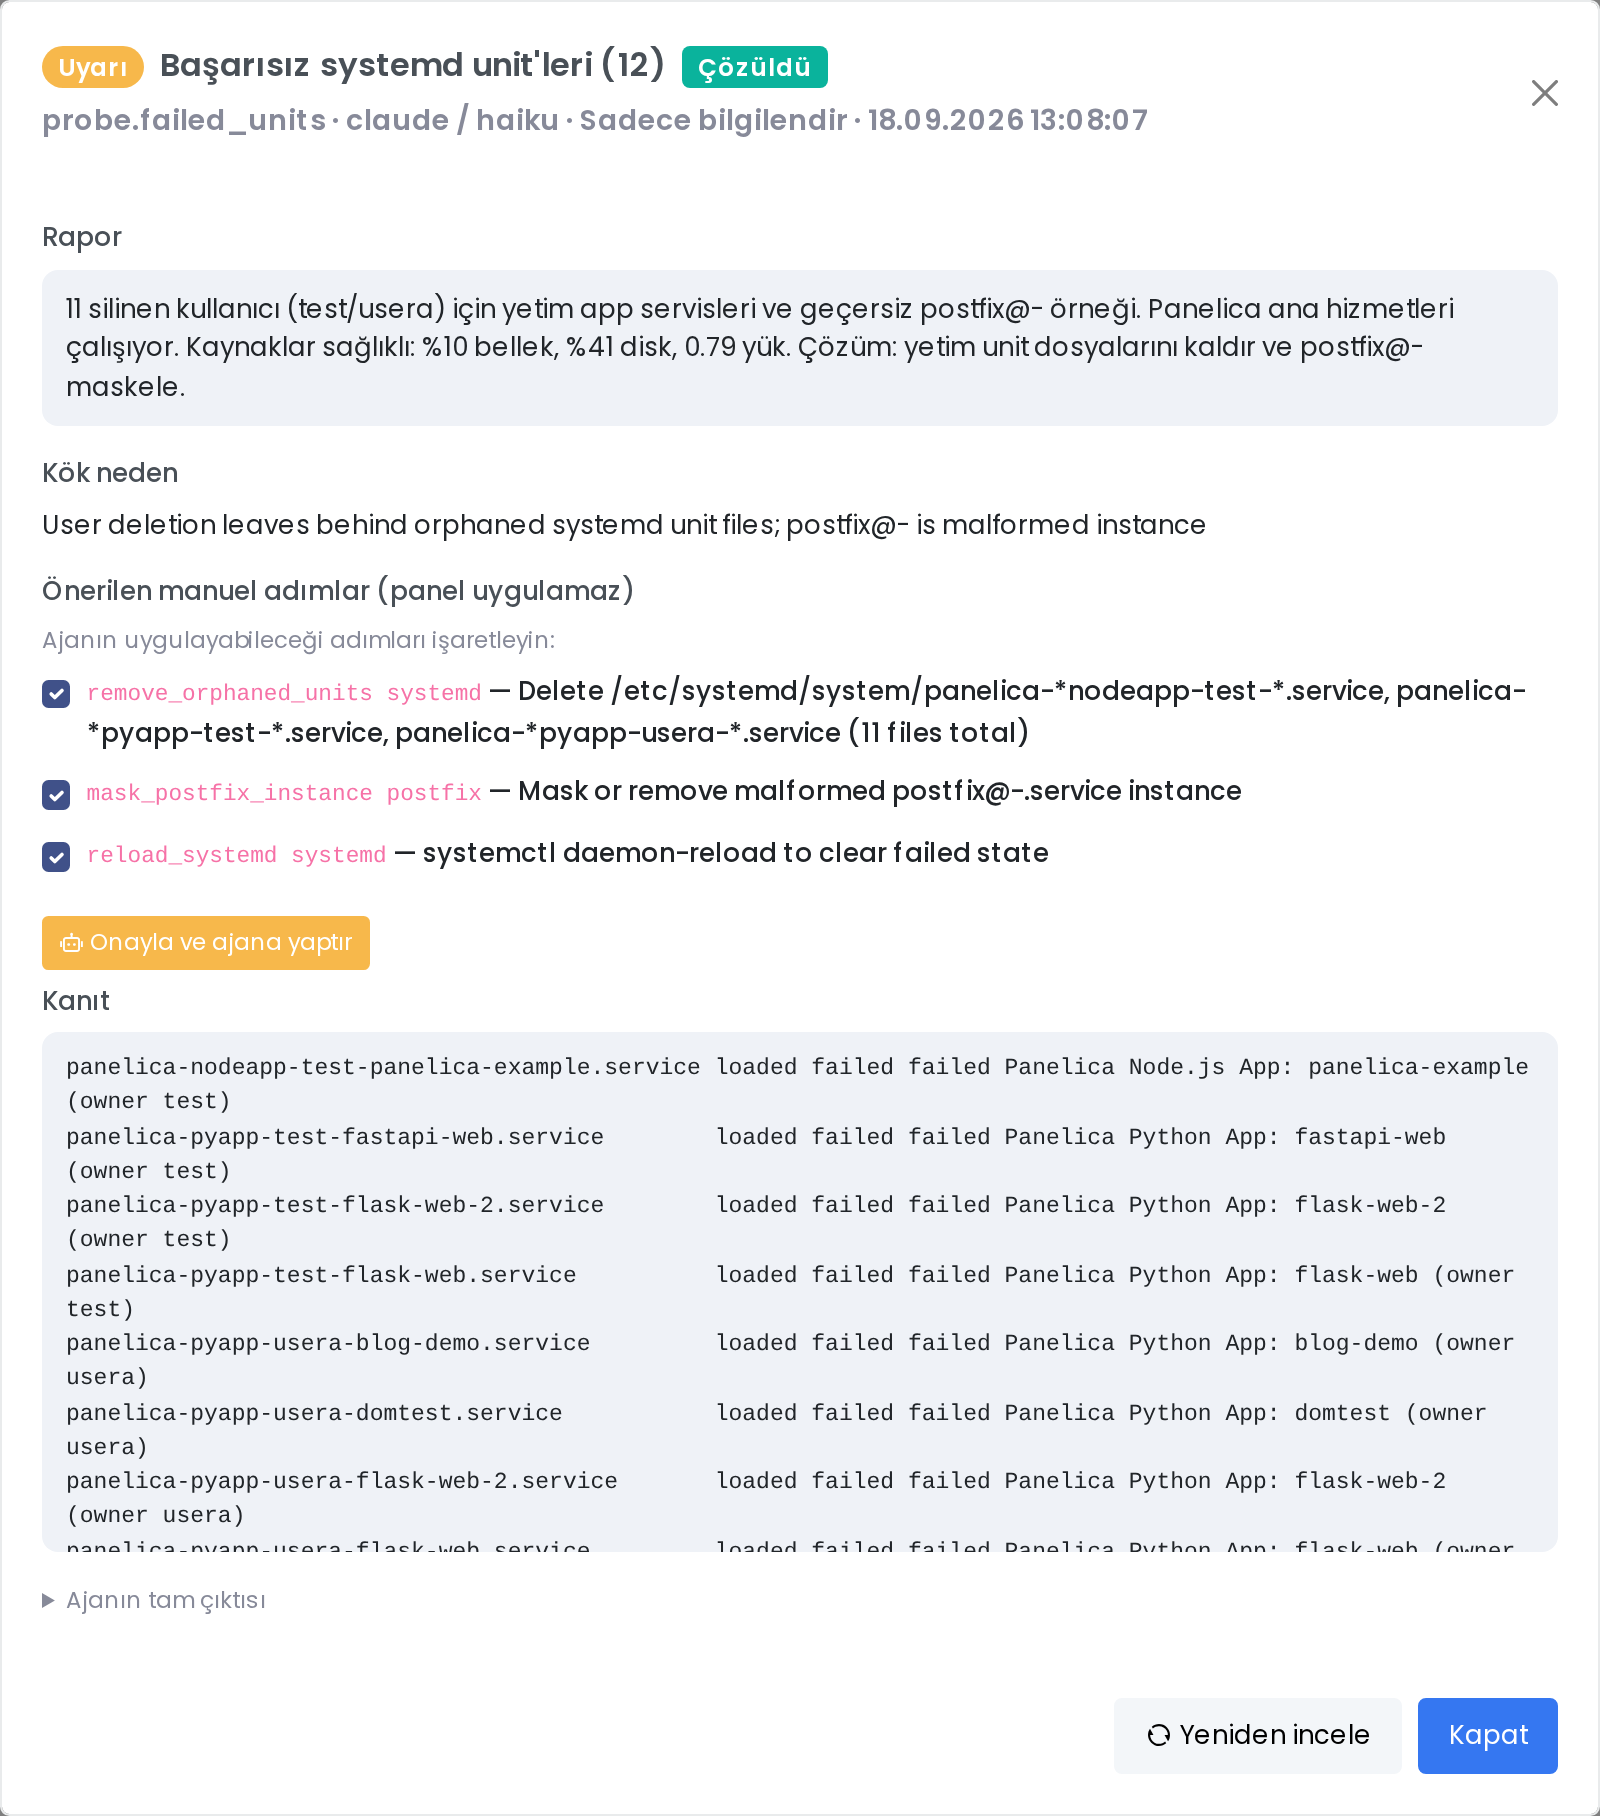
Burada asıl bakılması gereken yer şu: önerilen adımların yanında onay kutuları var. Bir kısmını işaretleyip bir kısmını bırakabiliyorsunuz. "Onayla ve ajana yaptır" düğmesine basmadan hiçbir şey olmuyor.
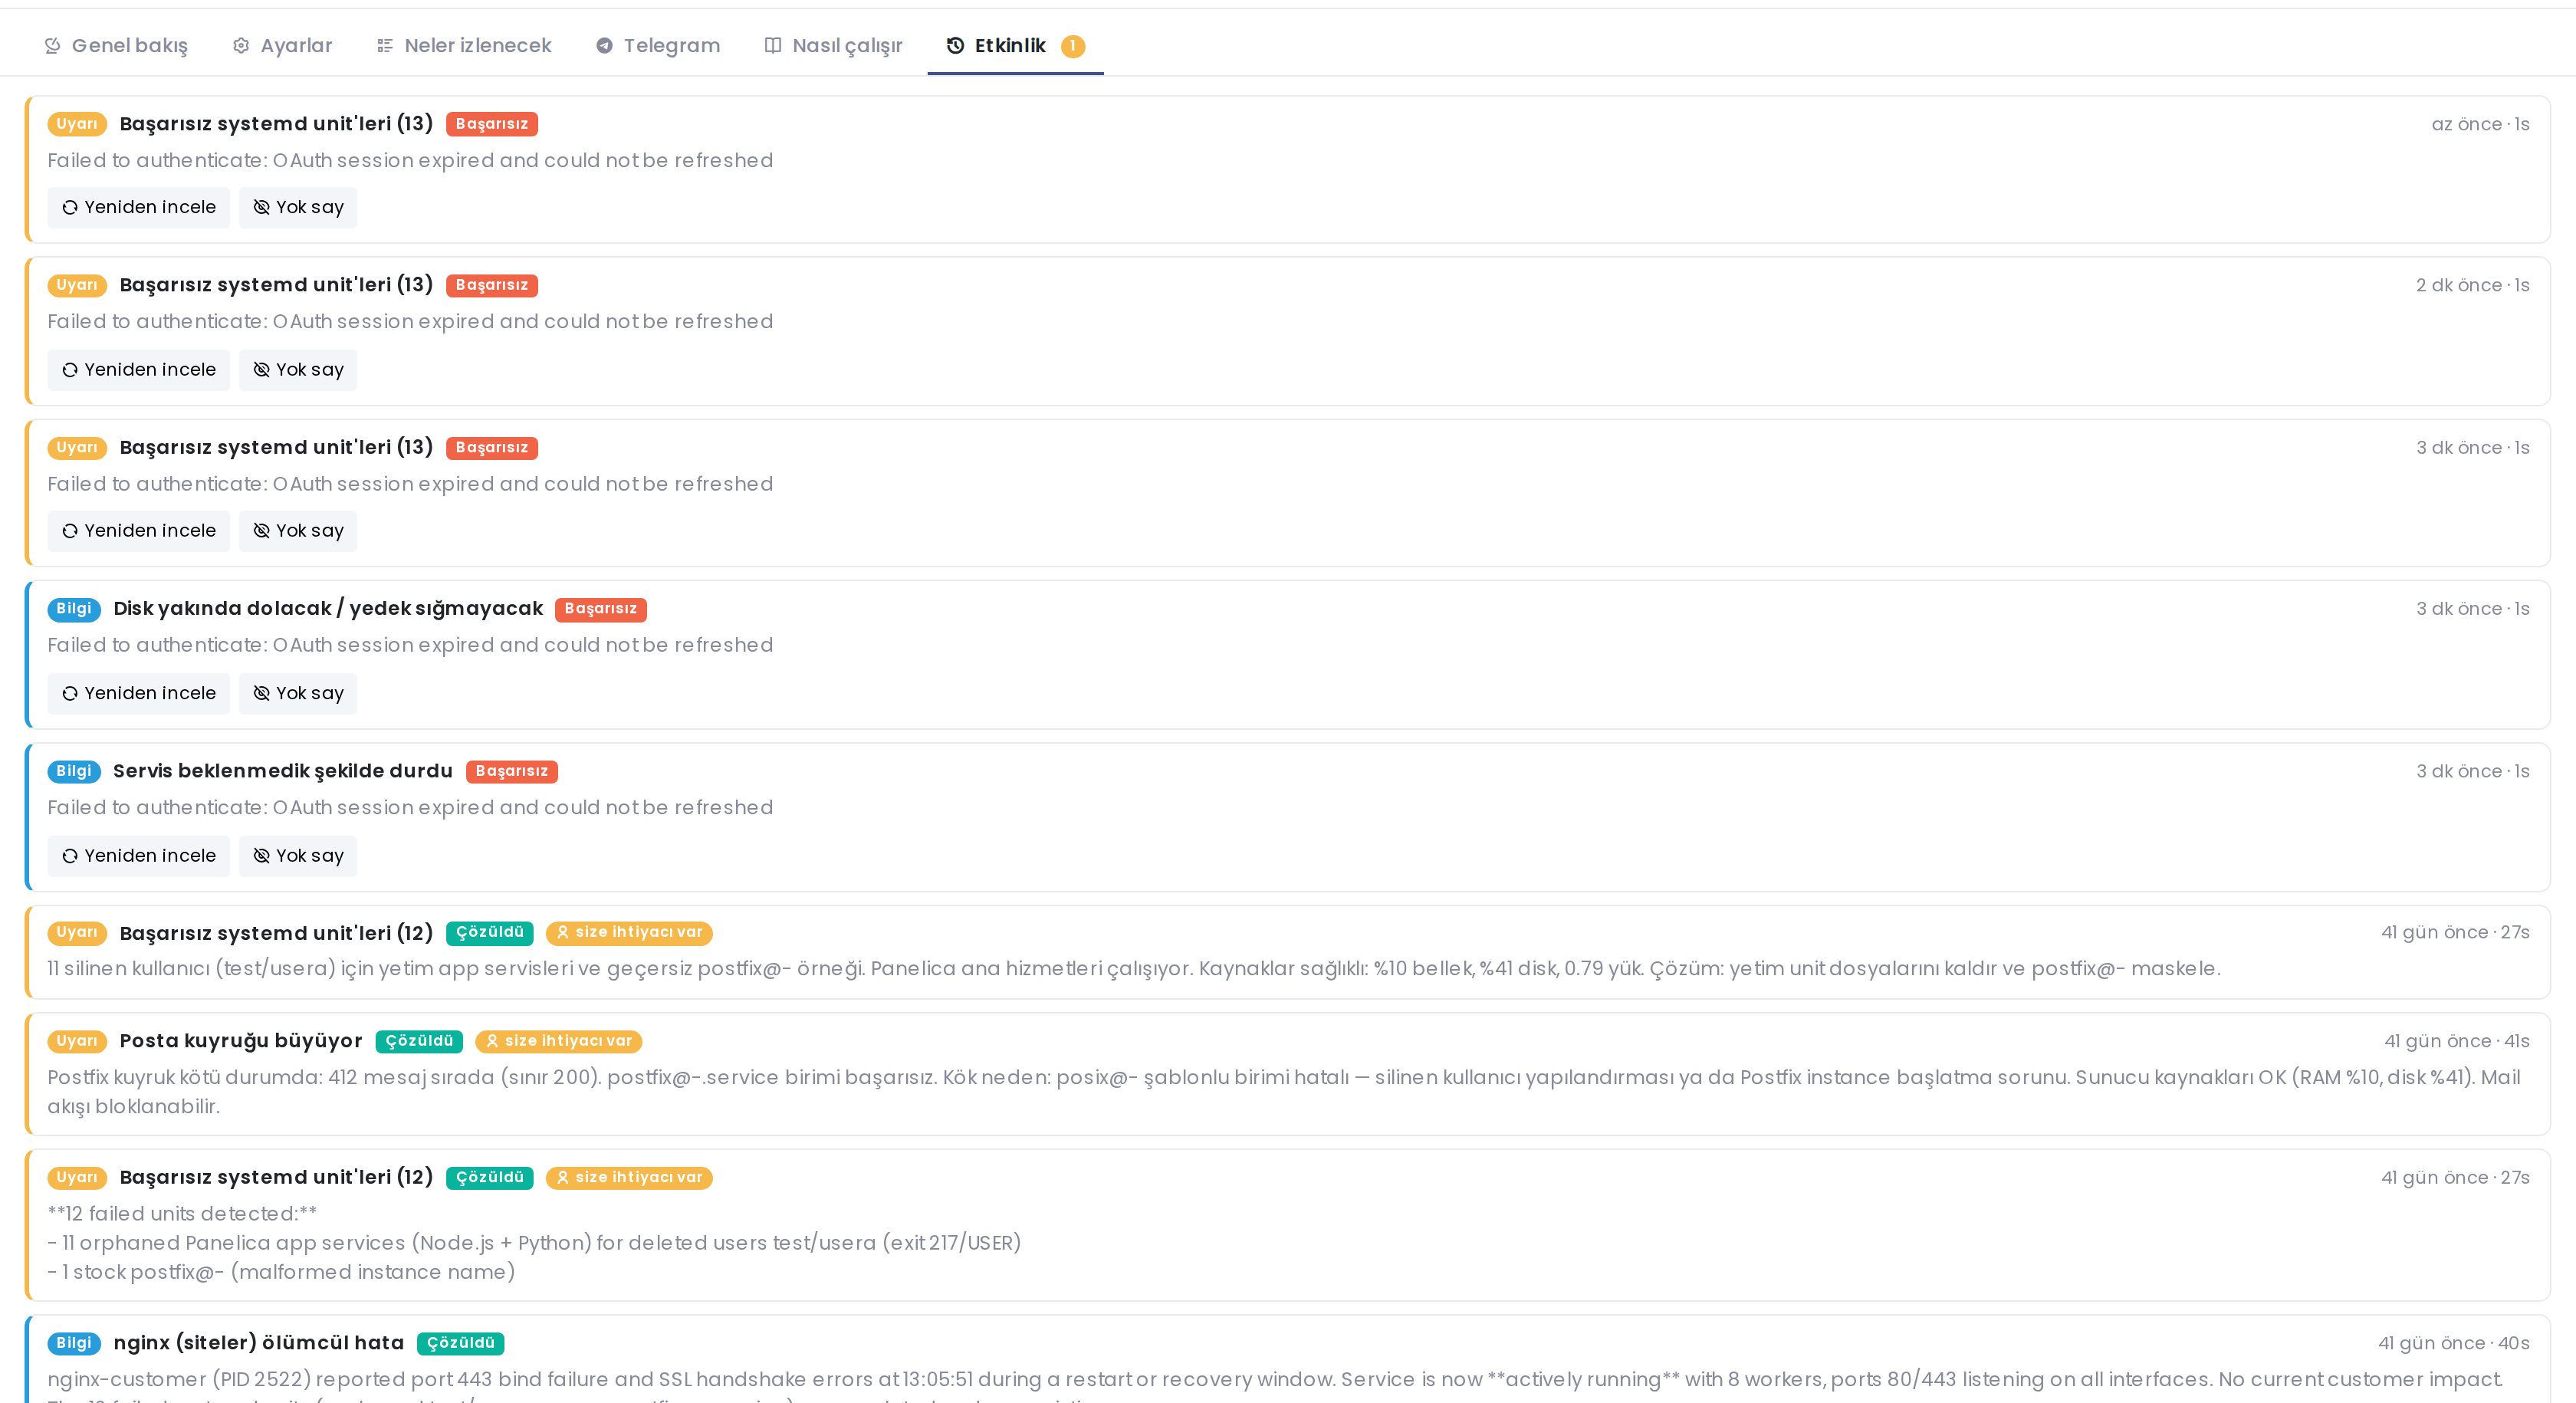
Etkinlik akışında ne olmuş, ne yapılmış, hepsi kanıtıyla duruyor:
Bütçe ve sessizlik
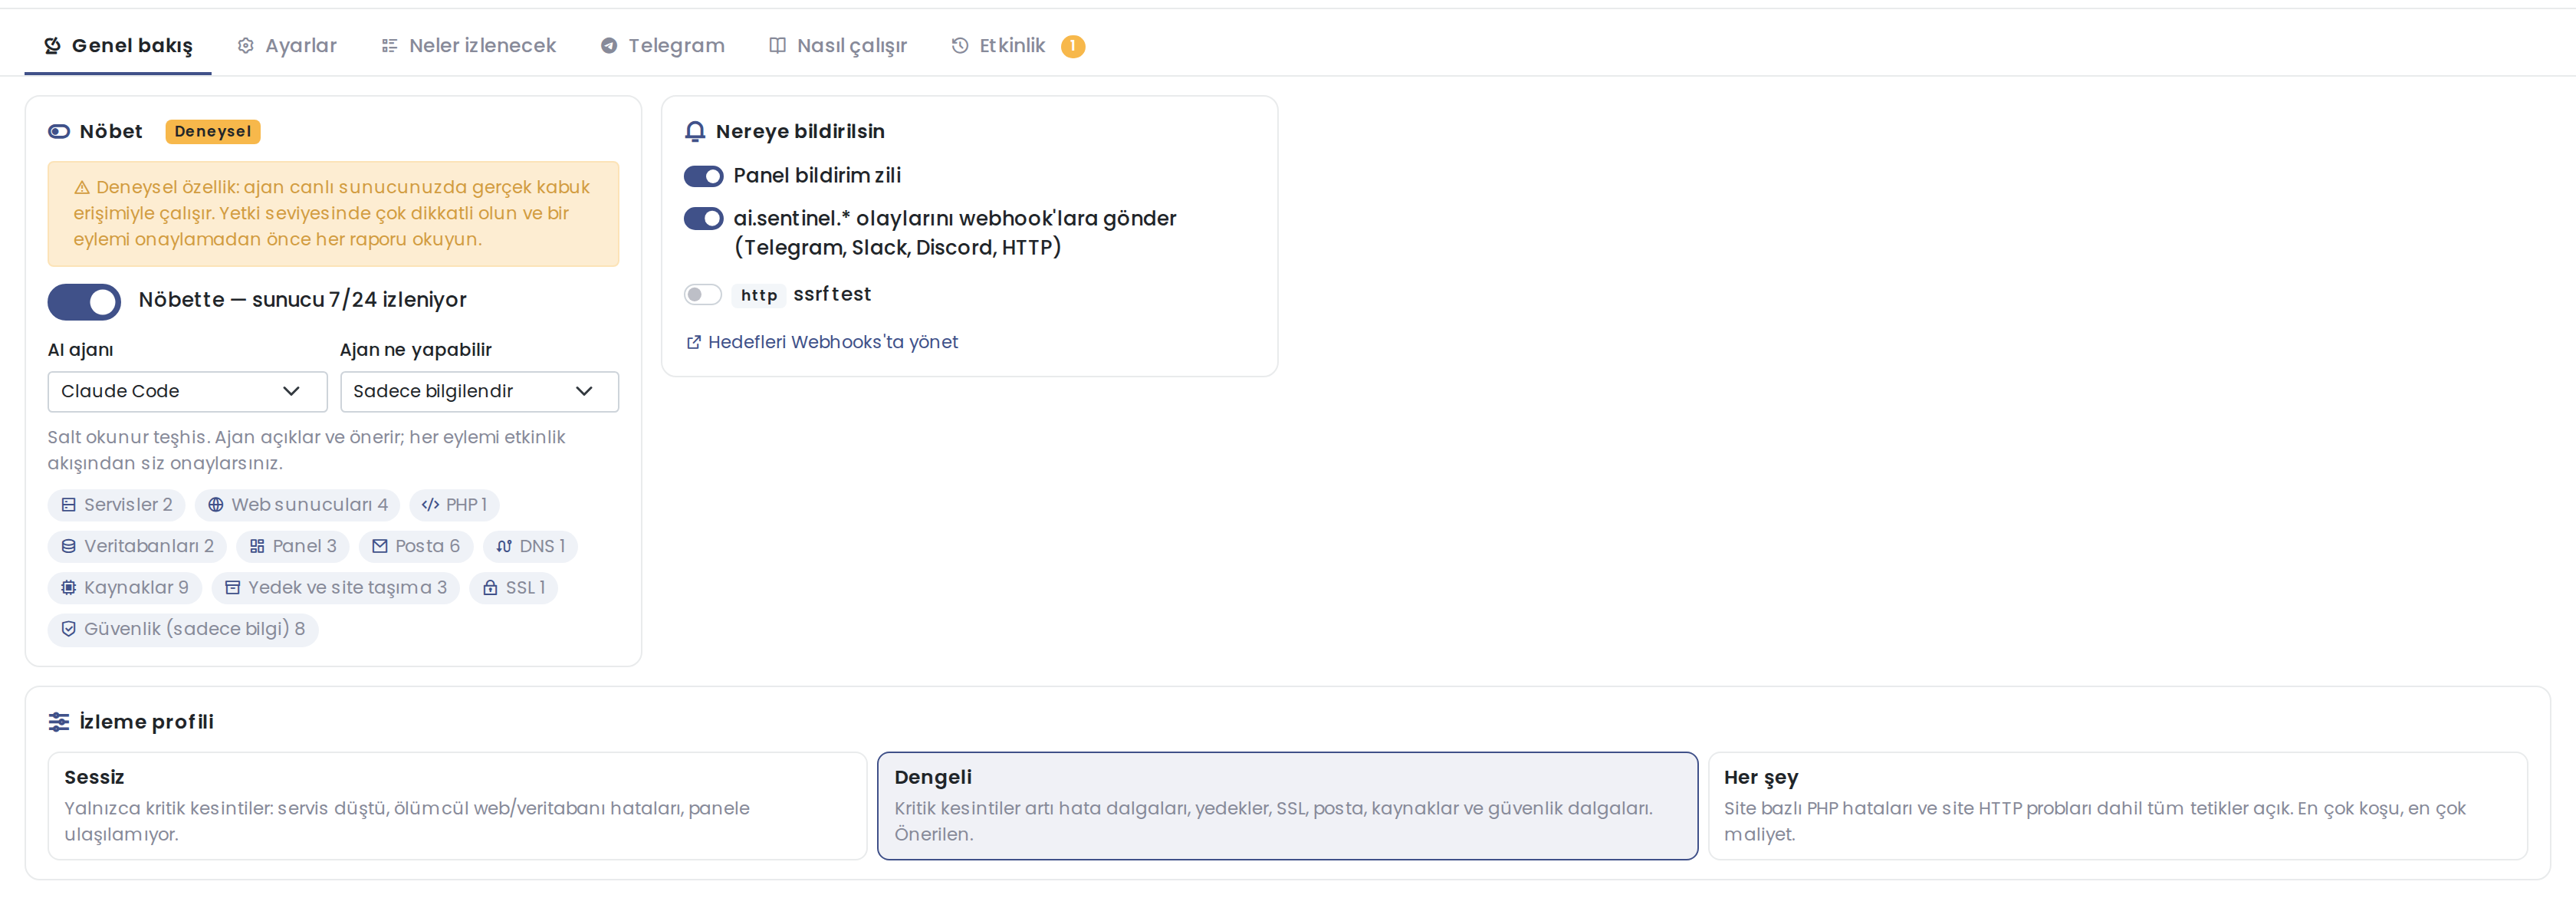
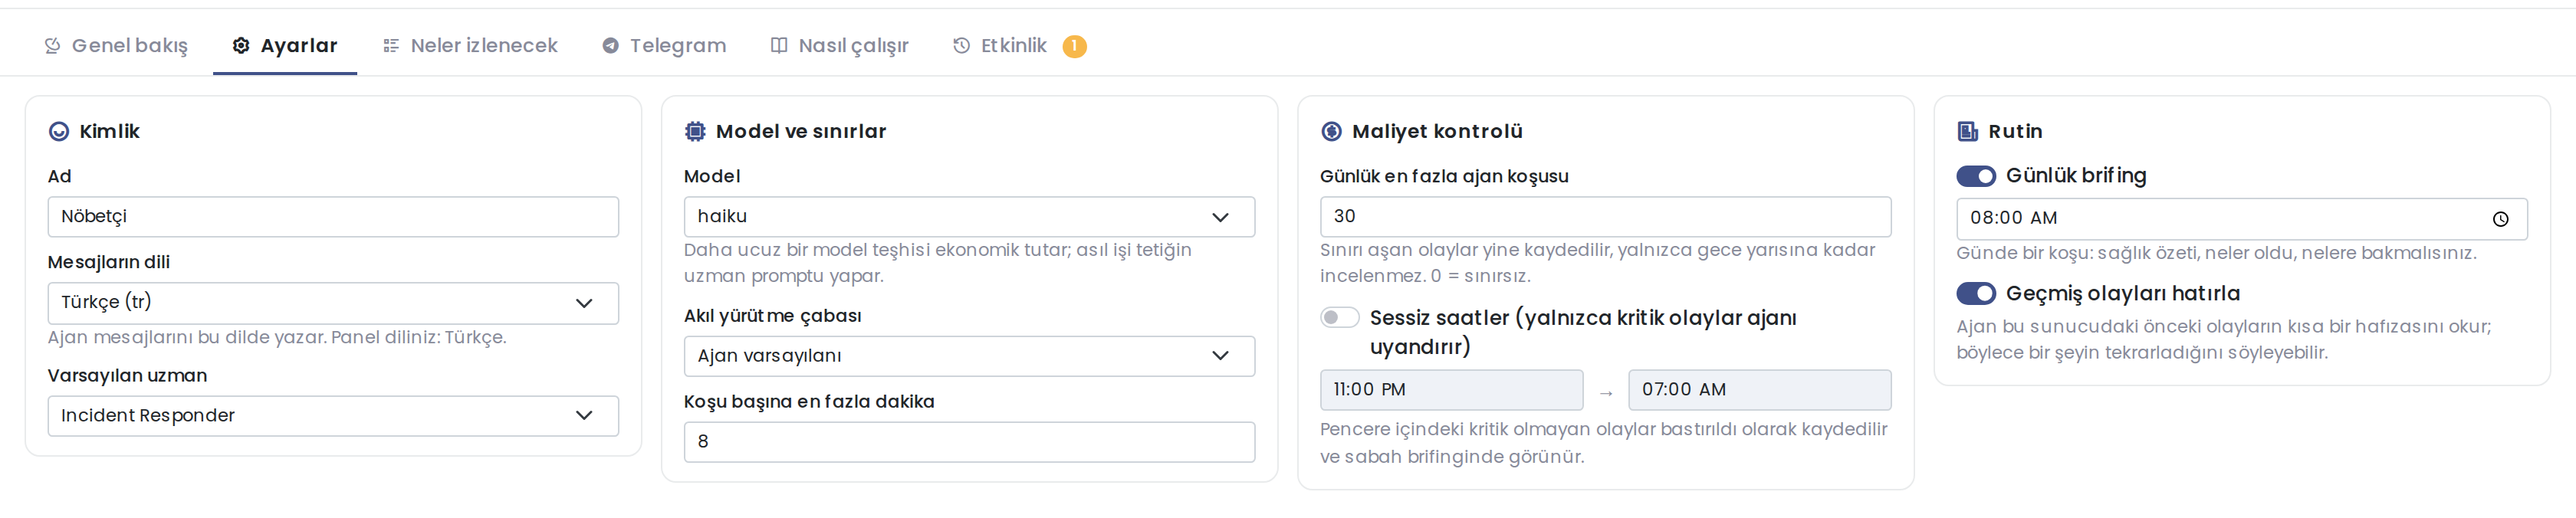
Yapay zekâ maliyeti kontrolden çıkmasın diye üç kapı var: günlük koşu tavanı (varsayılan 30), sessiz saatler (gece ajanı uyandırmaz; kritik olaylar yine geçer) ve koşu zaman aşımı. Ajan sağlayıcısını, modelini ve nöbetçinin adını da siz seçiyorsunuz — "Nöbetçi" yerine ekibinizden birinin adını verebilirsiniz.
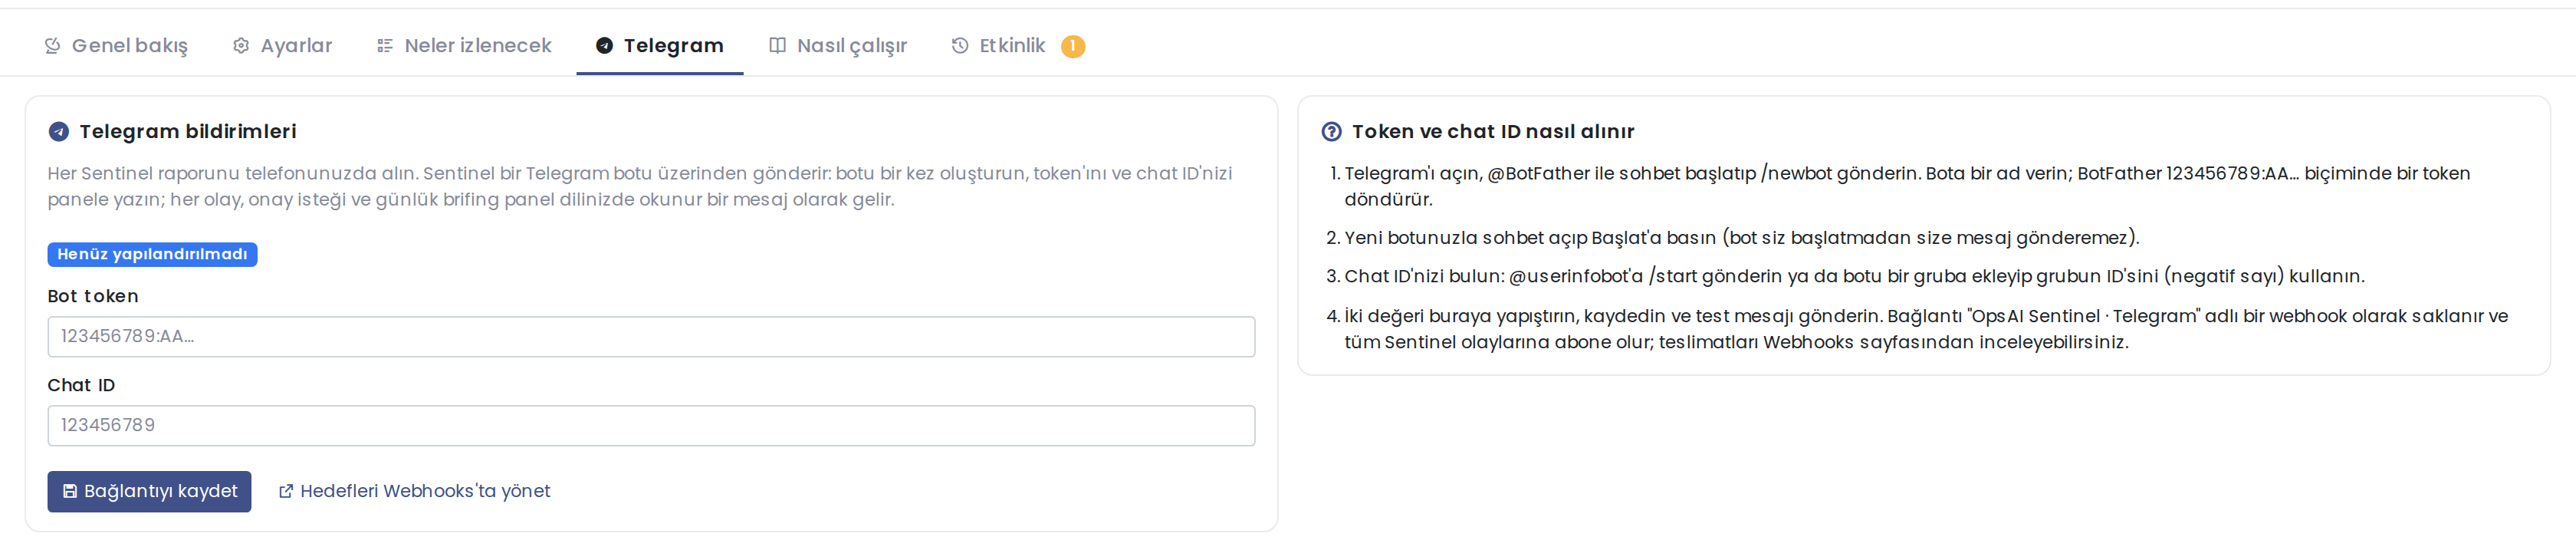
Raporlar Telegram'a düşüyor ve aynı yerden sunucunuzla konuşabiliyorsunuz:
Üç hazır izleme profili var: Sessiz (yalnızca kritik kesintiler), Dengeli (önerilen) ve Her şey. Tek bir tetiğe dokunduğunuz anda profil "özel"e dönüyor; yani elinizle yaptığınız ayar bir daha ezilmiyor.
Daha ayrıntılı anlattığımız konu: Sunucu yönetiminde yapay zekâ
HOSTING YÖNETİMİ
Domain, DNS, SSL ve PHP
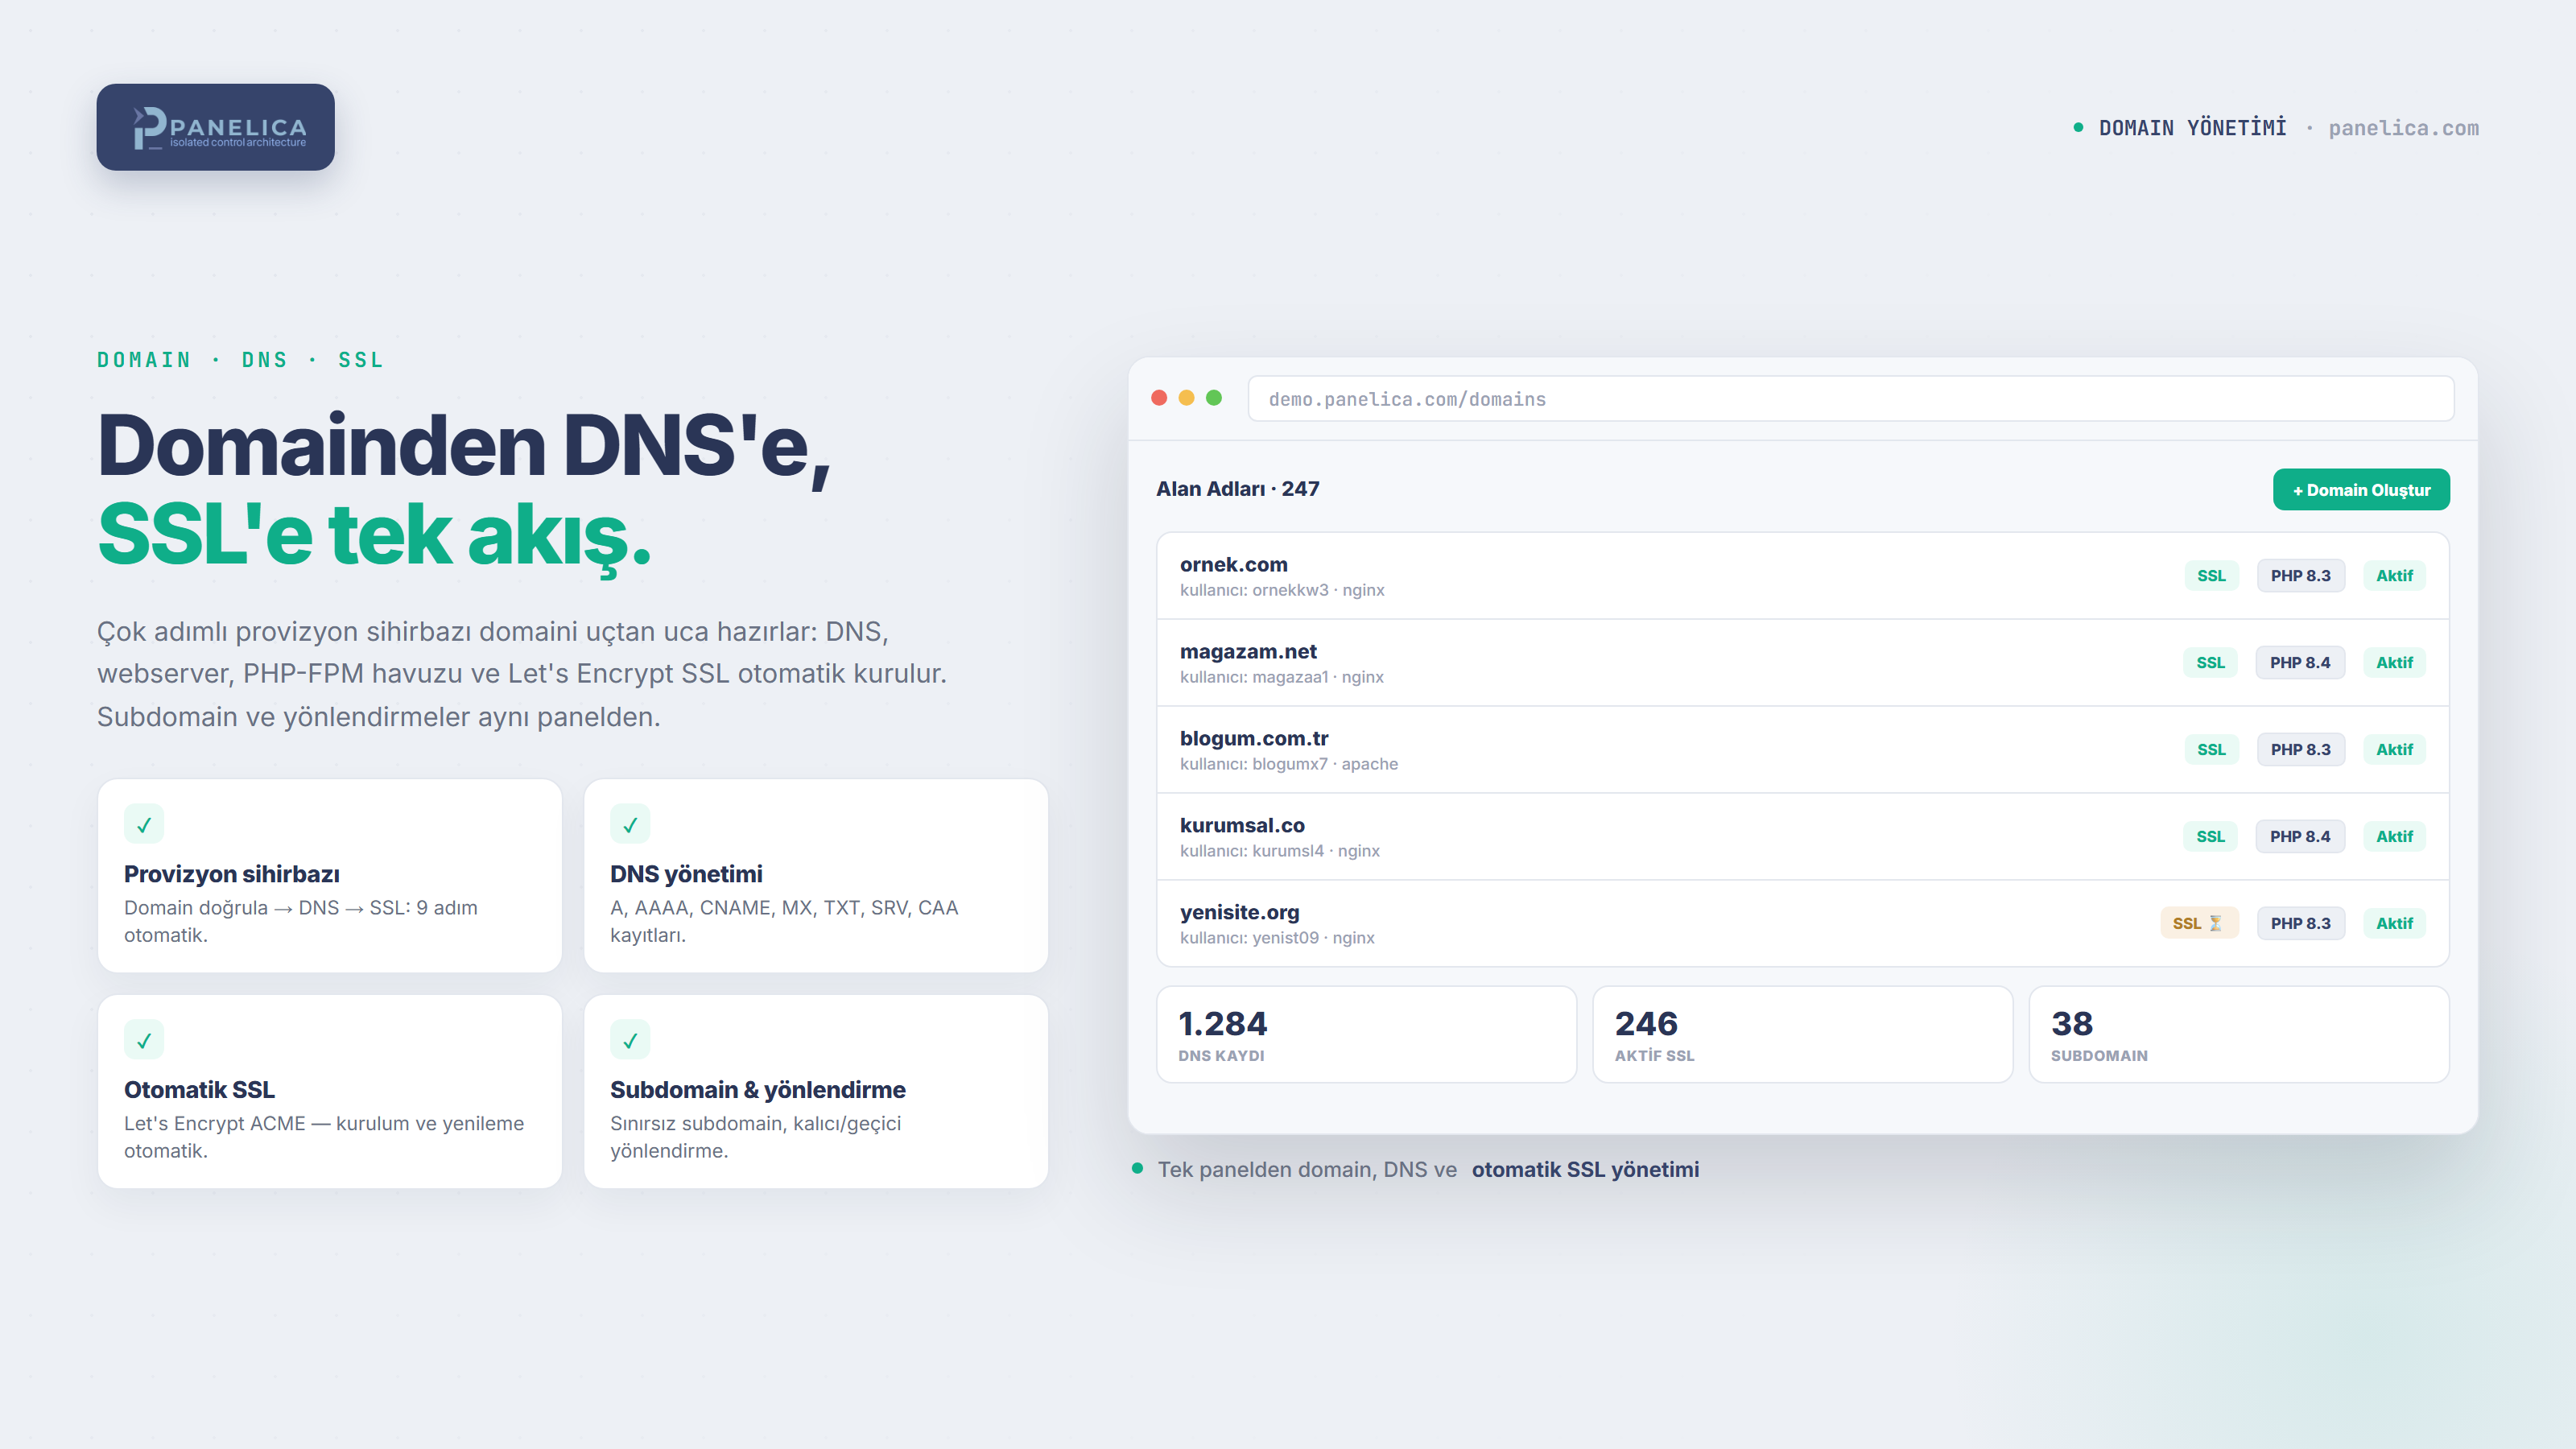
Sol menünün ilk büyük başlığı domainler. Yeni bir domain eklediğinizde panel onu çok adımlı bir sihirbazla uçtan uca hazırlıyor: web sunucu konfigürasyonu yazılıyor, DNS bölgesi oluşturuluyor, PHP-FPM havuzu açılıyor ve Let's Encrypt SSL sertifikası otomatik kuruluyor. Domaini girip "oluştur" dedikten sonra elinizi sürmeden site yayına hazır hâle geliyor.
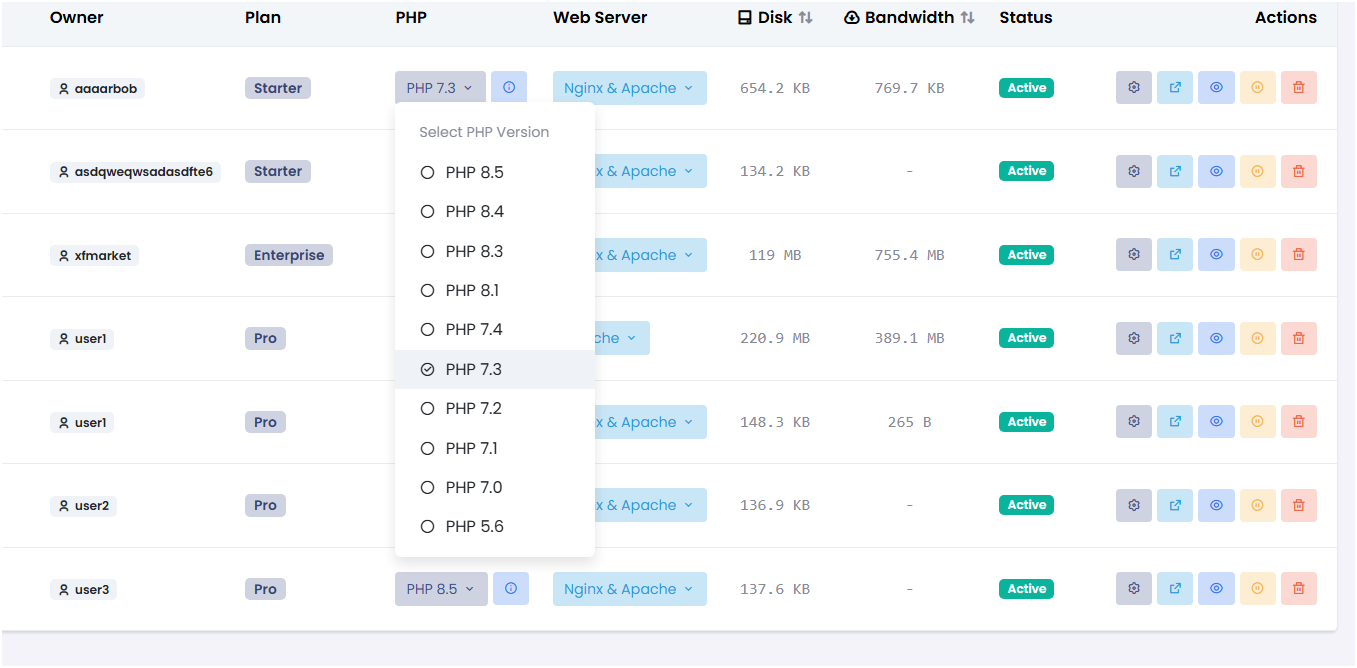
DNS tarafında A, AAAA, CNAME, MX, TXT, SRV, CAA kayıtlarını panelden yönetiyorsunuz; SSL sertifikaları ACME ile alınıp süresi dolmadan kendiliğinden yenileniyor. Sınırsız subdomain açabiliyor, kalıcı veya geçici yönlendirme tanımlayabiliyorsunuz. Bir de cPanel kullananların seveceği bir ayrıntı: her domain kendi PHP sürümünü kullanıyor.
Cloudflare Entegrasyonu
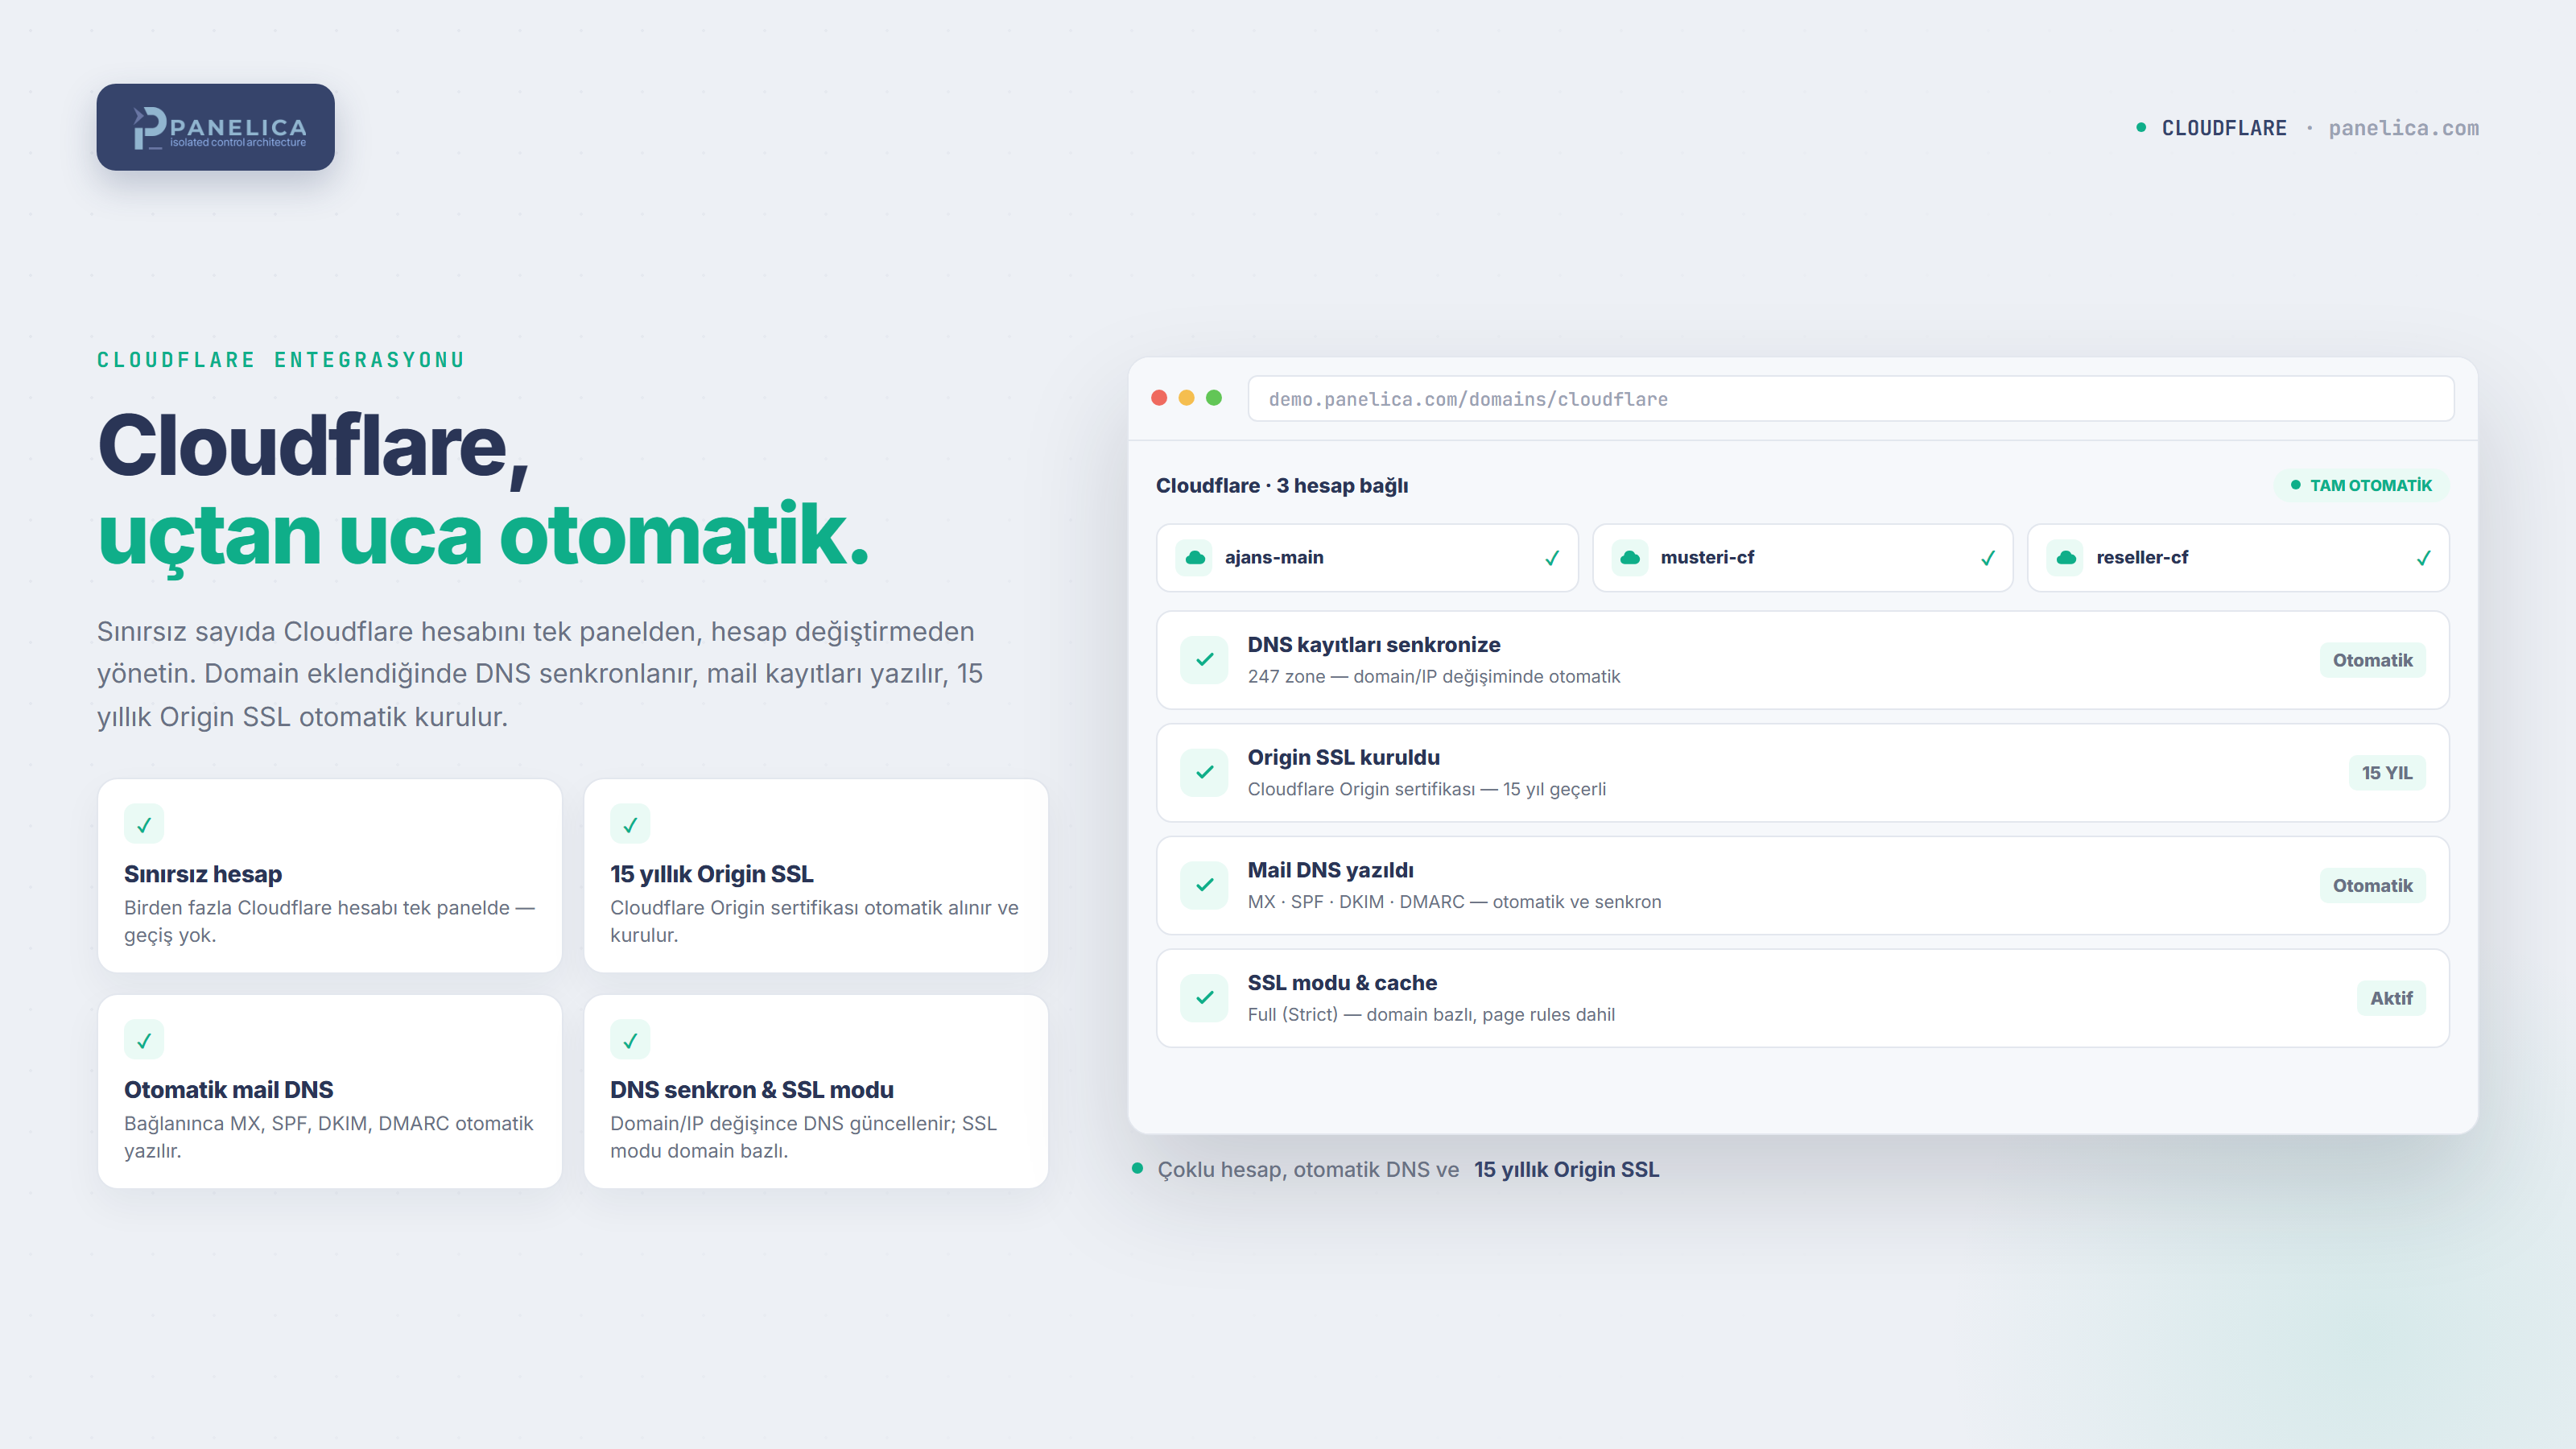
Panelica'da ilk yapmanızı önerdiğim şey, Cloudflare hesabınızı panele bağlamak. Sebebi şu: hesabı bir kez bağladıktan sonra yeni bir domain oluşturduğunuzda DNS kayıtları senkronlanıyor, mail için gereken MX, SPF, DKIM, DMARC kayıtları kendiliğinden yazılıyor ve 15 yıl geçerli Cloudflare Origin sertifikası otomatik alınıp kuruluyor. Sunucunun IP'si değişse bile kayıtlar güncelleniyor. Yani Cloudflare'i baştan tanımlarsanız, domain işlerinin yarısını panel sizin yerinize hallediyor.
Cloudflare modülü tek bir ekran değil; içinde ayrı sekmeler var: bağlı zone'larınızı listeleyen Zones, kayıtları yöneten DNS, güvenlik kurallarının olduğu Firewall, Page Rules, trafik grafiklerini gösteren Analytics, domain bazlı SSL modu ve cache ayarlarının olduğu Settings ve cache temizleme gibi tek tık işler için Quick Actions. Birden fazla Cloudflare hesabını aynı anda bağlayıp aralarında geçiş yapmadan yönetebiliyorsunuz.
Kullanıcılar, Bayilik ve Planlar
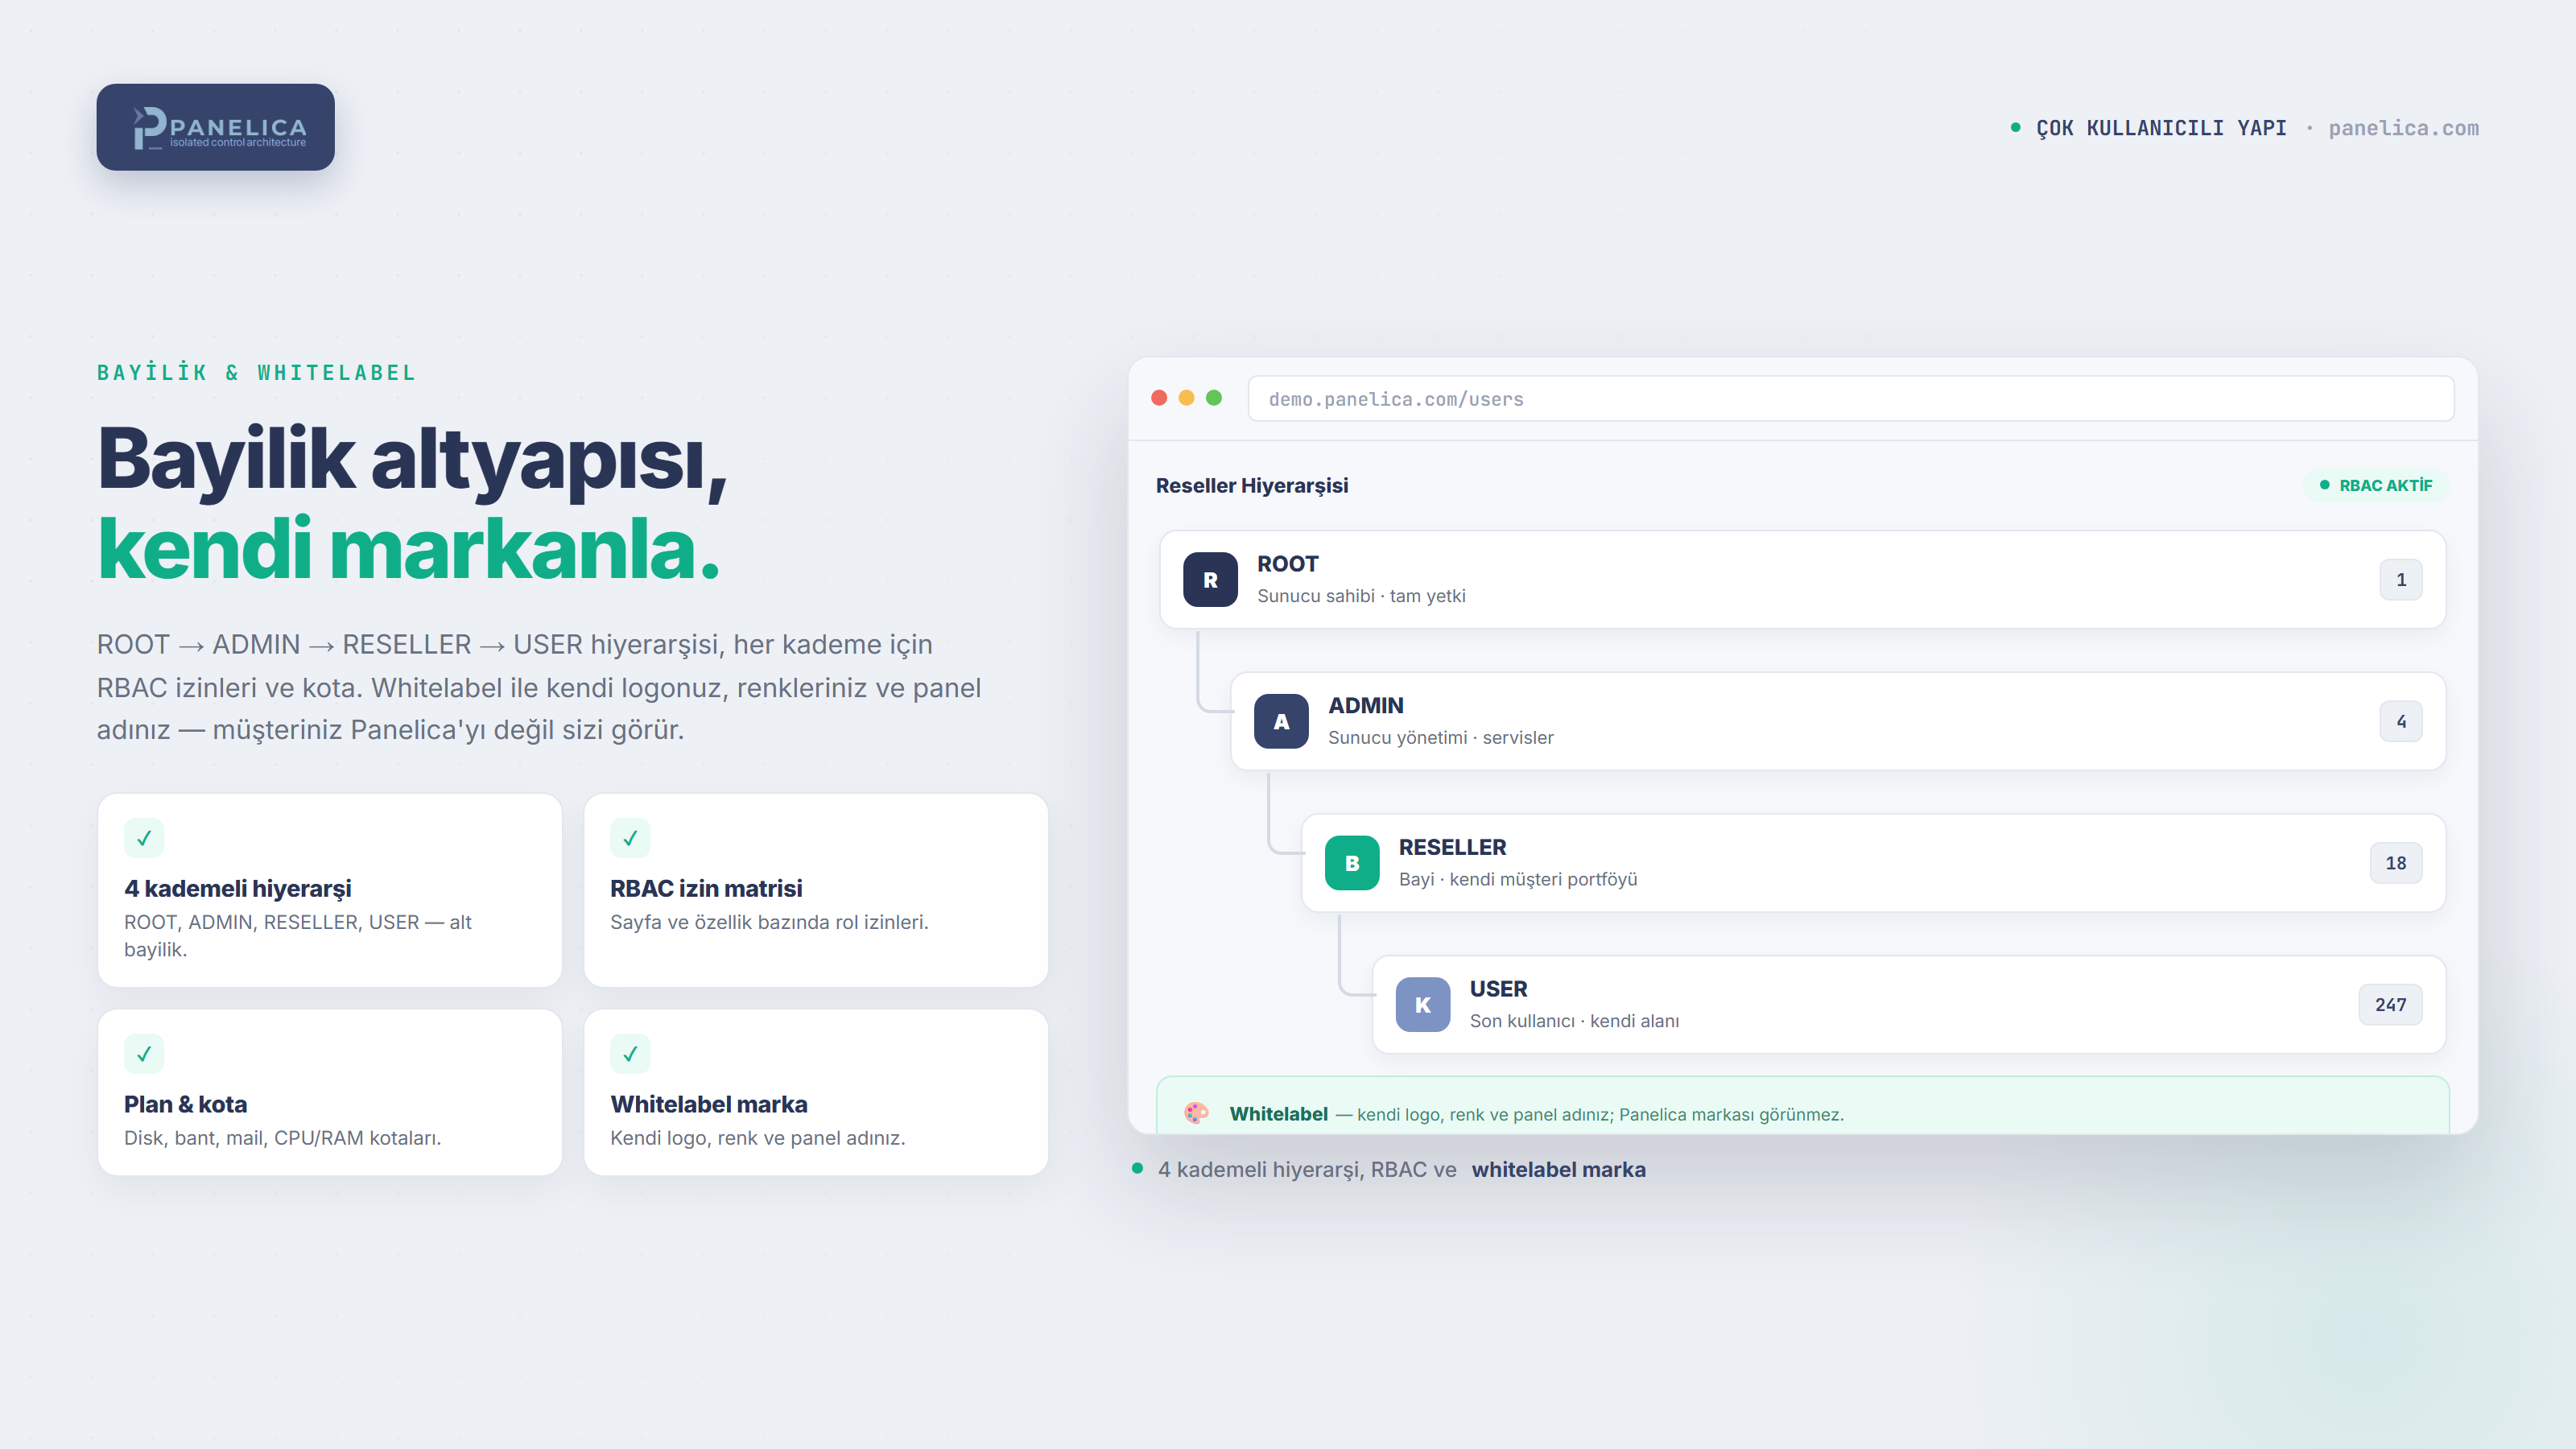
Panelica dört kademeli bir hiyerarşi üzerine kurulu: ROOT, ADMIN, RESELLER ve USER. Her kademenin yetkisi sayfa ve özellik bazında RBAC izin matrisiyle ayarlanıyor. Asıl anlatmak istediğim kısım ise kaynak yönetimi.
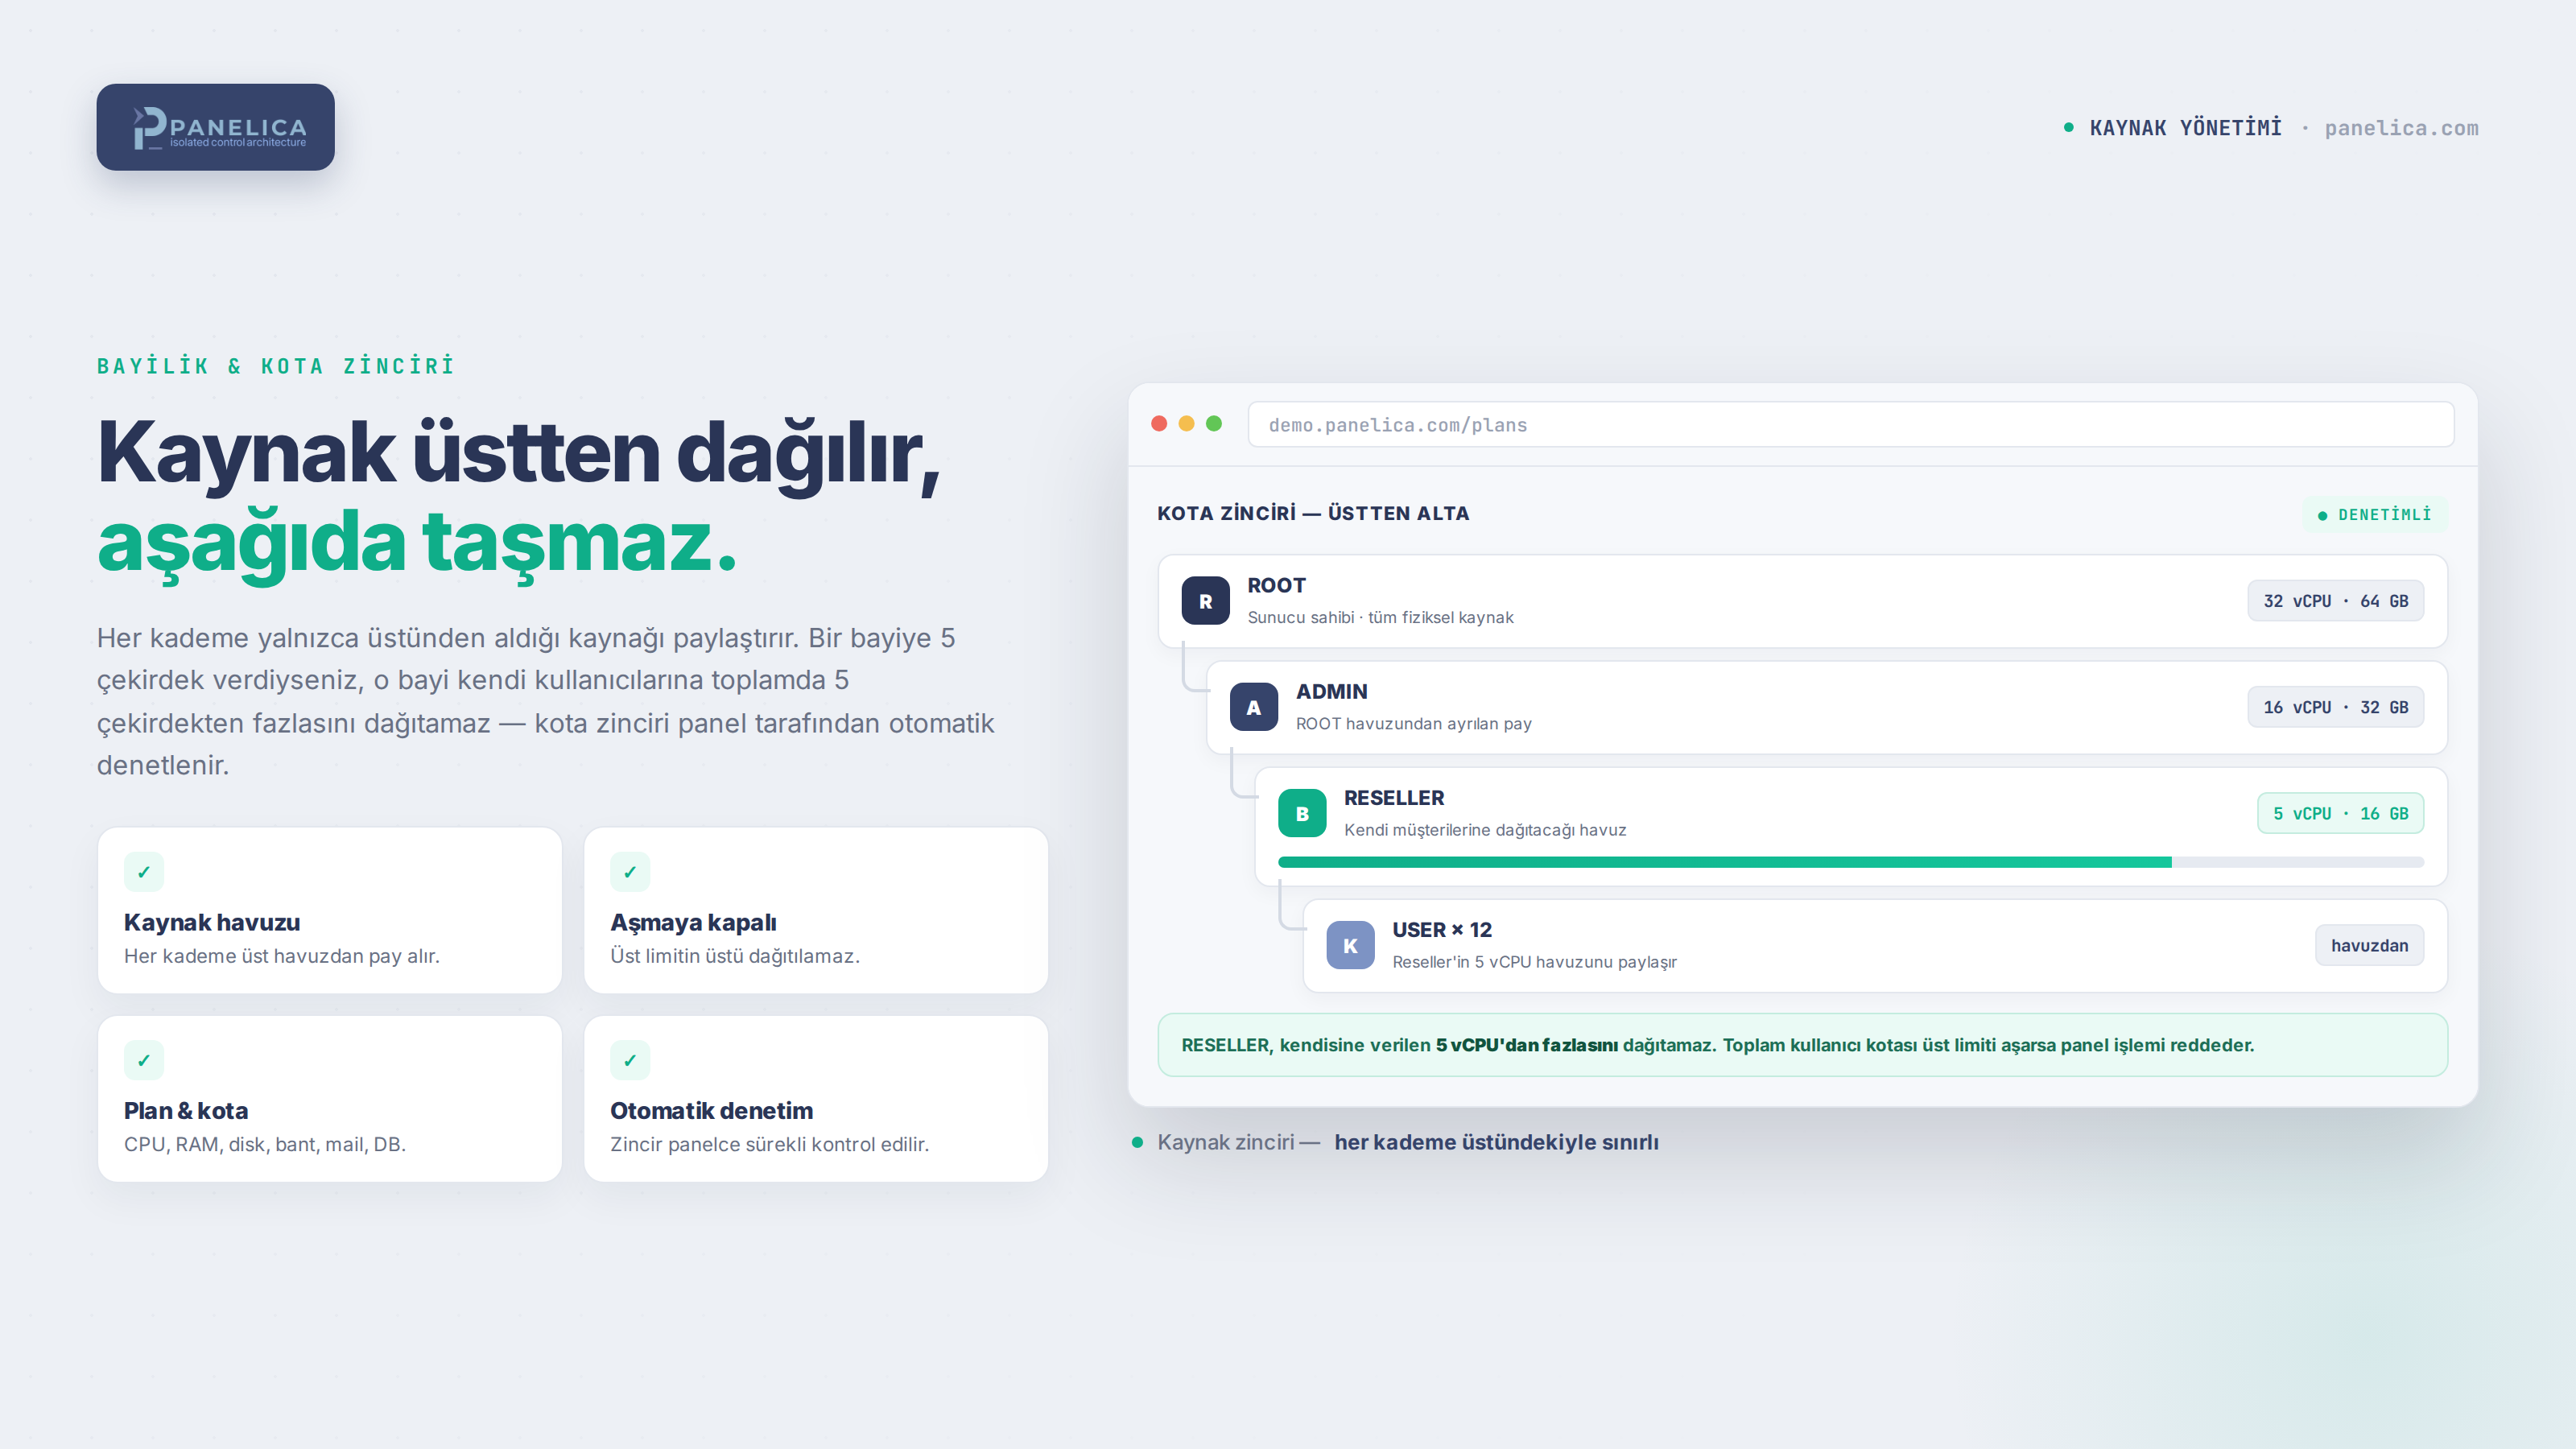
Plan tarafında disk, bant genişliği, mail, FTP, MySQL, CPU ve RAM kotalarını tanımlıyorsunuz — ama bu kotalar bir zincir gibi çalışıyor. Şöyle düşünün: bir bayiye 5 çekirdek tanımladıysanız, o bayi kendi kullanıcılarına toplamda 5 çekirdekten fazlasını dağıtamaz. Her kademe yalnızca üstünden aldığı kaynak havuzunu paylaştırabiliyor; üst limitin üstüne çıkacak bir dağıtım yapılmak istenirse panel işlemi reddediyor. Kaynak yukarıdan aşağı akıyor ama hiçbir noktada taşmıyor.
Hosting firmaları için kritik kısım ise whitelabel: kendi logonuzu, renklerinizi ve panel adınızı yerleştirebiliyorsunuz; müşteriniz panele girdiğinde Panelica markasını değil sizin markanızı görüyor.
İZOLE ORTAMLAR
VPS YÖNETİCİSİ — SİTELERİN YANINDA TAM ROOT'LU SUNUCULAR
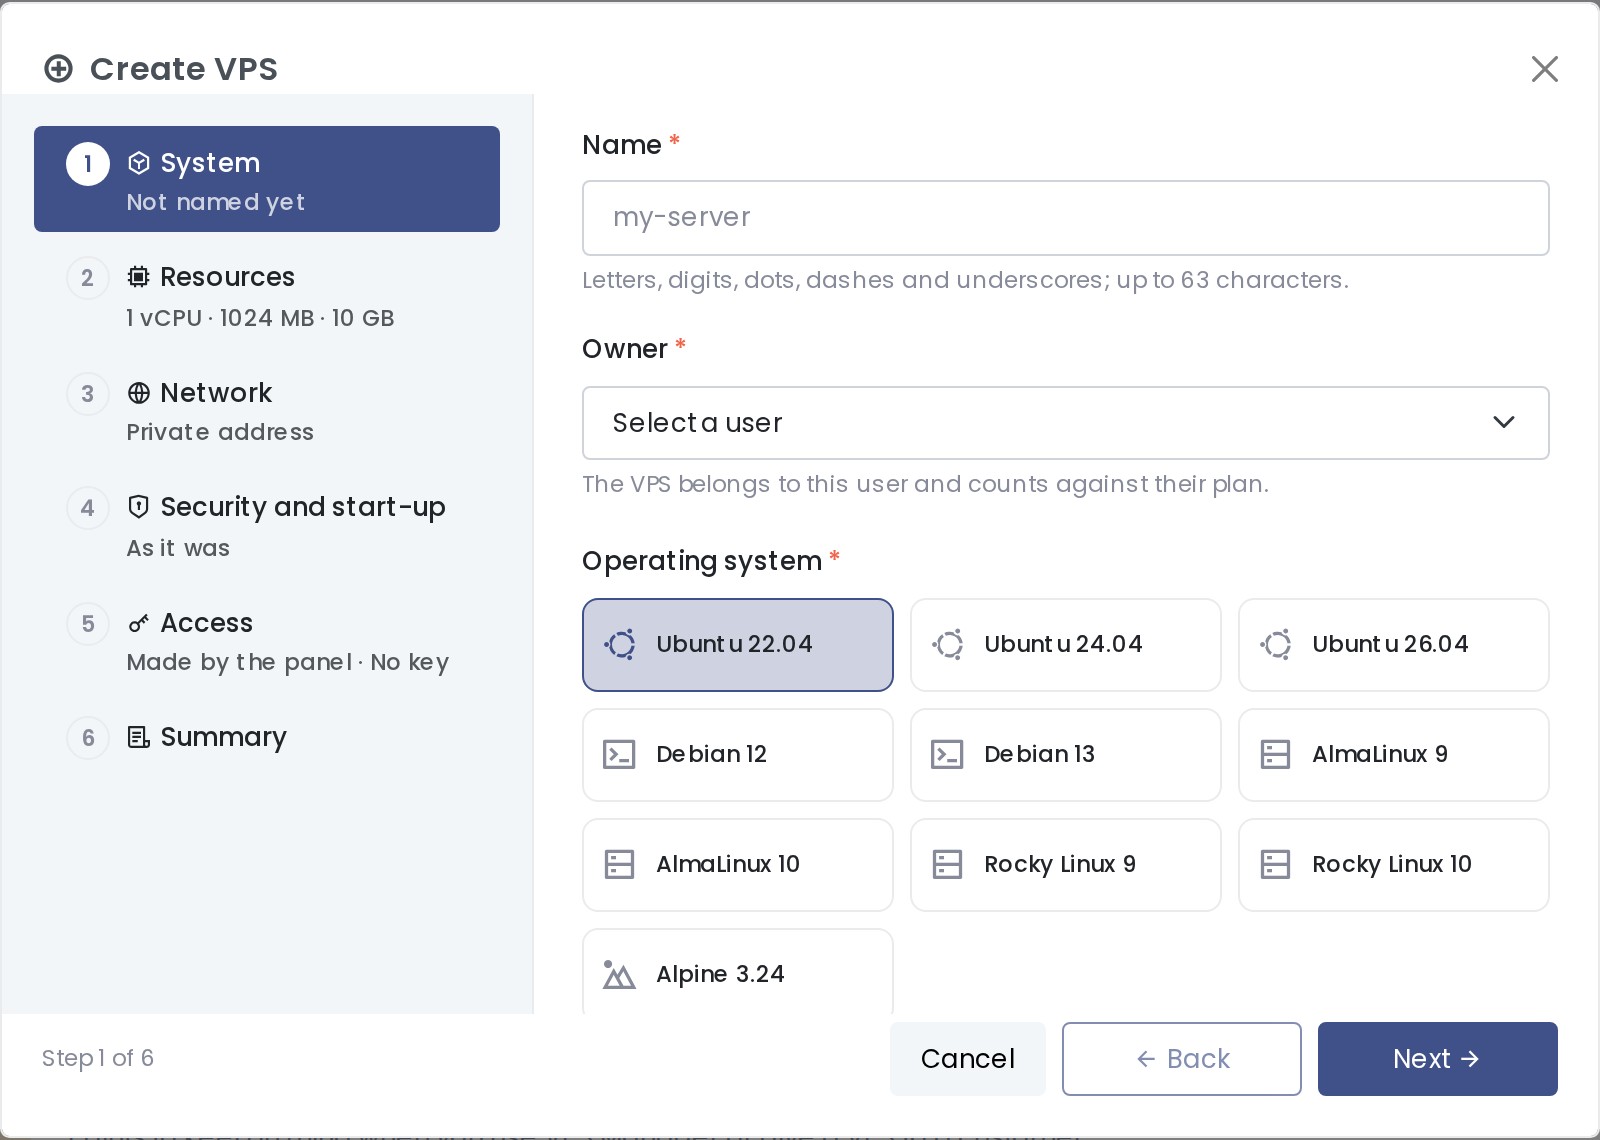
Sitelerinizin yanında, aynı sunucuda, tam root yetkili izole Linux sunucular açabiliyorsunuz. İçinde systemd çalışıyor, cron çalışıyor, kendi paket yöneticisi var; içine Docker kurulabiliyor, hatta isterseniz başka bir kontrol paneli kurulabiliyor.
Bu özelliği neden yazdığımızı anlatayım. Son bir yılda en çok gelen talep şuydu: müşteri ya da müşterinin kullandığı bir yapay zekâ ajanı root istiyor; ama siz ona sunucunun tamamını teslim edemezsiniz. Docker bu işi tam karşılamıyor, ayrı bir VPS satmak maliyetli. VPS Yöneticisi tam bu boşluğa oturuyor.
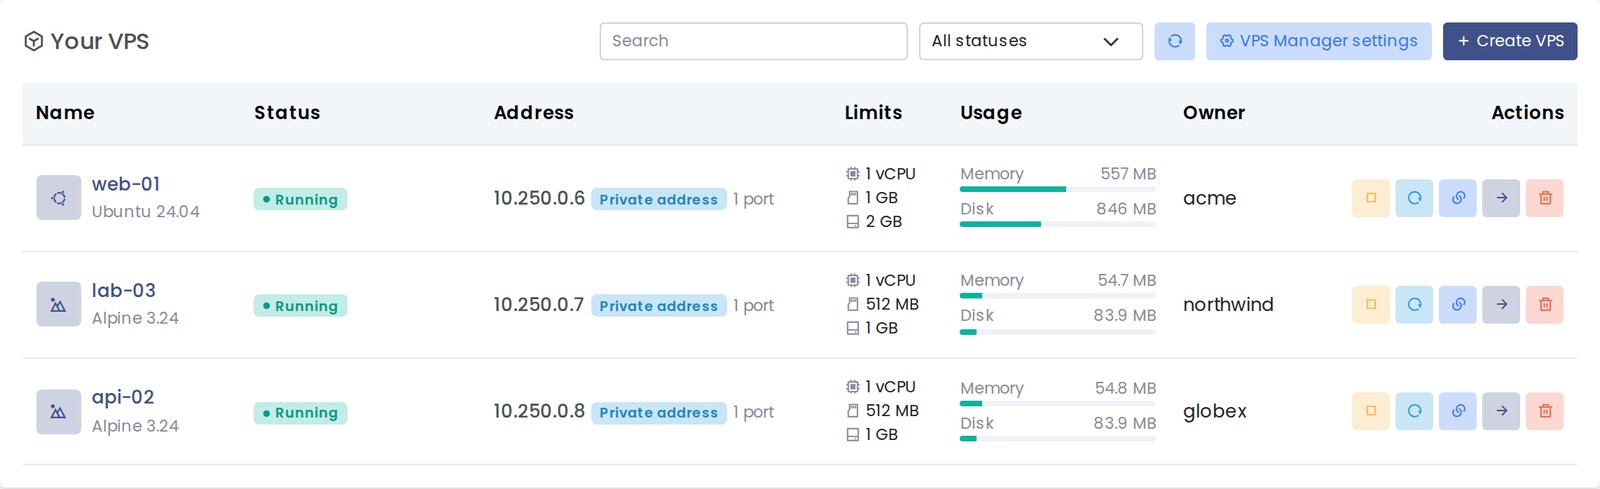
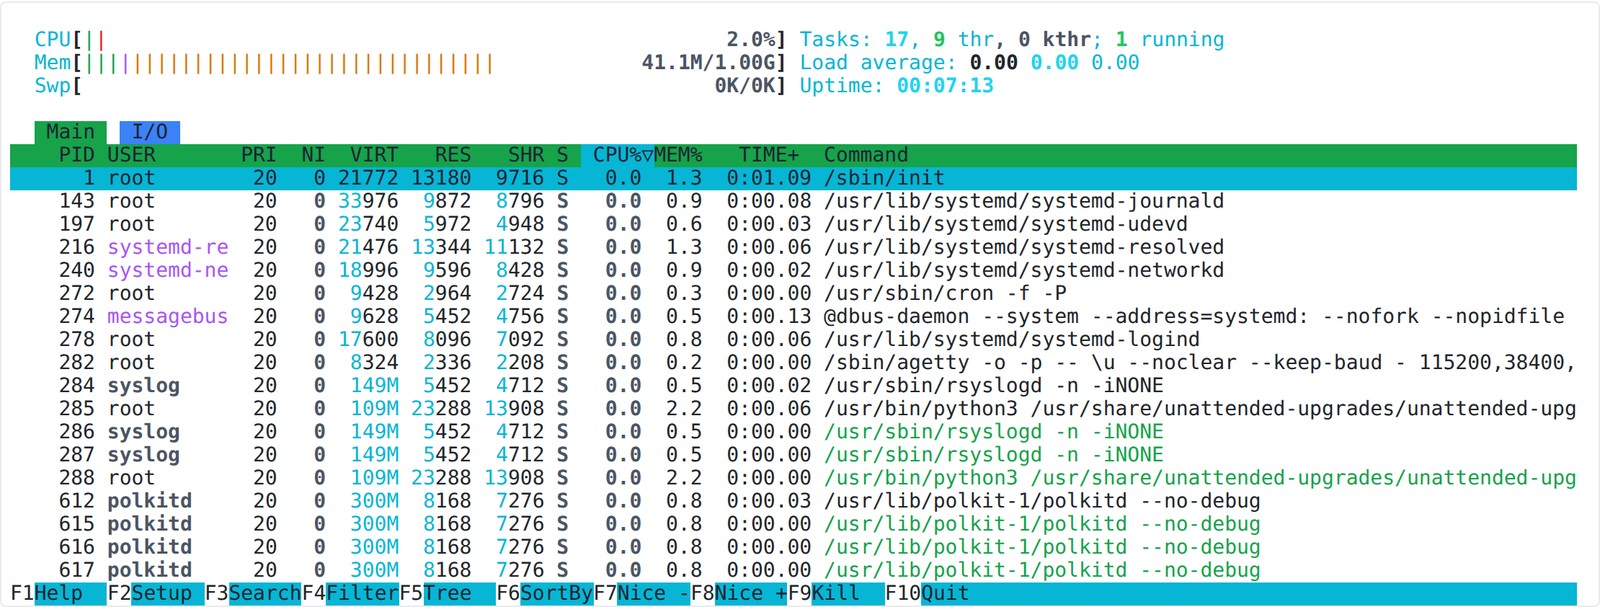
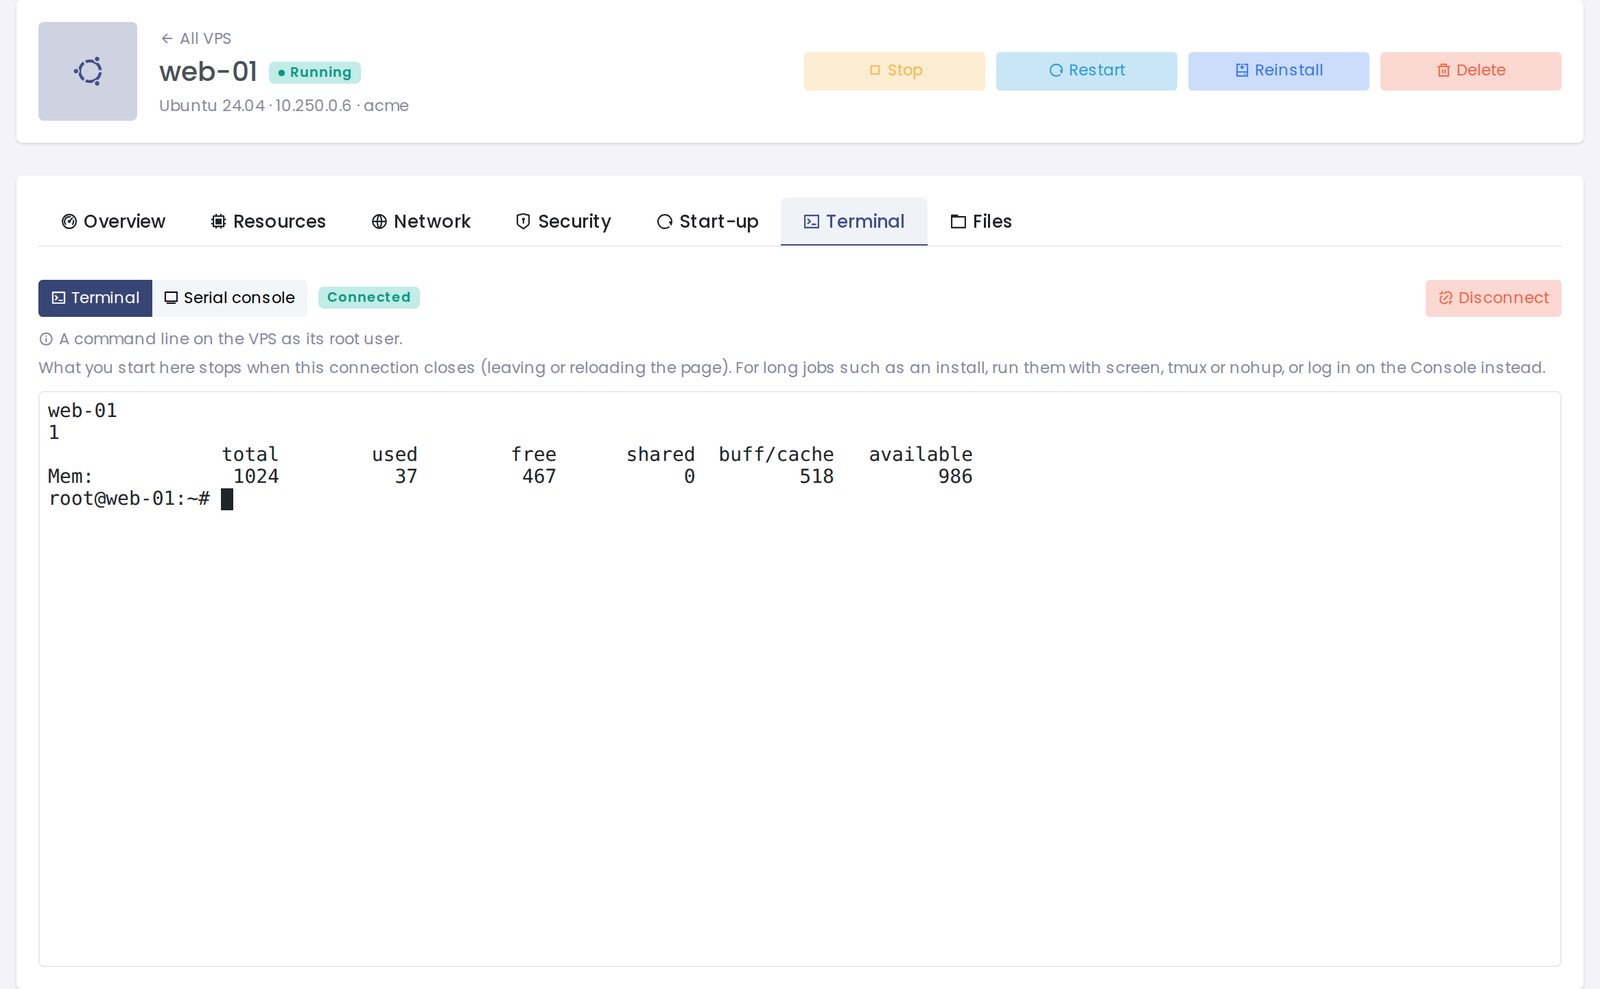
Kiracı kendi sınırını görüyor. İçerideki htop ve free sunucunun değil, o ortamın limitlerini gösteriyor — bu, kiracının "sunucu yavaş" diye destek açmasını büyük ölçüde bitiriyor:
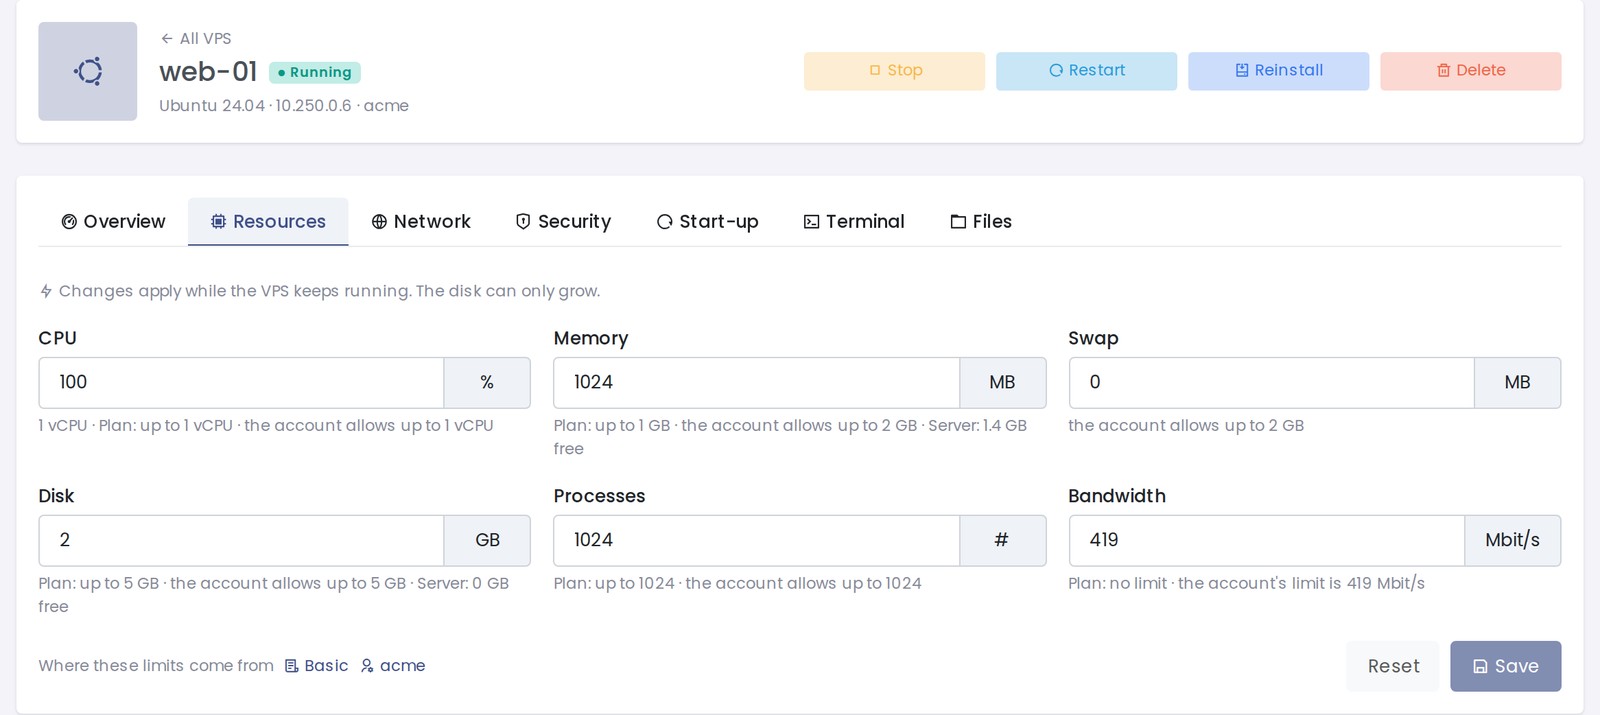
Kaynaklar ortam çalışırken değiştirilebiliyor; yeniden başlatma gerekmiyor:
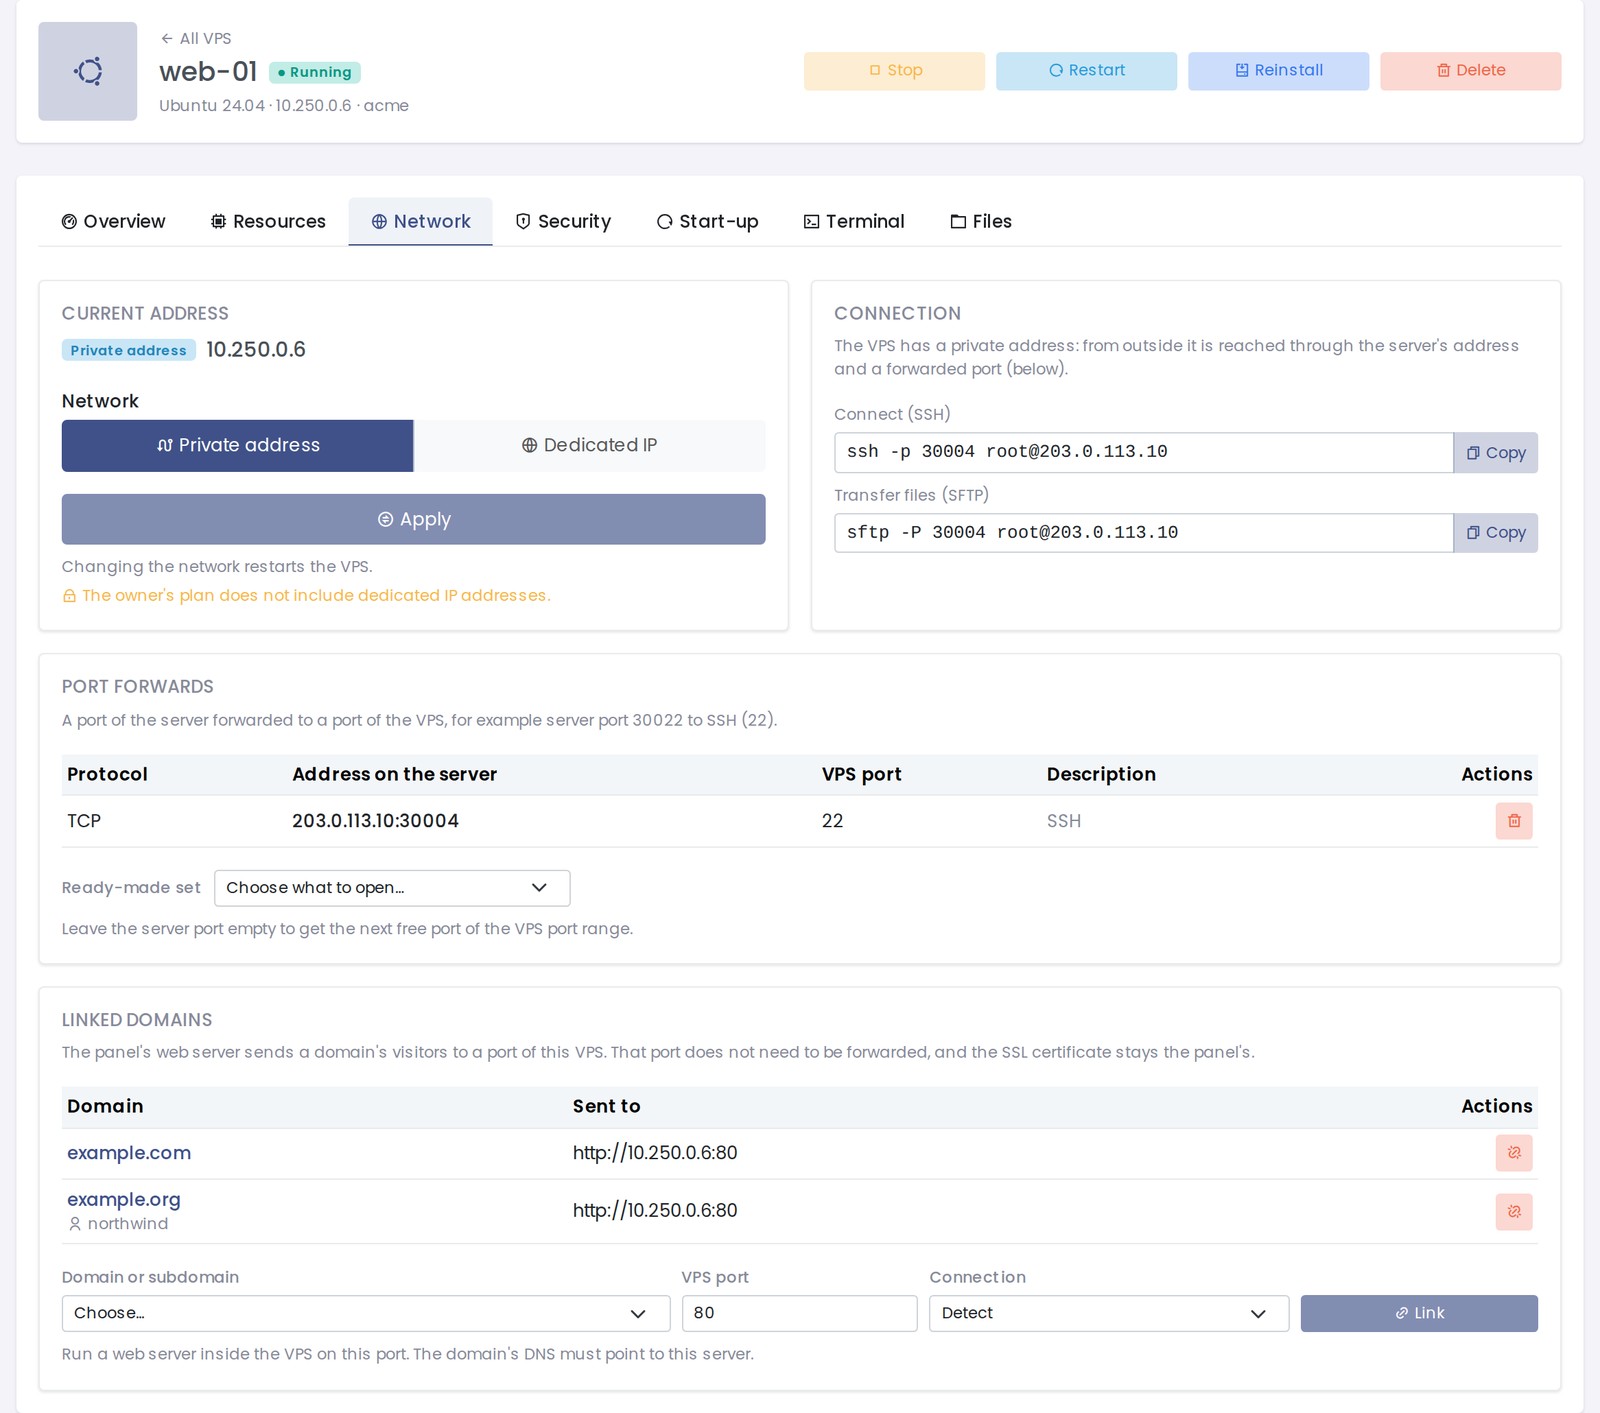
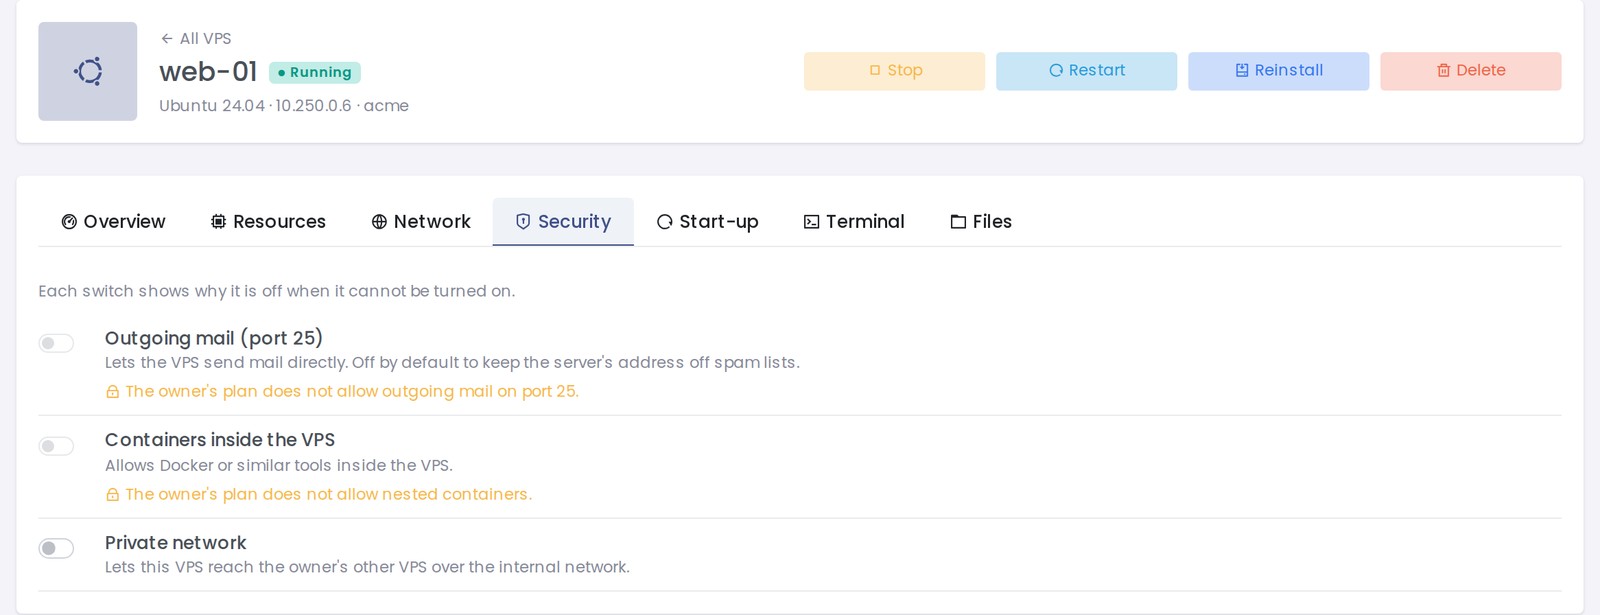
Tarayıcıdan terminal, port yönetimi, domain bağlama ve güvenlik seçenekleri de panelde:
Adım adım anlatım: VPS Yöneticisi, adım adım
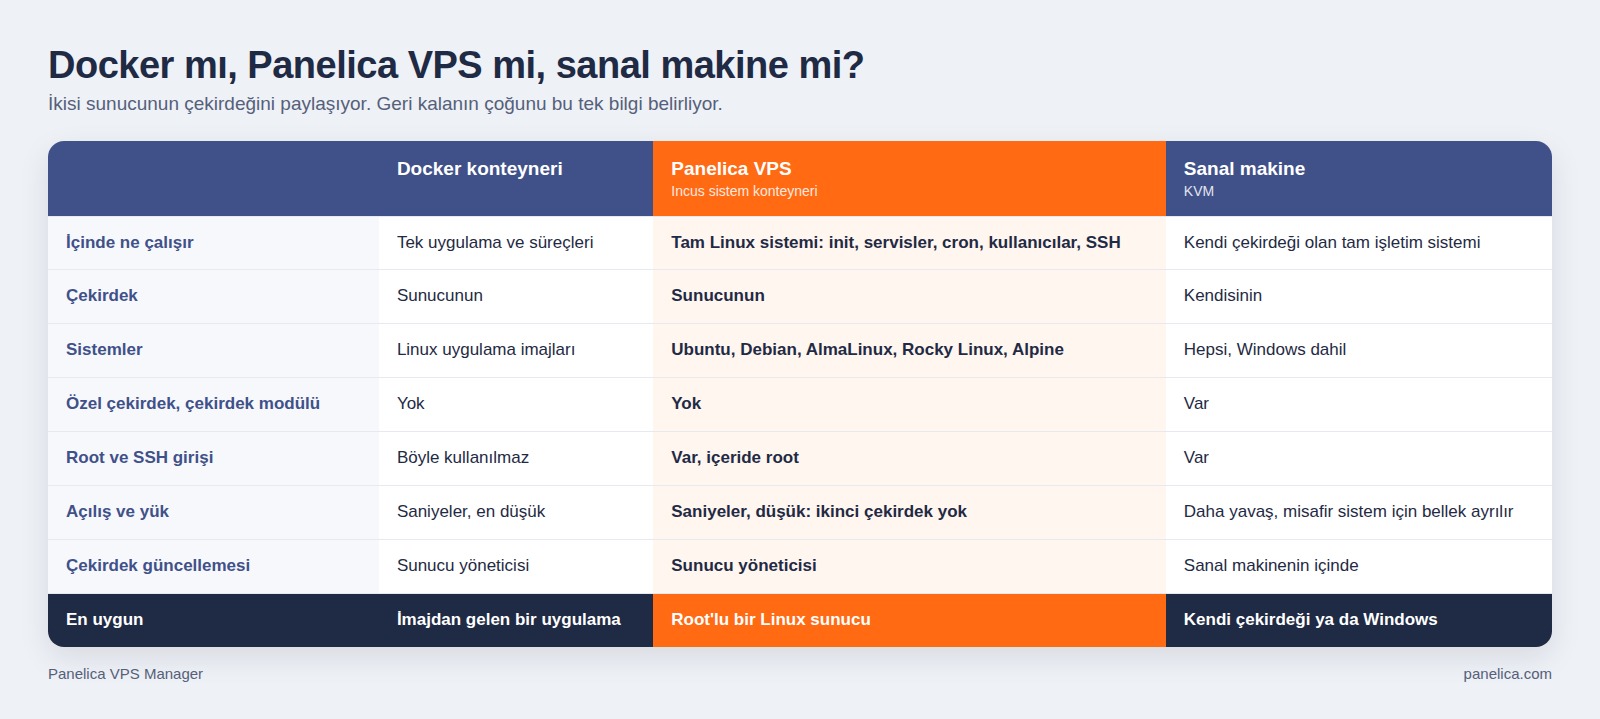
Hangisini seçmeli (Docker mı, VPS mi, sanal makine mi): karşılaştırma konusu
ÇOKLU SUNUCU — HEPSİ TEK PENCEREDE
Birden fazla Panelica sunucunuz varsa hepsini tek panelden yönetiyorsunuz. Sunucu eklemek bir kod yapıştırmak kadar basit; doğrulama ve bağlantı panel tarafından kuruluyor.
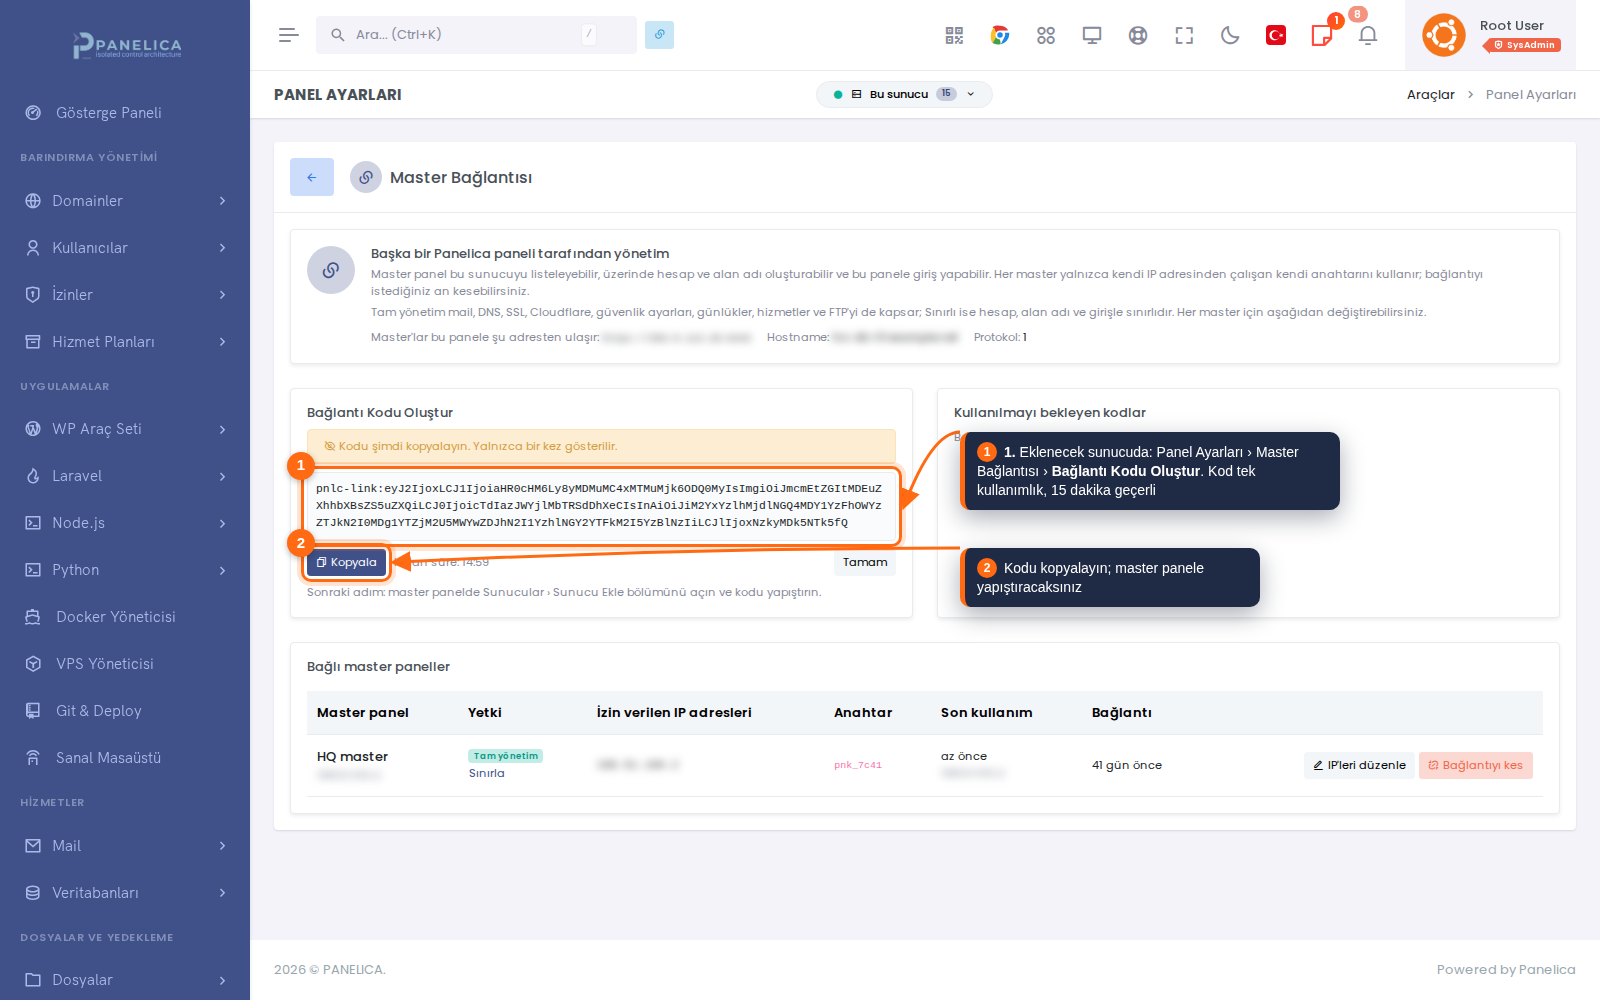
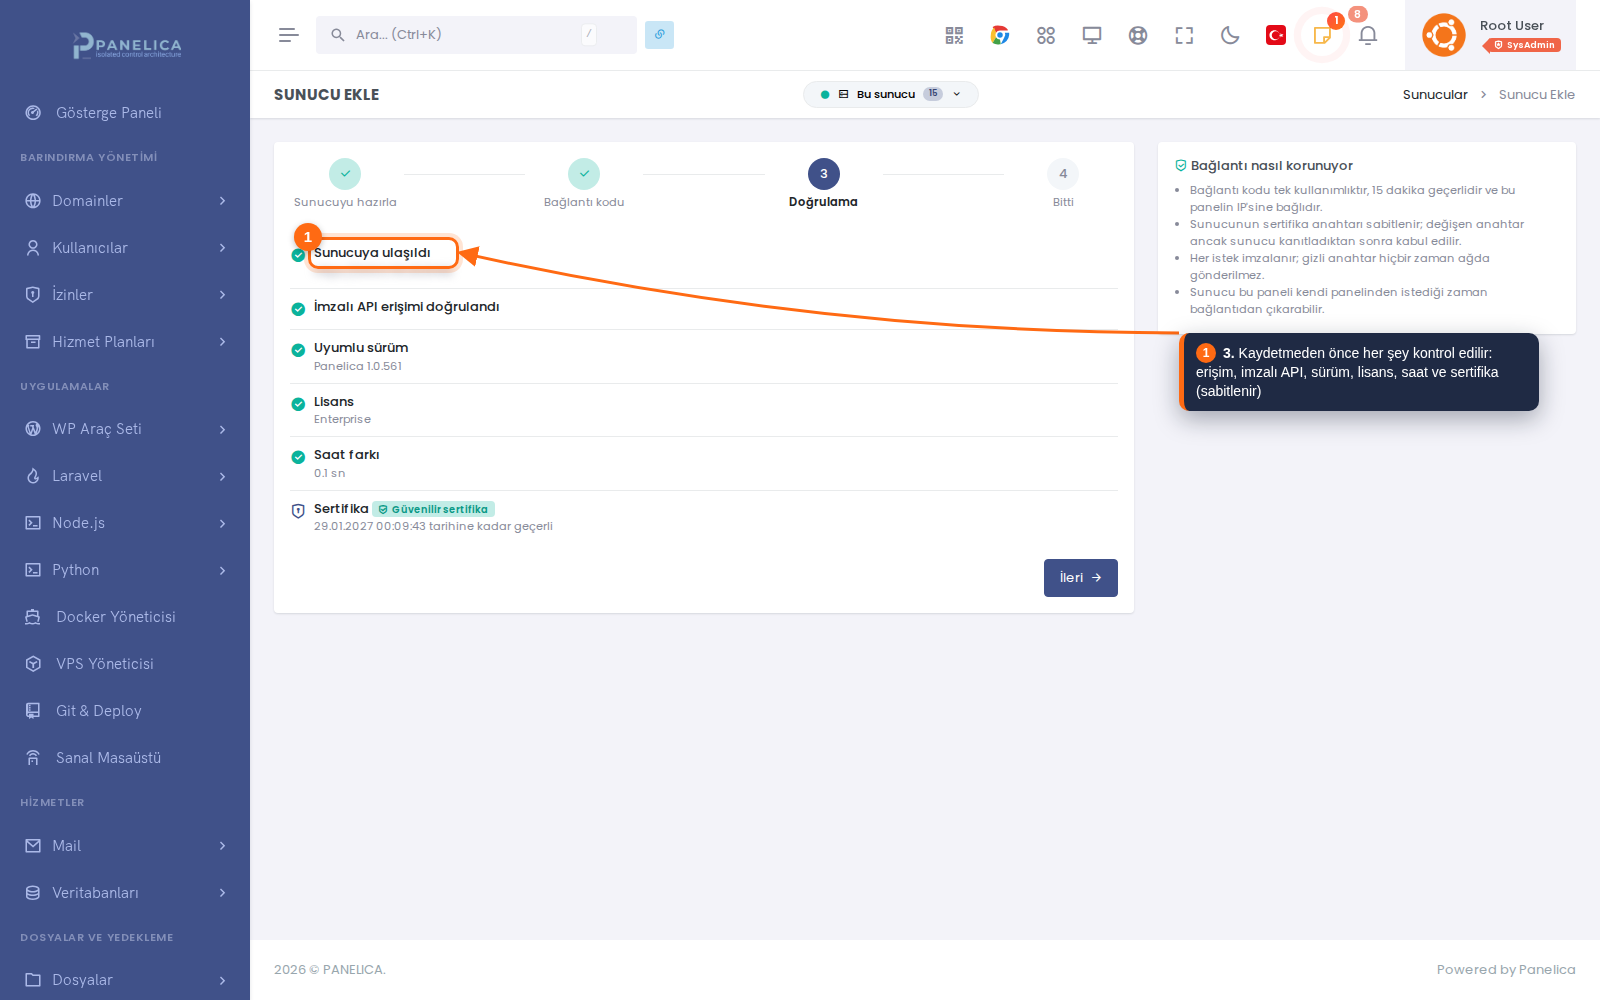
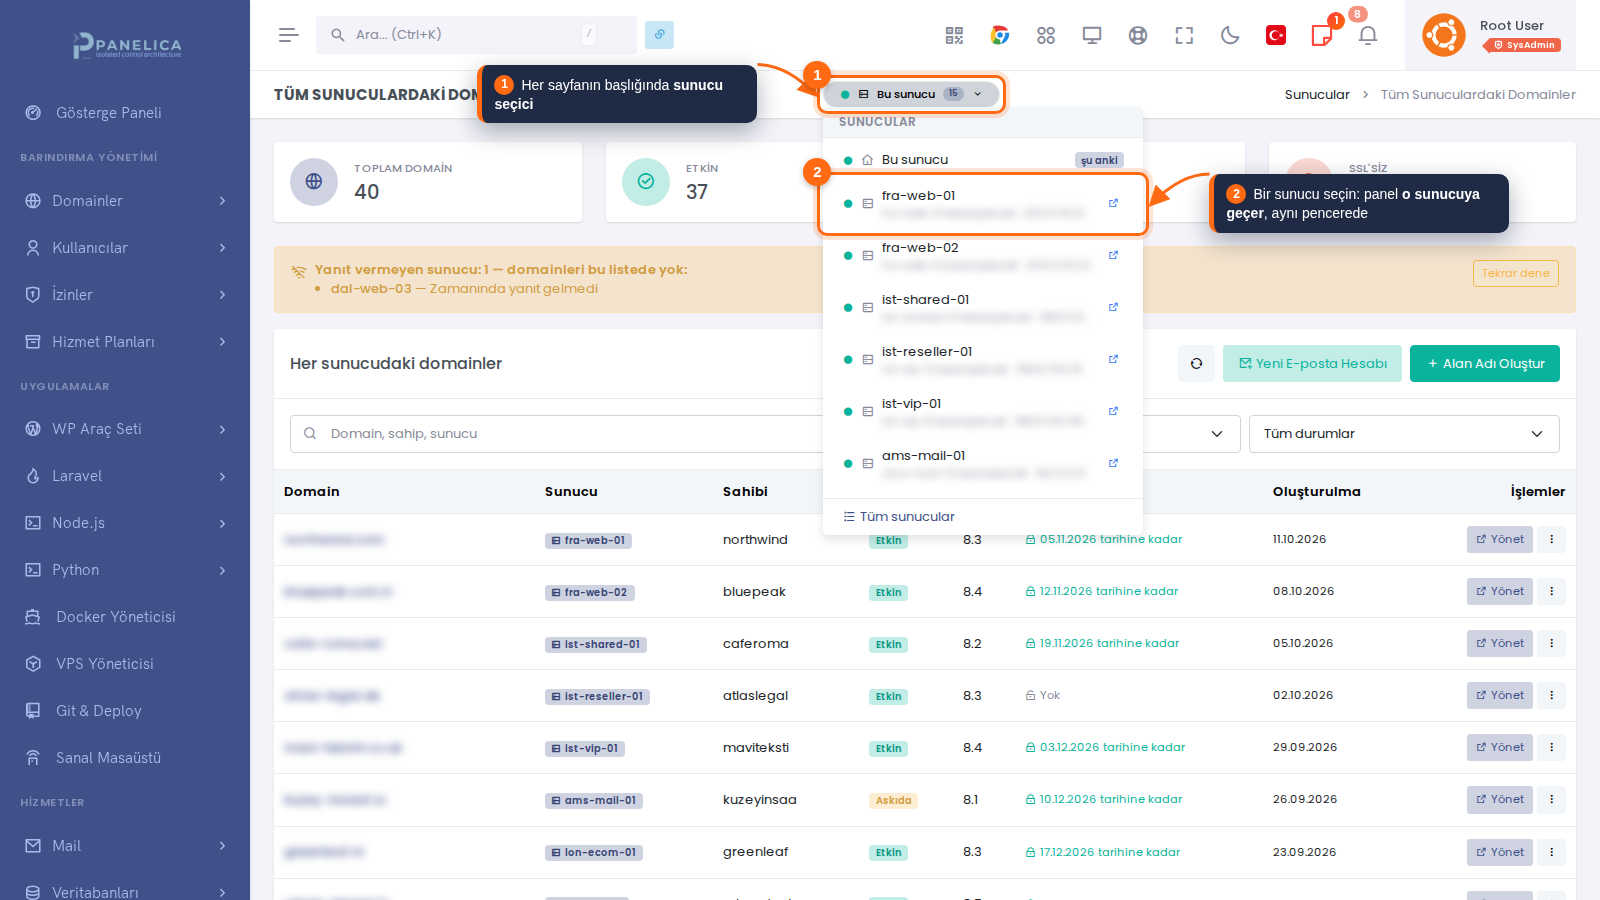
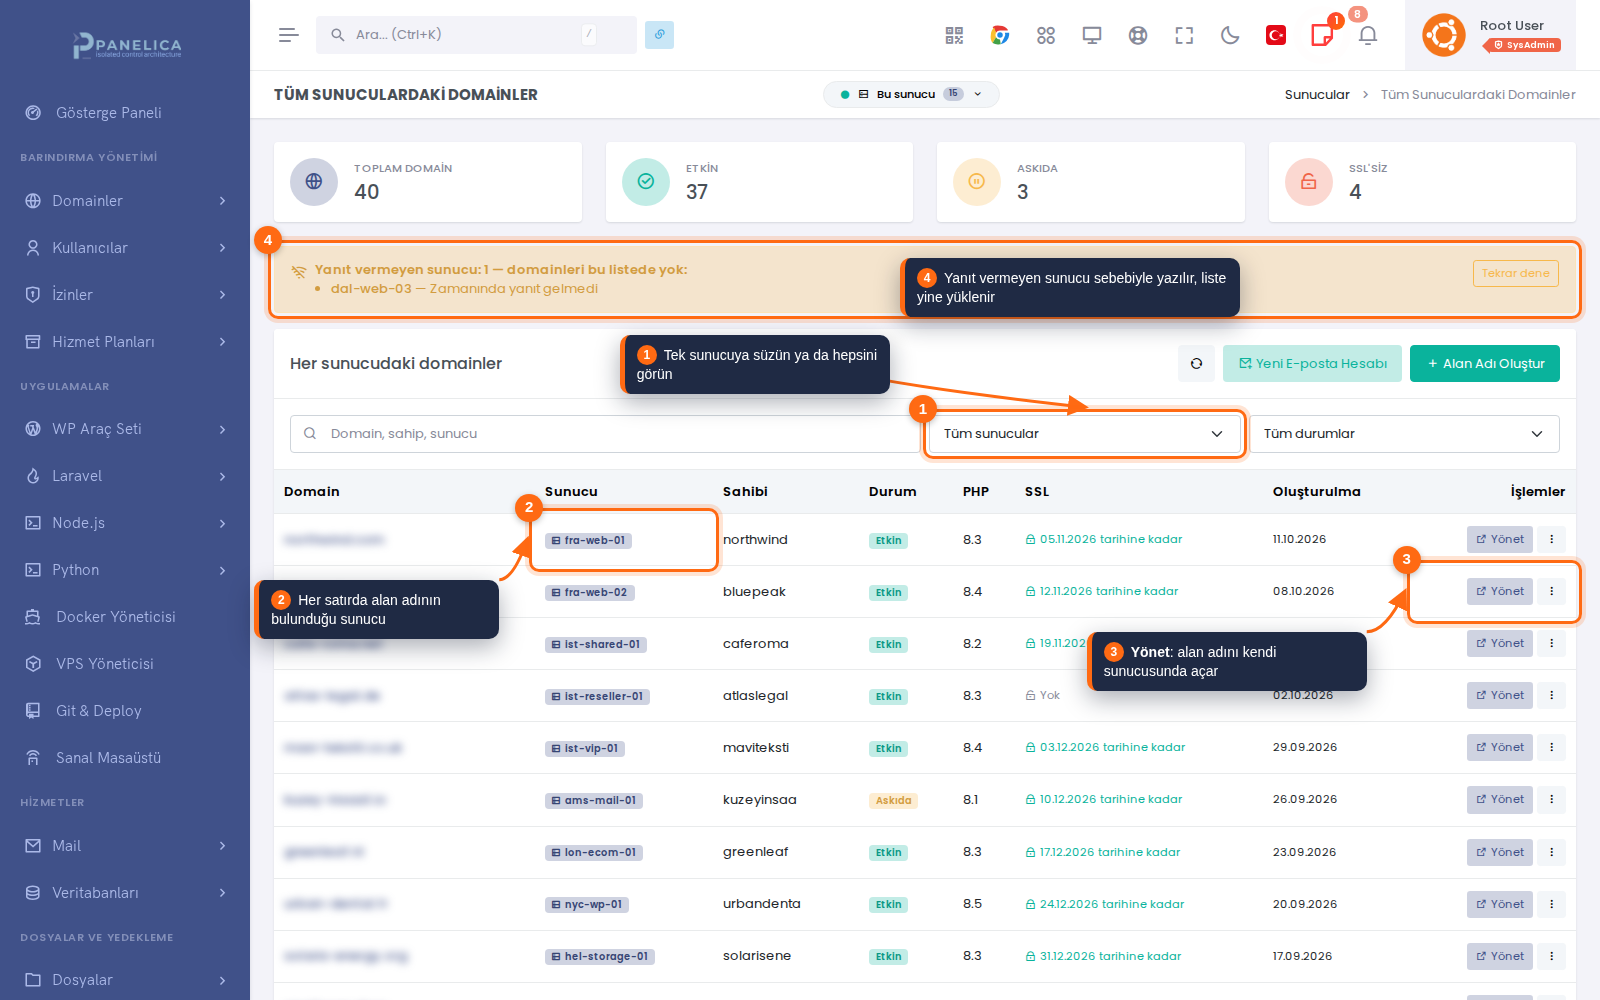
Bağladıktan sonra sunucular arasında tek tıkla geçiş yapıyor, tüm sunuculardaki domainleri ve mail kutularını tek listede görüyorsunuz. Yeni hesap açarken hangi sunucuya yerleşeceğini panel öneriyor:
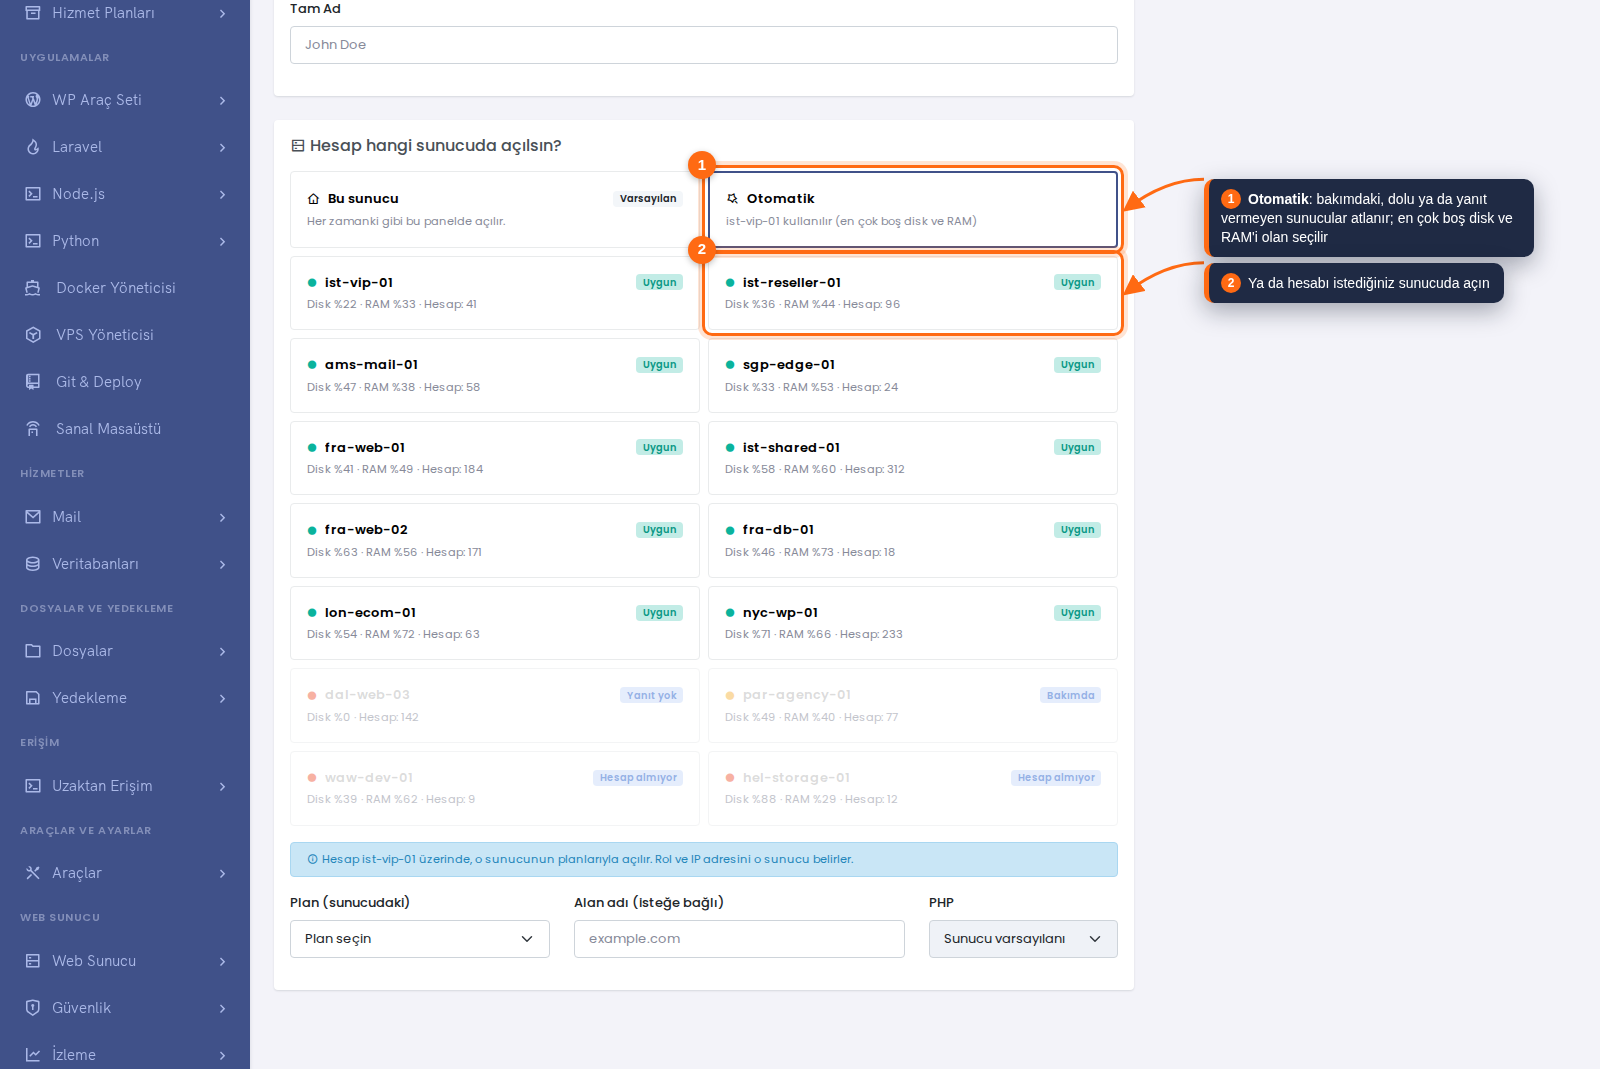
Adım adım anlatım: Sunucu ekleme ve tek pencereden yönetim
UYGULAMALAR
WordPress Toolkit
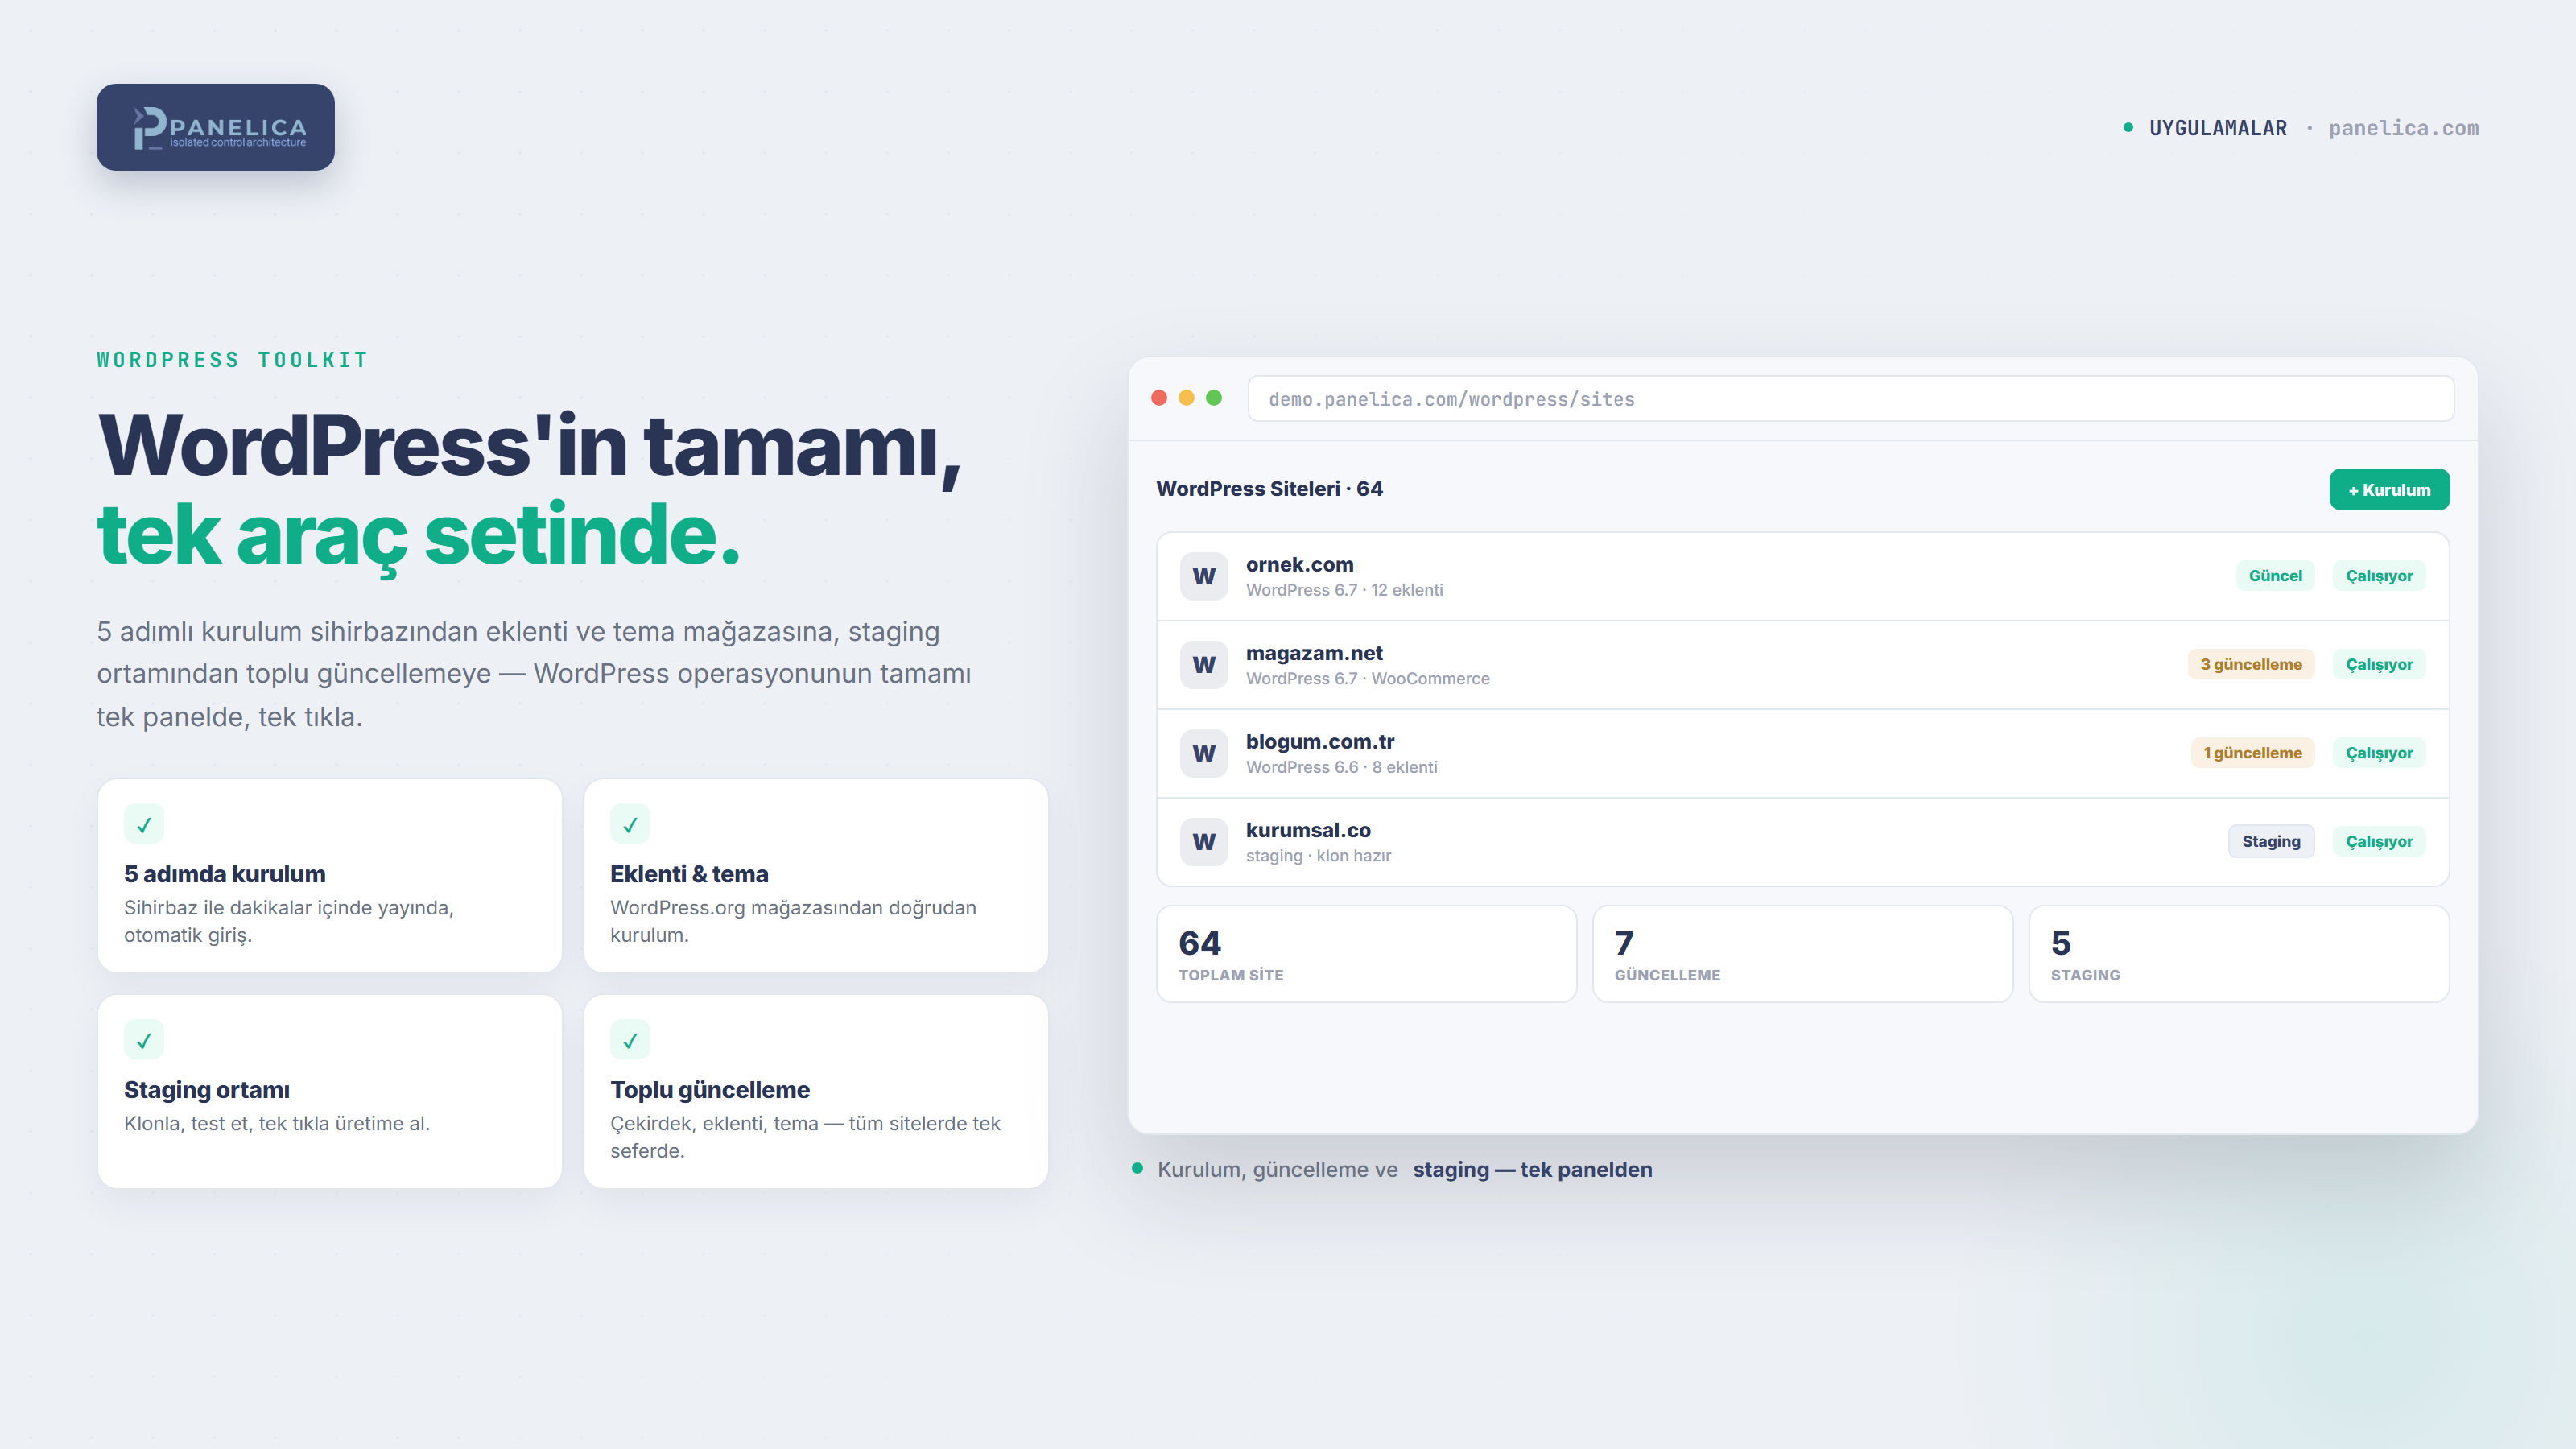
Menüde uygulamalar başlığına geçiyoruz. WordPress kullananların işini ciddi anlamda kolaylaştıran bir araç seti var burada. Beş adımlı bir sihirbazla dakikalar içinde kurulum yapıyor, panelden otomatik giriş alıyorsunuz. Eklenti ve temaları doğrudan WordPress.org mağazasından kurabiliyor; bir staging ortamı oluşturup orada test edip tek tıkla canlıya alabiliyorsunuz. En sevdiğim kısmı toplu güncelleme: çekirdek, eklenti ve temaları sunucudaki tüm sitelerde tek seferde güncelliyorsunuz.
Docker ve Git
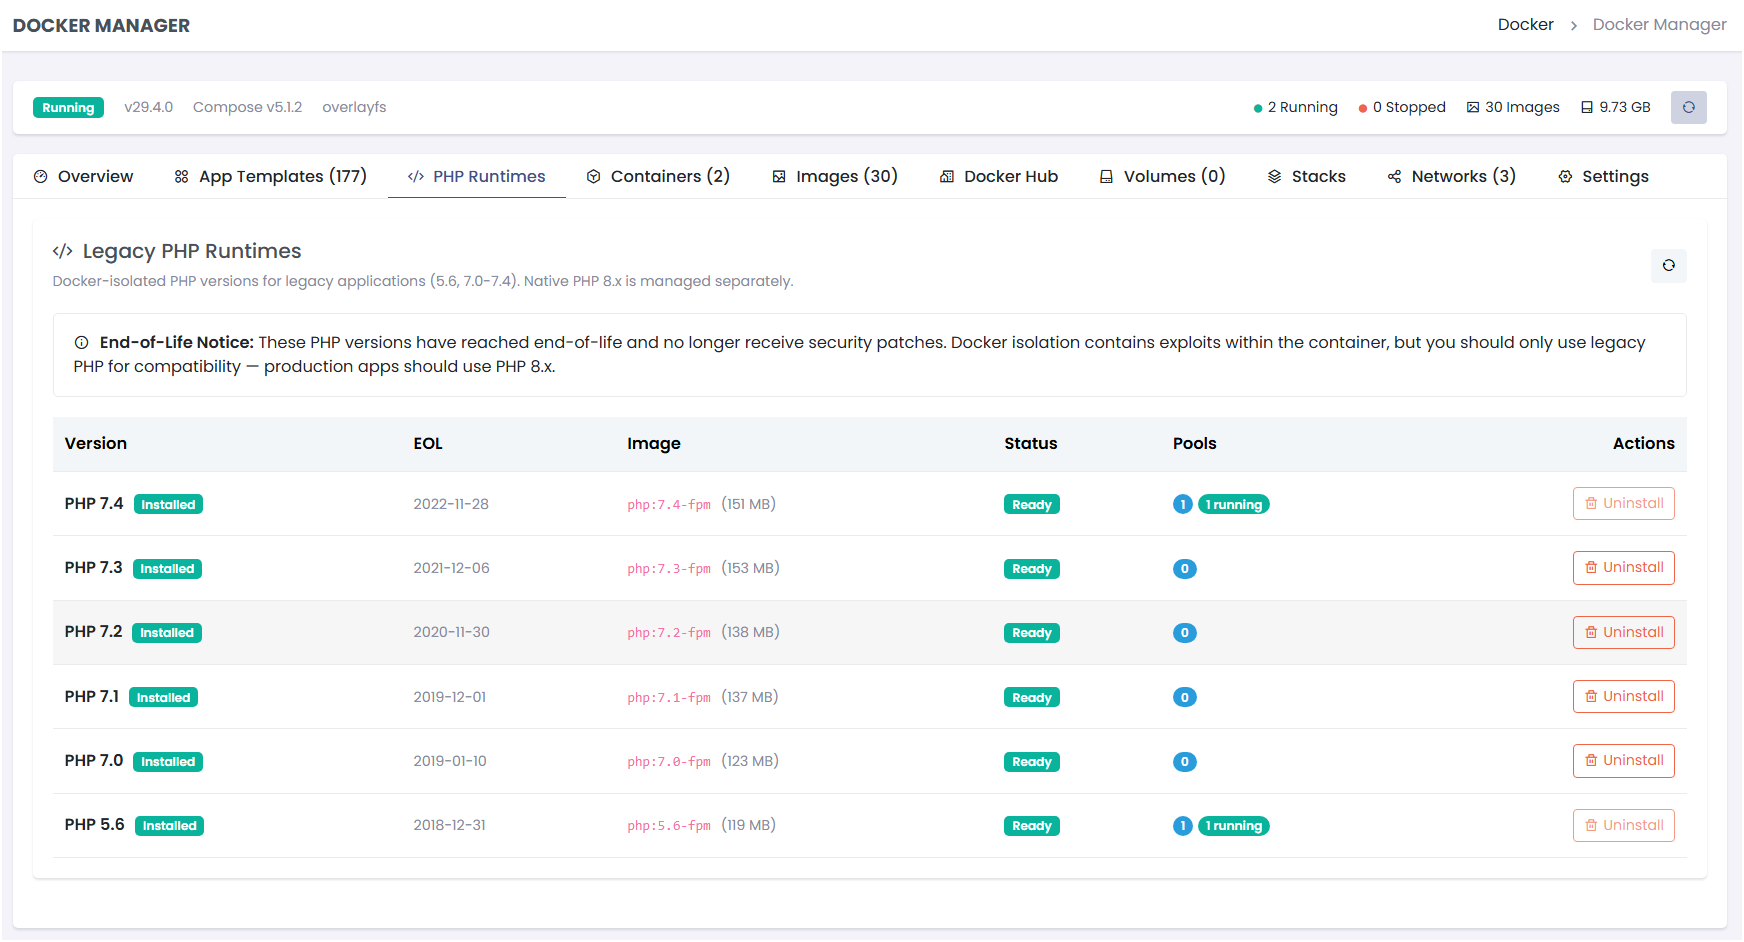
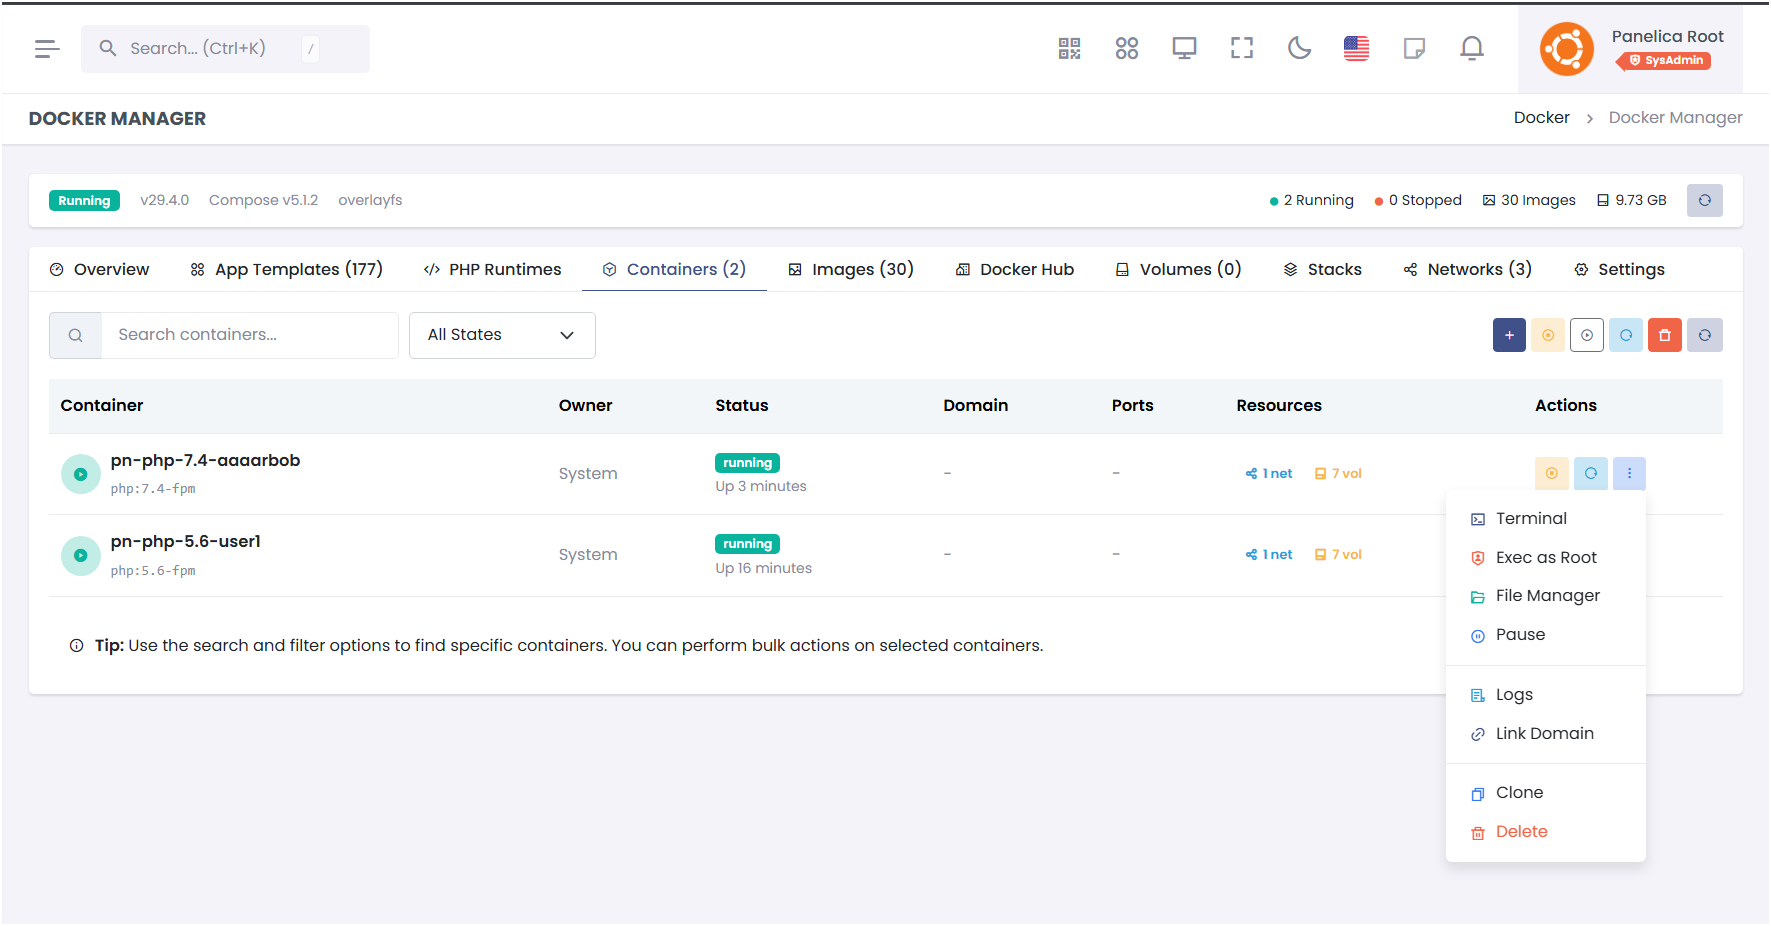
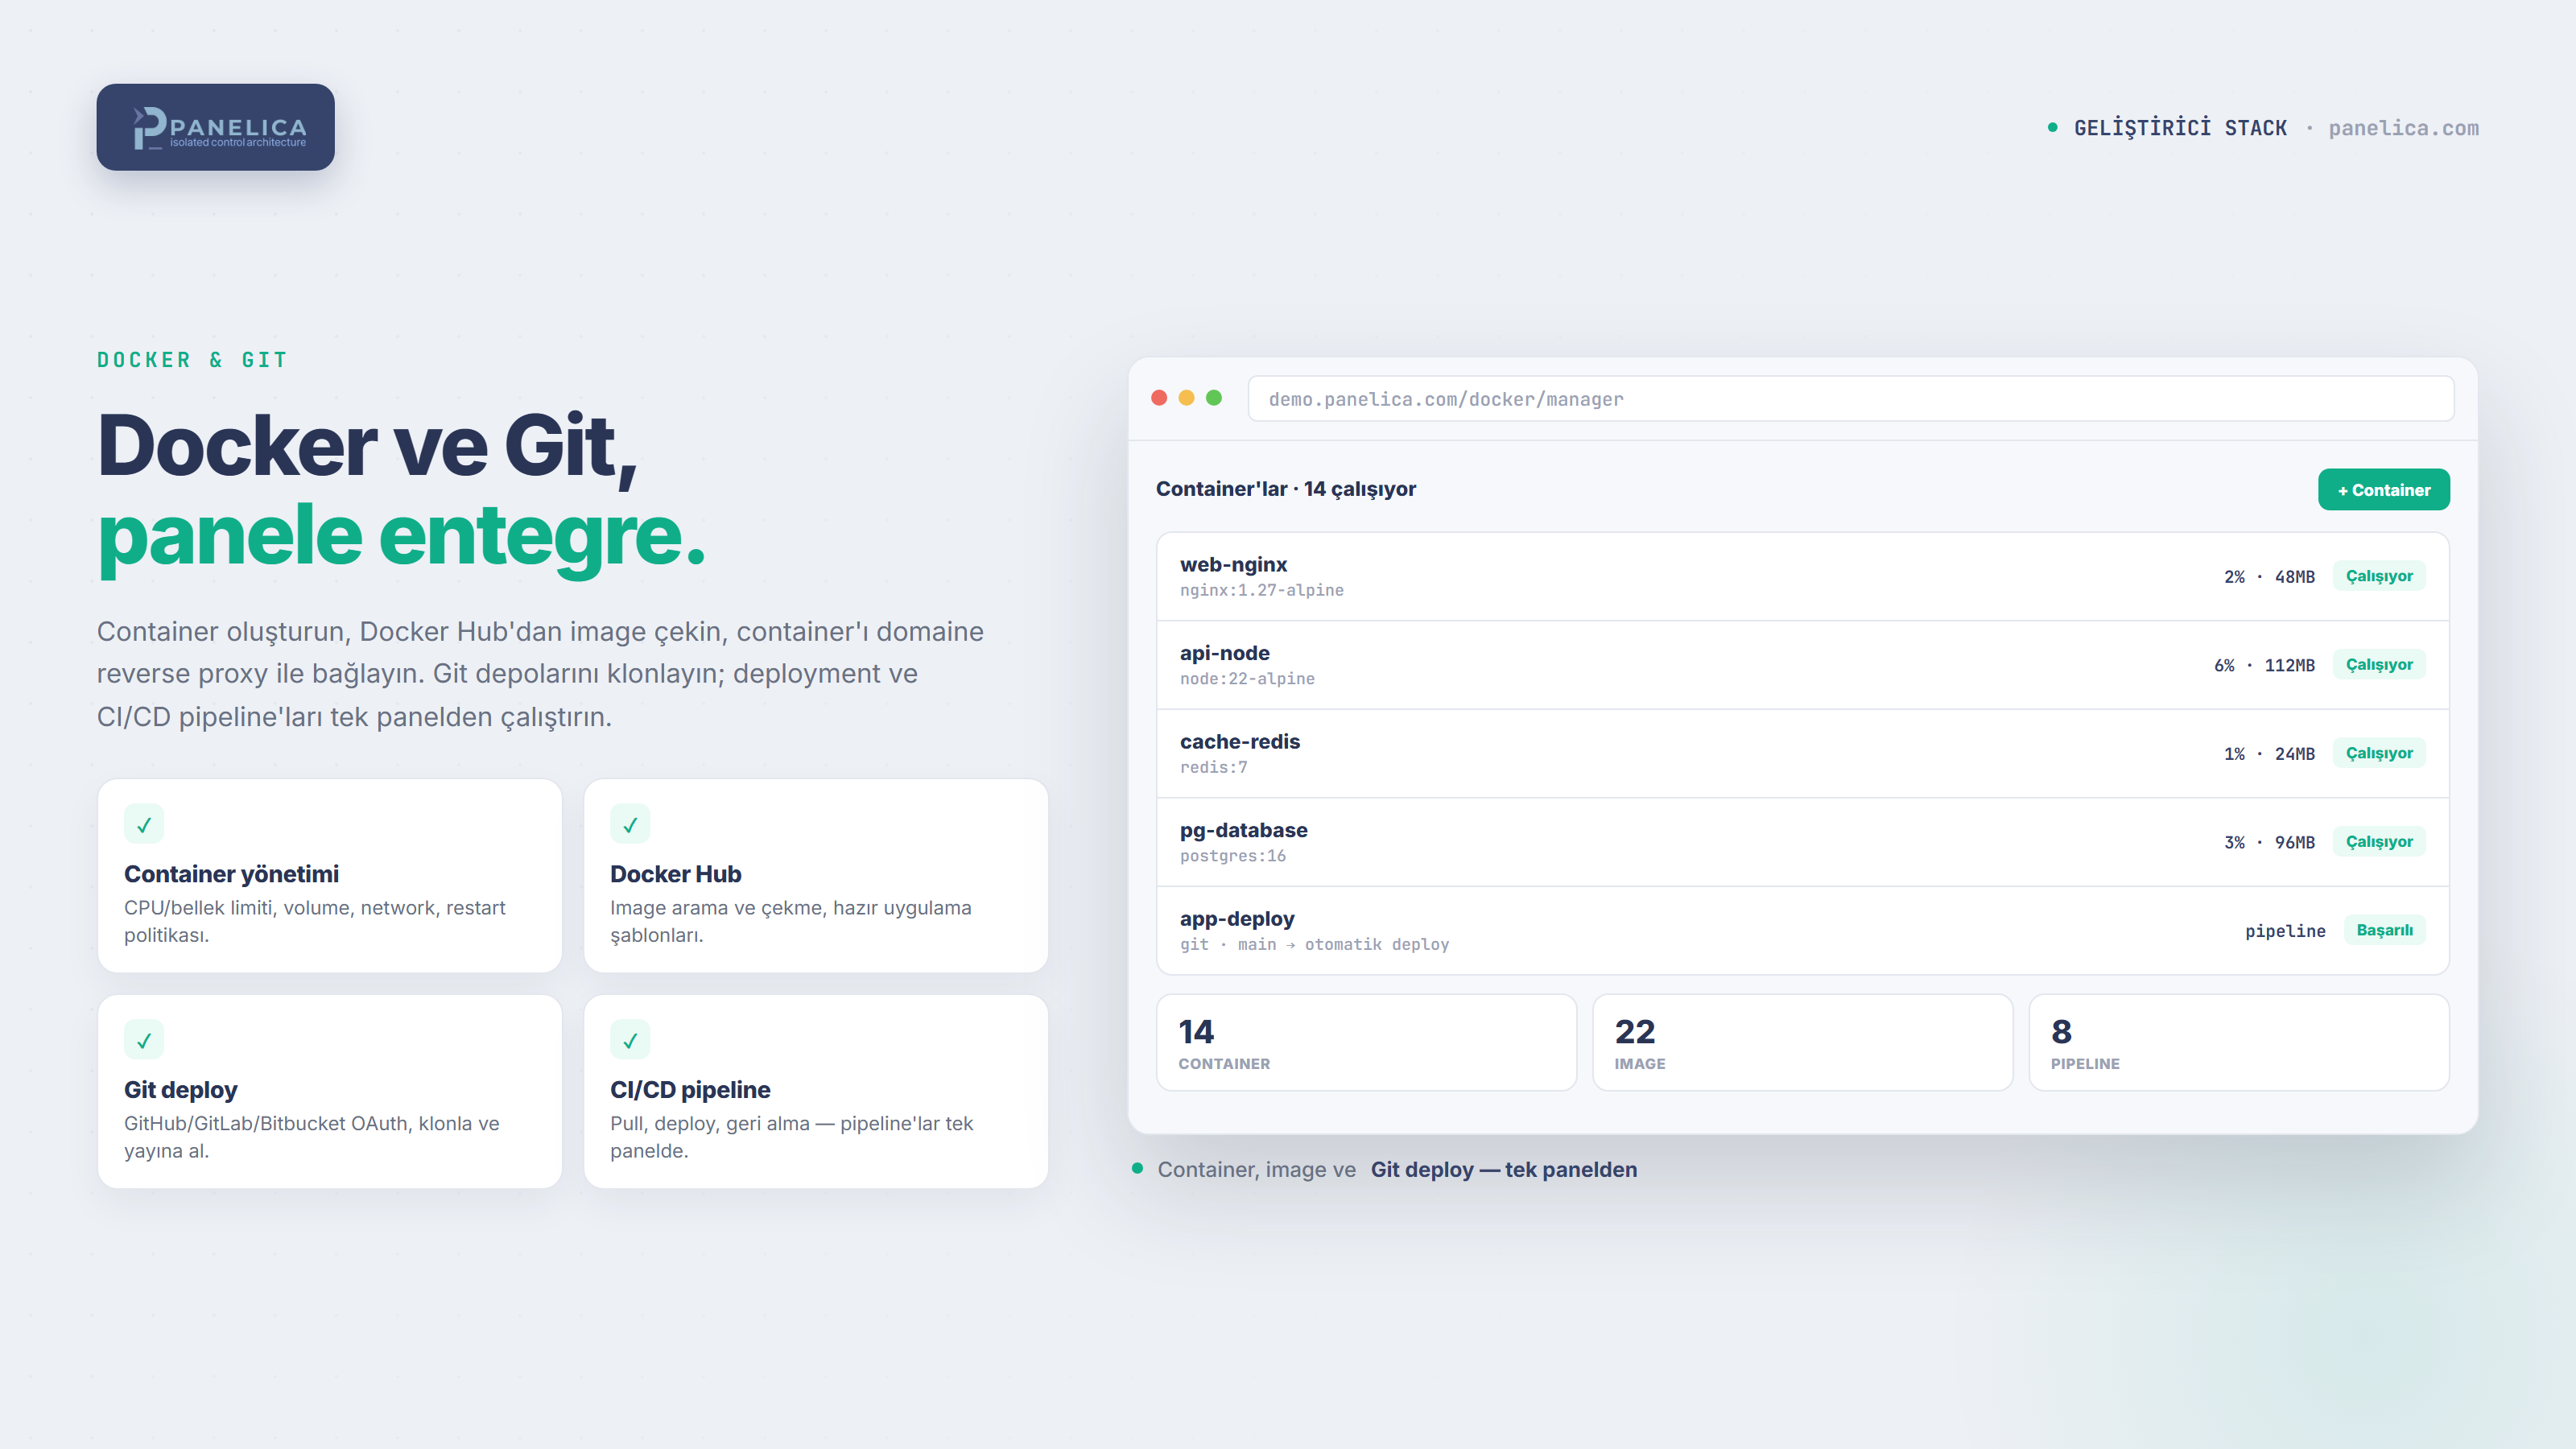
Panelica'yı modern yapan yerlerden biri burası. Panelden container oluşturuyor, Docker Hub'dan istediğiniz image'i çekiyor, bir container'ı reverse proxy ile doğrudan bir domaine bağlayabiliyorsunuz; CPU/bellek limiti, volume, network ve restart politikası hepsi arayüzden. Git tarafında GitHub, GitLab veya Bitbucket deposunu klonlayıp deploy edebiliyor, pull/deploy/geri alma adımlarını pipeline olarak çalıştırabiliyorsunuz.
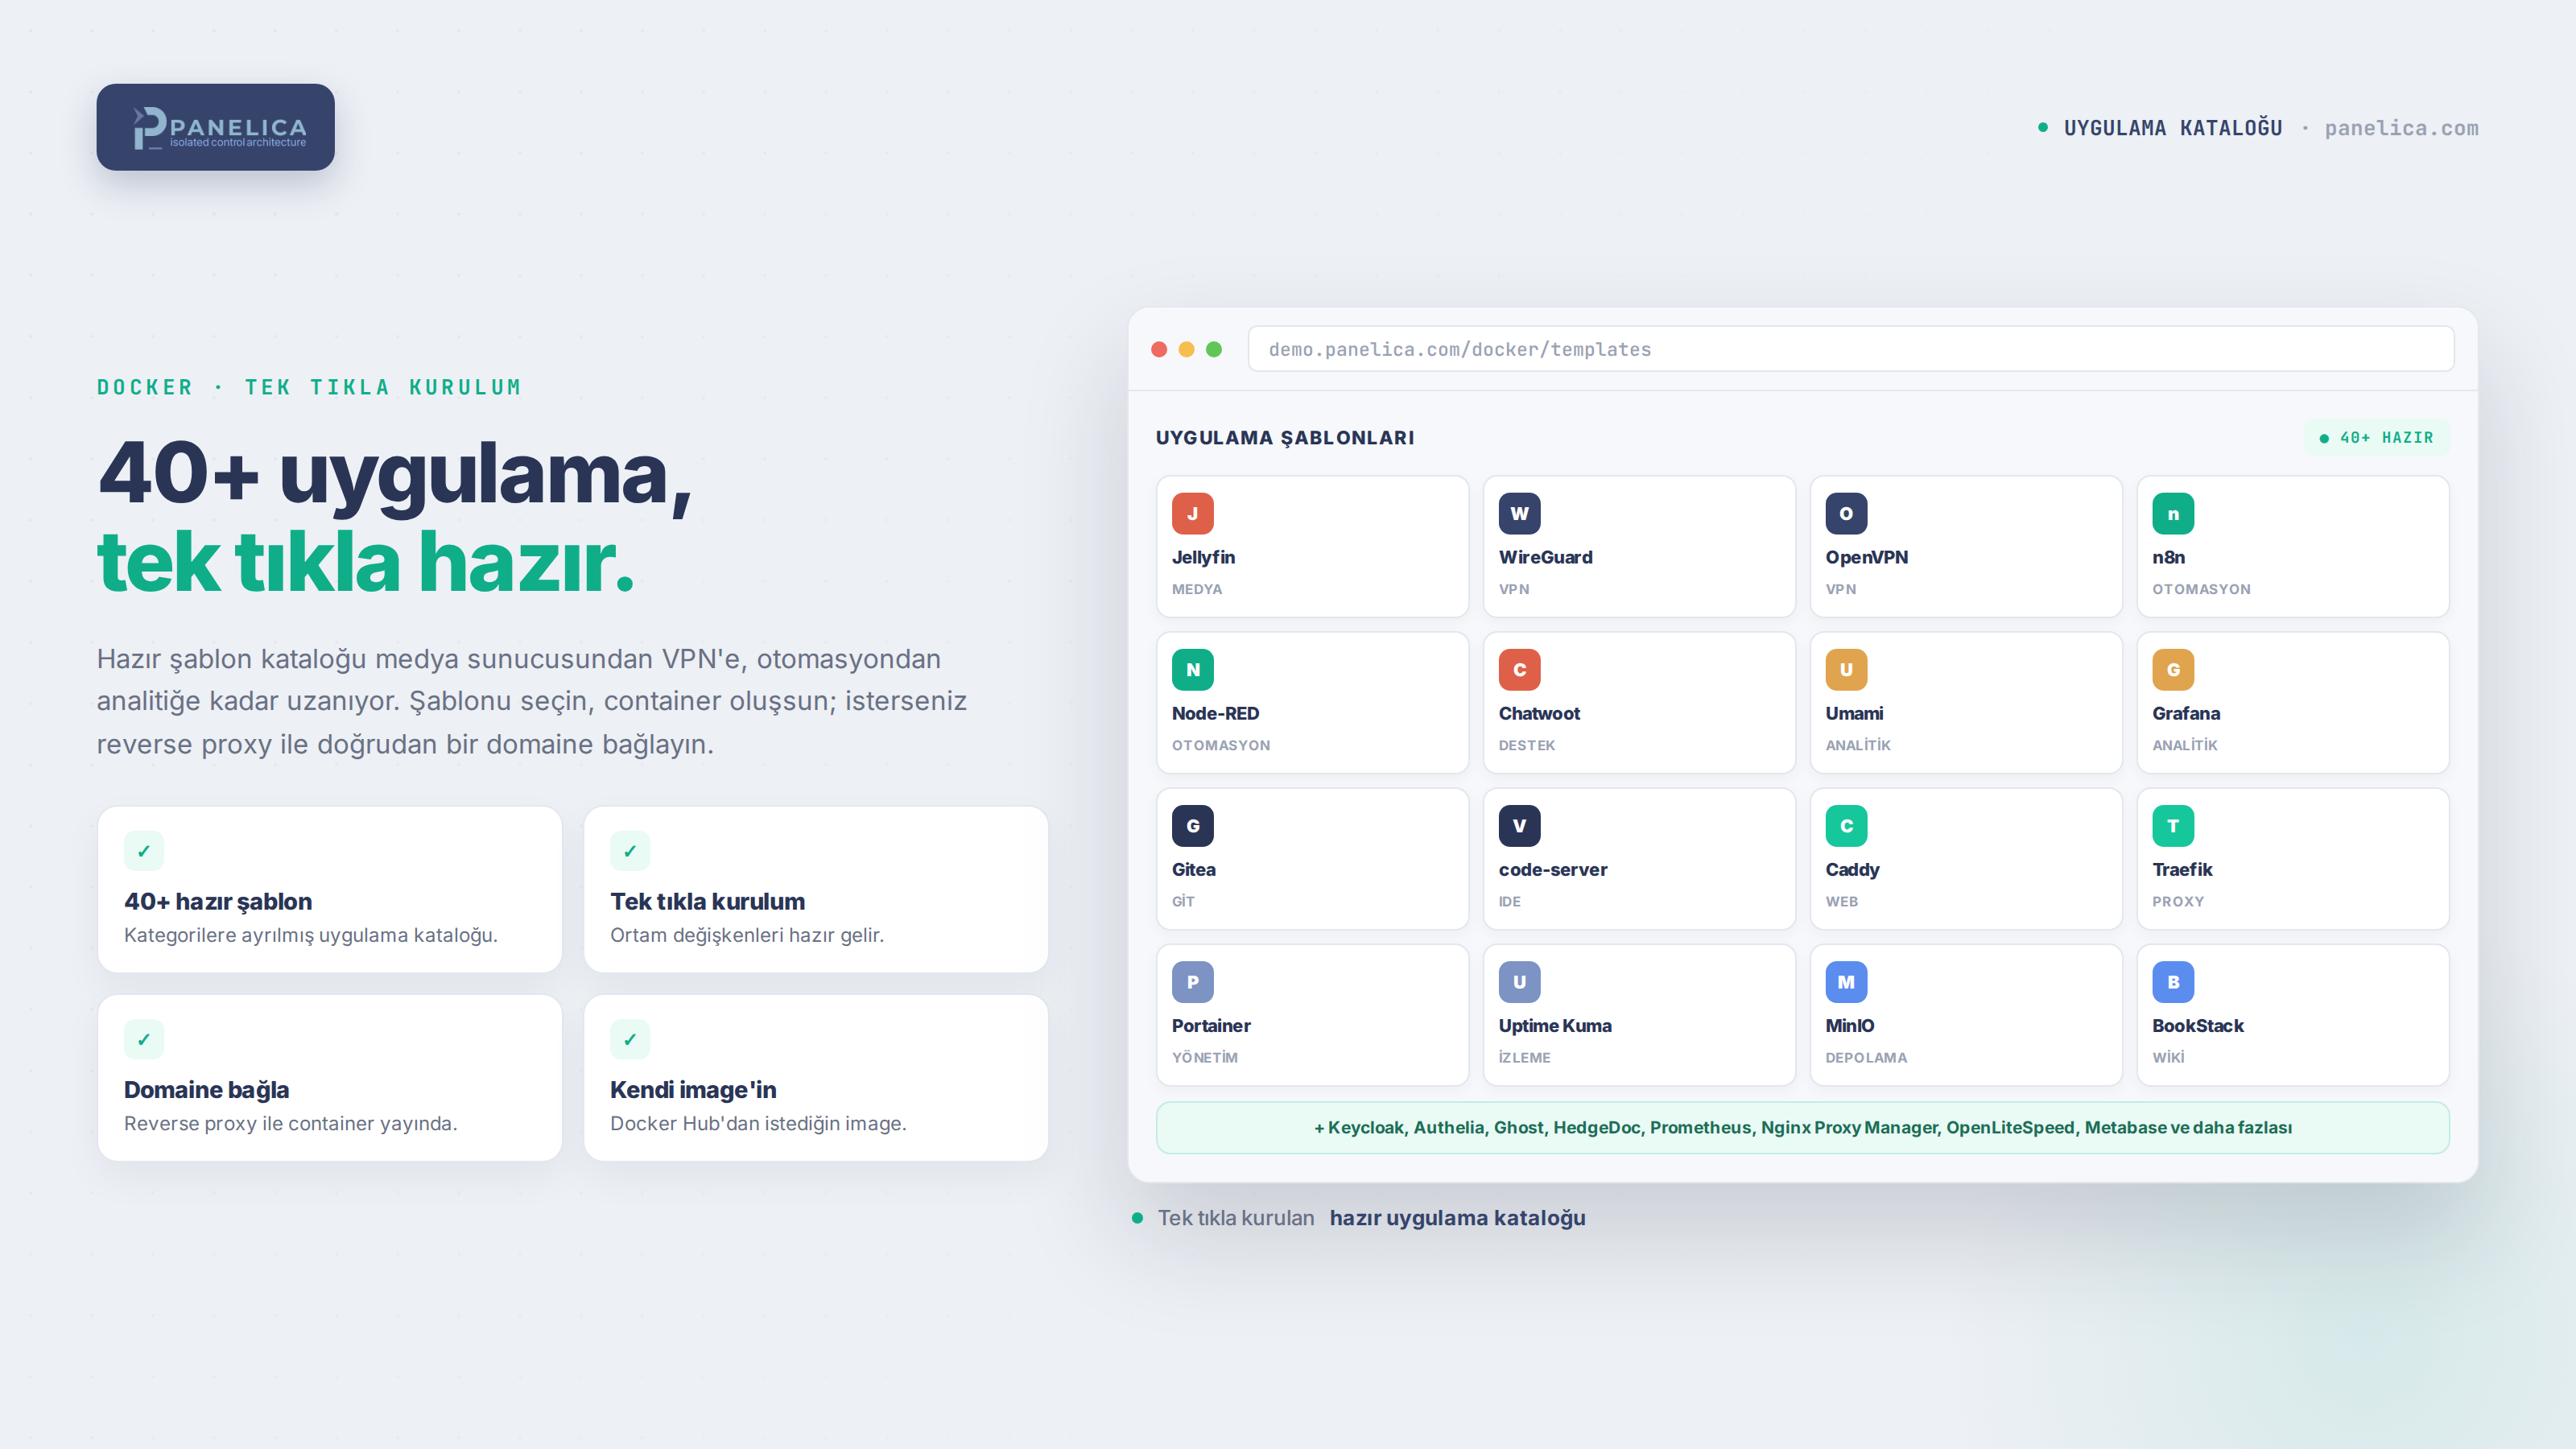
İşi asıl kolaylaştıran ise hazır şablon kataloğu: 160'ın üzerinde uygulama tek tıkla, ortam değişkenleri hazır gelecek şekilde kuruluyor. Birkaç örnek: medya sunucusu olarak Jellyfin; VPN için WireGuard ve OpenVPN; otomasyon tarafında n8n ve Node-RED; müşteri desteği için Chatwoot; analitik için Umami, Grafana, Metabase; geliştiriciye Gitea ve tarayıcıda çalışan VS Code (code-server); proxy tarafında Caddy, Traefik, Nginx Proxy Manager; yönetim için Portainer ve Uptime Kuma; depolama için MinIO; doküman için BookStack; kimlik yönetiminde Keycloak ve Authelia. Yanında hazır işletim sistemi imajları da var.
Sanal Masaüstü
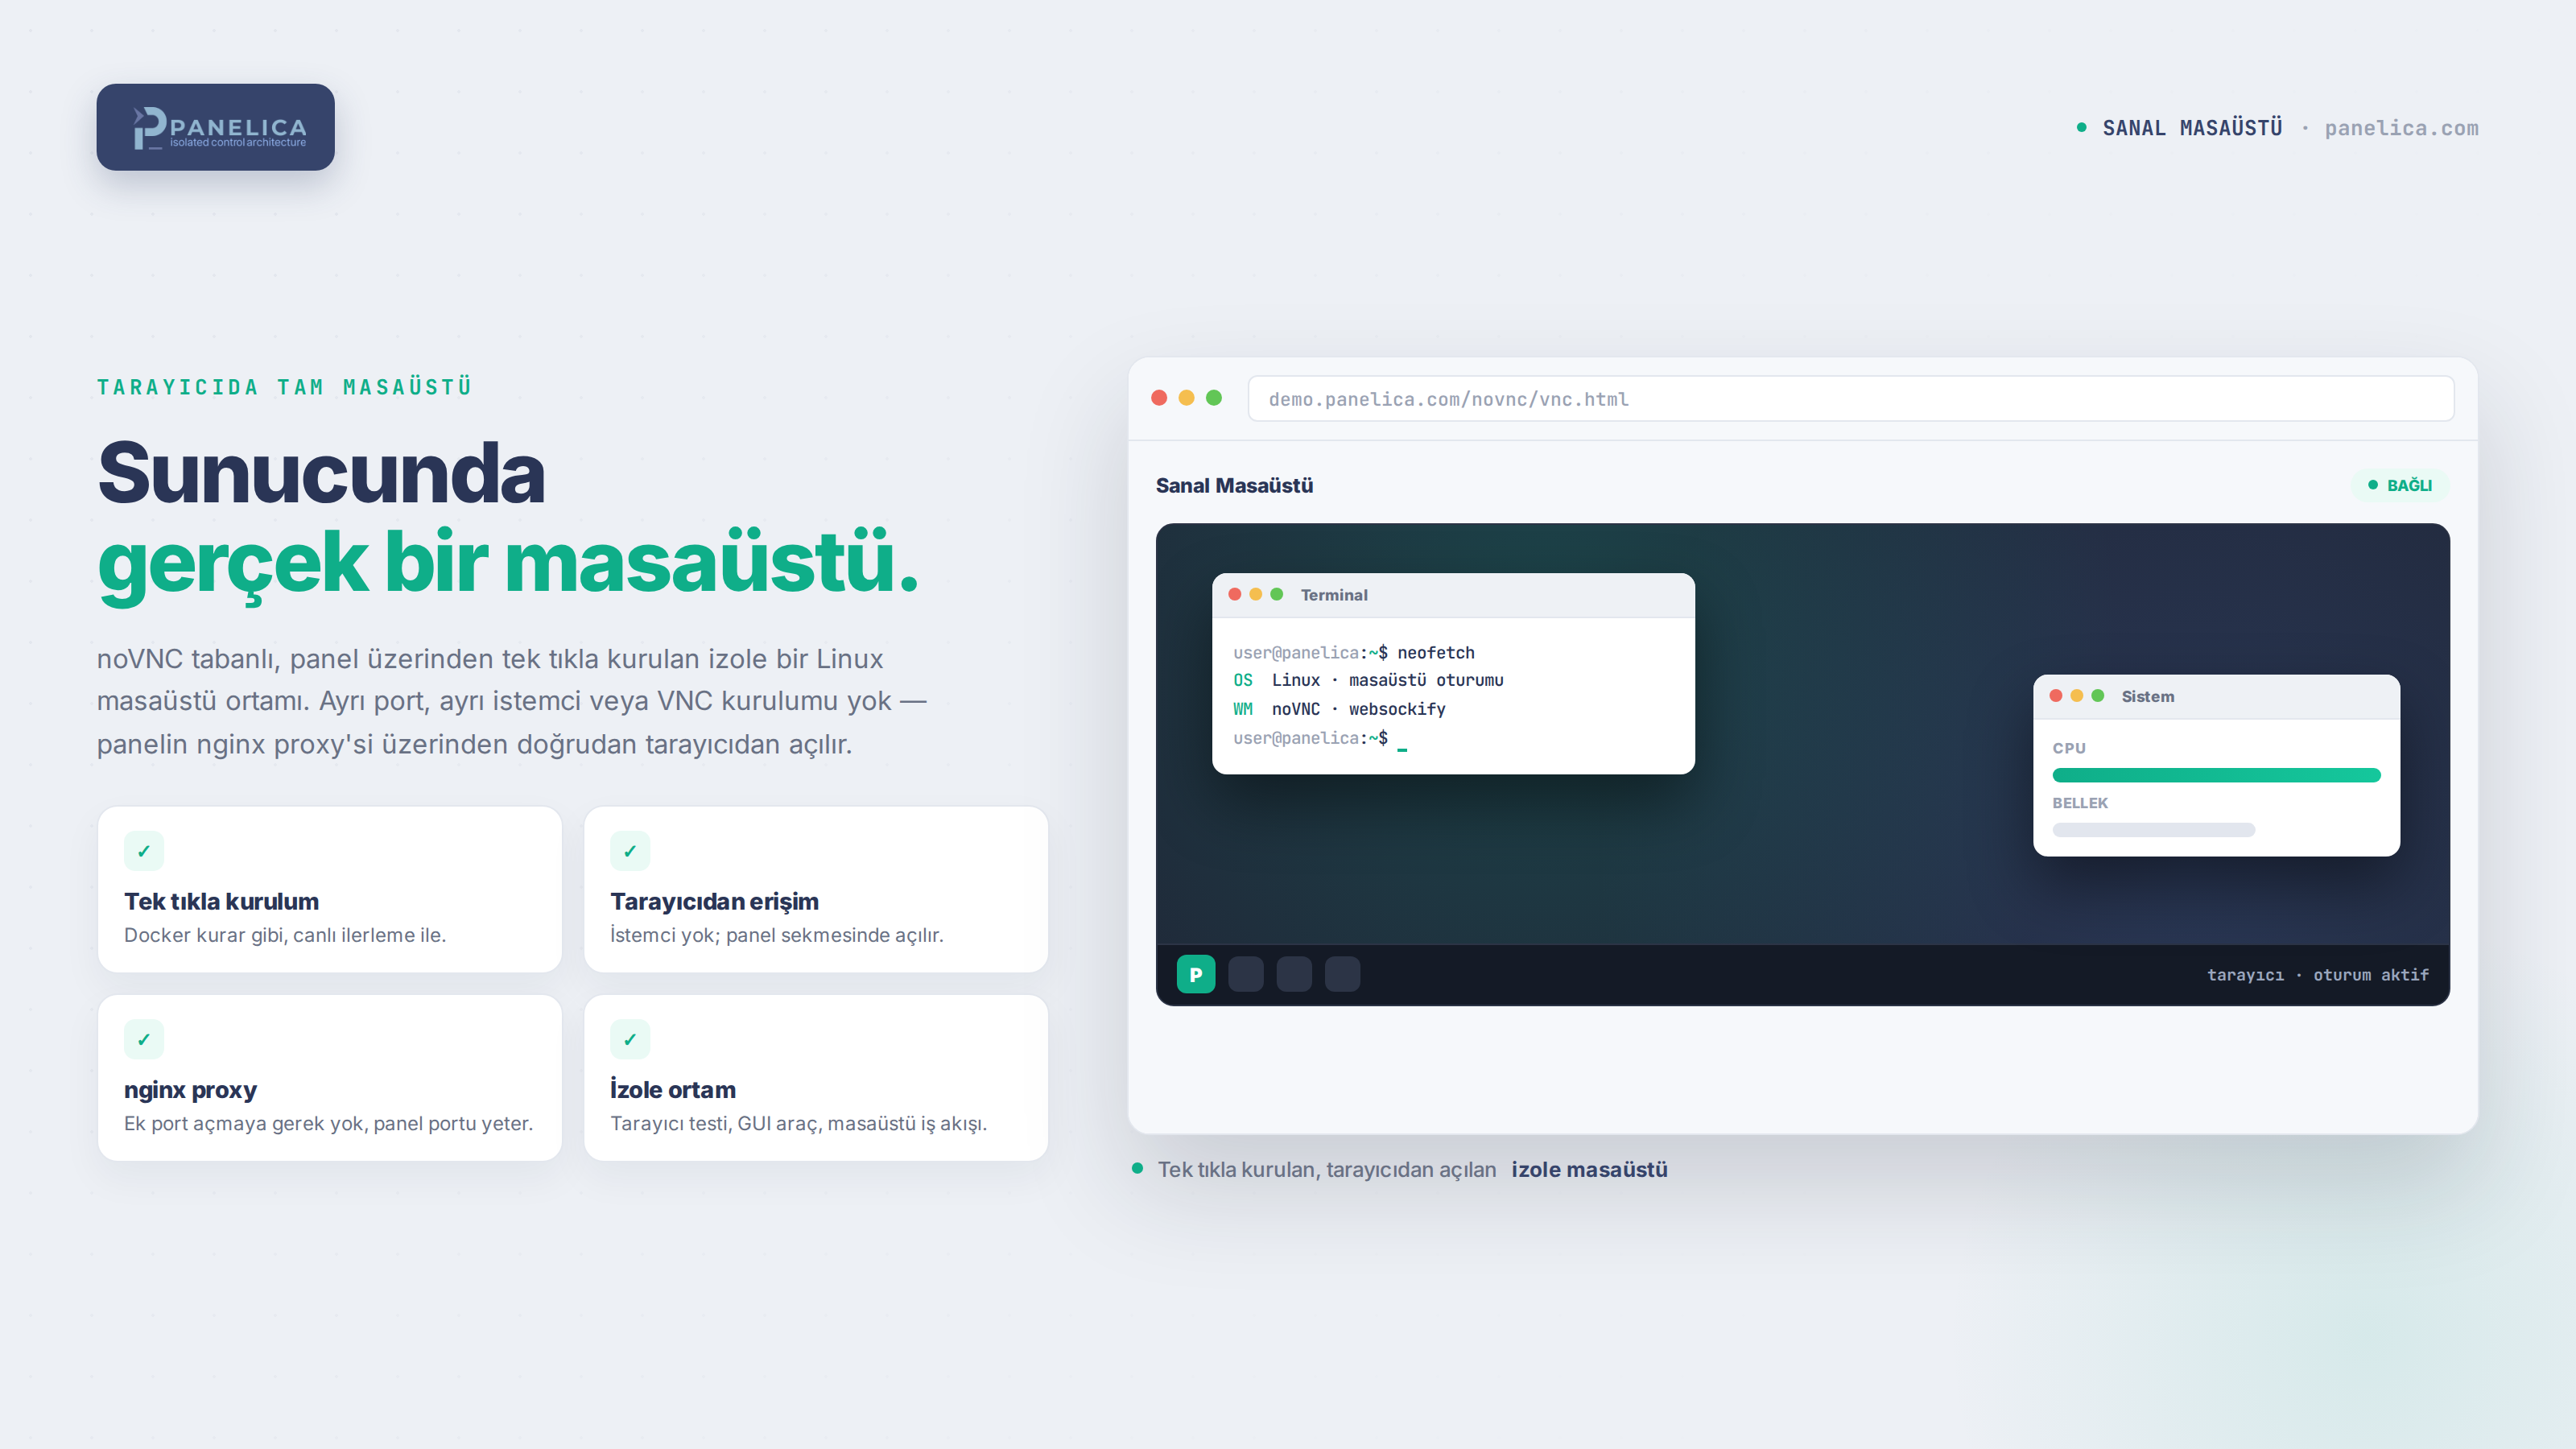
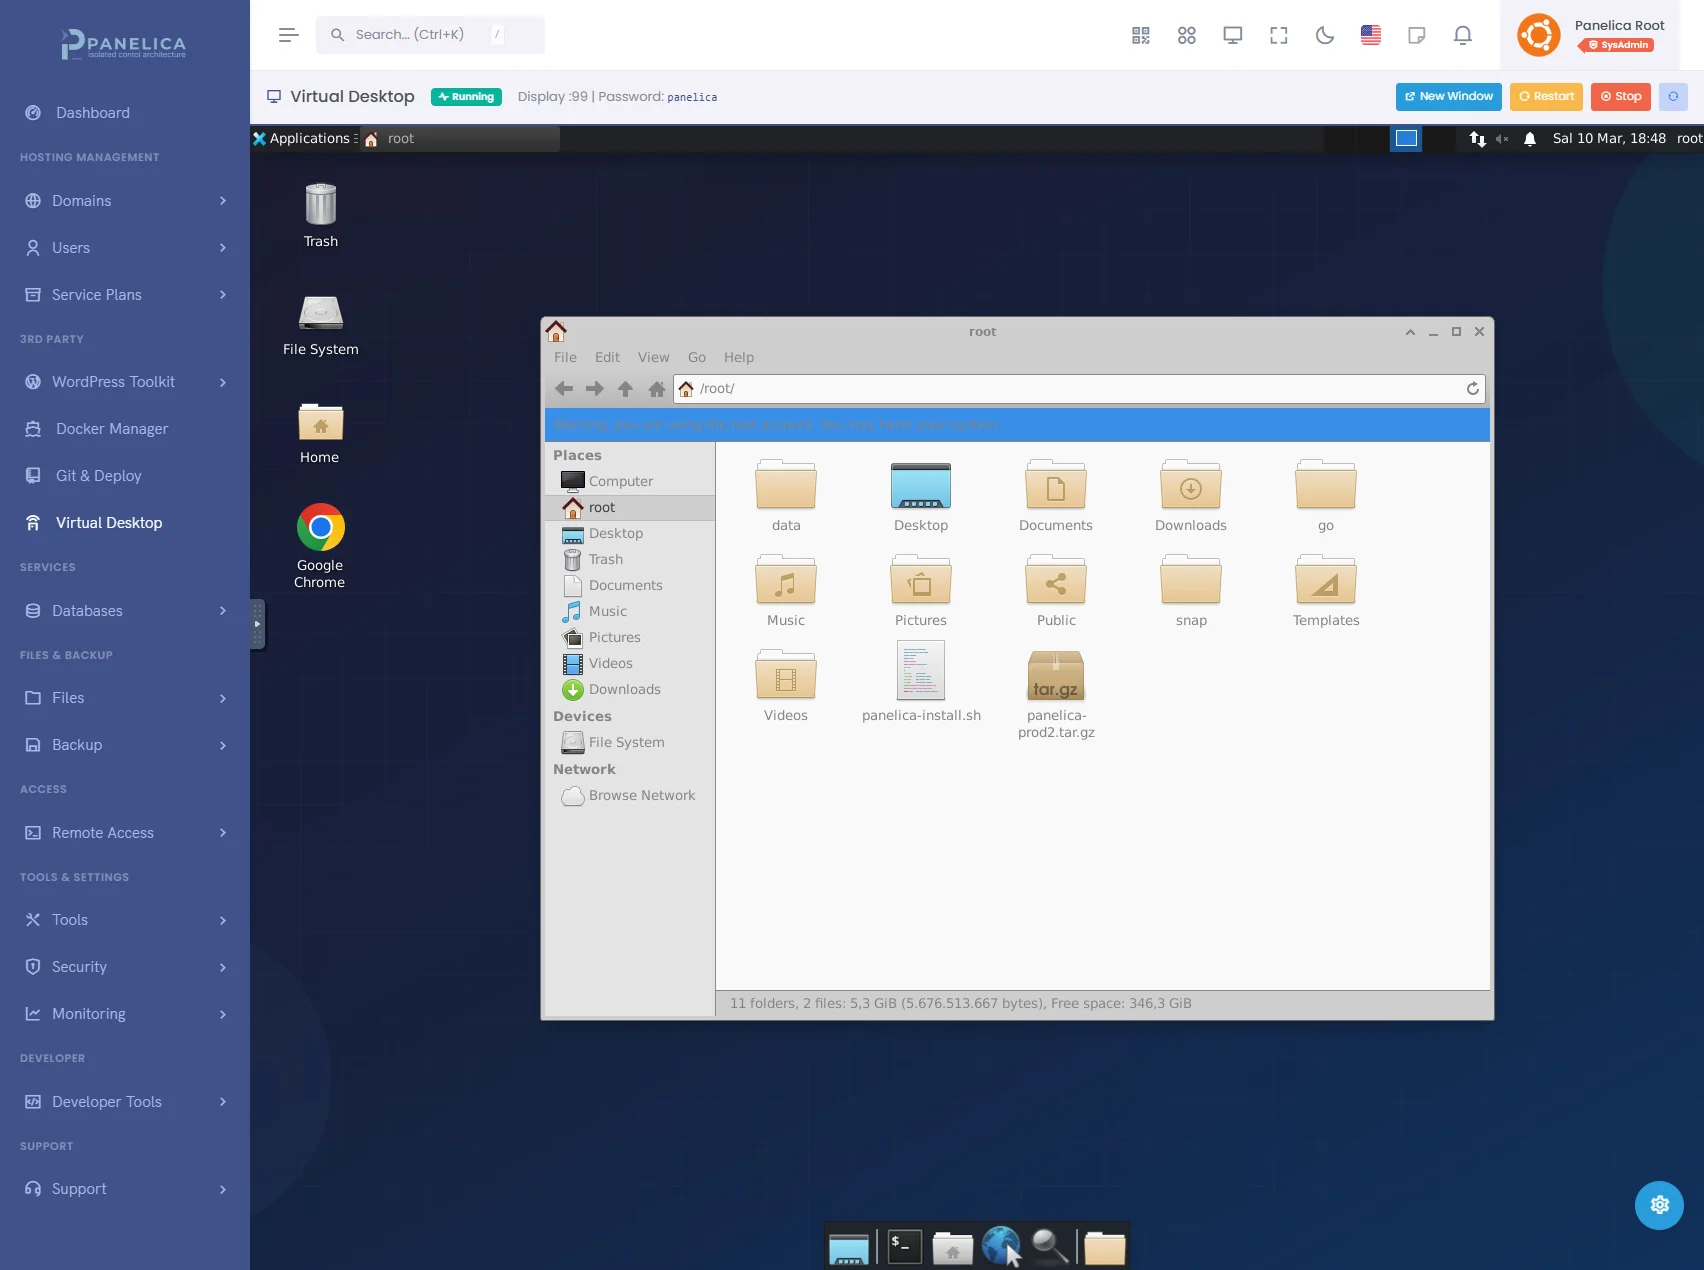
Bunu hiçbir panelde görmediğimi rahatlıkla söyleyebilirim. Panelden tek tıkla, izole bir Linux masaüstü ortamı kuruyorsunuz ve bu masaüstüne doğrudan tarayıcıdan bağlanıyorsunuz. noVNC üzerinde çalışıyor, panelin kendi nginx proxy'sinden geçiyor — yani ne ayrı bir VNC istemcisi ne de yeni bir port açmanız gerekiyor. Sunucu üzerinde grafik arayüz isteyen bir iş yapmanız gerektiğinde gerçekten işinizi görüyor.
SERVİSLER
E-posta Altyapısı
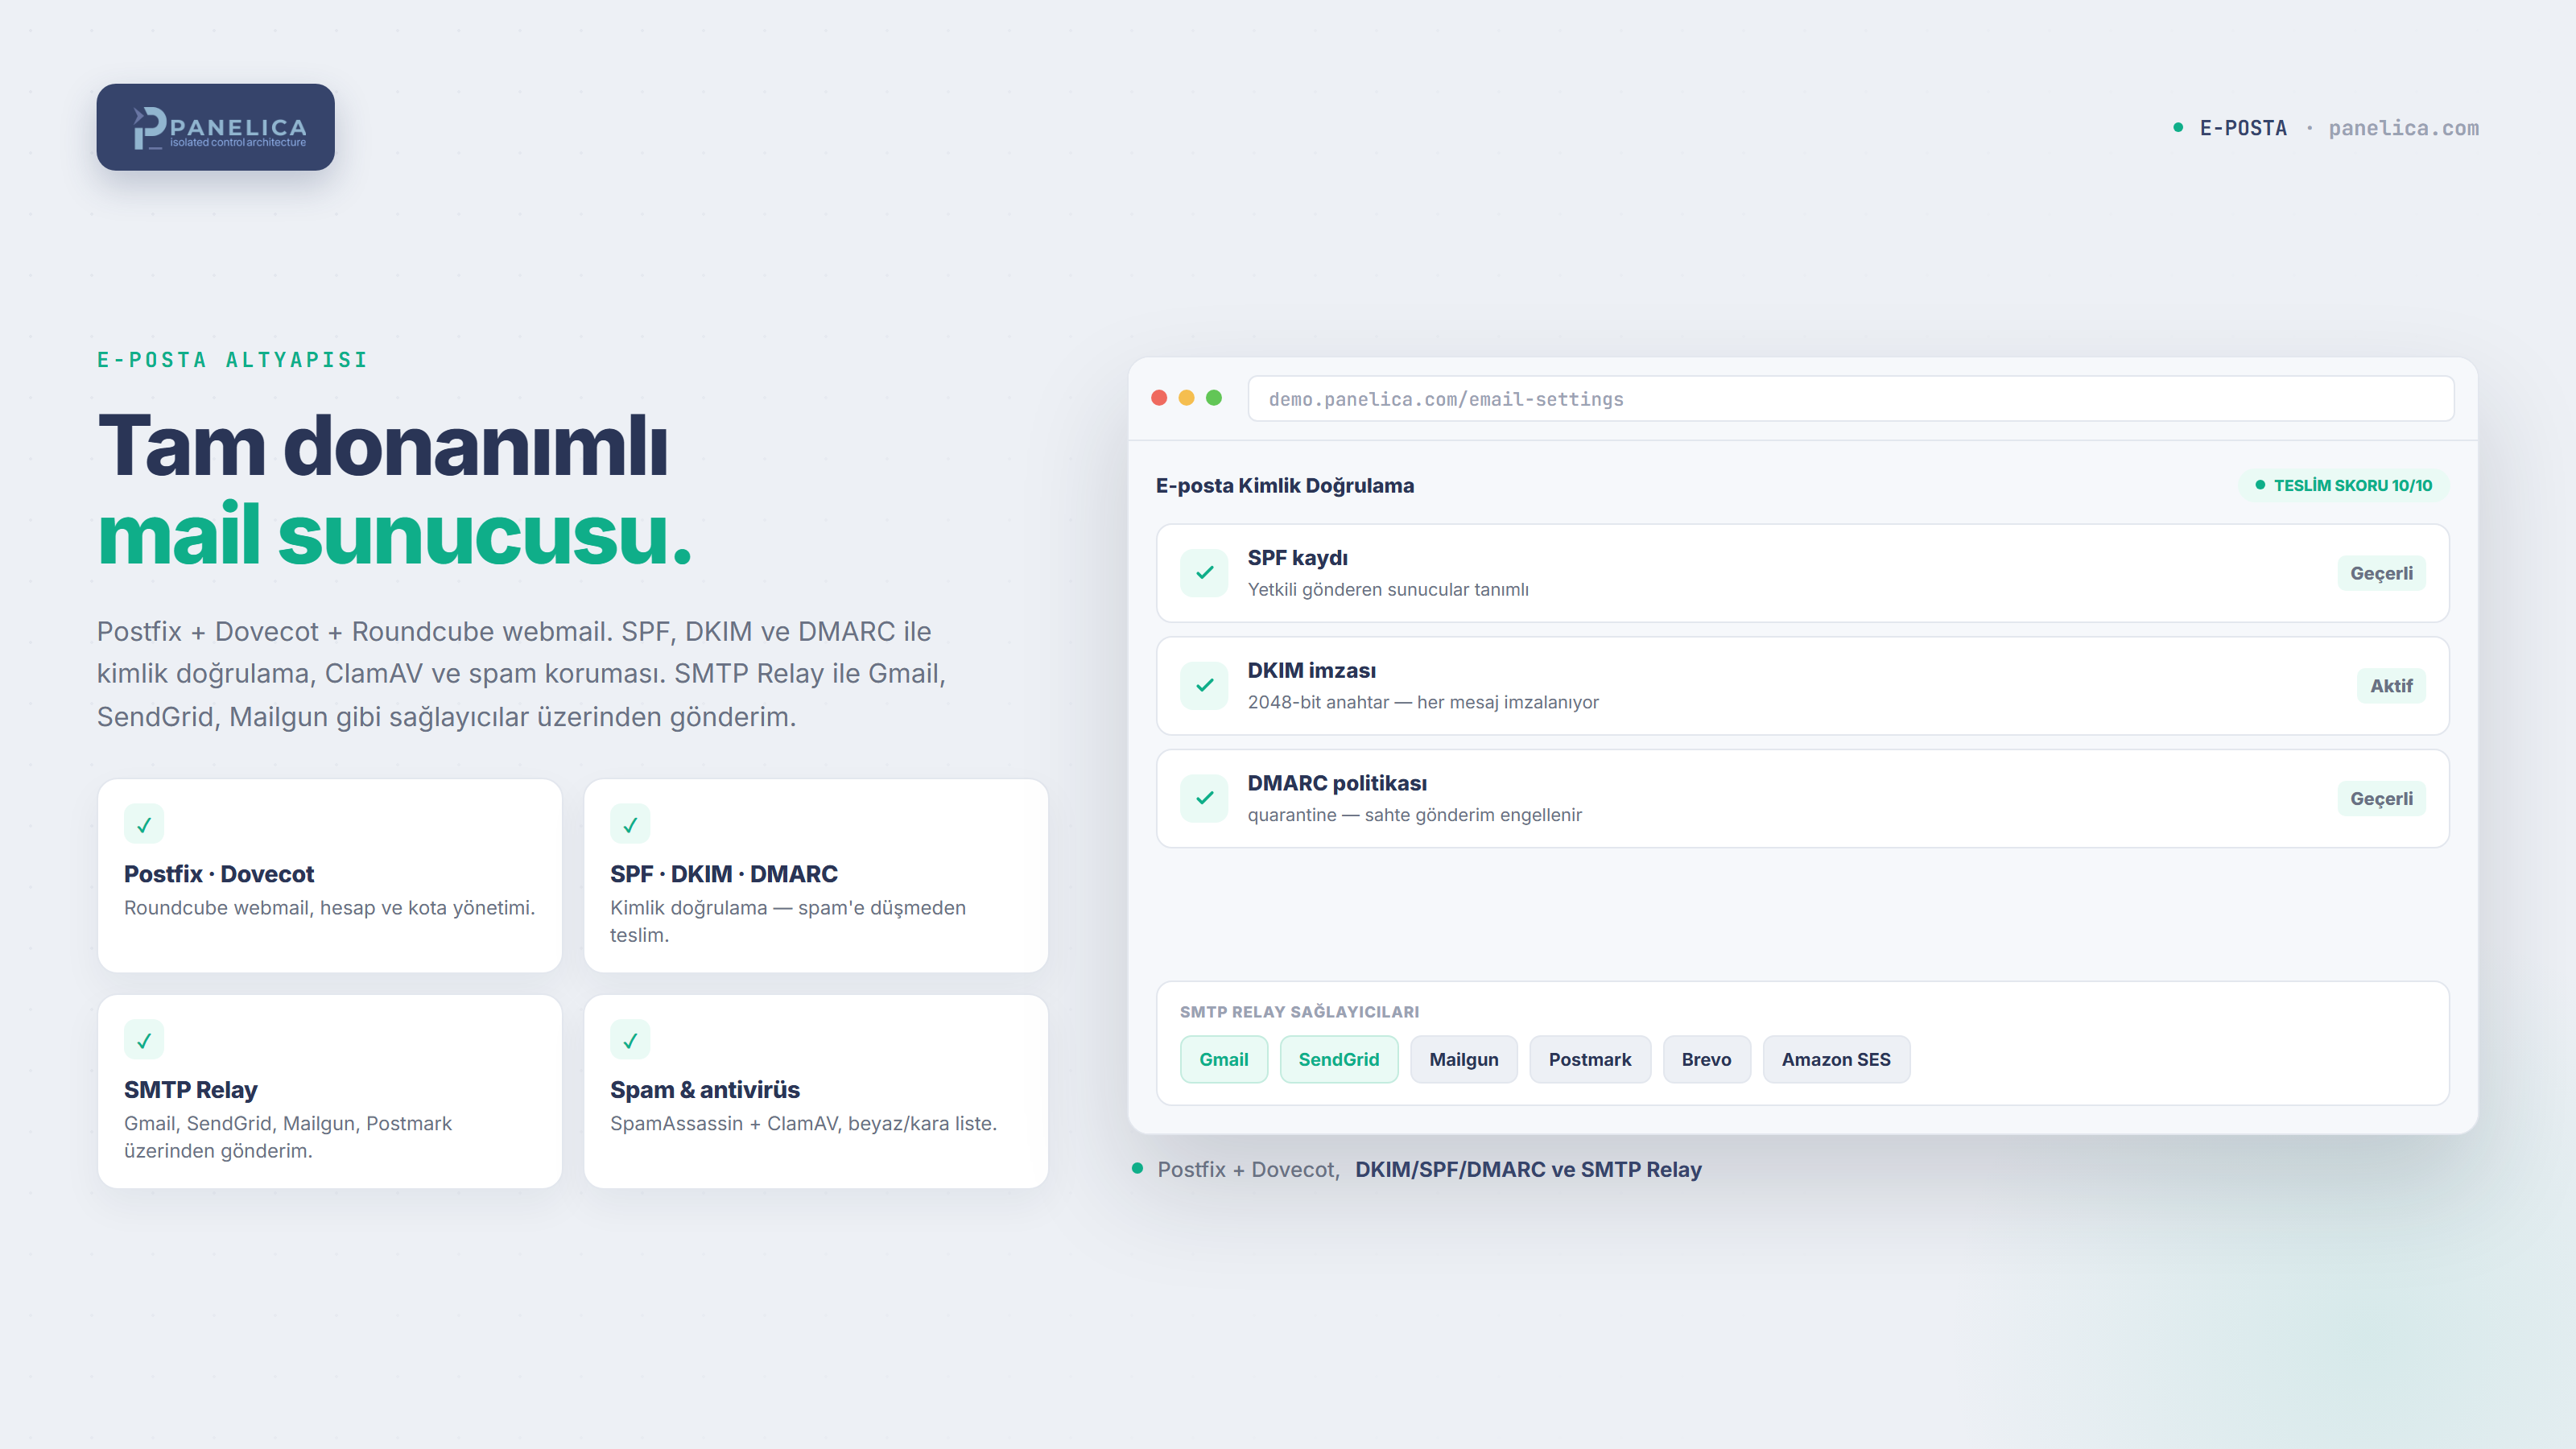
Mail tarafı tam donanımlı geliyor: Postfix, Dovecot ve Roundcube webmail. E-posta hesapları, yönlendirmeler, otomatik yanıtlayıcılar, kota yönetimi, mail kuyruğu ve spam filtreleri hepsi panelde.
Cloudflare tarafıyla bağlanan güzel bir otomasyon var: API'nizi tanımladıysanız mail kurulumu neredeyse elsiz ilerliyor — SPF, DKIM ve DMARC kayıtları otomatik yazılıyor, mail sunucusunun SSL sertifikası otomatik alınıyor. Postfix tarafında hesap başına gönderim limiti ve hız sınırı tanımlayabiliyorsunuz; bir hesap kötüye kullanıma açılsa bile tüm sunucunun IP itibarını yakmadan kontrol altına alıyorsunuz.
Bir de SMTP Relay desteği var ki bunu özellikle vurgulamak isterim. Mailleri Amazon SES, SendGrid, Mailgun veya Postmark gibi sağlayıcılar üzerinden gönderebiliyorsunuz. Sunucunuzun kendi IP'si yeniyse veya itibarı düşükse mailleriniz spam'e düşer; teslim edilebilirliği yüksek bir relay üzerinden gönderince bu sorun ortadan kalkıyor.
Yeni eklediğimiz bir şey daha var: Gmail, Outlook ve cPanel'den toplu mail içe aktarma. Müşterinin mail istemcisini bozmadan kutuları taşıyorsunuz. Ayrıntı: toplu mail içe aktarma konusu
Veritabanları — MySQL ve PostgreSQL
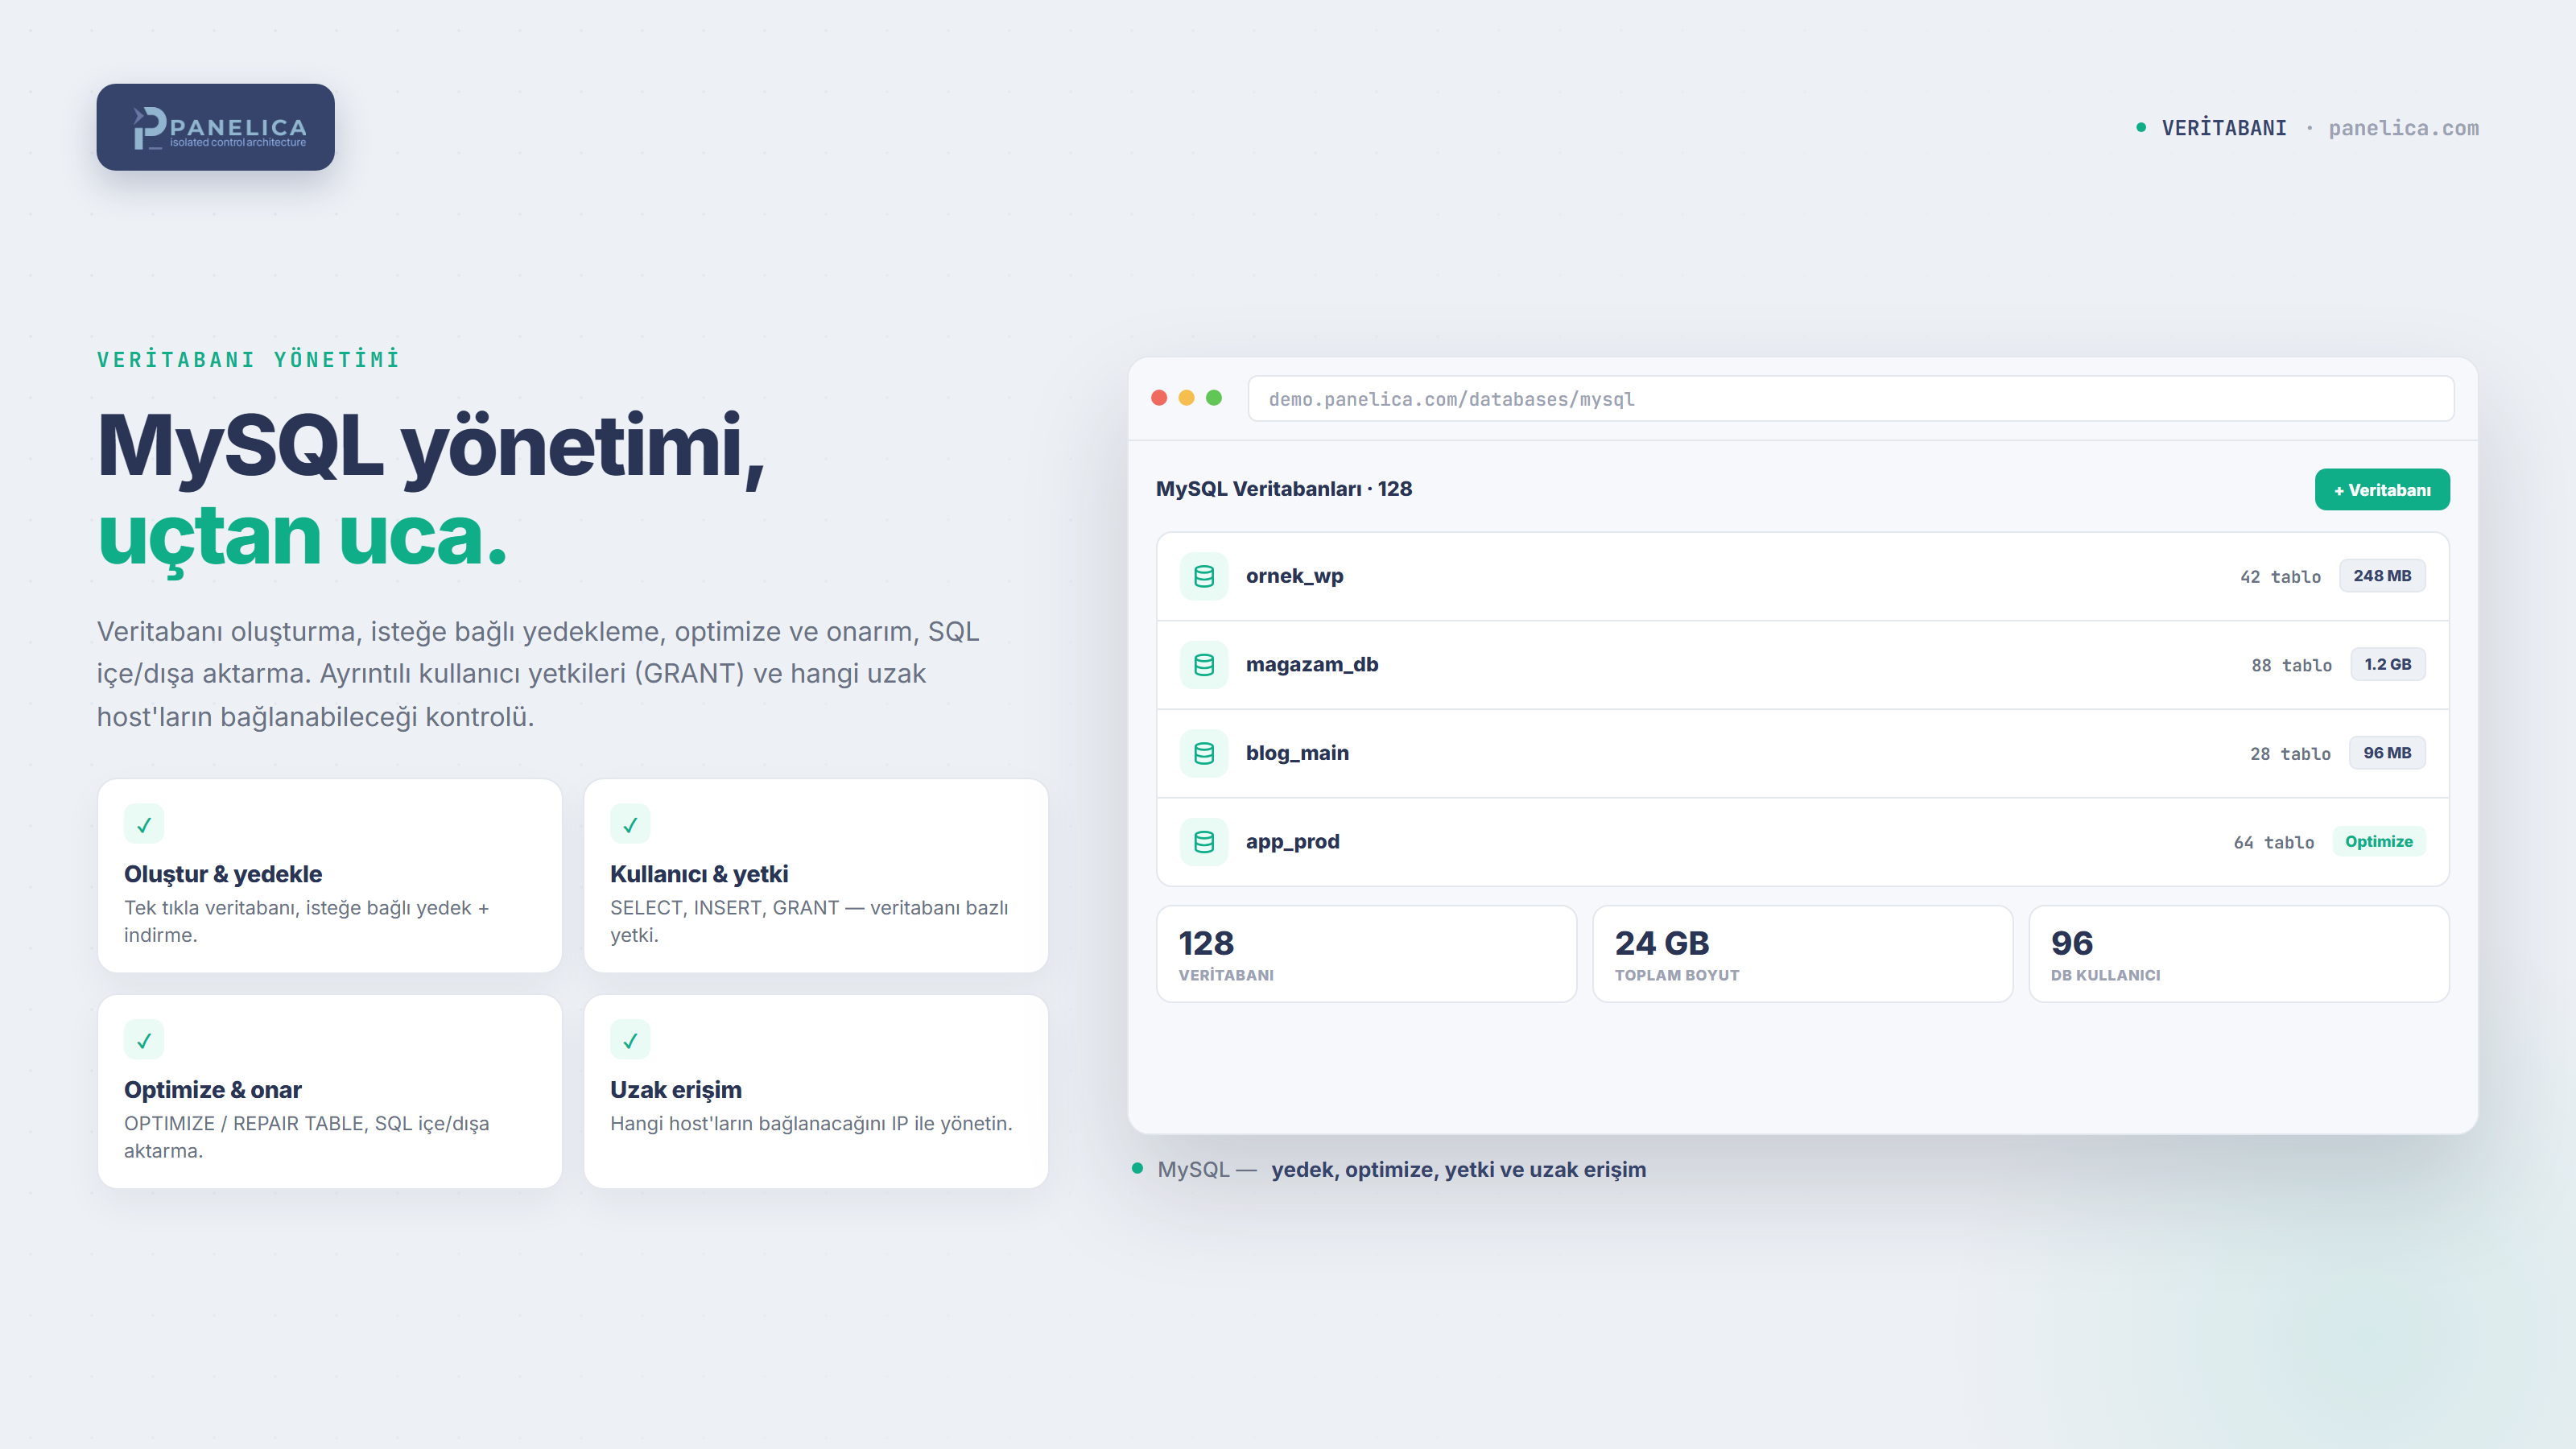
Kullanıcılarınıza sunduğunuz veritabanı tarafı MySQL üzerinden ilerliyor: veritabanı oluşturma, yedekleme ve indirme, tablo optimize/onar, SQL içe-dışa aktarma. Kullanıcı yetkilerini veritabanı bazında ayarlıyor, hangi uzak host'ların bağlanabileceğini IP ile kontrol ediyorsunuz; phpMyAdmin panele dahil geliyor.
Panelin kendi motoru ise PostgreSQL. Artık PostgreSQL'i müşterilerinize de sunabiliyorsunuz: site başına veritabanı, kullanıcı yönetimi, bağlantı bilgileri ve tek tıkla pgAdmin. Laravel, Django veya Node tarafında PostgreSQL isteyen müşteriniz varsa artık başka sunucuya gitmesine gerek yok.
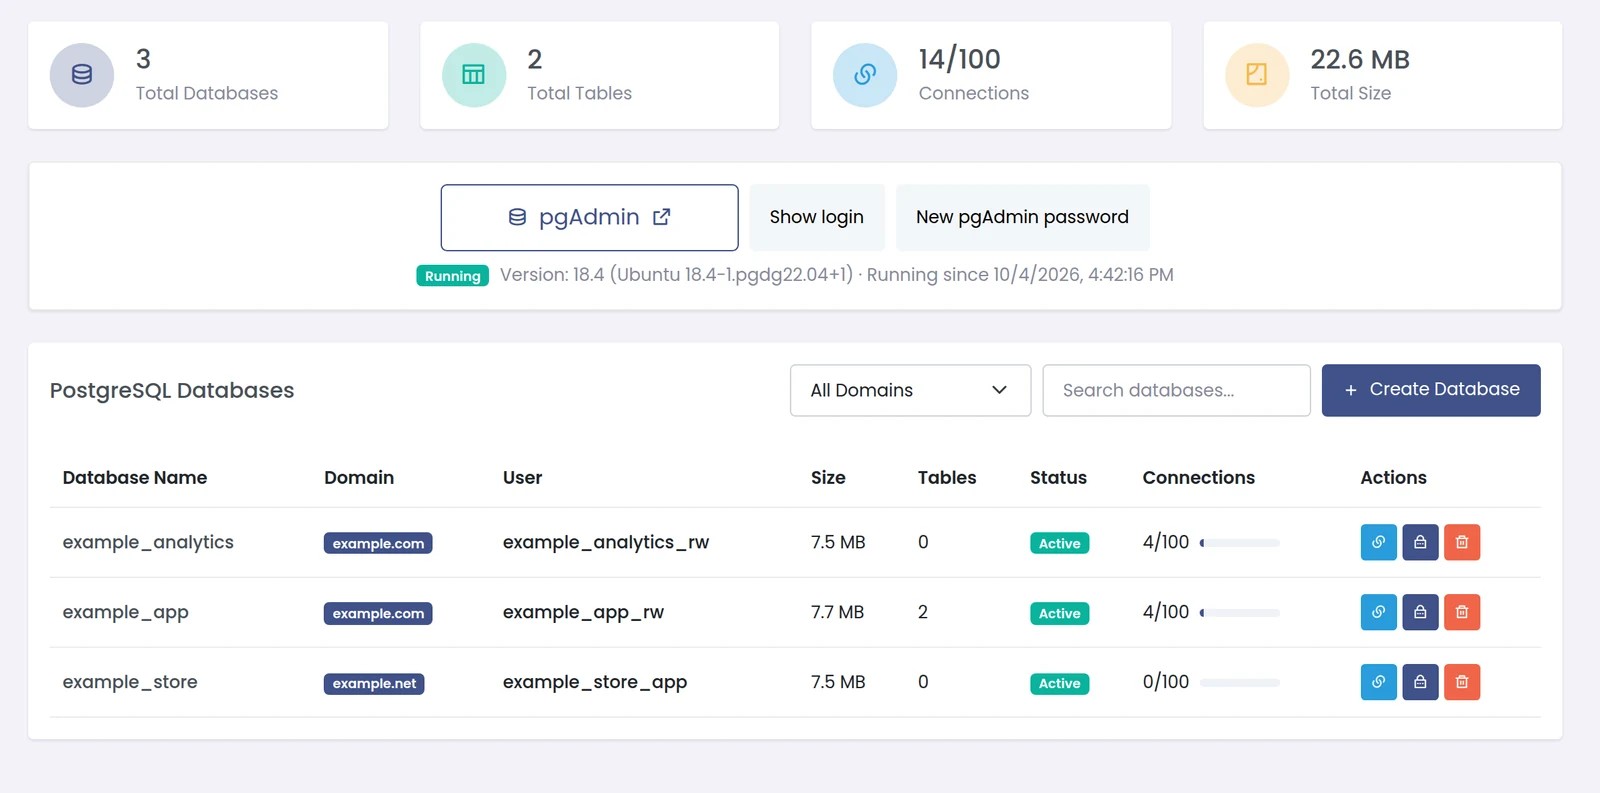
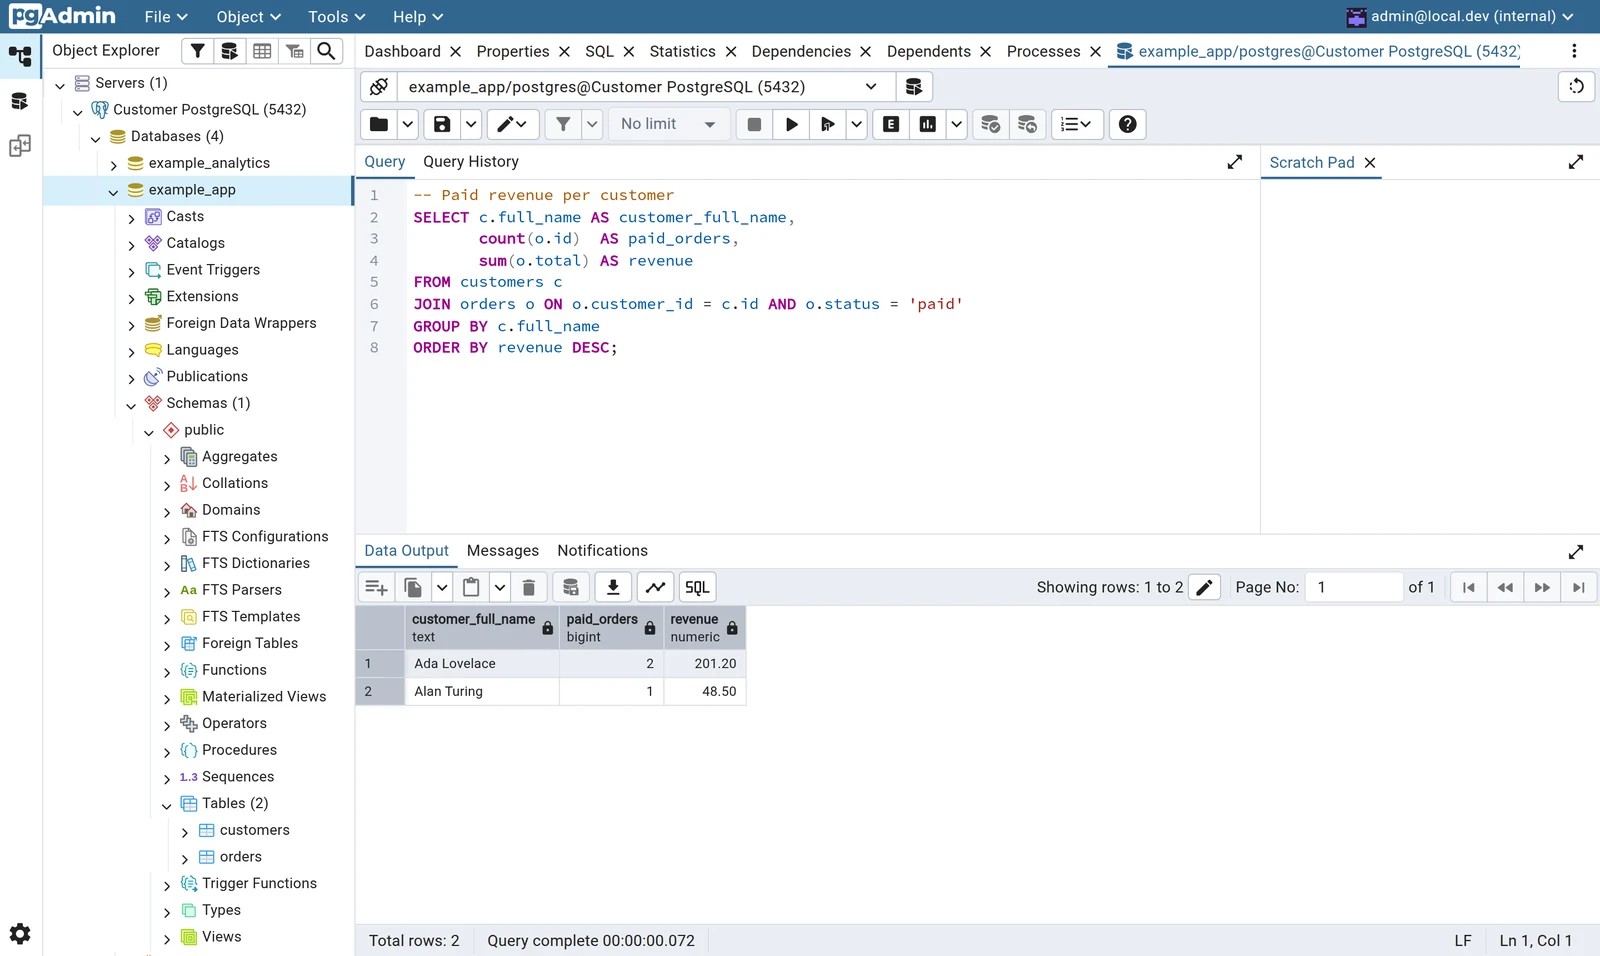
Ayrıntı: PostgreSQL hosting ve tek tıkla pgAdmin
DOSYALAR & YEDEKLEME
Dosya Yöneticisi ve FTP
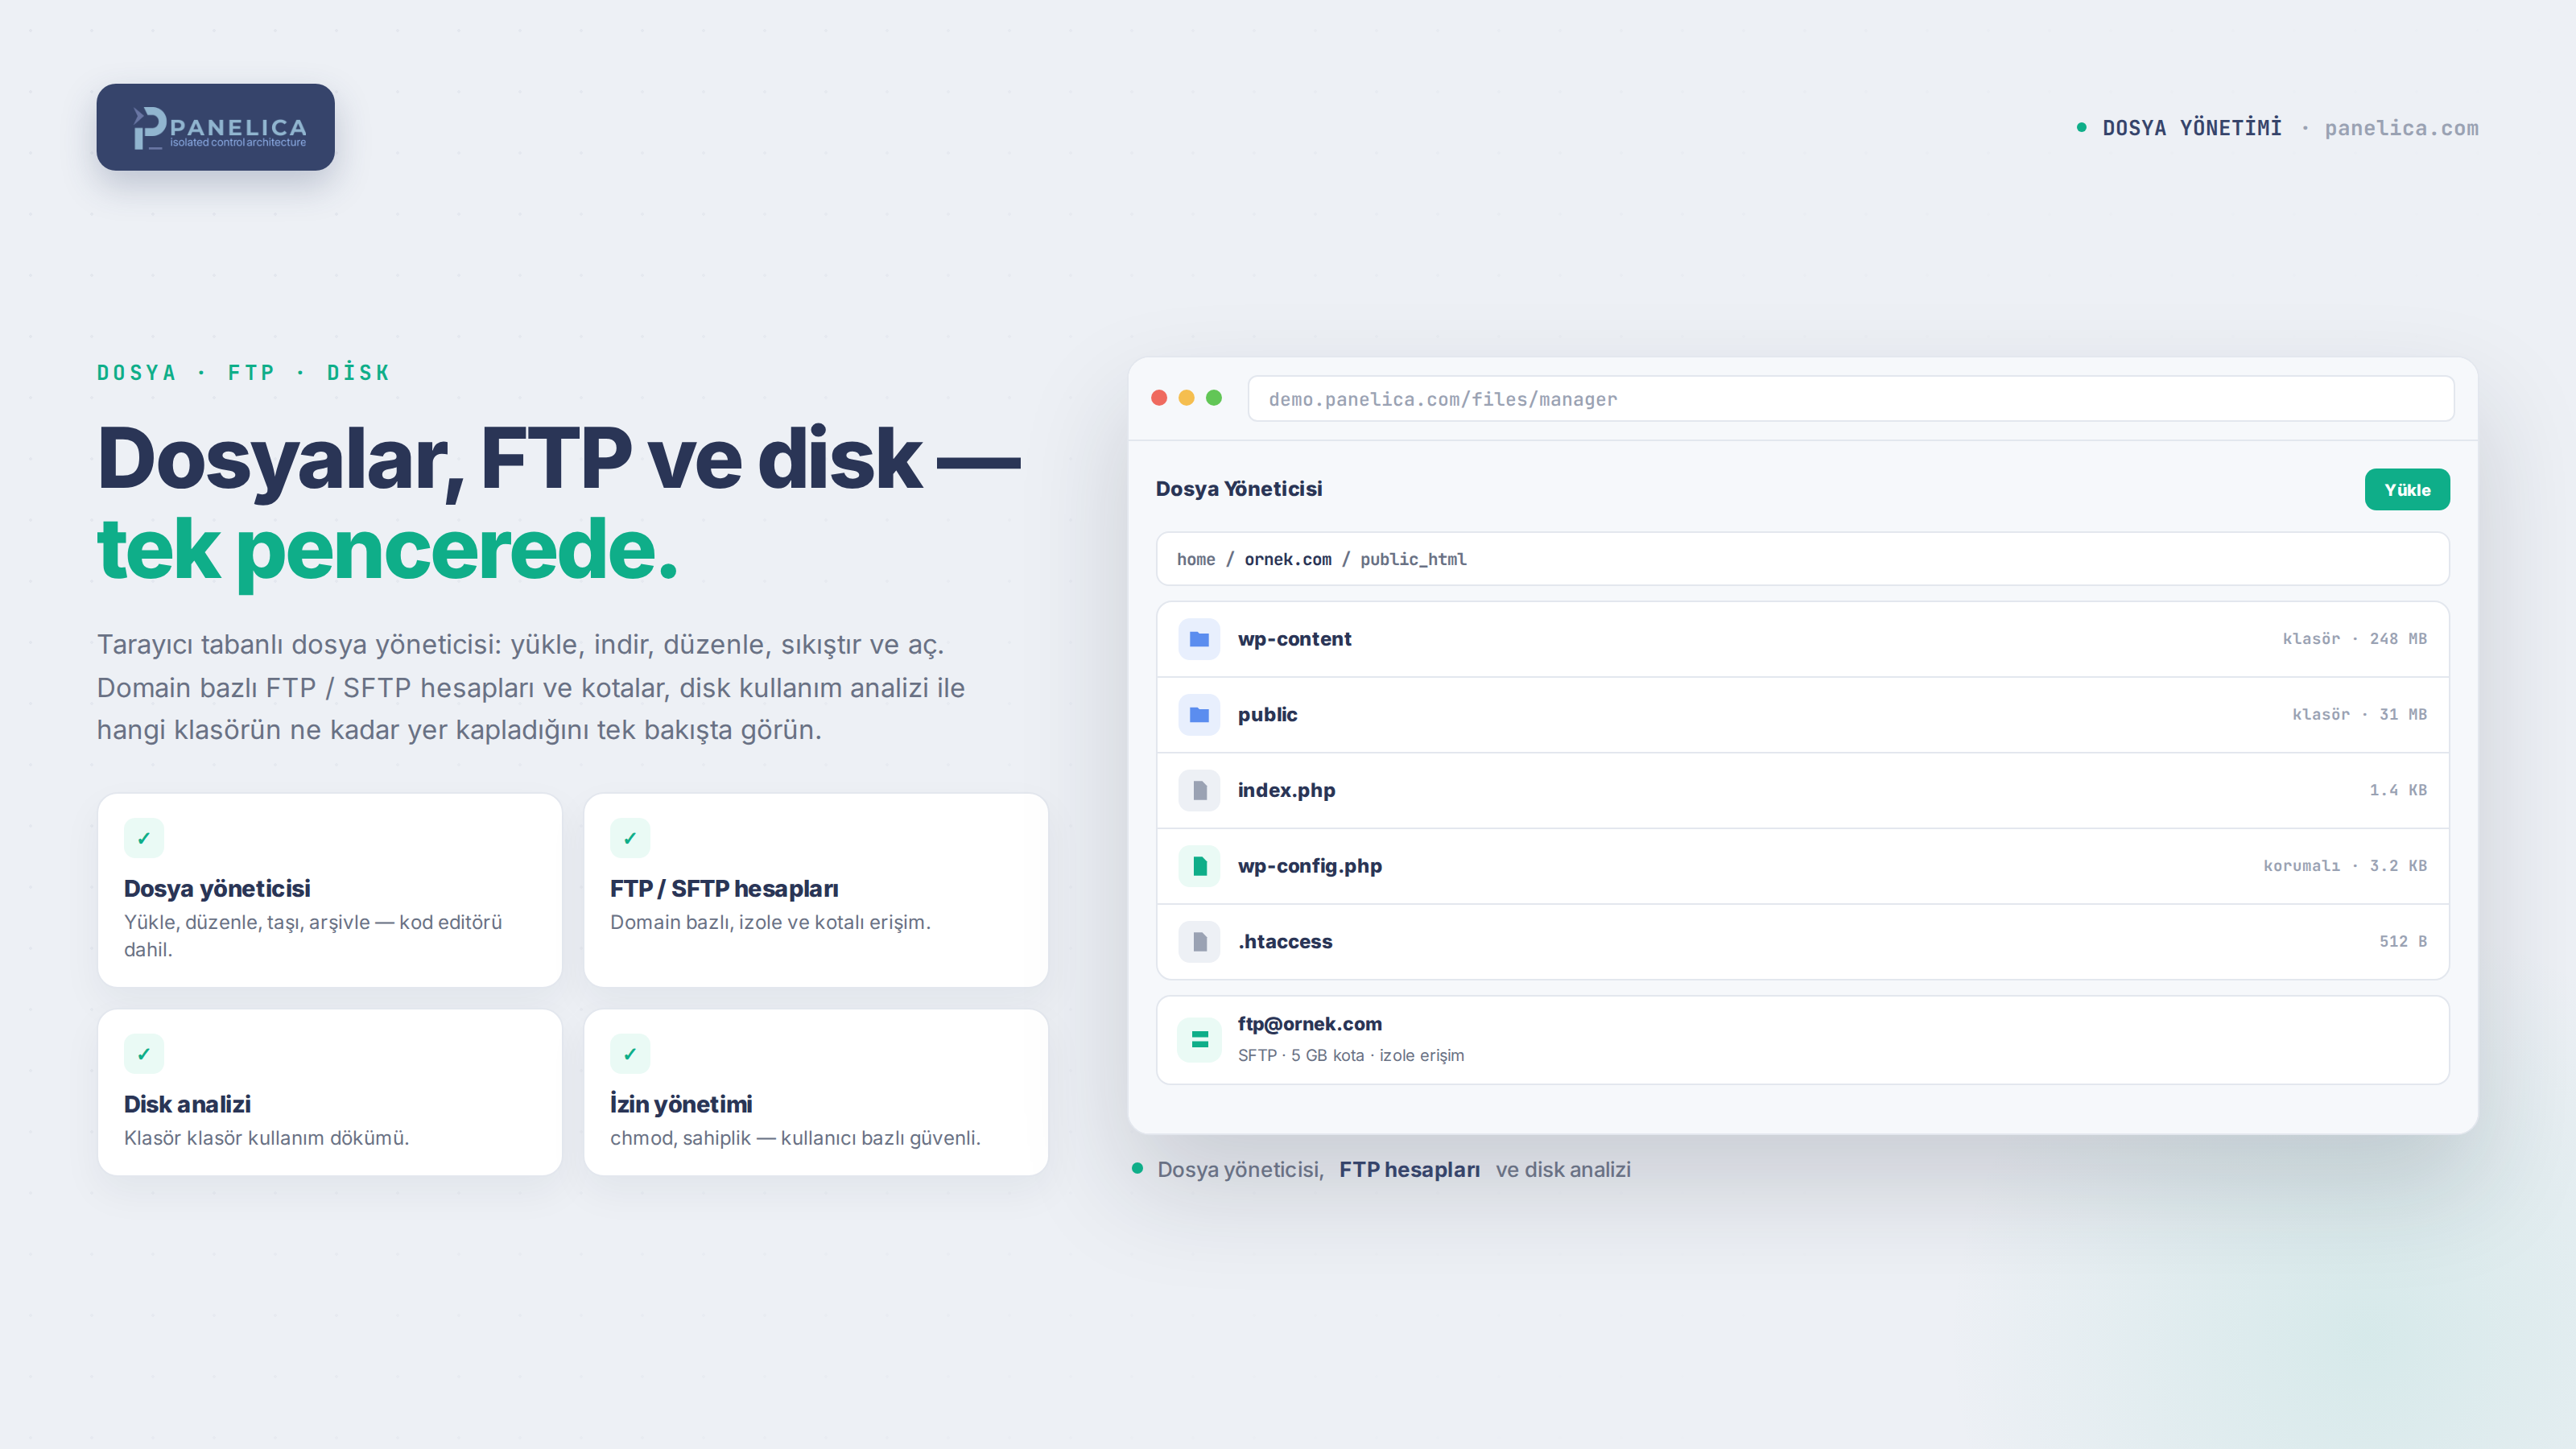
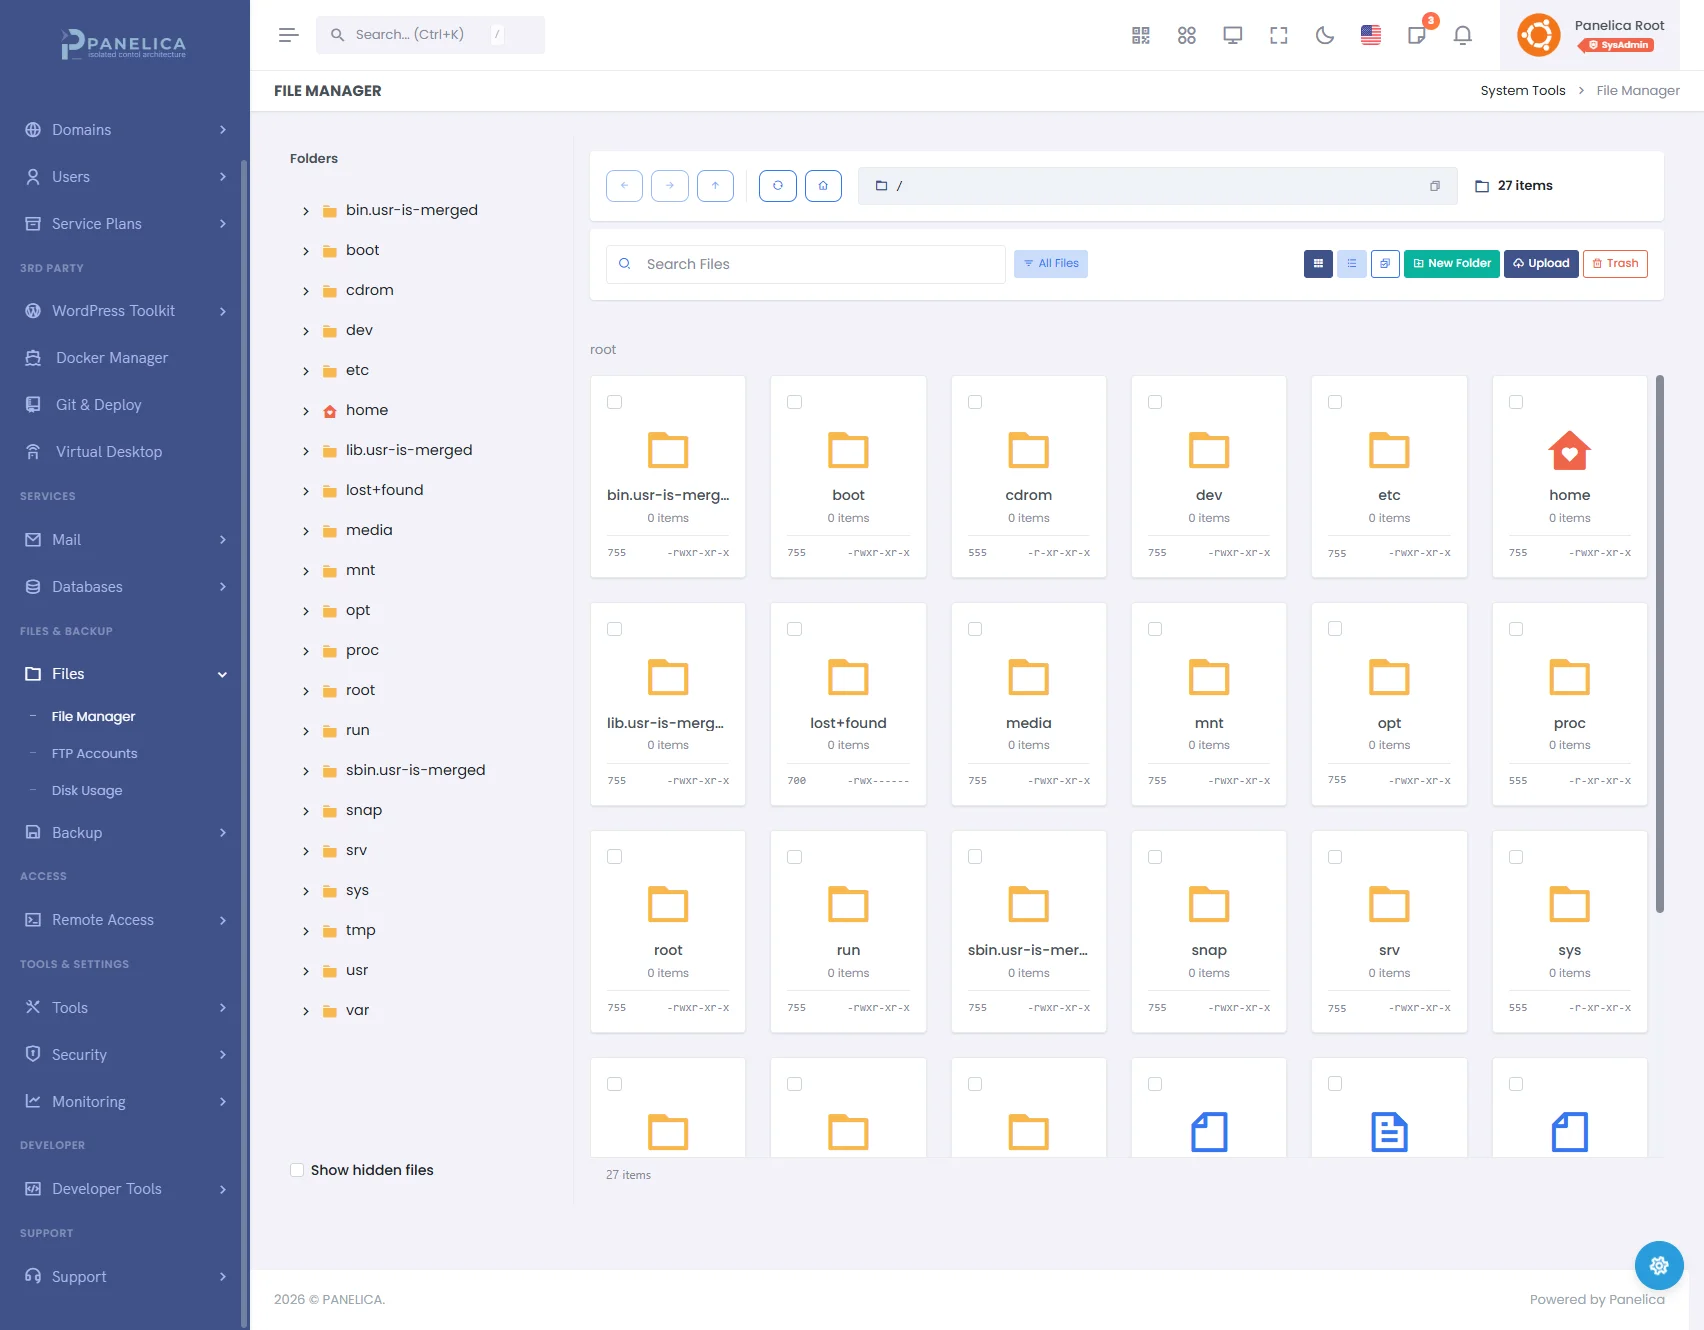
Dosya yöneticisi temel işleri zaten yapıyor — yükleme, indirme, taşıma, kopyalama, izin ayarı, sıkıştırıp açma. Ama burada diğer panellerde pek görmediğiniz birkaç şeyi ayrıca vurgulamak istiyorum.
Birincisi: dosya ve klasörlere etiket ekleyebiliyorsunuz — projelerinizi renk ve etiketle gruplayıp aradığınızı saniyede buluyorsunuz. İkincisi: sildiğiniz dosya doğrudan yok olmuyor, bir çöp kutusuna gidiyor. Üçüncüsü ve bence en sevdiğimiz: büyük bir klasörü arşivlerken işlem arka planda çalışıyor — sıkıştırma sürerken siz panelde başka işinize bakabiliyorsunuz. Bunların üstüne sözdizimi vurgulamalı kod editörü, sürükle-bırak, toplu yeniden adlandırma ve toplu silme de var.
FTP / SFTP hesapları domain bazlı, izole ve kotalı açılıyor. Disk kullanım analizi hangi klasörün ne kadar yer kapladığını tek bakışta gösteriyor — "disk doldu, sebebi ne" sorusu burada bir dakikada çözülüyor.
Yedekleme ve Snapshot
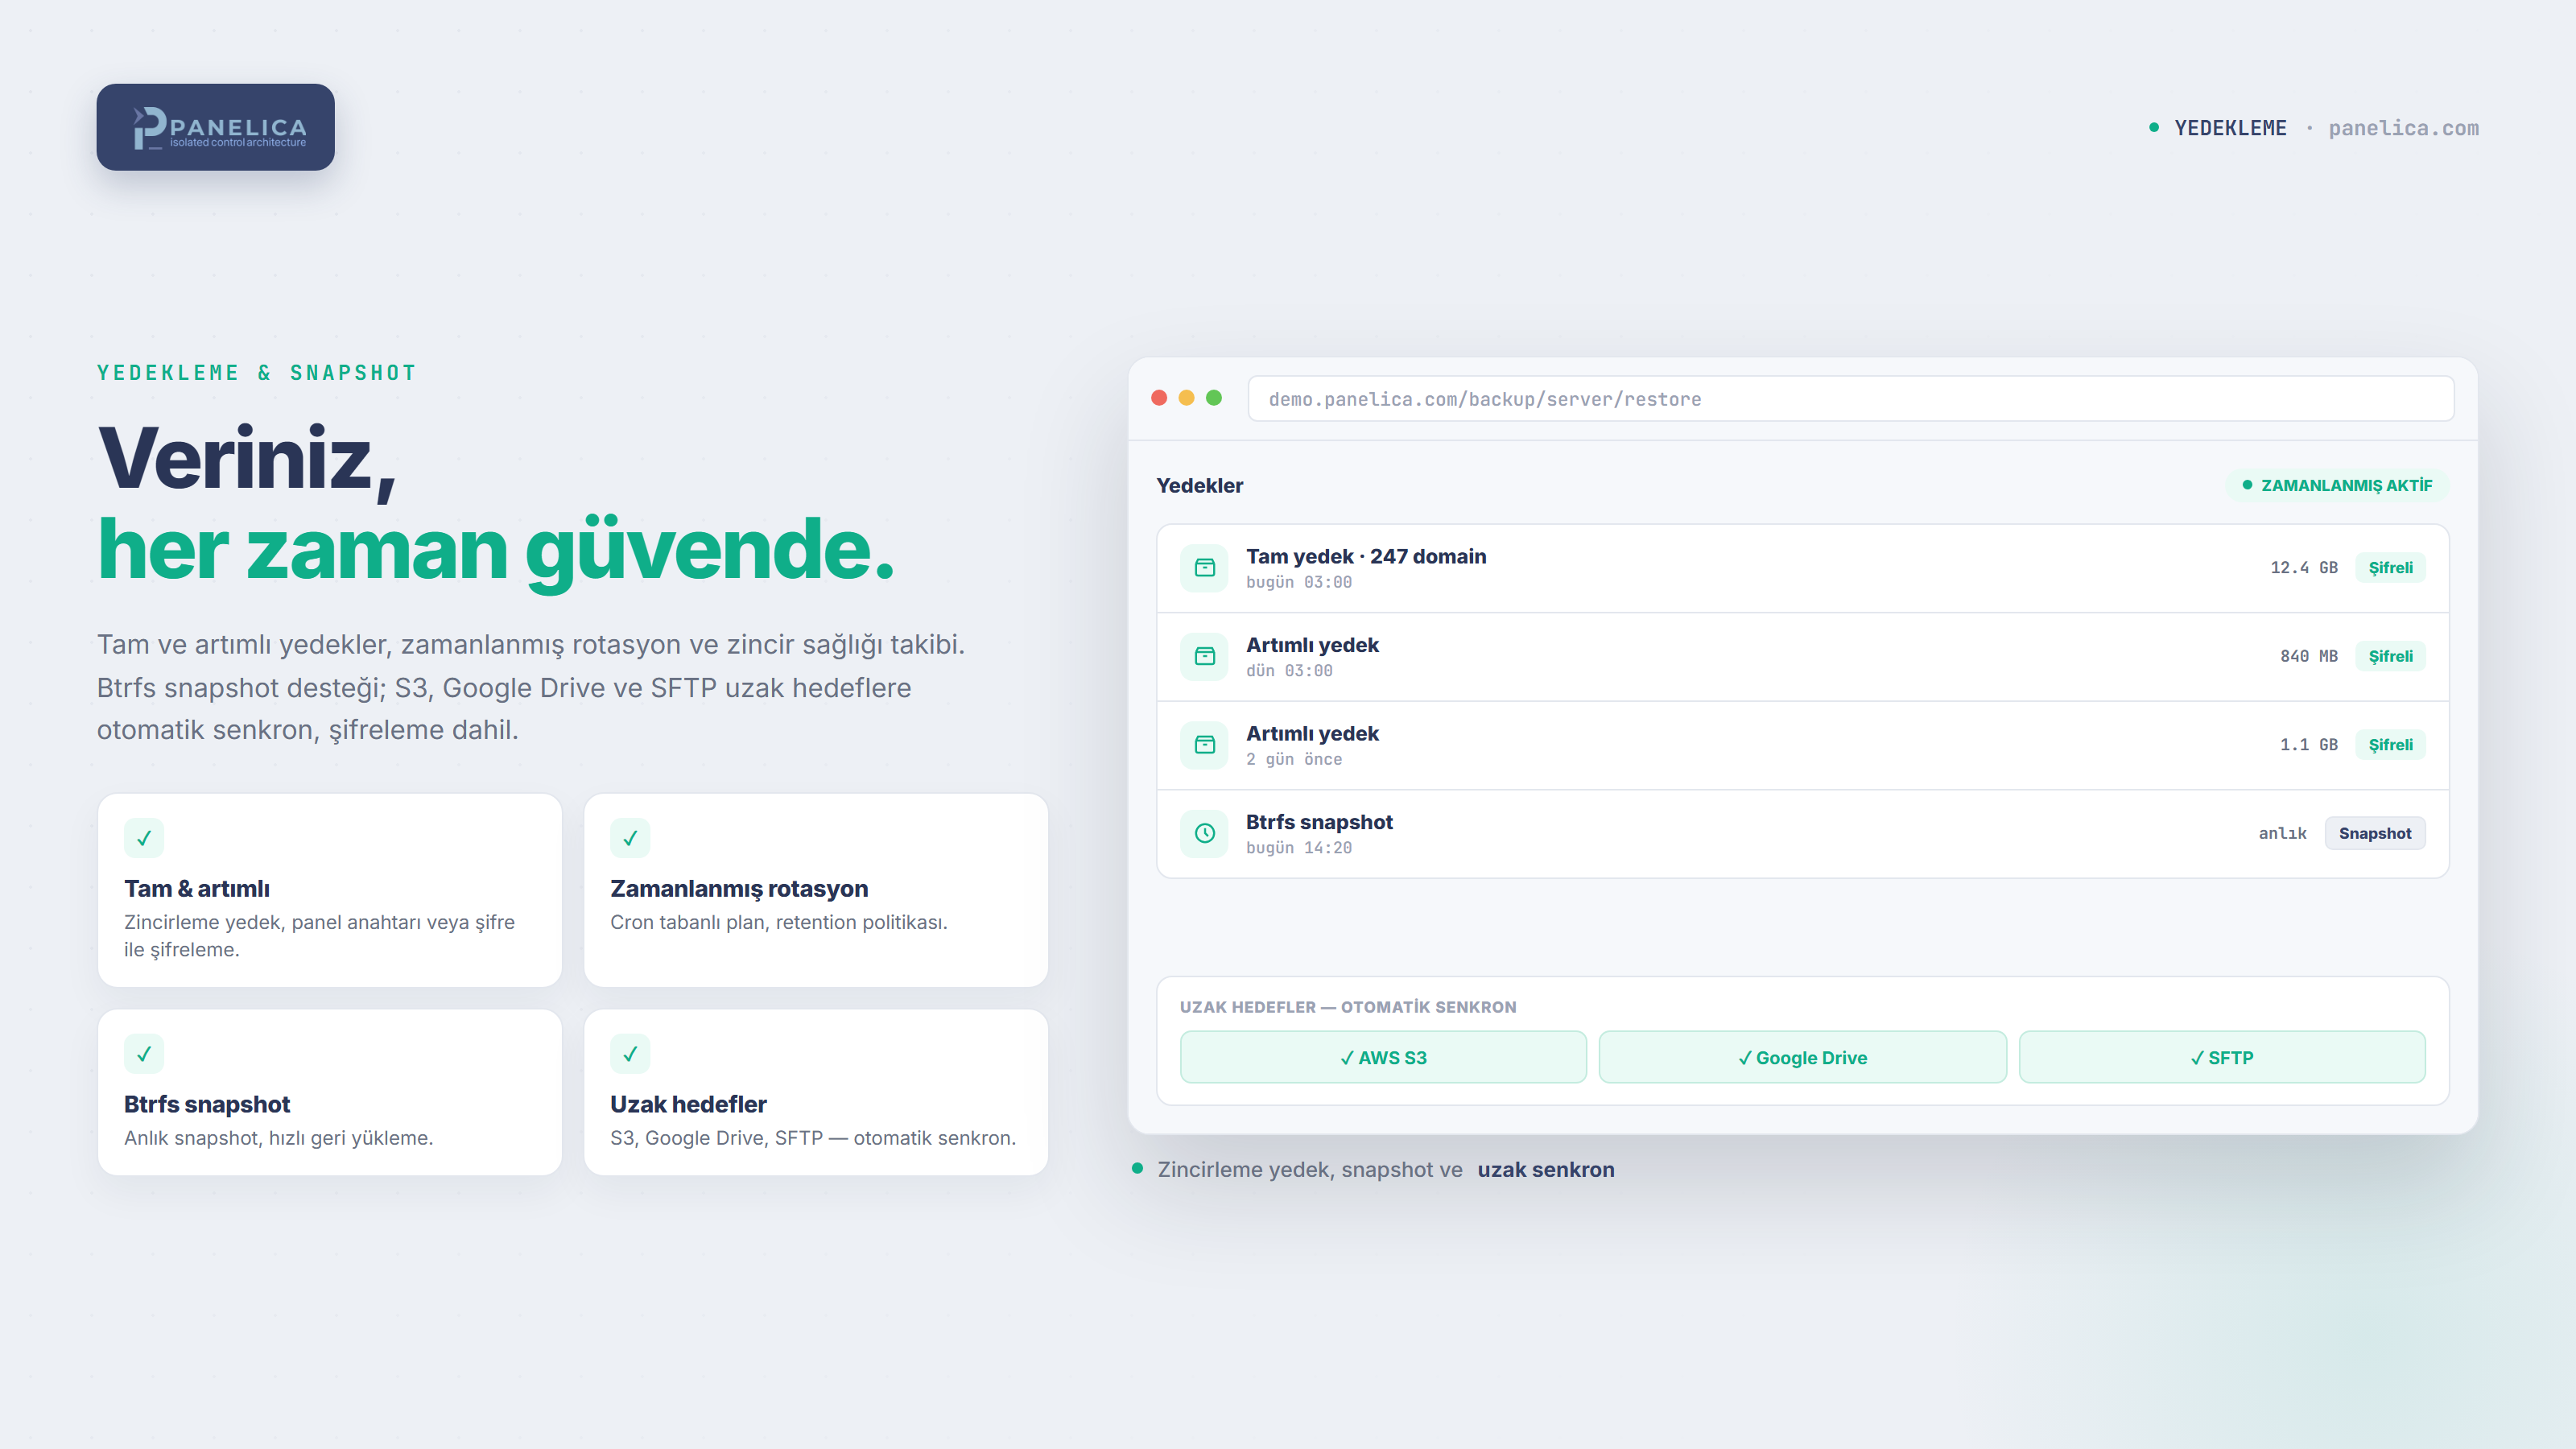
Yedekleme bizim üzerinde en çok durduğumuz bölümlerden biri. Hem tam hem artımlı yedek alabiliyorsunuz; yedekler zincirleme çalışıyor ve panel zincir sağlığını sürekli takip ediyor — bozuk veya kopuk bir zincir varsa size söylüyor. Cron tabanlı zamanlama ve retention politikası tanımlıyorsunuz: "her gece artımlı, haftada bir tam yedek, 30 günden eskiyi sil" gibi. Btrfs snapshot desteğiyle anlık görüntü alıp saniyeler içinde geri dönebiliyorsunuz.
Yedekler panel anahtarı veya kendi belirlediğiniz parolayla şifrelenebiliyor. Uzak hedef tarafı geniş: Amazon S3, Cloudflare R2, Backblaze B2, Wasabi, Azure, Google Cloud Storage, Google Drive, Dropbox, MinIO, SFTP, FTP ve yerel disk.
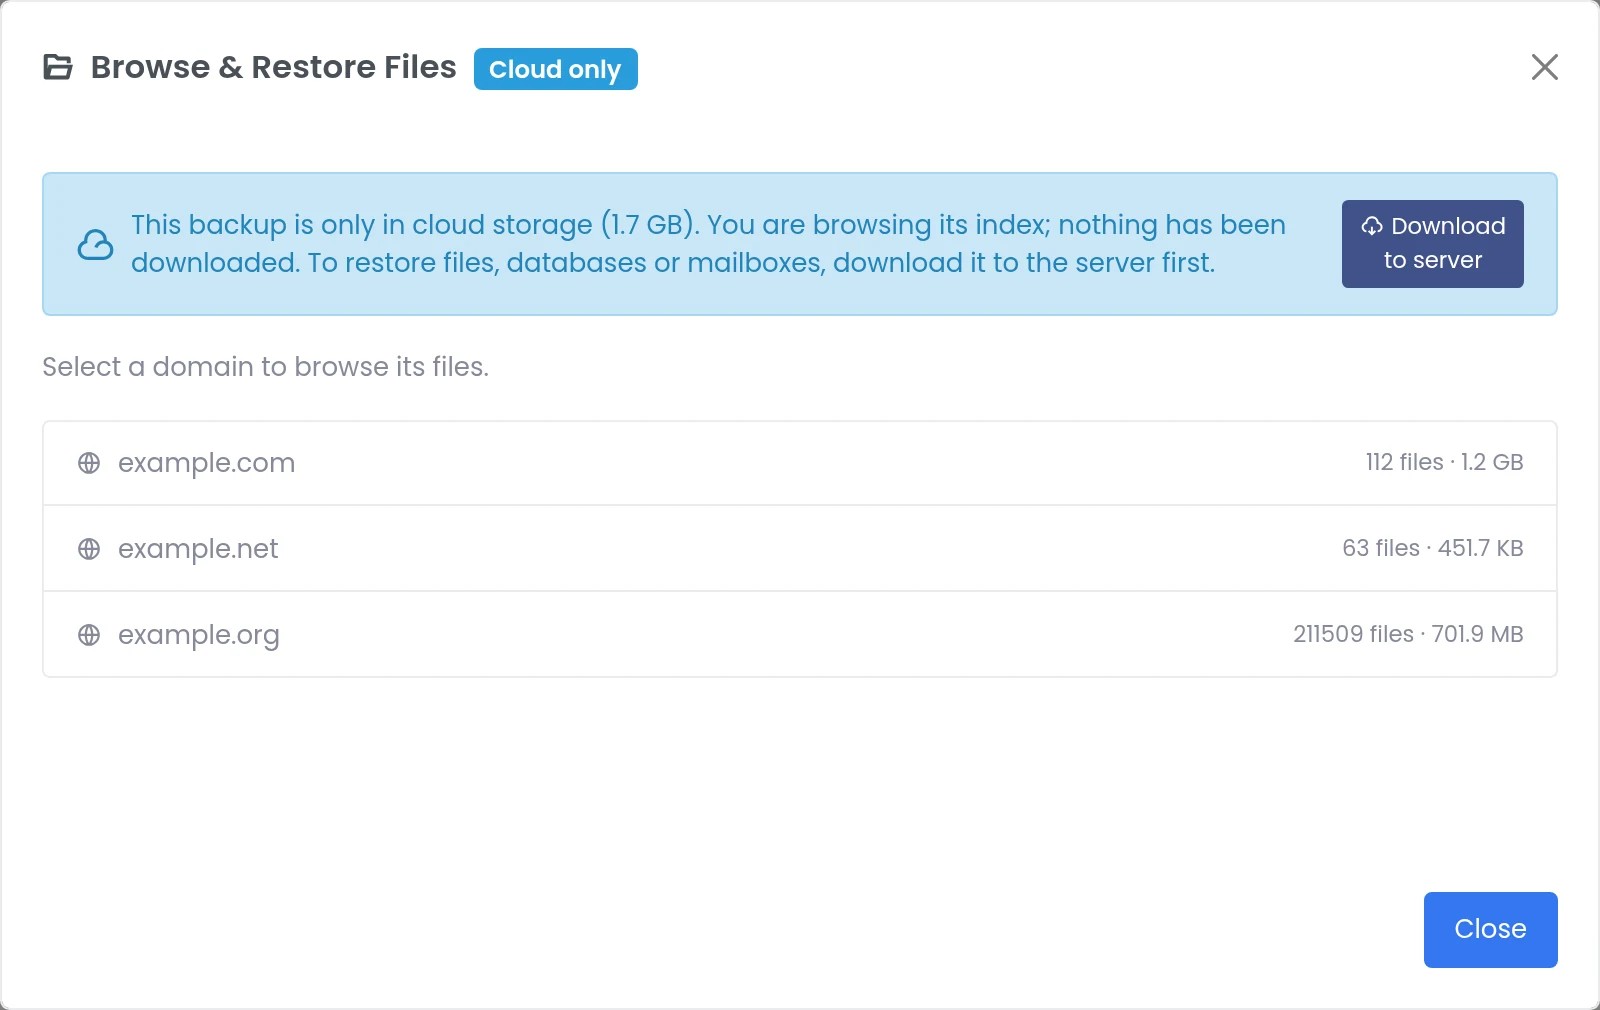
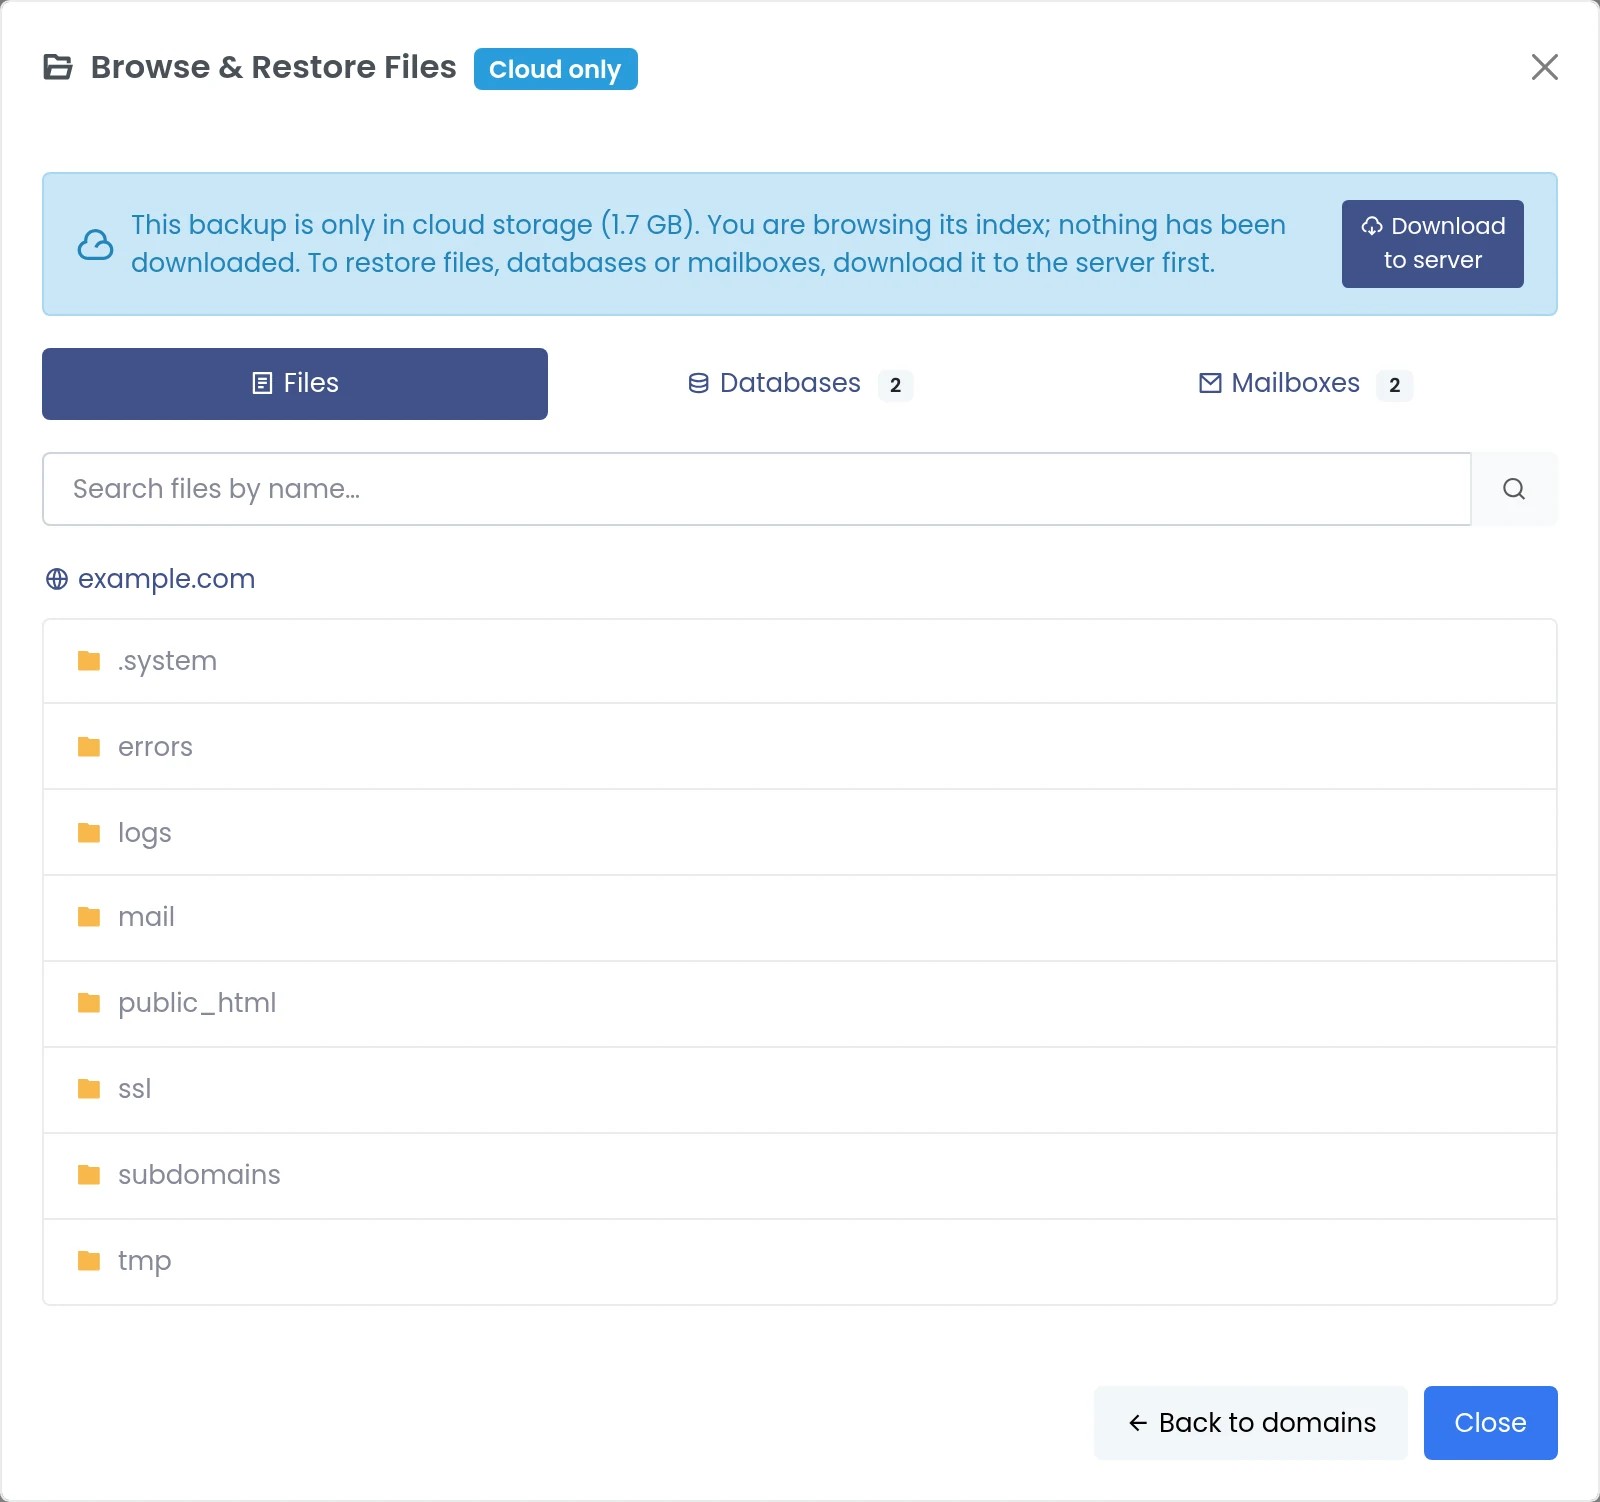
Geçen ay eklediğimiz ve en çok işe yarayan özellik şu: indirmeden önce uzak yedeğin içine girip gezebiliyorsunuz. Tek bir dosyayı geri almak için 12 GB'lık arşivi indirmeniz gerekmiyor — arşivin içinde klasör klasör dolaşıp istediğiniz dosyayı çekiyorsunuz.
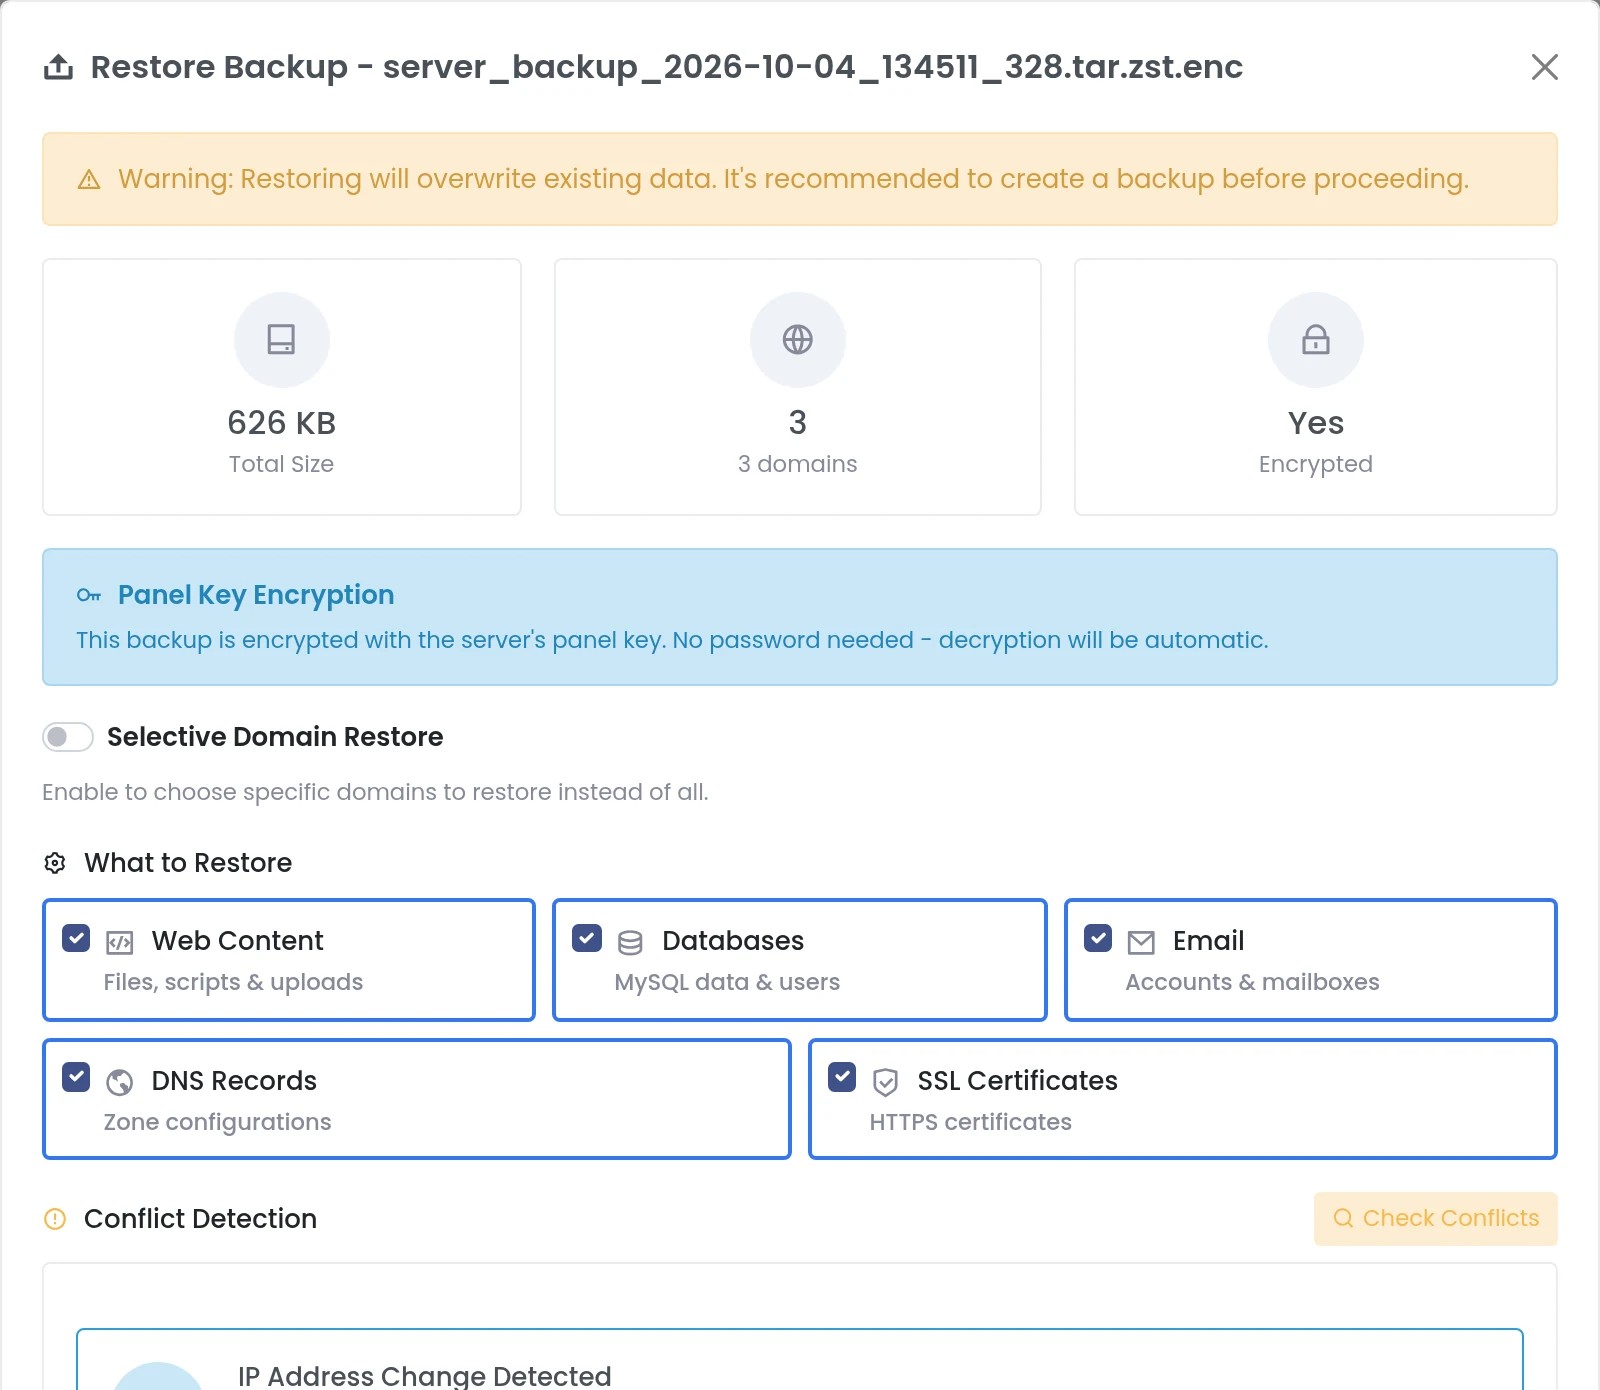
Felaket kurtarmada panel önce özet ve çakışma listesi çıkarıyor, siz onayladıktan sonra uyguluyor:
Tüm yedek işlemleri ayrıntılı bir aktivite günlüğüne süresi ve sonucuyla yazılıyor; bir işlem başarısız olursa mail ve webhook ile haber veriyor. Ayrıntı: Panelica yedekleme sistemi
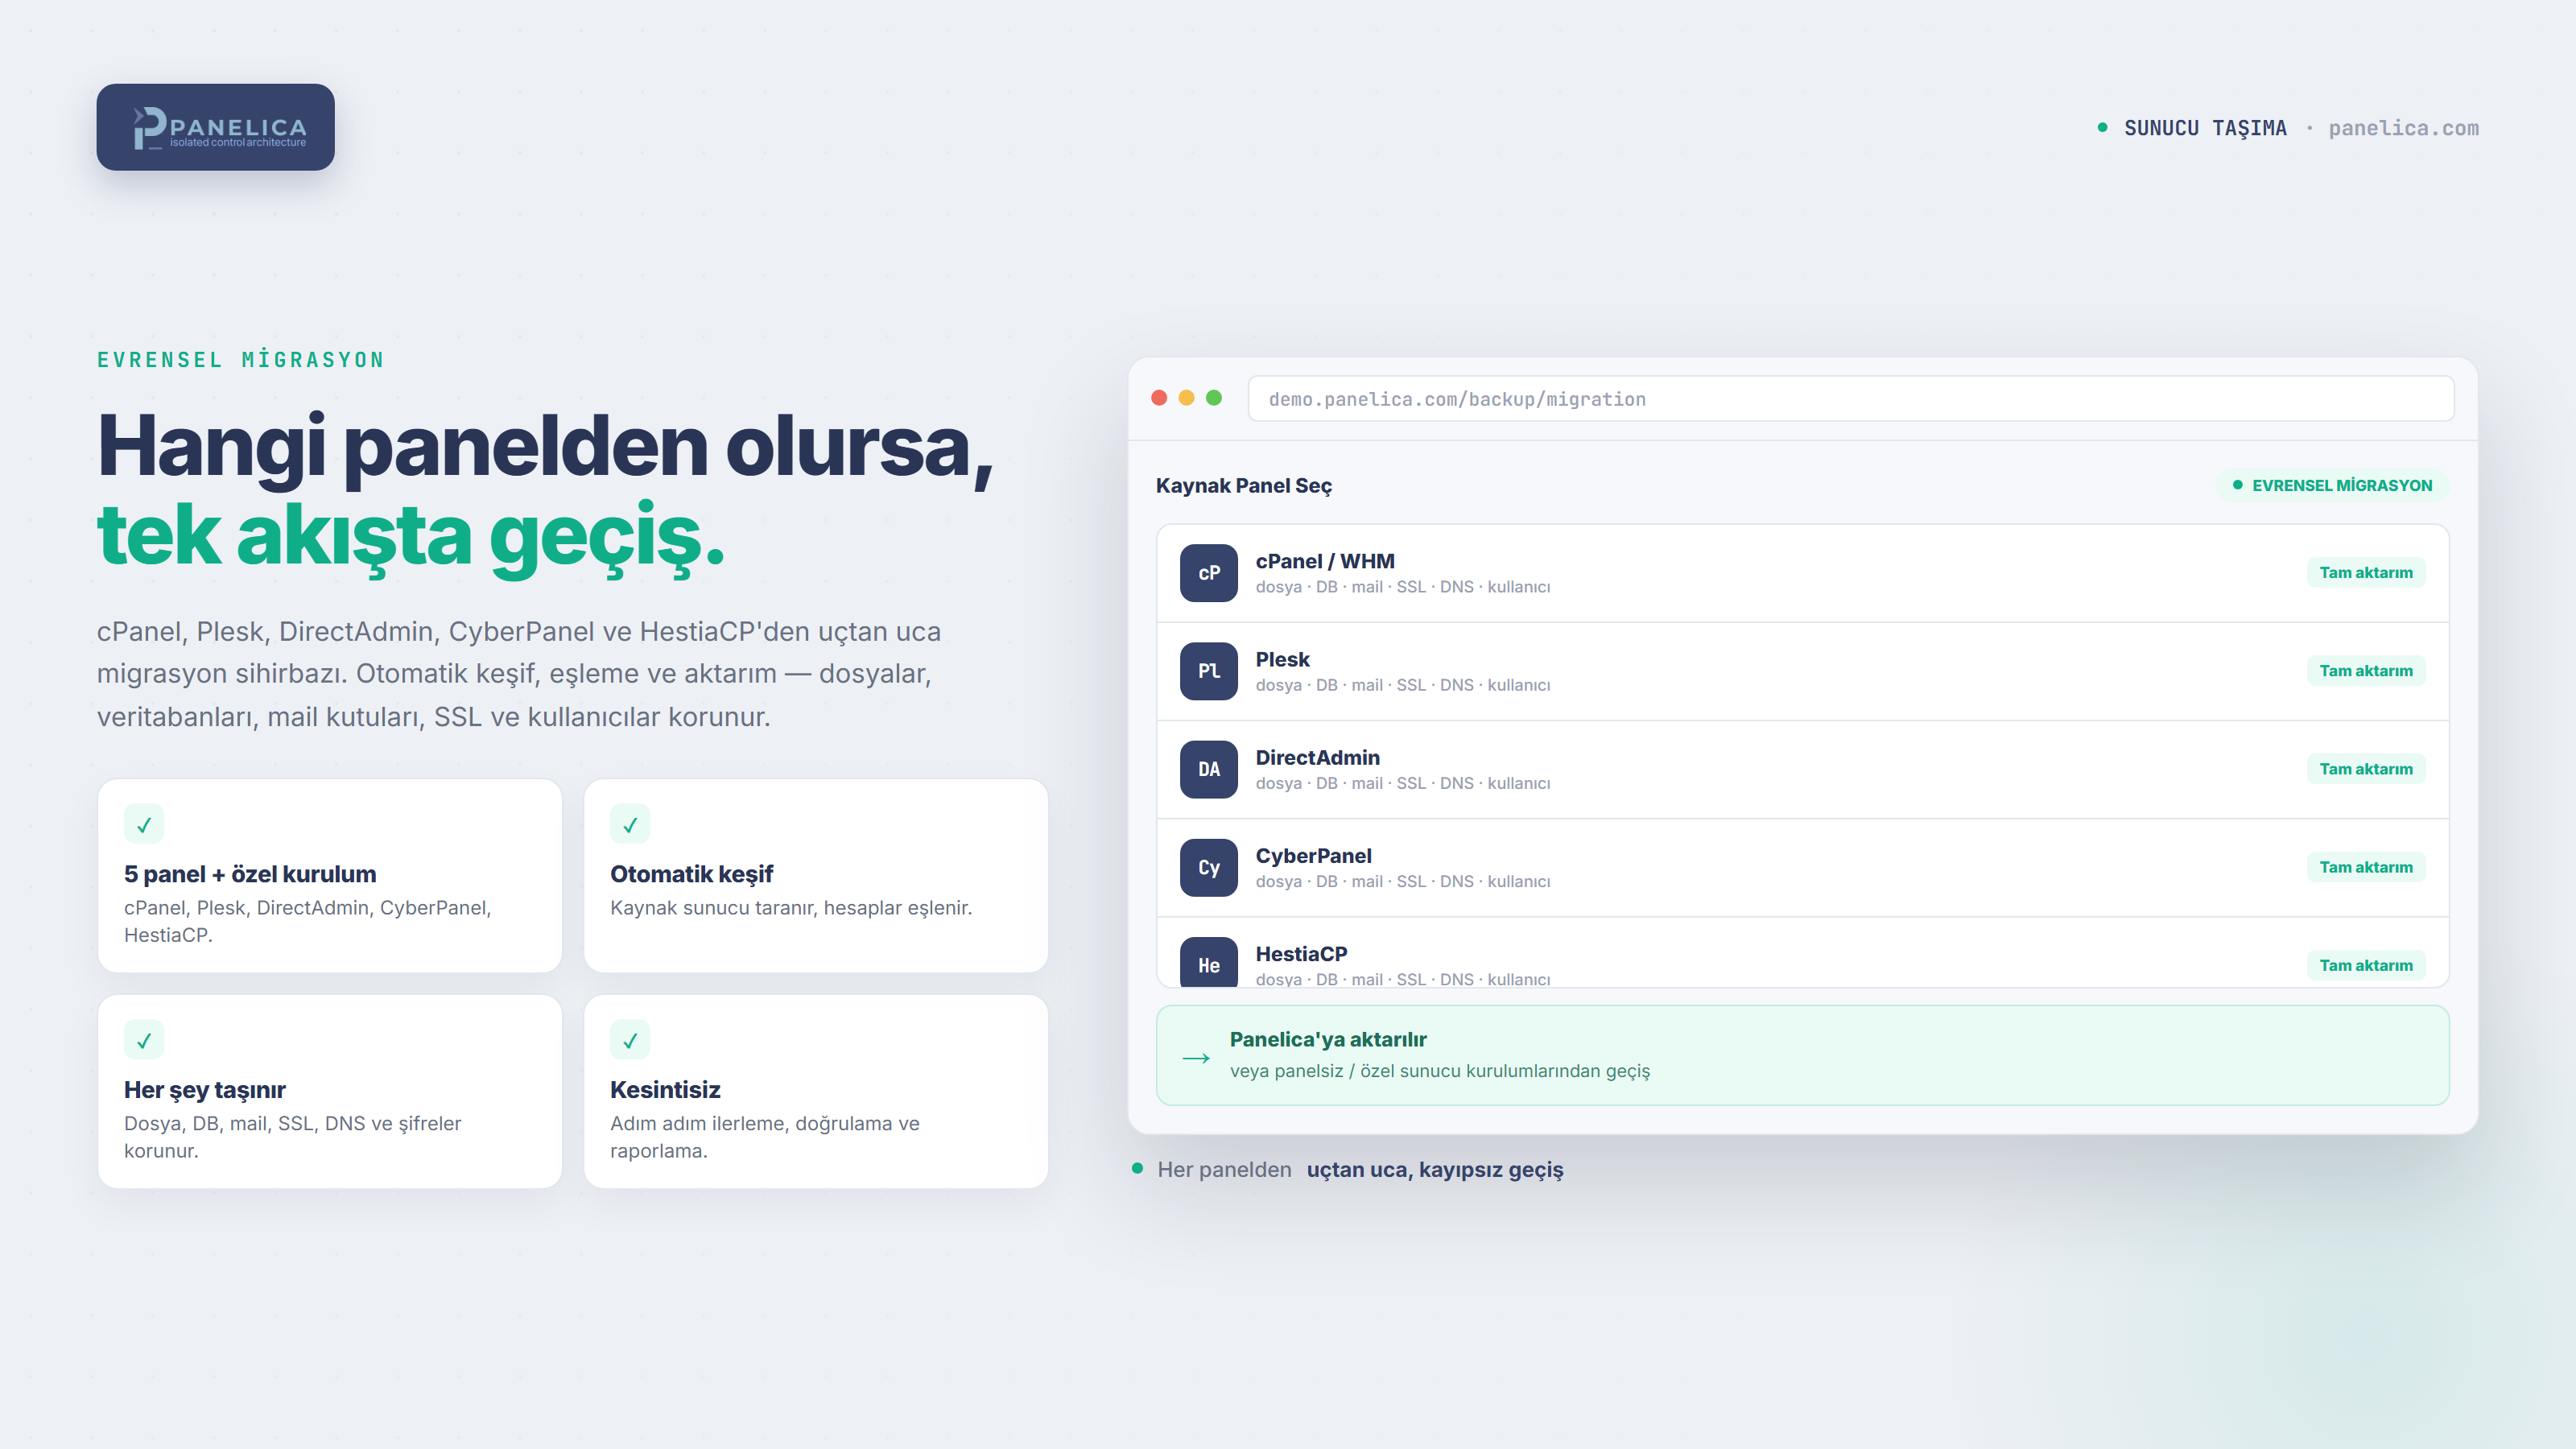
Başka Panelden Geçiş
Dış sunuculardan salt okunur site taşıma yapıyoruz. Kaynak sunucuya hiçbir şey yazılmıyor; dosyalar, veritabanları, mail kutuları, SSL sertifikaları, DNS kayıtları ve kullanıcı şifre hash'leri korunarak aktarılıyor. .env ve wp-config.php gibi yapılandırma dosyalarına dokunulmuyor, yani site taşındığı gibi çalışmaya devam ediyor.
Desteklenen kaynaklar: cPanel, Plesk, DirectAdmin, CyberPanel, HestiaCP, CloudPanel, ISPConfig, Webuzo, aaPanel, CentOS Web Panel ve panel kurulu olmayan düz LAMP/LEMP sunucuları.
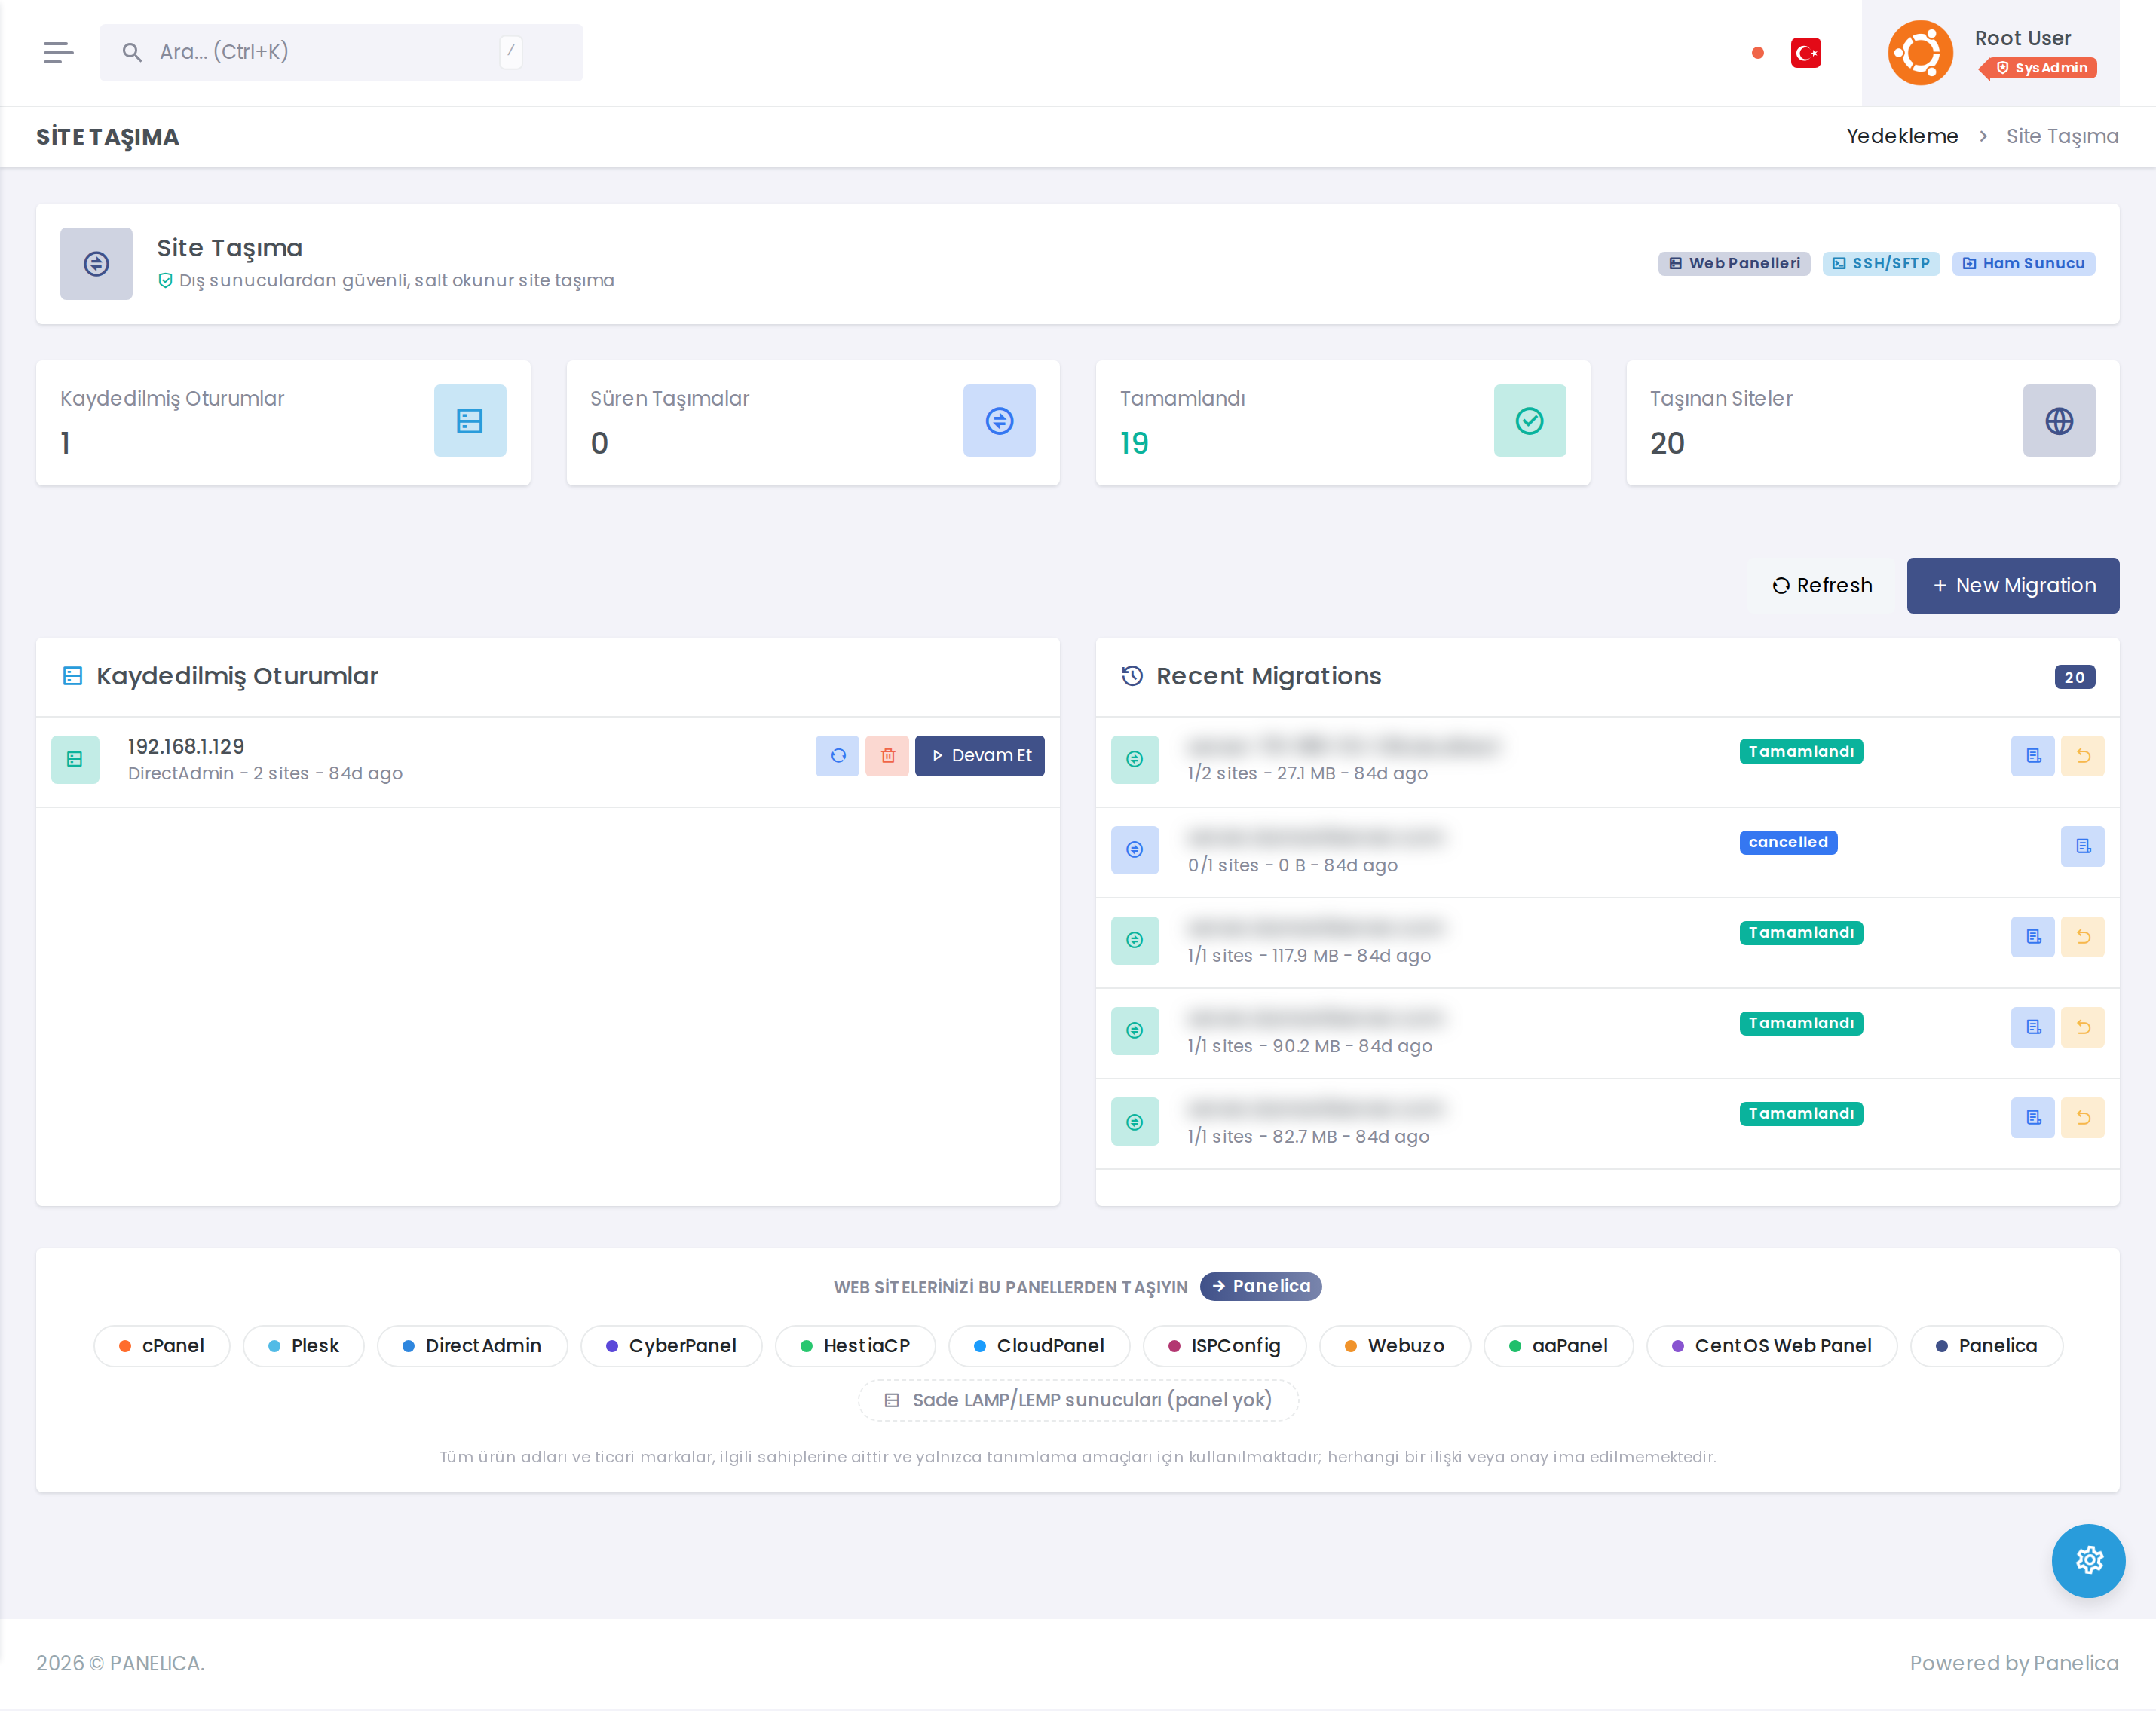
(Ekrandaki müşteri sunucu adları gizlilik nedeniyle bulanıklaştırılmıştır.)
Geçiş sırasında bir sorunla karşılaşırsanız yalnız değilsiniz — taşıma sürecinde size doğrudan biz destek veriyoruz.
ERİŞİM & GÜVENLİK
SSH ve Web Terminal
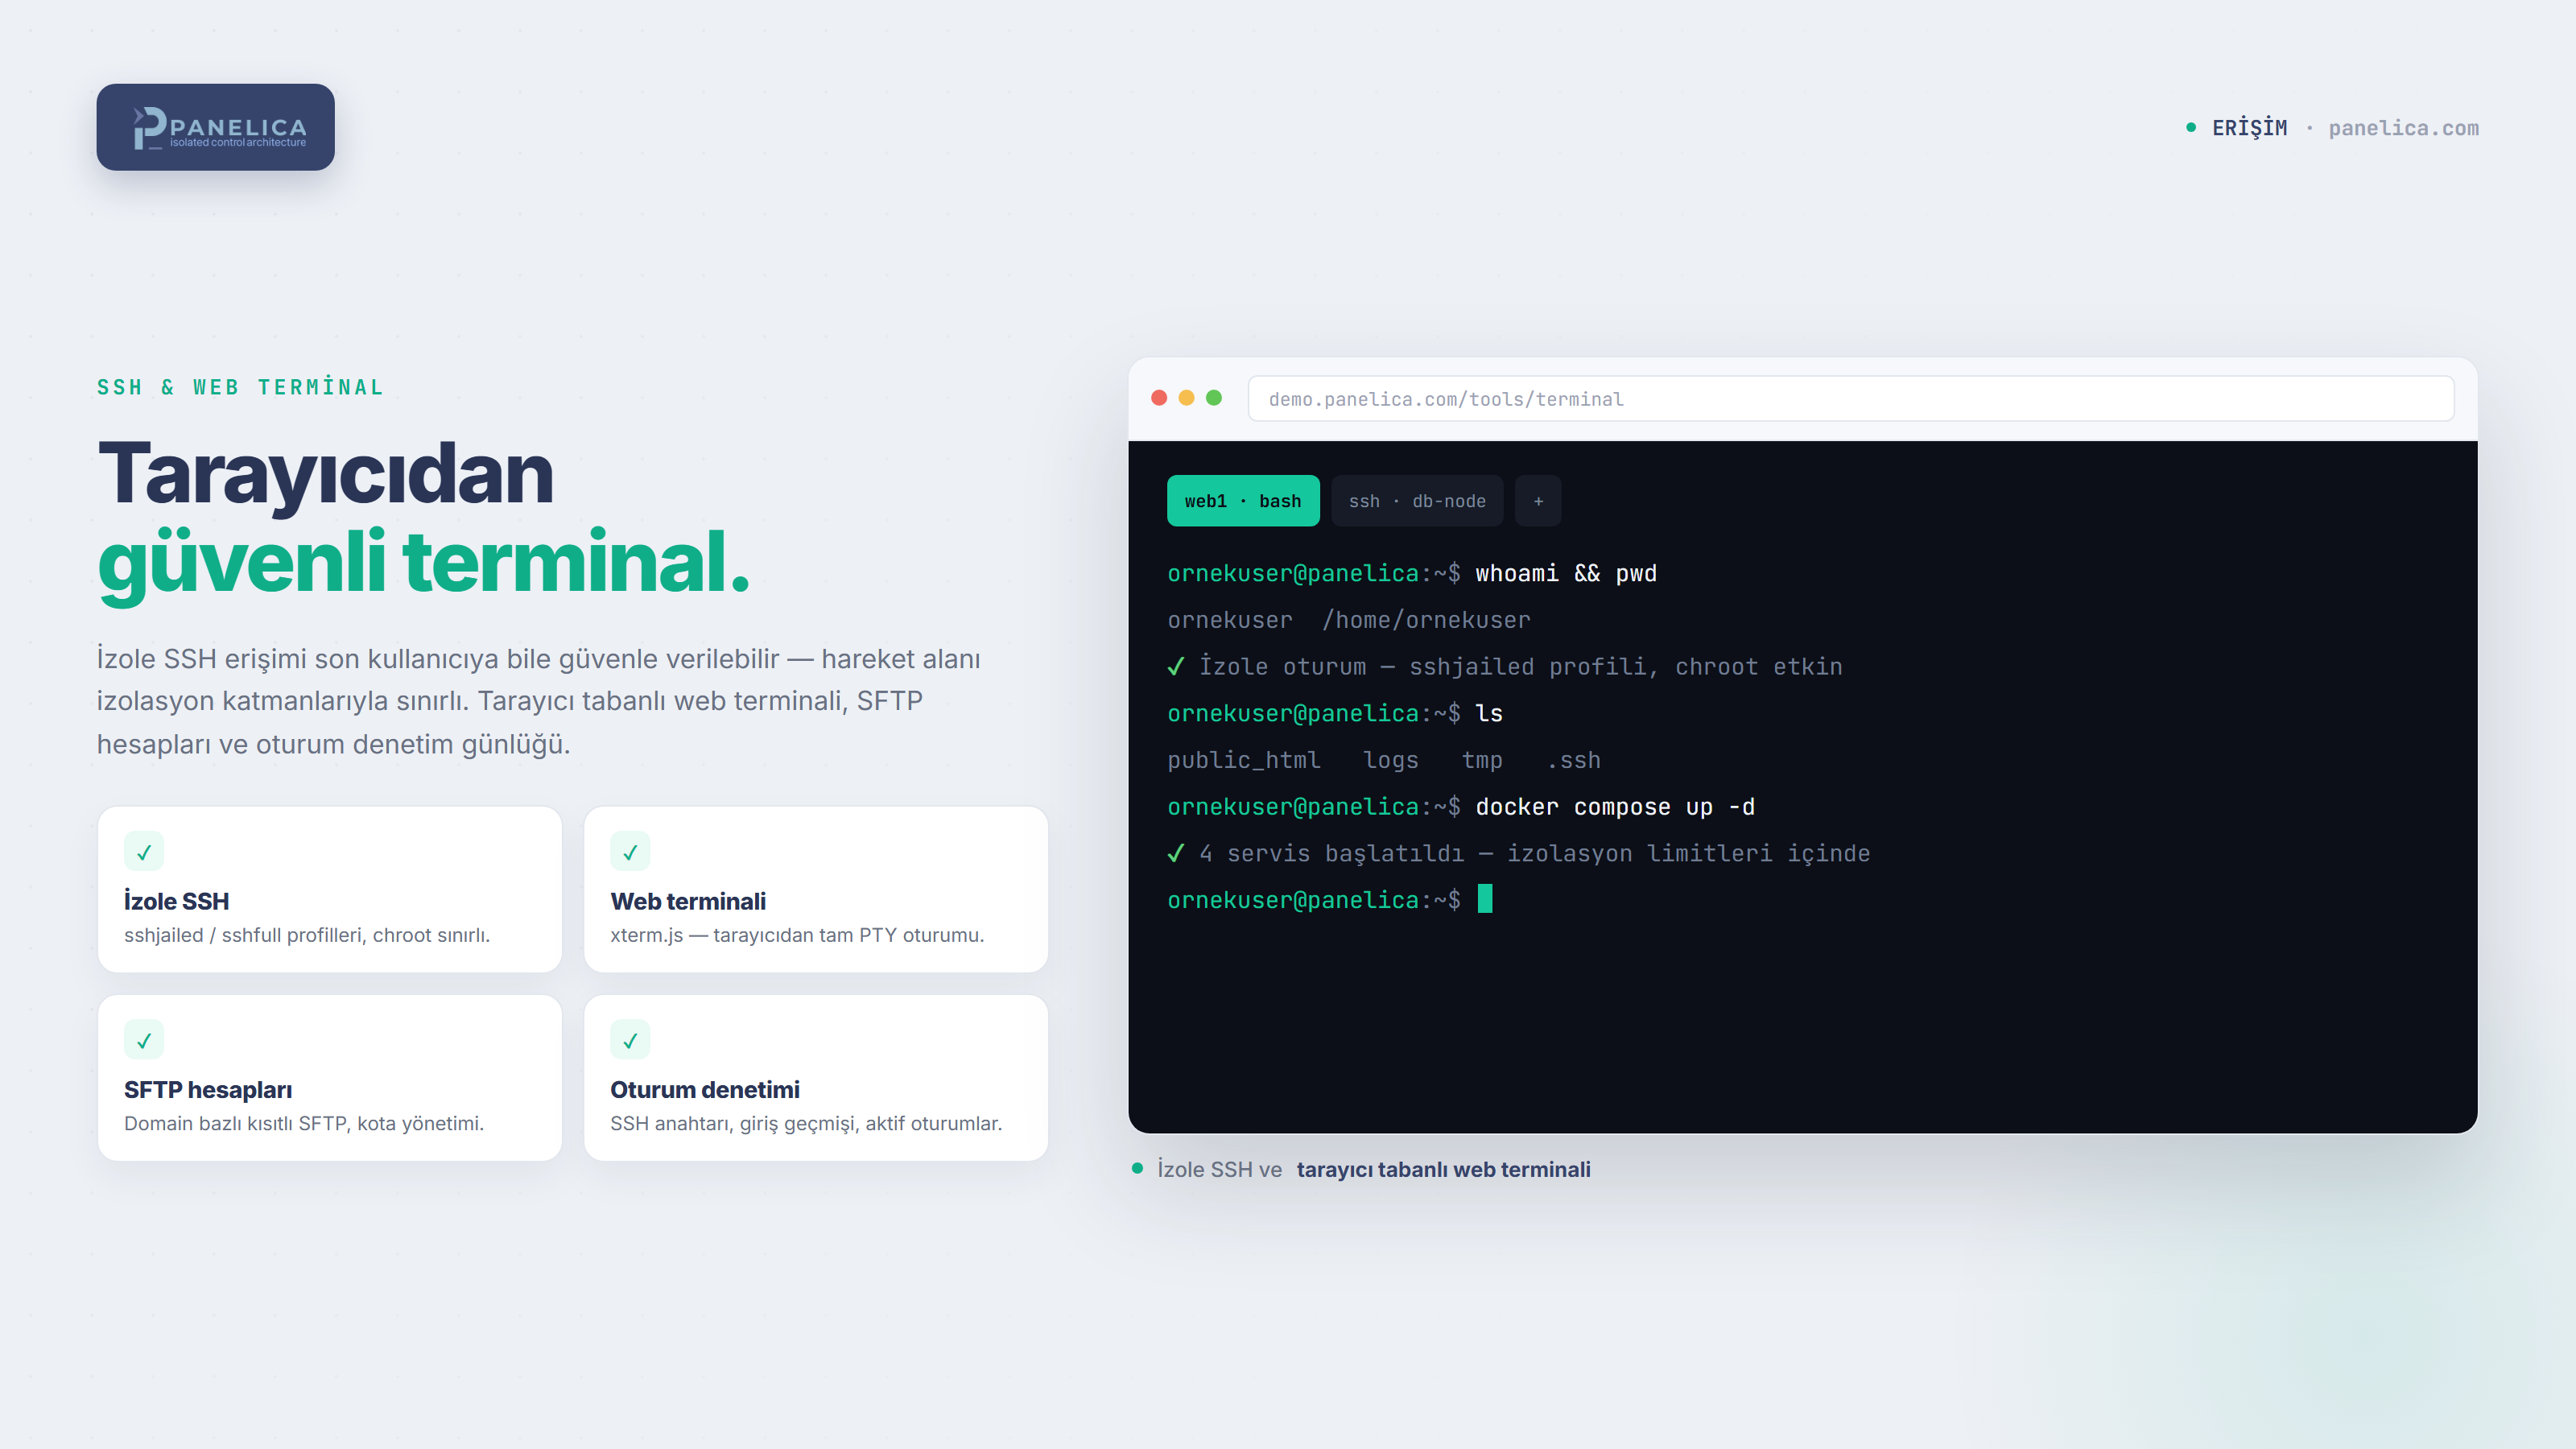
İzolasyon bölümünde anlattığım güvenin meyvesini burada yiyorsunuz. Son kullanıcıya bile SSH erişimi verebiliyorsunuz; sshjailed ve sshfull profilleriyle kullanıcının hareket alanı chroot içine sınırlanıyor. Tarayıcıdan açılan, xterm.js tabanlı tam bir web terminali var; SFTP hesapları, oturum denetim günlüğü, aktif oturum takibi ve SSH anahtarı yönetimi de burada.
Çok Katmanlı Güvenlik
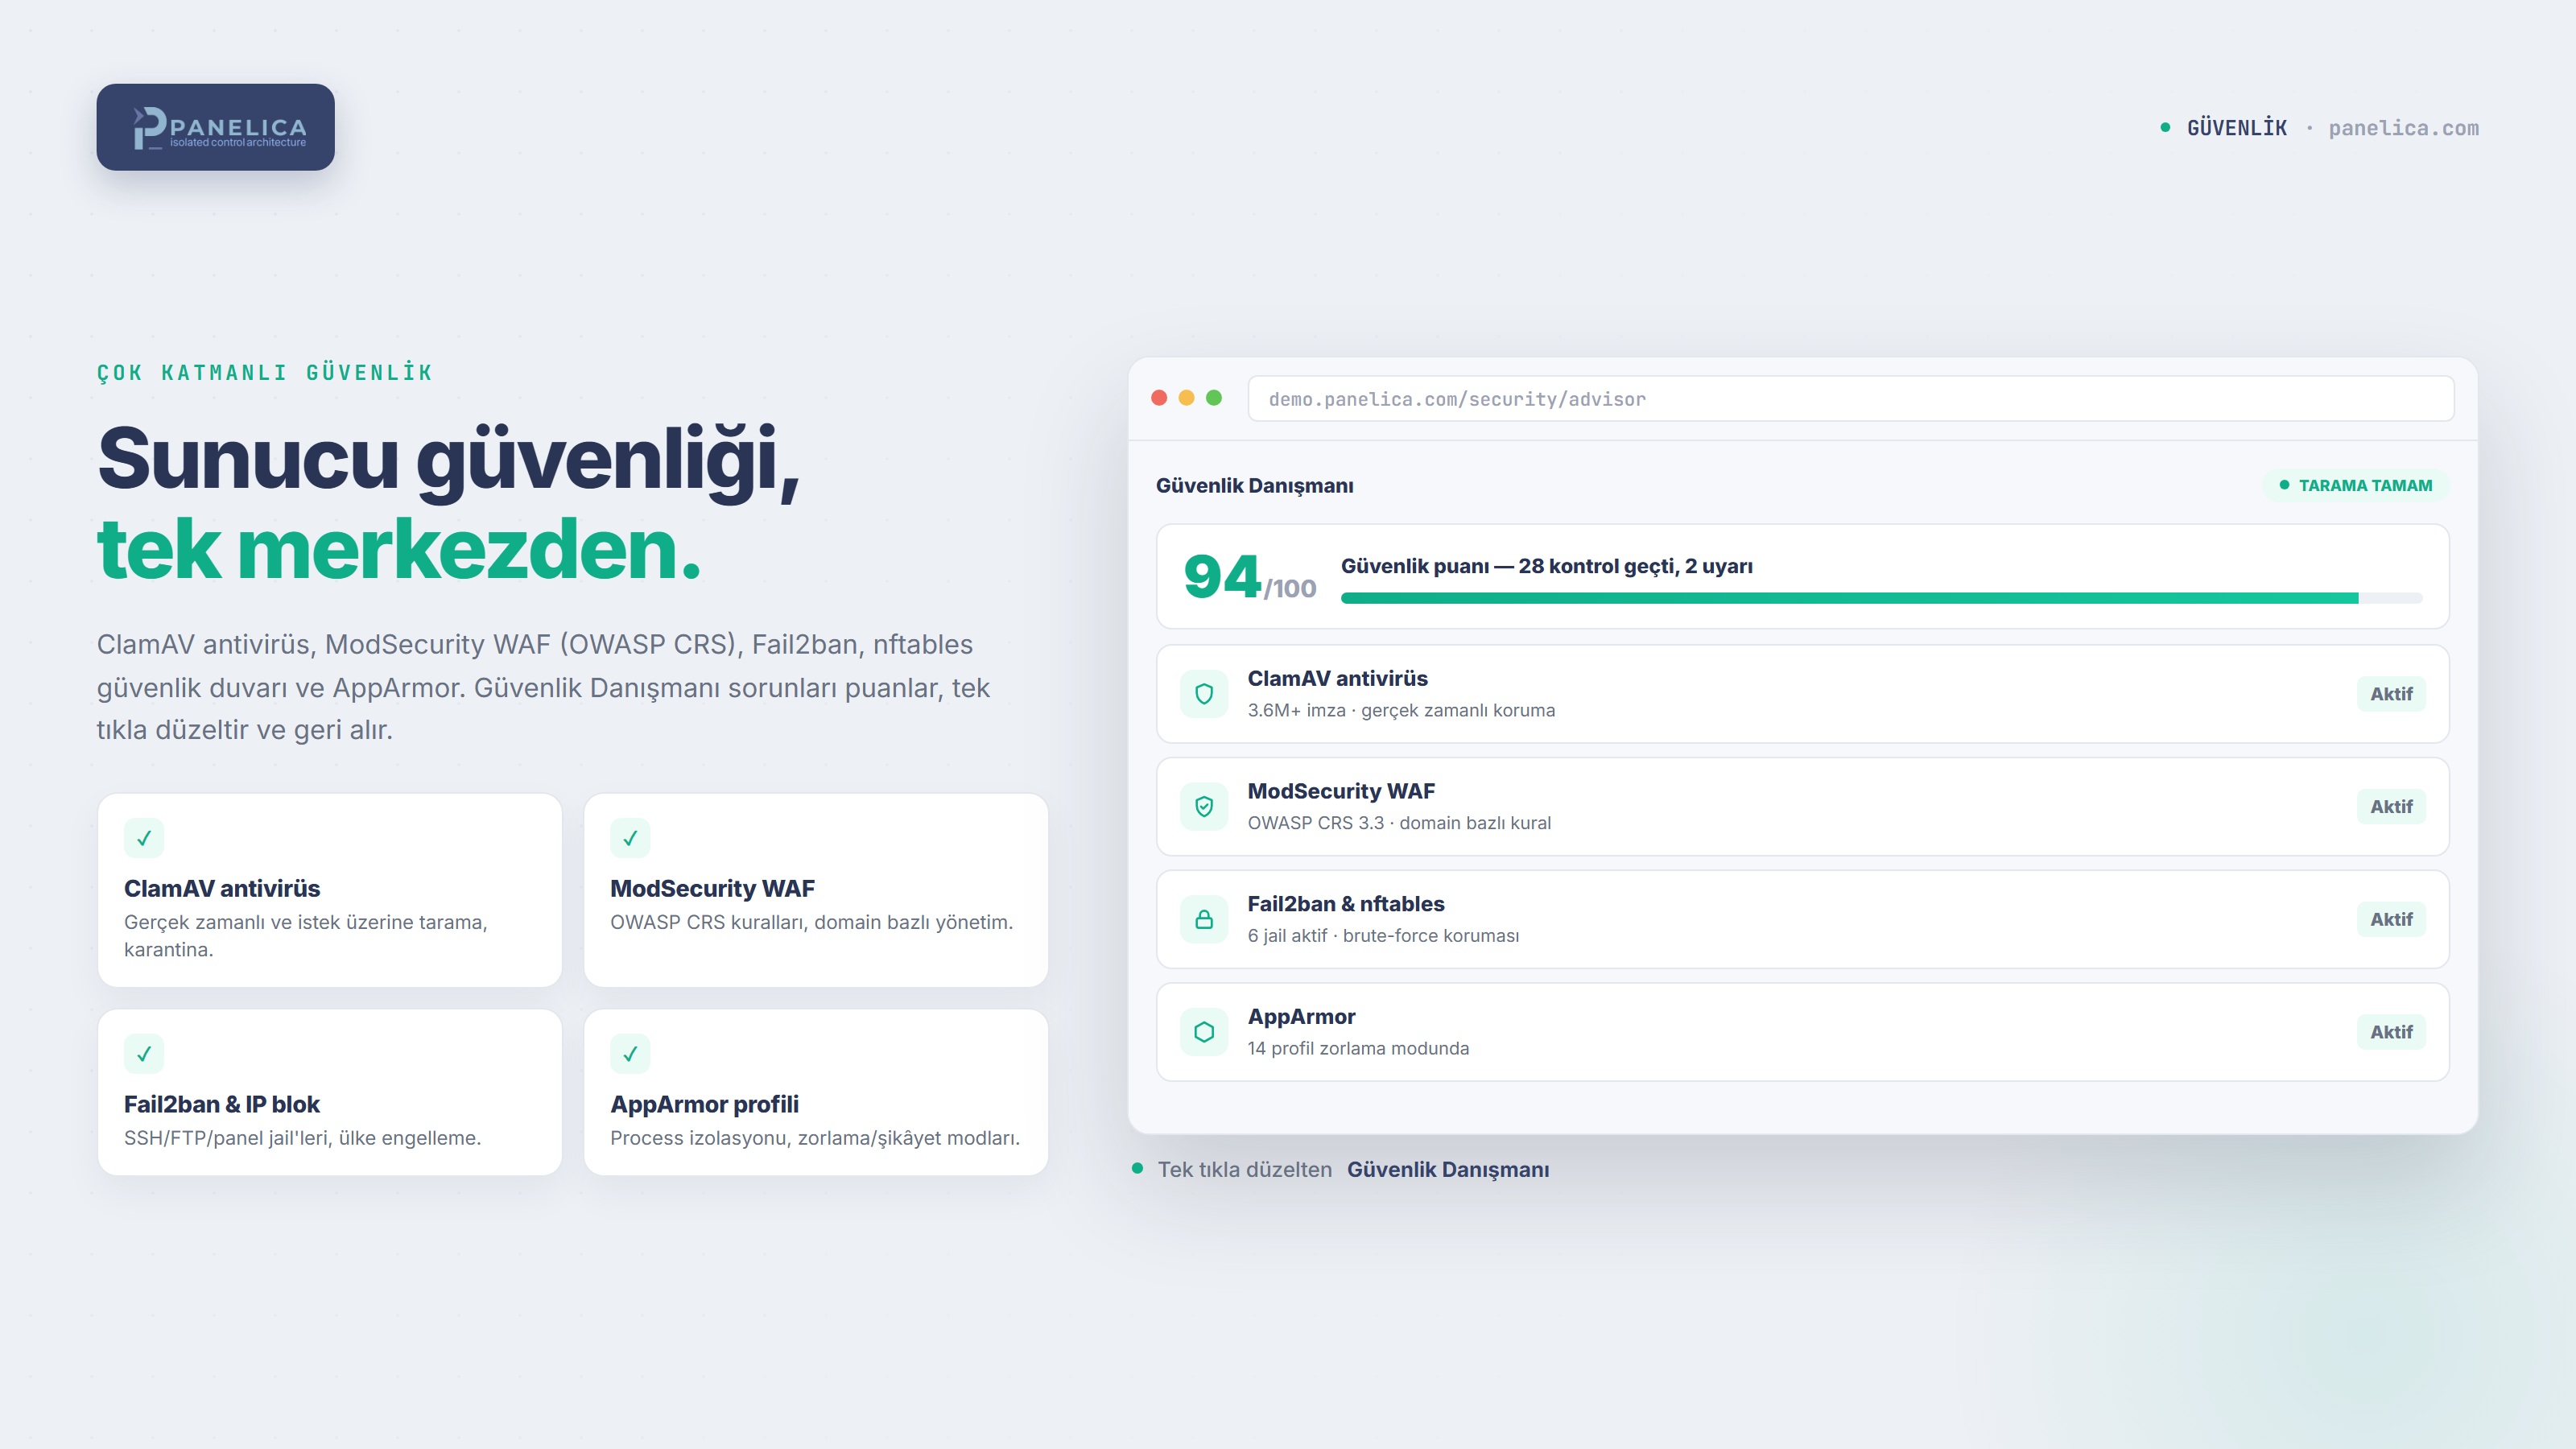
Güvenlik menüsü oldukça dolu: ClamAV antivirüs, OWASP CRS kurallı ModSecurity WAF, Fail2ban ve nftables güvenlik duvarı, IP/ülke engelleme ve AppArmor profilleri. Bir de Güvenlik Danışmanı var — sunucuyu tarayıp sorunları puanlıyor ve birçoğunu tek tıkla, geri alınabilir şekilde düzeltiyor.
Panelica Shield — gömülü zararlı yazılım tarayıcısı
Bunu ayrı bir başlık yaptım çünkü hosting işinde en çok baş ağrıtan konu bu. LMD imza tabanlı zararlı yazılım tarayıcısı panele gömülü geliyor; ek ücret veya ek eklenti yok. Her hosting hesabı taranıyor, bulgular eşleşen satırlarıyla gösteriliyor, karantina panelden yönetiliyor.
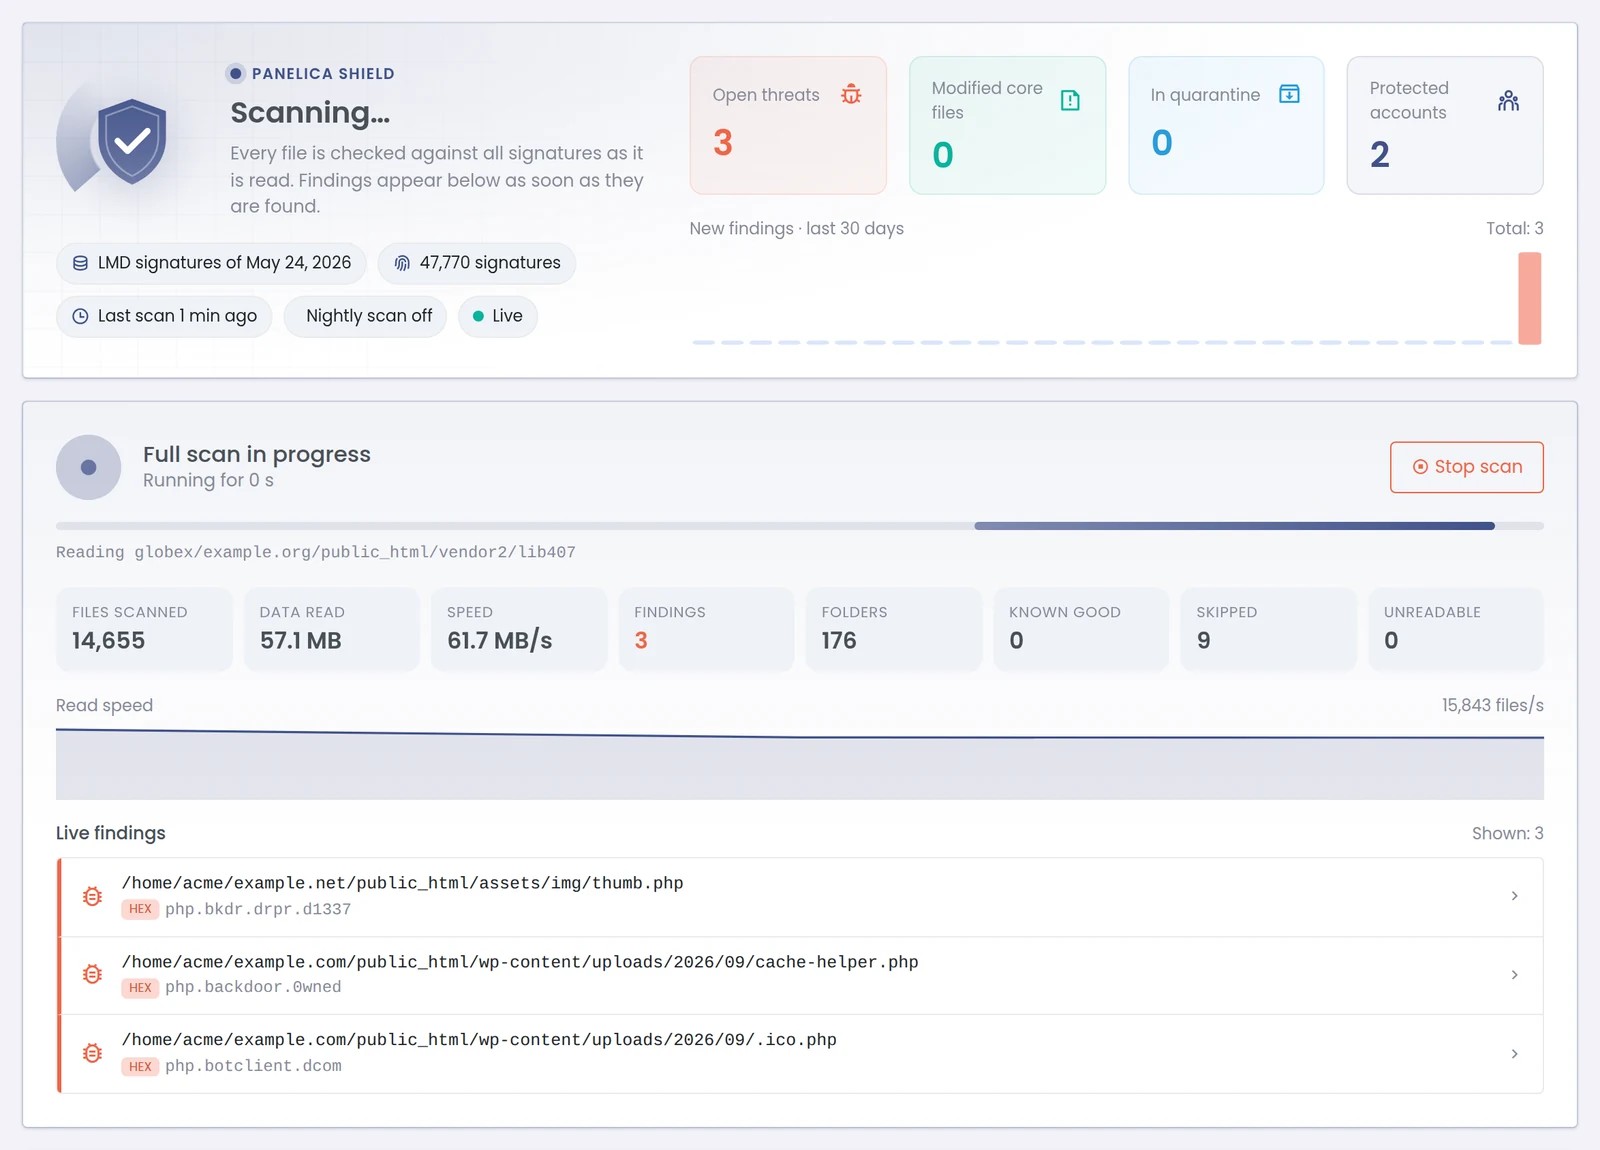
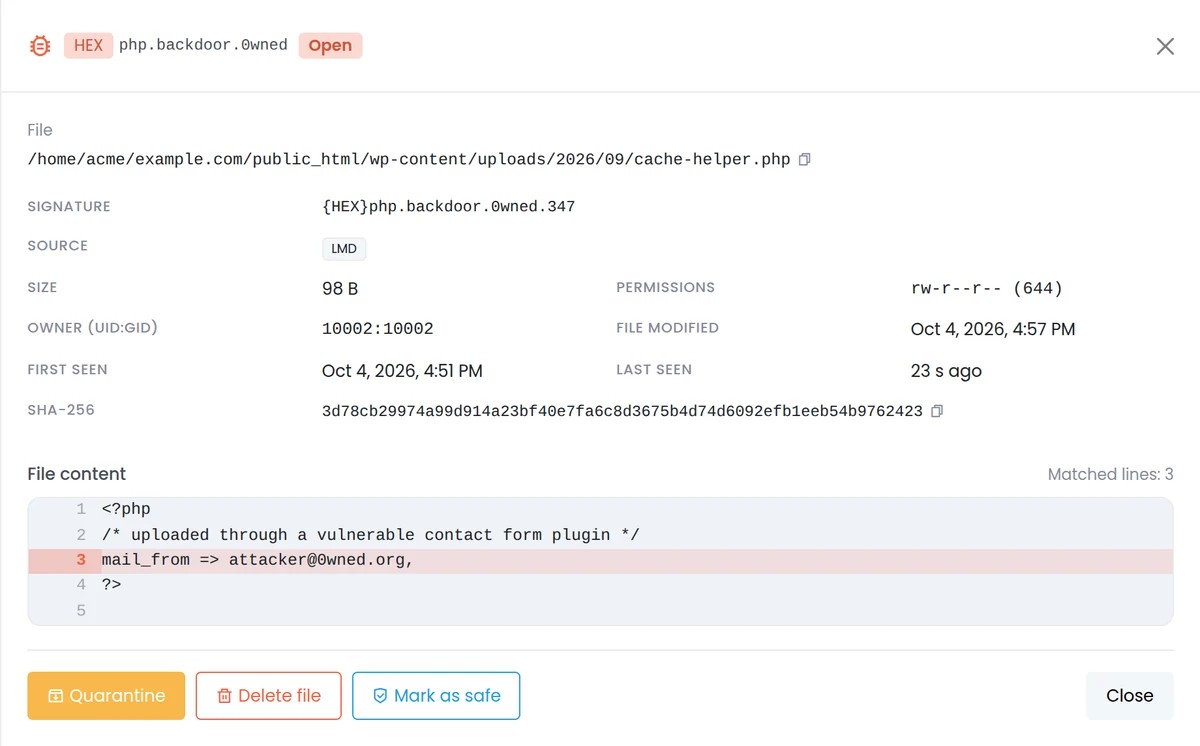
Müşterinin sitesine shell atıldığında "neydi, nereden geldi, hangi satır" sorusunun cevabını panelde buluyorsunuz. Ayrıntı: Panelica Shield
İZLEME & GELİŞTİRİCİ
İzleme ve Loglar
CPU, bellek, disk I/O ve ağ grafiklerini 1 saatten 7 güne kadar geriye dönük inceleyebiliyorsunuz. Servis sağlık tablosu web, veritabanı, mail ve cache servislerini tek yerde gösteriyor; process yöneticisiyle çalışan işlemleri ağaç görünümünde görüp sonlandırabiliyorsunuz. Erişim, hata ve sistem logları merkezi bir arayüzde toplanıyor, bant genişliği kullanımı kullanıcı bazında ölçülüyor.
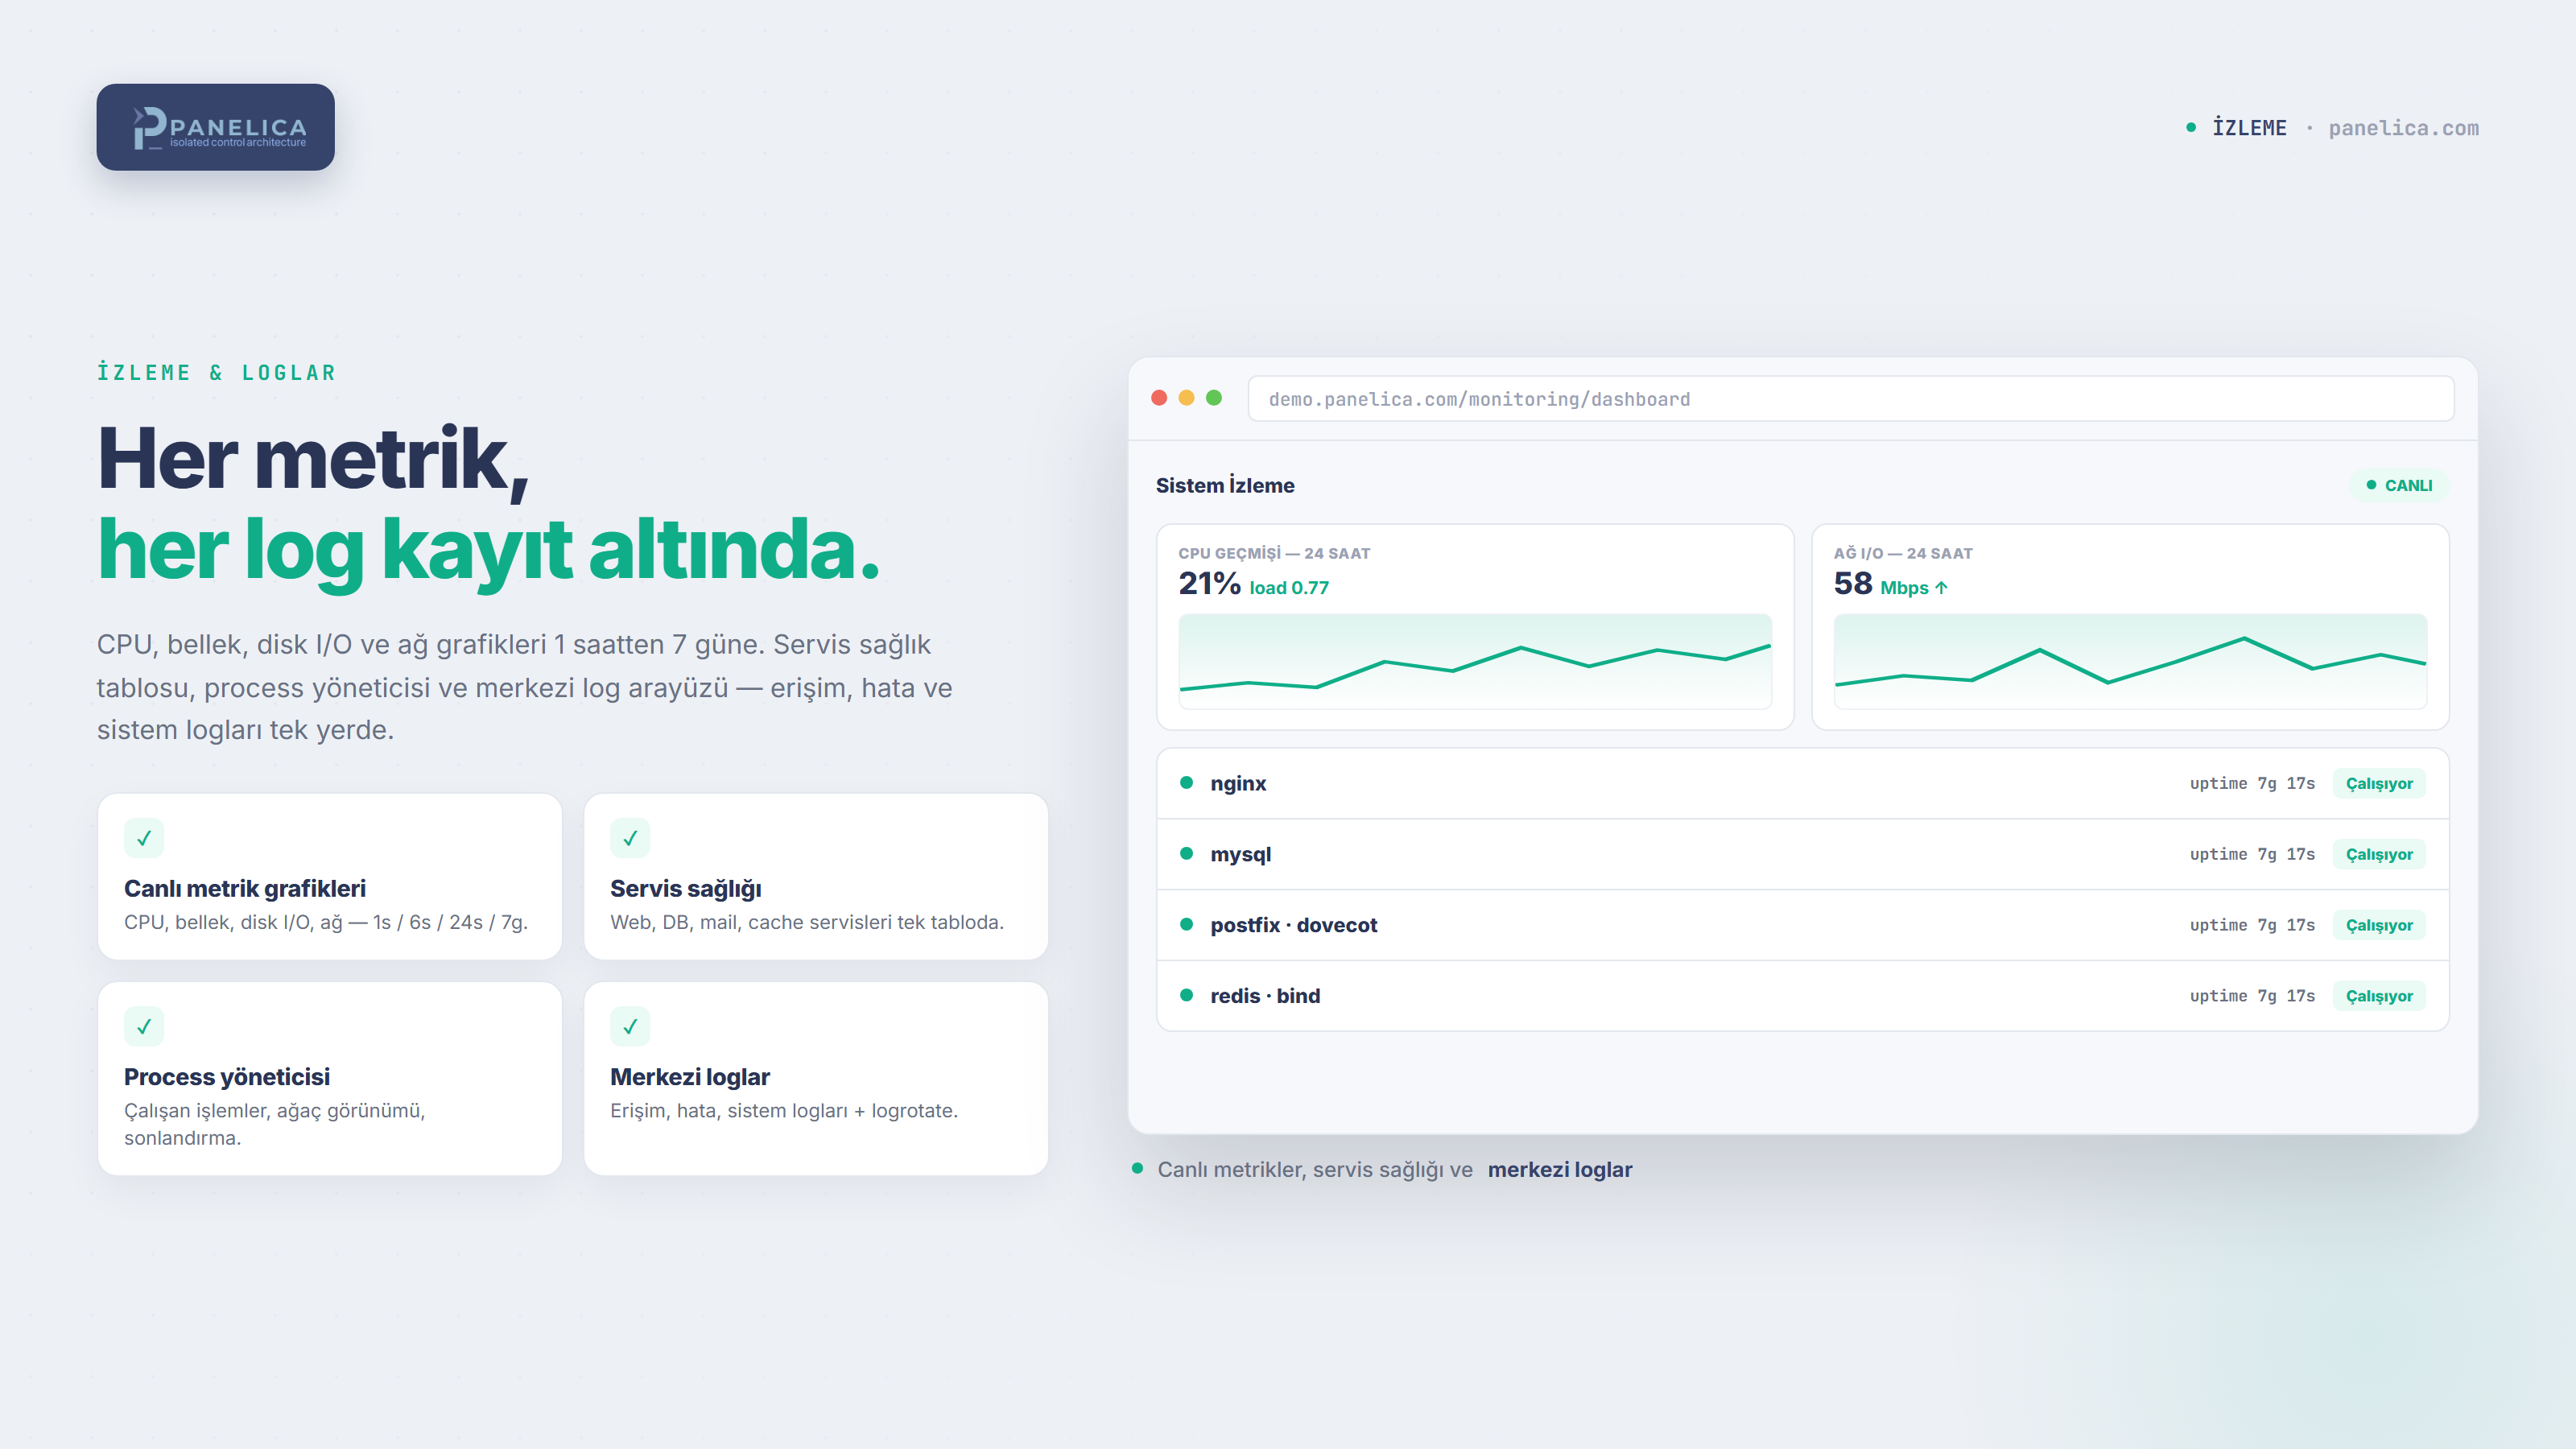
CANLI NETWORK VE MONİTÖRİNG


API, CLI, Webhook ve MCP
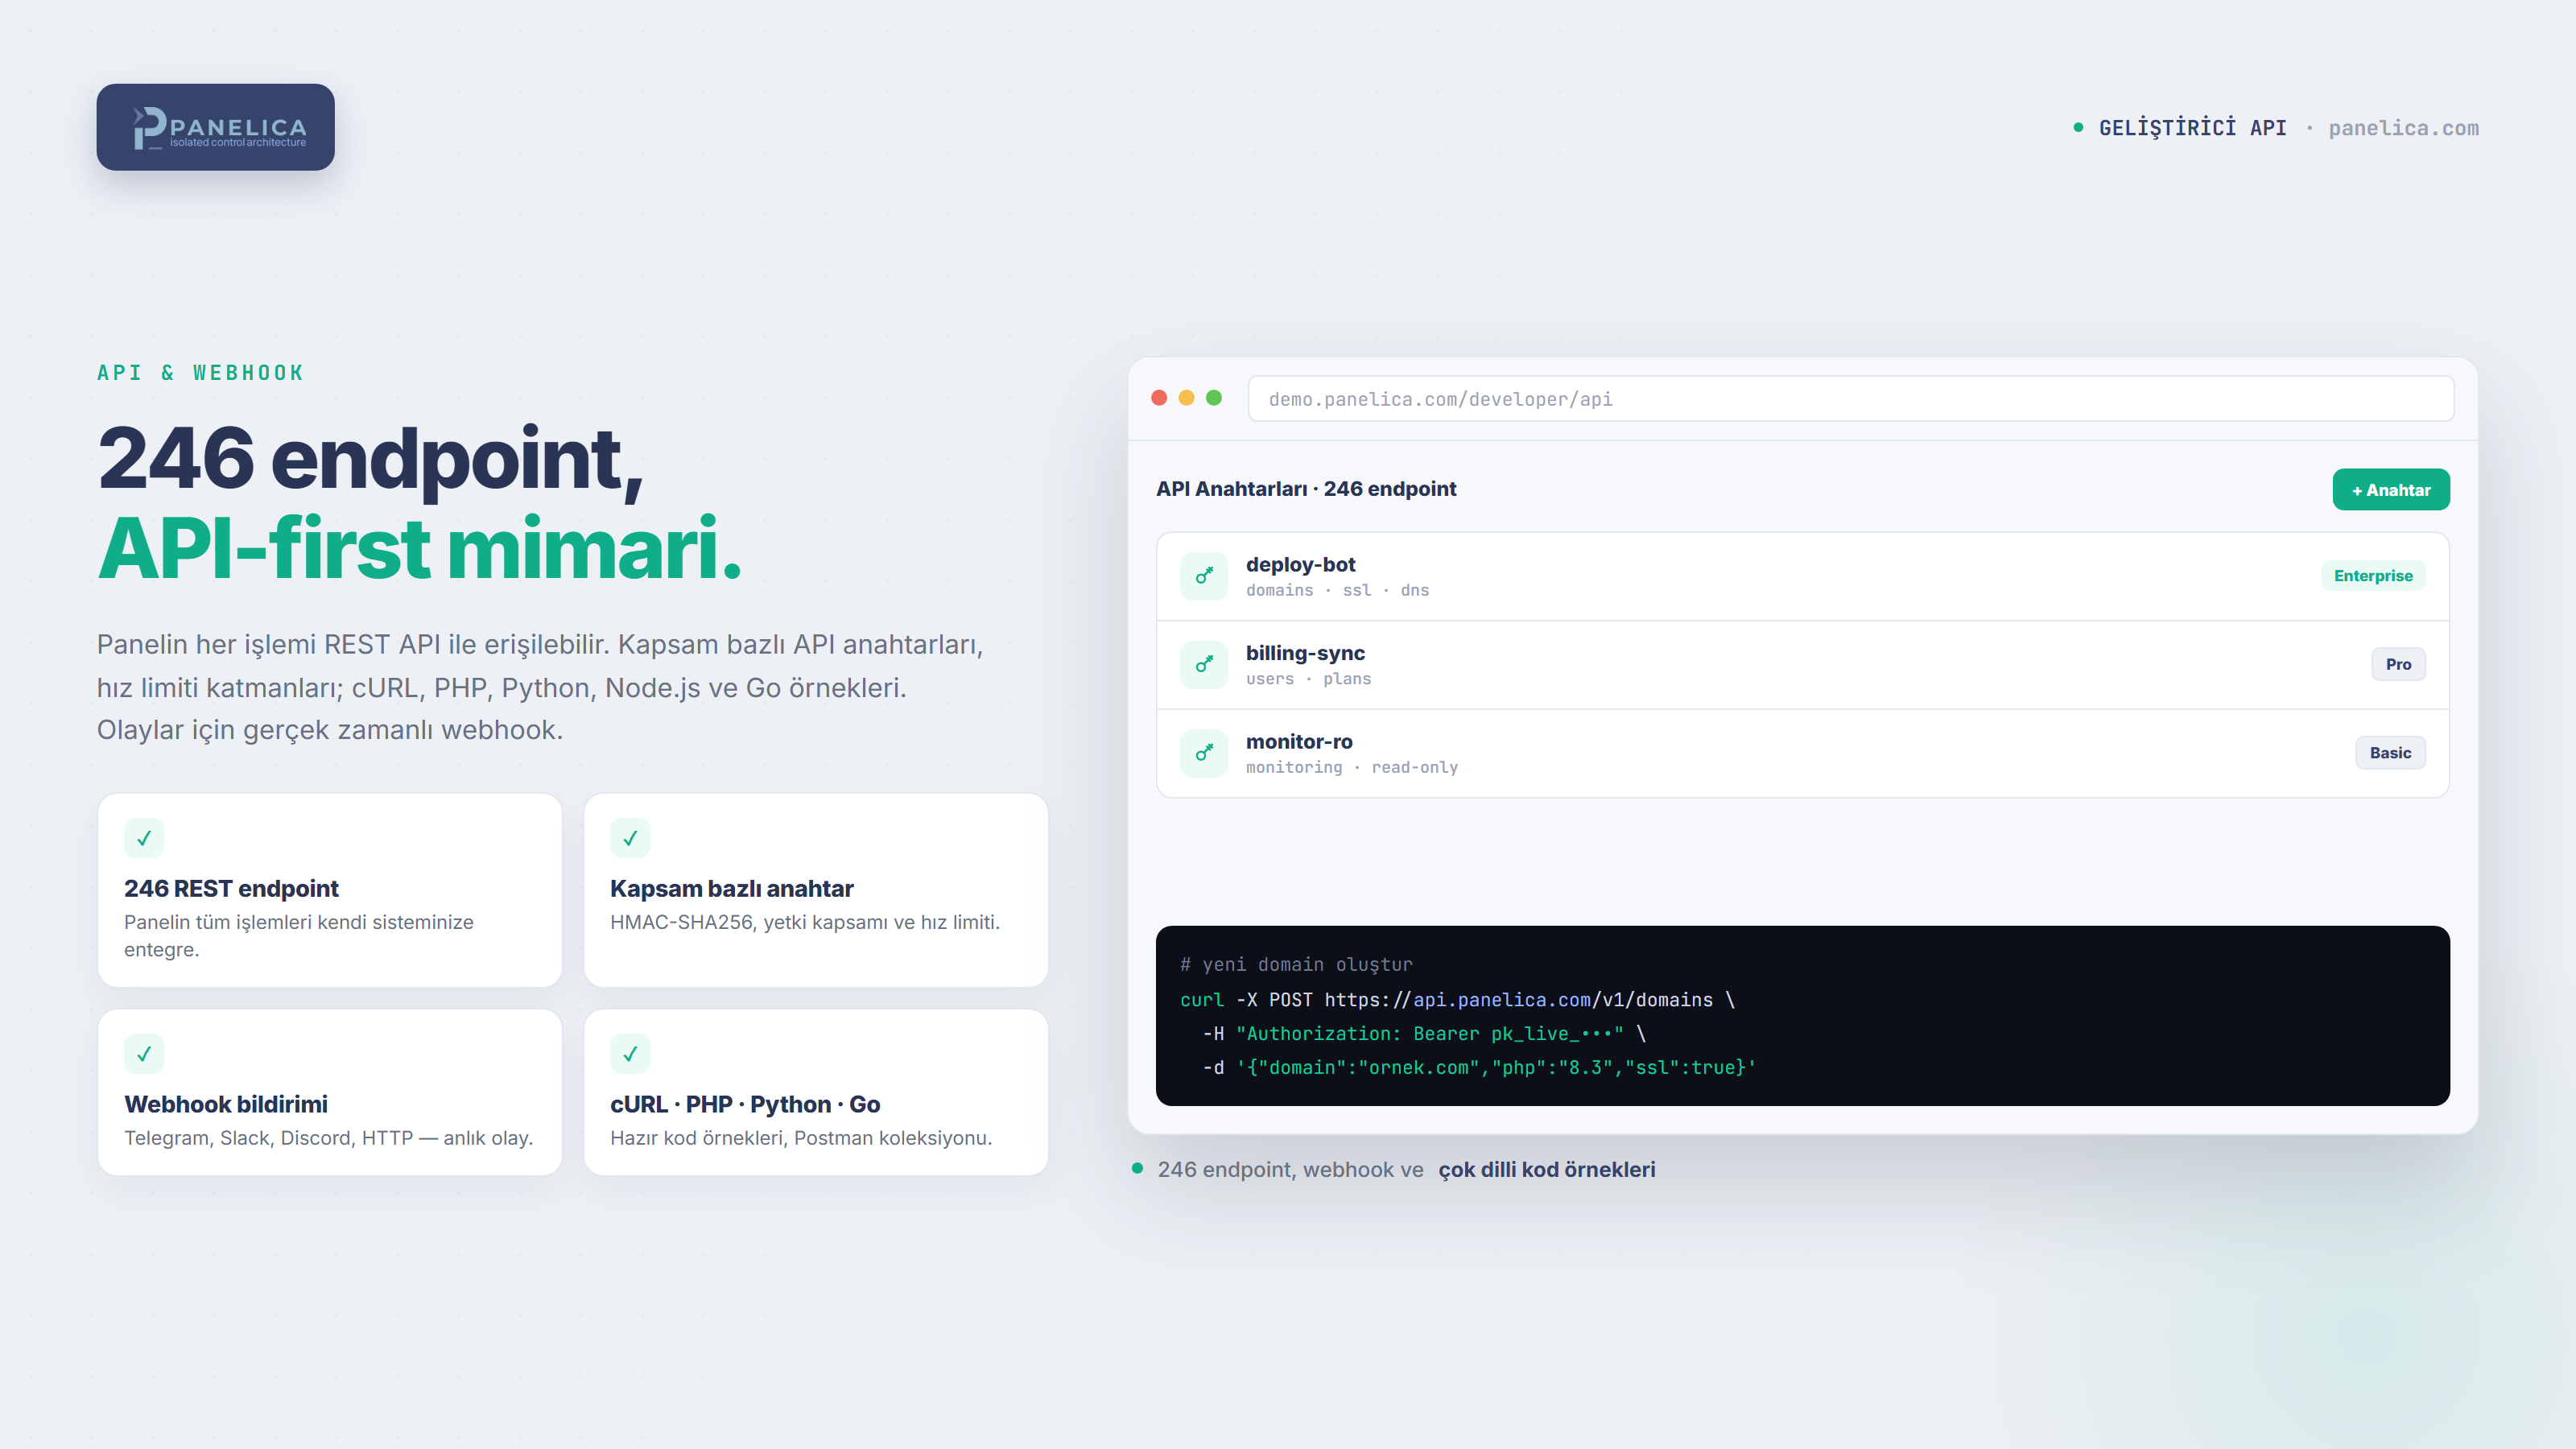
Panelde elle yaptığınız her işlem API üzerinden de yapılabiliyor. Panel API'sinde bugün 969 ayrı uç nokta, dışarıya açtığımız External API'de 411 uç nokta var; üstüne bir de panelica komut satırı aracı geliyor. Paneli kendi faturalandırma veya otomasyon sisteminize bağlamak isterseniz altyapı hazır.
Burada asıl üstünde durmak istediğim konu güvenlik. API anahtarları kapsam bazlı üretiliyor: bir anahtara yalnızca yapmasını istediğiniz işlemlerin iznini veriyorsunuz, o anahtar başka bir şey yapamıyor. External API her istekte HMAC-SHA256 ile imzalanıyor; imzası tutmayan istek reddediliyor. Bunun üstüne hız limiti, anahtar bazlı IP kısıtlaması ve her çağrının audit log'a yazılması geliyor. Webhook tarafında olaylar imzalı gönderiliyor; Telegram, Slack, Discord veya düz HTTP hedefleri destekleniyor.
Yeni bir katman daha ekledik: MCP (Model Context Protocol) sunucusu. Claude, Cursor, Codex veya ChatGPT'yi panelinize bağlayıp doğal dilde yönetim yapabiliyorsunuz. Katalog 404 araç içeriyor ve External API yüzeyinin tamamını kapsıyor. Ajana sunucunun tamamını değil, kapsam sınırlı bir anahtarla yalnızca izin verdiğiniz kadarını açıyorsunuz.
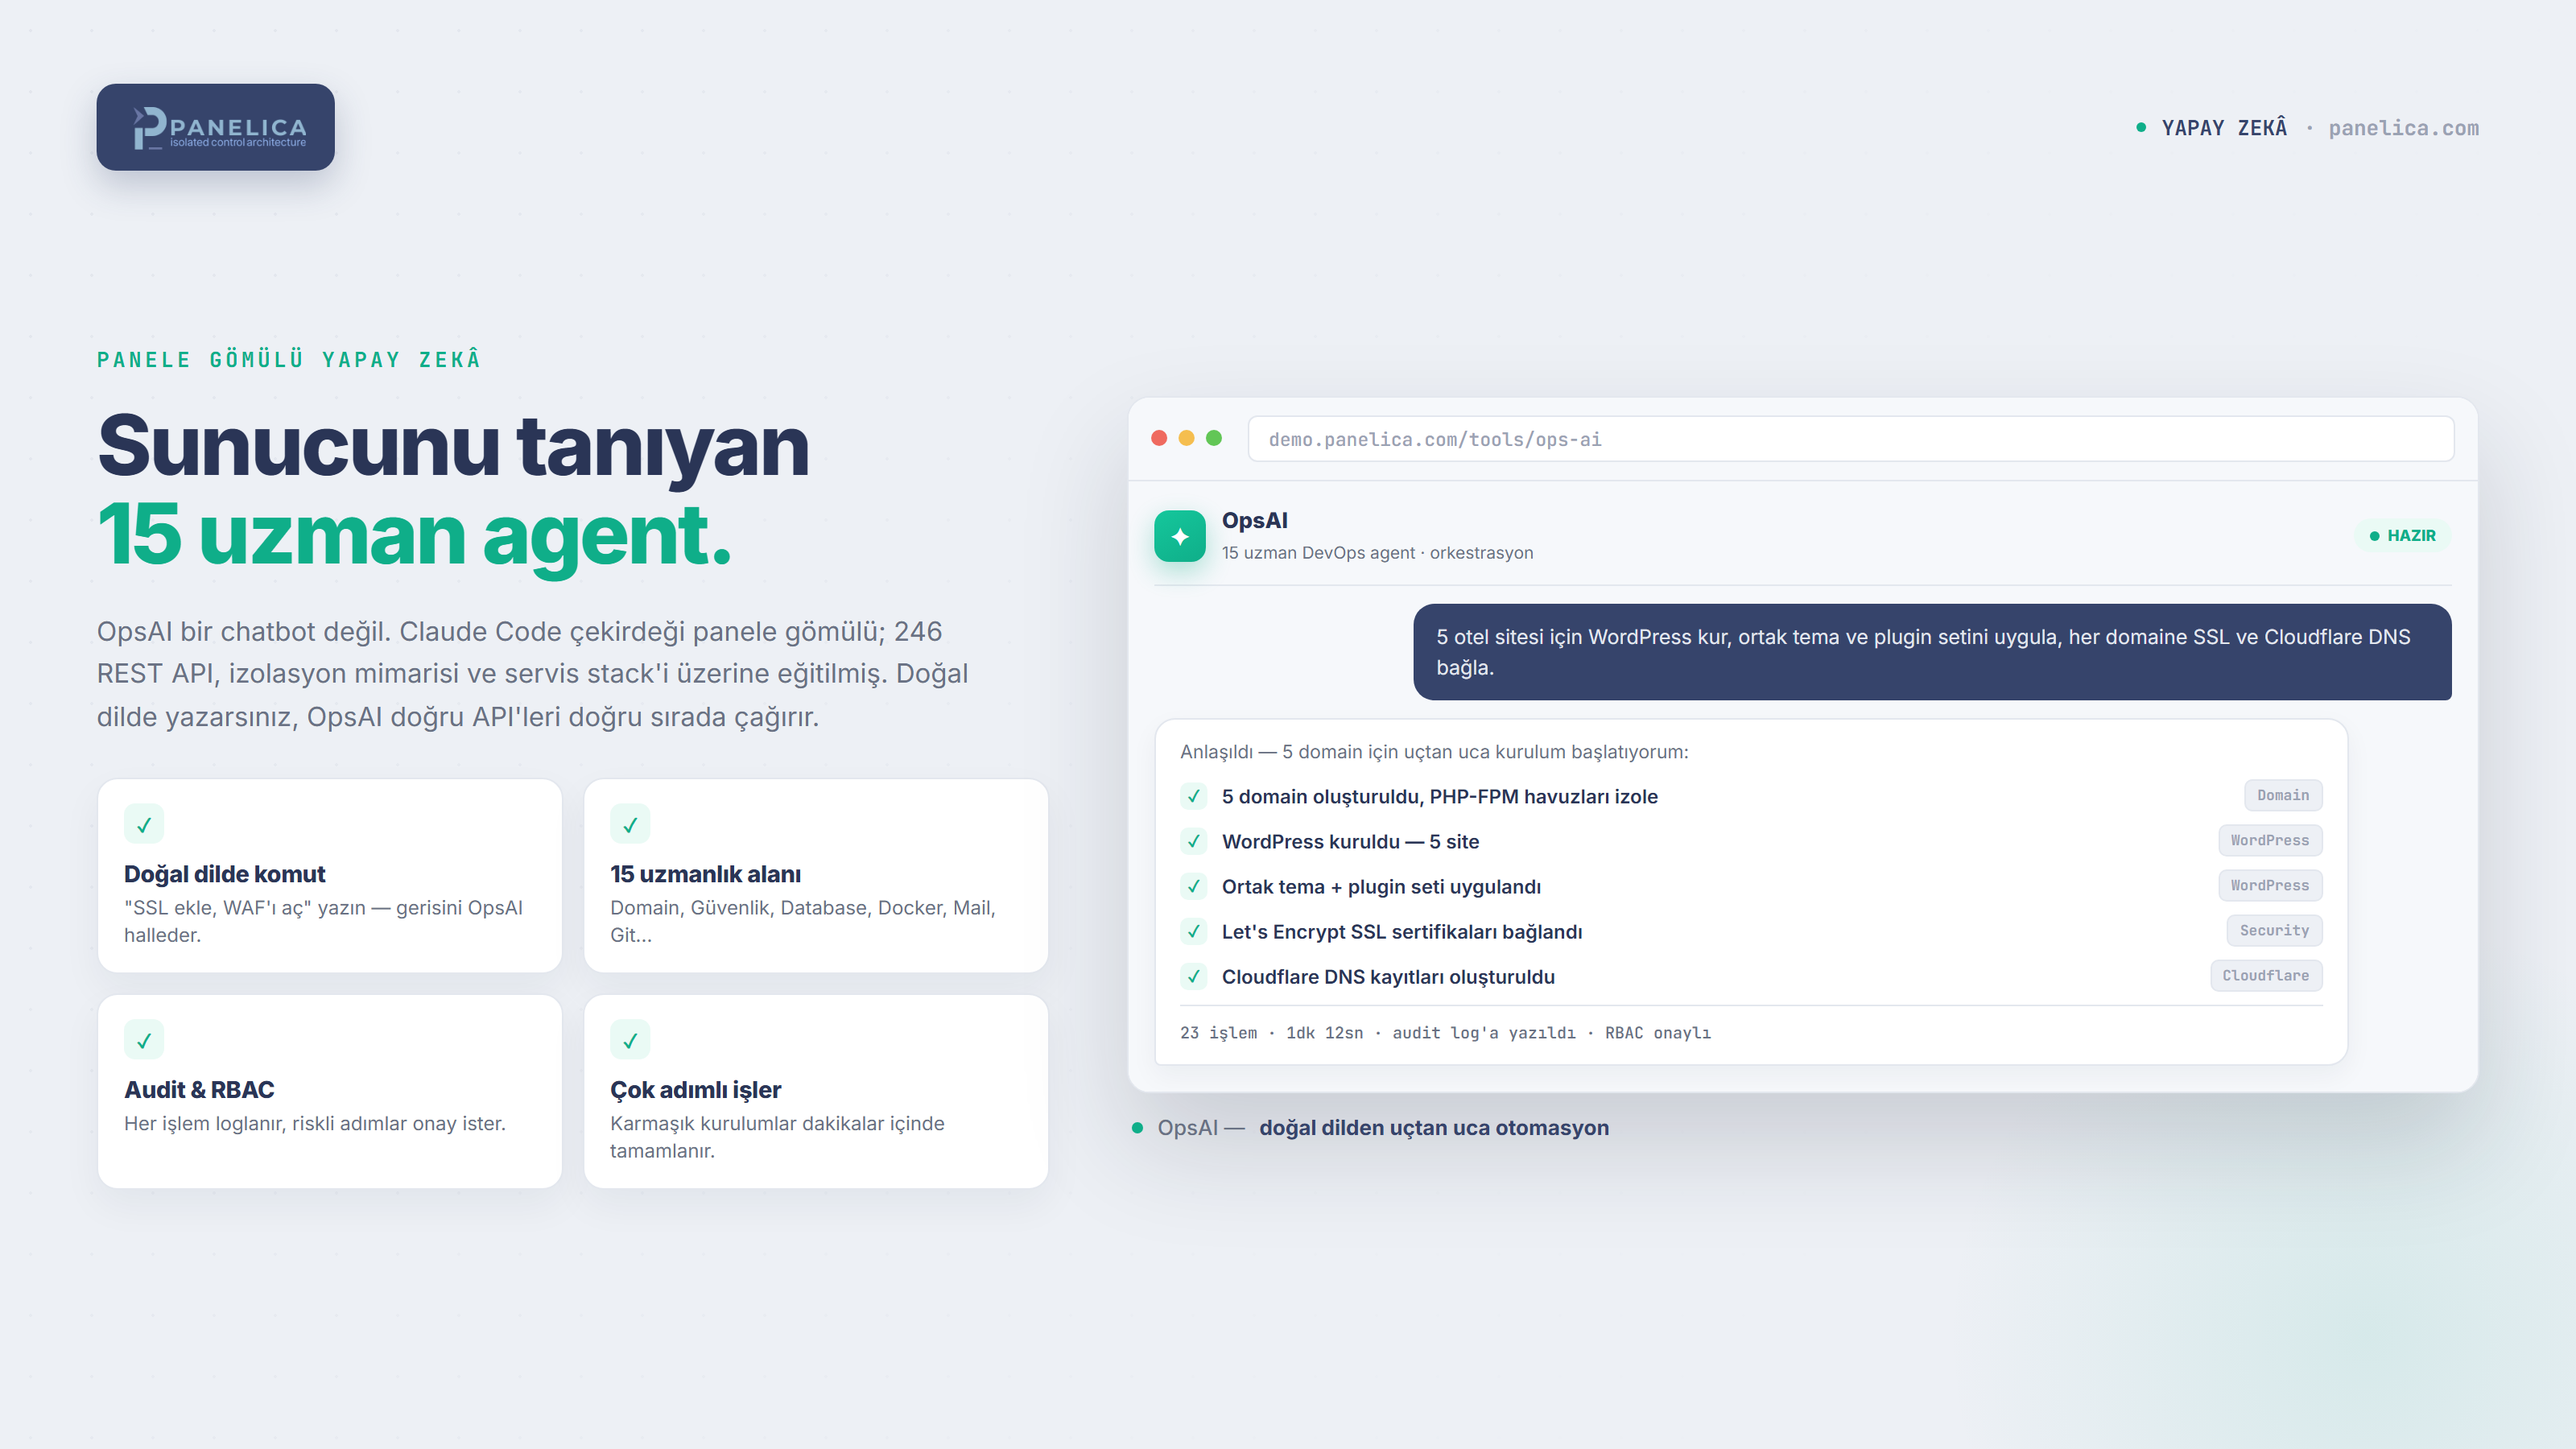
OpsAI — panelin içinde 15 uzman DevOps ajanı
Sentinel nöbet tutuyor; OpsAI ise sizin verdiğiniz işi yapıyor. Tamamen isteğe bağlı bir bileşen — kurmazsanız panel hiçbir eksik olmadan tüm kapasitesiyle çalışıyor.
Kurarsanız panele doğal dilde komut verebiliyorsunuz. Örneğin "ornek.com domainini oluştur, PHP 8.3 ata, SSL ekle ve ModSecurity'yi açık moda al" yazdığınızda OpsAI bu adımları doğru sırada tek tek yapıyor. Ya da "5 otel sitesi için WordPress kur, ortak tema ve plugin setini uygula, her domaine SSL ve Cloudflare DNS bağla" gibi çok adımlı işleri tek cümleyle hallediyorsunuz.
OpsAI bir LLM'e panel API'sini anlatan bir sarmalayıcı değil; panelin kendi iç mimarisi, API yüzeyi, izolasyon sistemi ve servis yığını üzerine eğitilmiş. 15 uzmanlık alanı var: General, Domain, Security, System, Database, Backup, Files, Email, WordPress, Docker, Cloudflare, Git, FTP, SSH ve Cron.
Yapay zekâ tarafından yapılan her işlem audit log'a yazılıyor, RBAC'a tabi oluyor ve riskli adımlar onayınızı bekliyor. AI, panel kullanıcısının yetkisinden fazlasını kullanamıyor.
Mobil Uygulama — iOS ve Android
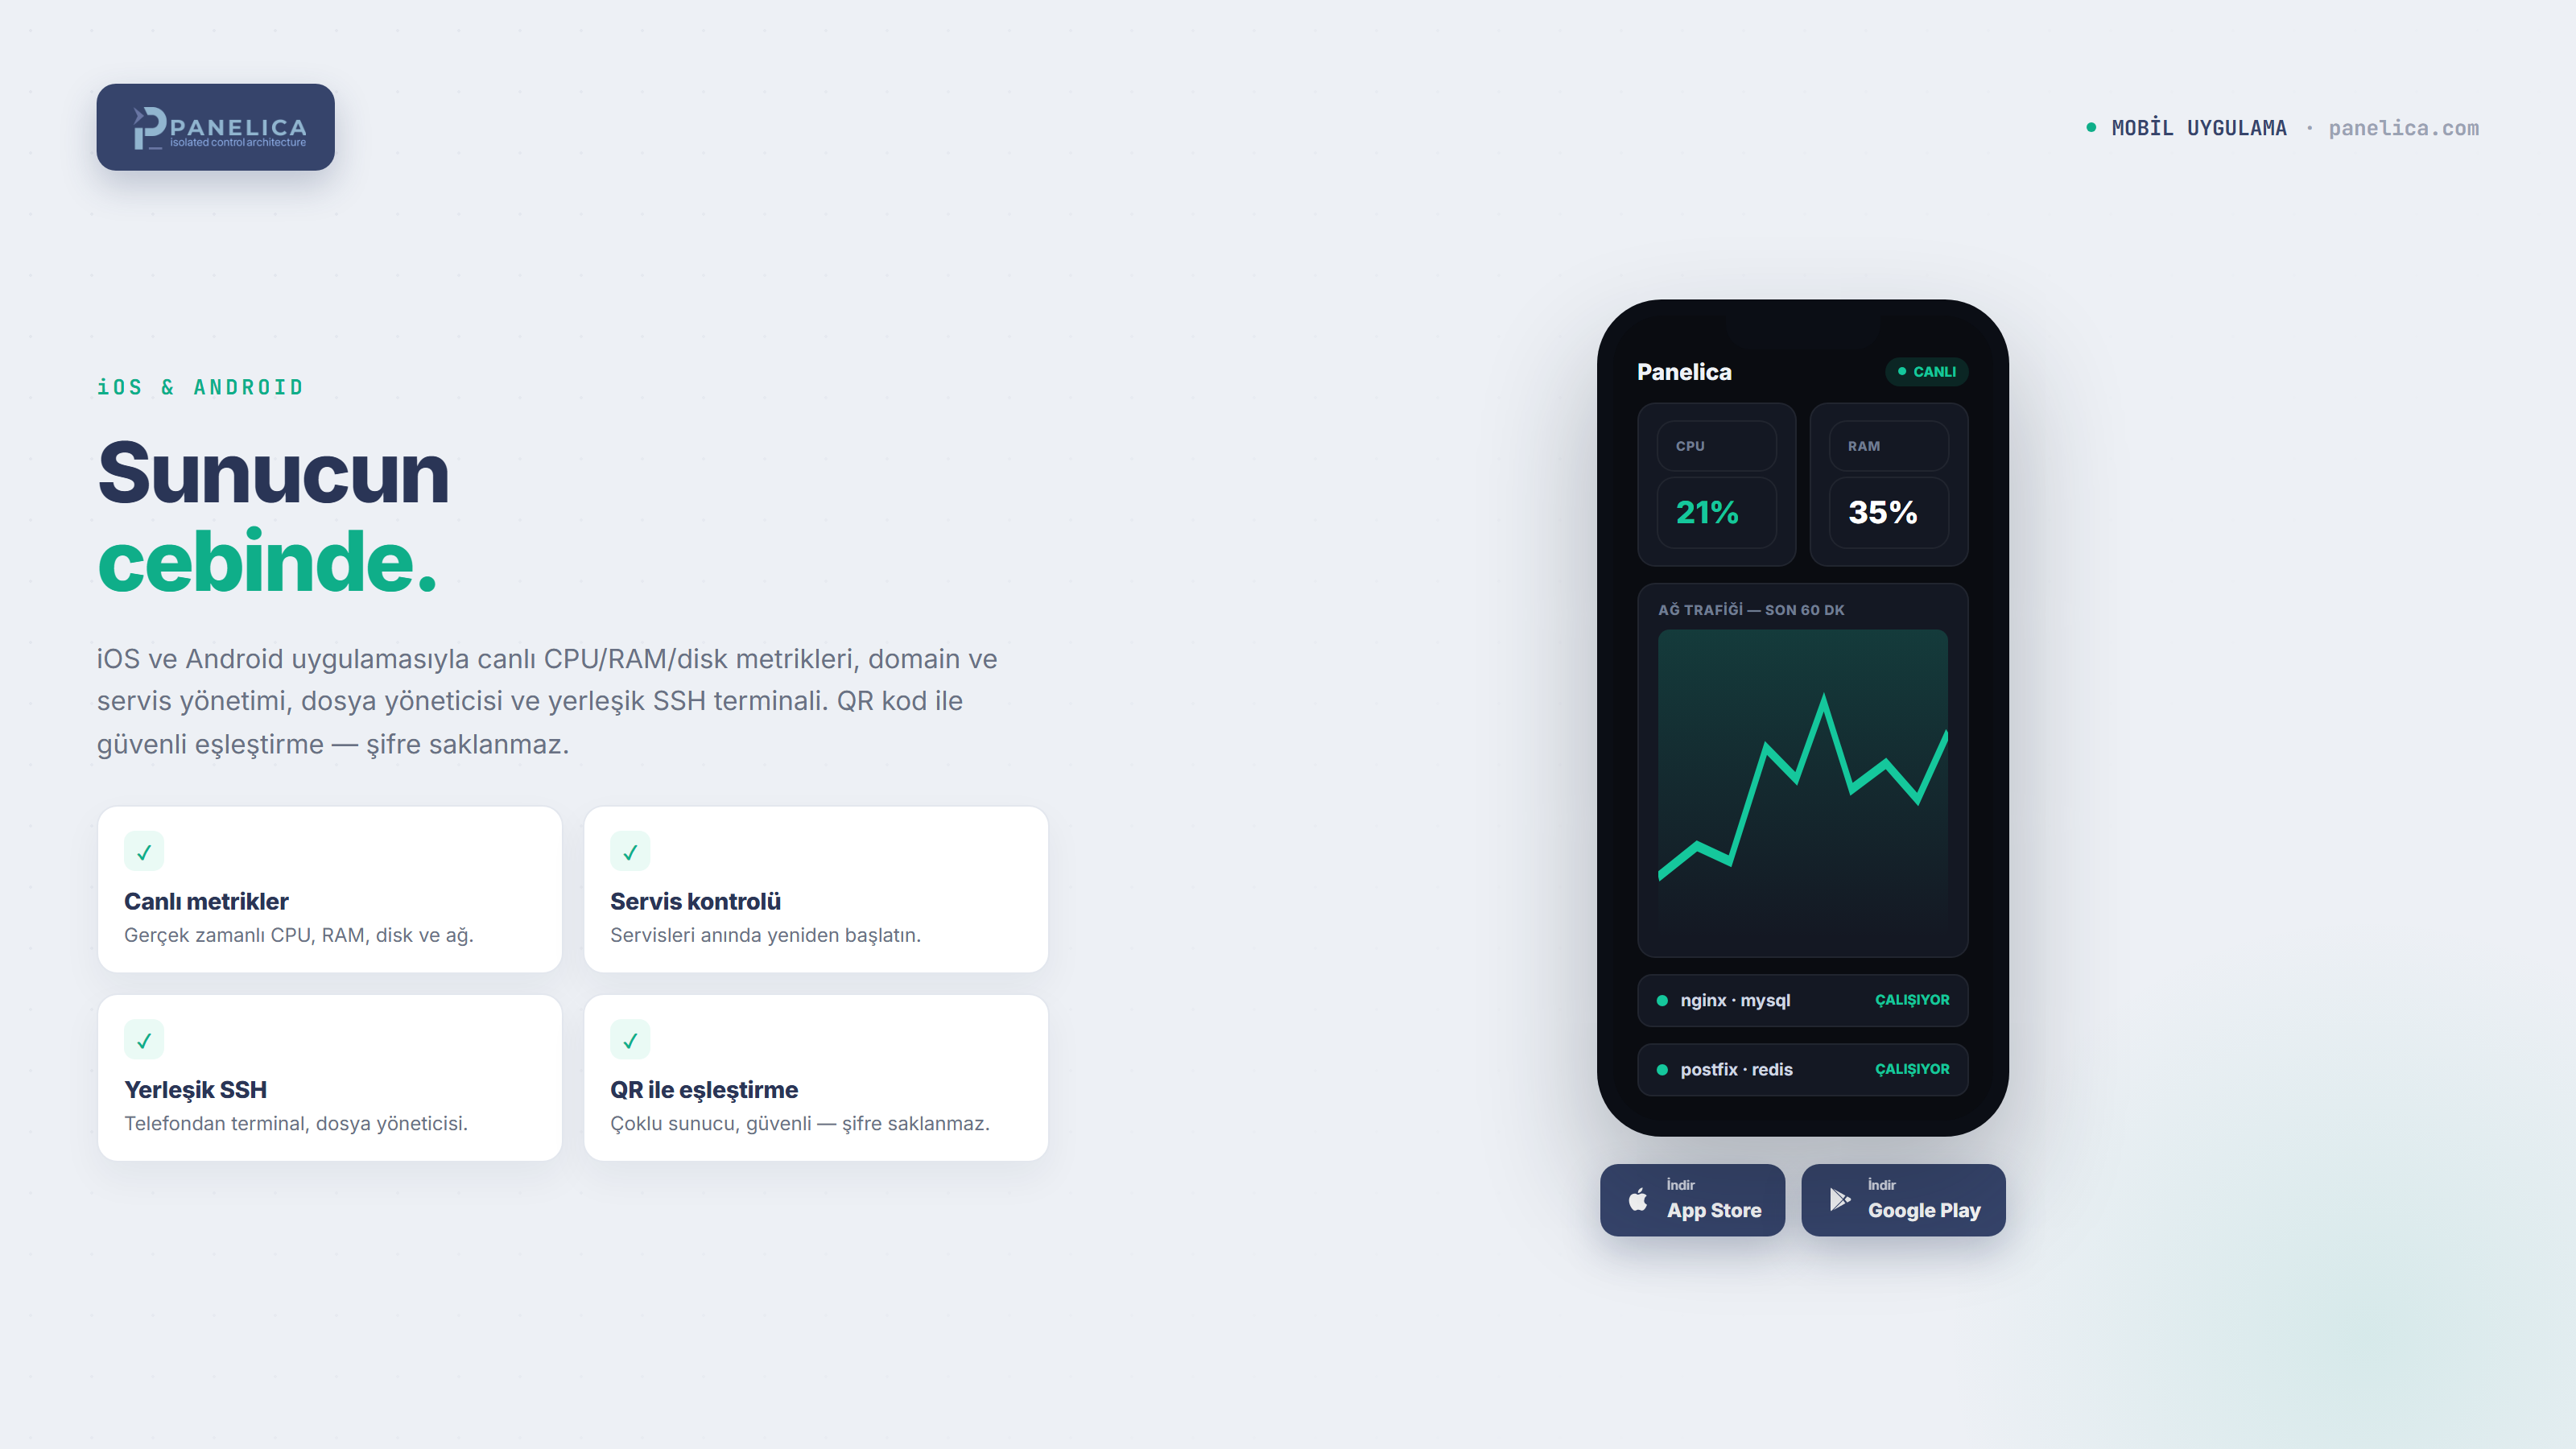
Sunucularınızı telefonunuzdan da yönetebiliyorsunuz. Canlı CPU/RAM/disk metrikleri, domain ve servis yönetimi, servis yeniden başlatma, dosya yöneticisi ve yerleşik SSH terminali uygulamada var. QR kod ile güvenli eşleştirme yapılıyor, şifre cihazda saklanmıyor; birden fazla sunucuyu tek uygulamadan yönetebiliyorsunuz.
Google Play (Android) · App Store (iOS 15+)
Ayrıntı: Proxmox, Kubernetes, cPanel, Plesk, Panelica ve Cloudflare artık cebinizde
AÇIK KAYNAK
PNLCS — ÜCRETSİZ VE AÇIK KAYNAK FATURA SİSTEMİ
PNLCS — ÜCRETSİZ VE AÇIK KAYNAK FATURA SİSTEMİ
Hosting işi yapıyorsanız panelin yanında bir fatura ve müşteri sistemine de ihtiyacınız var. Çoğu kişi bunun için WHMCS lisansı ödüyor. Biz bu tarafı da yazdık ve tamamen ücretsiz, MIT lisanslı ve açık kaynak olarak yayınladık.
PNLCS, kendi sunucunuzda çalışan bir hosting fatura ve müşteri portalı. Laravel 13 + MySQL ile yazıldı. İçinde faturalama, domain ve SSL satışı, destek talepleri, bayi modülü, 30 dil ve 16 tema var. Sunucu modülleri Panelica, cPanel, Plesk, DirectAdmin ve Proxmox'u; ödeme geçitleri Stripe, PayPal, havale ve Authorize.Net'i destekliyor.
- GitHub: github.com/Panelica/pnlcs — MIT lisanslı, ücretsiz
- Dokümantasyon: docs.pnlcs.com
DESTEKLENEN SİSTEMLER
Panelica, cgroups v2 destekleyen güncel Linux dağıtımlarıyla çalışıyor. Her sürümü yayınlamadan önce dokuz işletim sisteminin tamamında gerçek kurulum ve gerçek güncelleme yoluyla test ediyoruz:
- Ubuntu 22.04 LTS · 24.04 LTS · 26.04 LTS
- Debian 12 · 13
- AlmaLinux 9 · 10
- Rocky Linux 9 · 10
DEMO, LİSANS VE FİYAT
Demoyu hiçbir kayıt gerektirmeden inceleyebilirsiniz: panelica.com/demo — Enterprise lisanslıdır. Yalnızca mail servisi, spam istismarını önlemek için demoda bilinçli olarak kapalı tutulmuştur; mail tarafını 14 günlük ücretsiz denemeyle kendi sunucunuzda test edebilirsiniz.
Lisans tarafında Starter planı ücretsiz — kişisel kullanım ve küçük projeler için. Şunu özellikle netleştirmek isterim: Starter dahil tüm planlarda özelliklerin tamamı açıktır. Yedekleme, Docker, WordPress Toolkit, izolasyon, mail, Cloudflare, Shield — hepsi en düşük planda bile çalışır. Planlar arasında değişen tek şey limitlerdir: kaç domain açabileceğiniz gibi. 14 günlük ücretsiz denemede limitler de en geniş hâldedir; süre dolunca hesabınız Starter plana iner — yani bir özelliği kaybetmezsiniz, yalnızca sayısal limitler küçülür, veriniz silinmez ve panel erişiminiz devam eder.
Professional ve Enterprise planların detayları: panelica.com/pricing
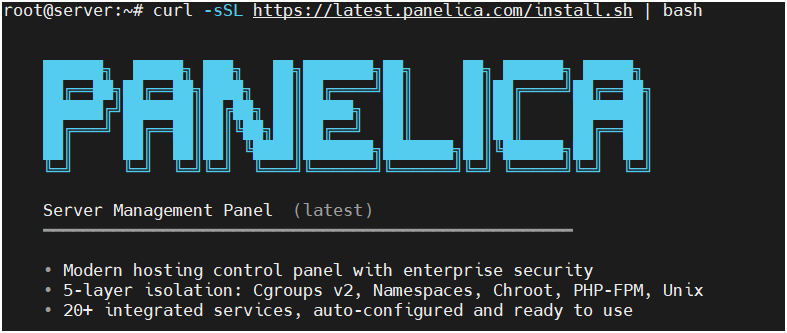
Kurulum tek komut:
curl -sSL https://latest.panelica.com/install.sh | bash
HOSTING FİRMALARI İLE İŞ BİRLİĞİ
Bu bölümü ayrıca açmak istedim, çünkü Panelica'nın önceliği hosting firmalarıyla kurumsal iş birliği — ve bu iş birliği bugün fiilen sürüyor. Panelica'yı müşterilerine sunan, kendi markasıyla paketleyip satan firmalar var; bir kısmıyla haftalık görüşüyor, yol haritasını onların sahadan getirdiği geri bildirimlerle şekillendiriyoruz.
Bugünün tablosuna bakalım. cPanel 2026 fiyatlarıyla Admin paketi (5 hesaba kadar) aylık 35 dolar, Pro (30 hesap) 53 dolar, Premier (100 hesap) 69 dolar; 100 hesabın üstü ek ücretlendiriliyor. Plesk benzer bir kademe tablosunda ilerliyor. Üstüne, her iki panelde de gerçek izolasyon istiyorsanız CloudLinux'u sunucu başına ayrıca ödüyorsunuz. Yani bir hosting firması her sunucu için panel lisansı artı izolasyon lisansını her ay, döviz kuruyla ödemek zorunda kalıyor — ve bu kalemler her yıl artıyor.
Panelica'da izolasyon panele dahil; ayrı bir CloudLinux lisansı yok. Bunun üstüne:
- Whitelabel — kendi markanız, logonuz ve renkleriniz; müşteriniz Panelica'yı değil sizi görür
- Hacim indirimleri — lisans sayısı arttıkça birim fiyat düşer
- Esnek faturalandırma — kredi limitli ön ödemeli veya sonradan ödemeli çalışma
- Bayi paneli — müşterilerinizi, lisanslarınızı ve sunucularınızı kendi panelinizden yönetirsiniz
- Kurulum bağlantısı — müşterinize verdiğiniz tek bir kurulum komutu, kurulan sunucuyu otomatik olarak sizin hesabınıza bağlar
- Teknik entegrasyon desteği — kendi sisteminize bağlamak isterseniz API tarafında birlikte çalışırız
Reseller programımız hosting firmalarıyla sınırlı değil; sistem yöneticileri, ajanslar ve dijital hizmet sağlayıcıları dahil tüm profesyonellere açık. Müşteri yönlendiren ortaklarımız için komisyon ve ortaklık modelini karşılıklı konuşuyoruz.
Konuşmak isterseniz kapımız açık: panelica.com/partnership üzerinden başvurabilir ya da doğrudan bana yazabilirsiniz. Başvurular 2-3 iş günü içinde değerlendiriliyor.
TOPLULUKTAN GELEN YORUMLAR
Paneli erken dönemde inceleyen topluluğumuzdan birkaç görüş:
MertX adlı üyeden alıntı:
mesajı görüntüle
opyan adlı üyeden alıntı:
mesajı görüntüle
DevilMorgan adlı üyeden alıntı:
mesajı görüntüle
Tüm geri bildirimler için teşekkürler. Gerçek kullanım deneyimleriniz ve önerileriniz bizim için paha biçilmez.
KATKI VE TEŞEKKÜRLER
Bu projeyi tek başıma yapmadım. Yazılım geliştirmede Semih Durak ve Süleyman Şener'in, DevOps ve altyapıda Volkan Akgül'ün, veritabanı tarafında Niyazi Dağcı'nın emeği var. Debian sürümleri ve güvenlik tarafında @opyan, mobil uygulama ve Linux tarafında @MeSriTug, genel destek ve yönlendirmede @BaDSeCToR yanımızdaydı. Test süreçlerinde @keyvanertugrul, @veyselkoparal, @needzy ve @Datronaero; yerelleştirmede @umutylmn katkı verdi. Hepsine ayrı ayrı teşekkür ederim.
Son Söz
Panelica yayında ve ilk günden bu yana her gün güncelleme çıkıyor. Hatalarımız, eksiklerimiz elbette var — bunları sizden gelen geri bildirimlerle hızla gideriyoruz.
Başta söylediğim yere dönerek bitireyim: biz bir cPanel kopyası yazmaya çalışmadık. İzolasyonu çekirdeğine koyan, modern bir yığın üzerine oturan ve bugünün ihtiyaçlarına — konteyner, root isteyen müşteri, yapay zekâ ajanı — cevap veren bir panel yazmaya çalıştık. Ne kadar başardığımıza siz karar vereceksiniz.
cPanel, Plesk, DirectAdmin kullanan arkadaşlar: demo üzerinden paneli baştan sona gezin, kullandığınız panelle karşılaştırın, eksik gördüğünüz her şeyi çekinmeden buraya yazın. Sorularınıza elimizden geldiğince hızlı cevap vereceğiz.
Okuduğunuz için teşekkürler. Saygılarımla,
Sabri Yasin
Ayrıntılı anlattığımız diğer konular:
- VPS Yöneticisi: kendi sunucunuzda tam root'lu izole Linux sunucular
- Docker mı, VPS mi, sanal makine mi? Hangisi hangi işe
- Çoklu sunucu yönetimi: sunucu ekleme ve tek pencereden yönetim
- Sunucu yönetiminde yapay zekâ
- Yedekleme sistemi: tek dosya geri yükleme, uzak depolama, şifreleme
- Panelica Shield: gömülü zararlı yazılım tarayıcısı
- PostgreSQL hosting ve tek tıkla pgAdmin
- Gmail, Outlook ve cPanel'den toplu mail içe aktarma
- PNLCS Proxmox plugini aktif edildi
- Proxmox, Kubernetes, cPanel, Plesk, Panelica ve Cloudflare artık cebinizde
- Bir ekibin 'ne kadar zor olabilir ki' diyerek girdiği mühendislik problemi
cPanel alternatifi, Plesk alternatifi, hosting kontrol paneli, sunucu yönetim paneli, Linux hosting paneli, CloudLinux alternatifi, reseller hosting paneli, VPS kontrol paneli, AlmaLinux hosting paneli, Rocky Linux hosting paneli, yapay zeka destekli sunucu yönetimi, modern hosting paneli, hosting yazılımı Türkiye