
Merhabalar,
Panelica'da VPS Yöneticisi ile, panelin kurulu olduğu sunucunun içinde tam Linux sunucular açabiliyorsunuz. Her birinin kendi kullanıcıları, dosyaları, servisleri, iç adresi ve kaynak sınırları var; hepsinde root yetkisi var. Hiçbiri diğerini, paneli ya da aynı sunucudaki siteleri göremiyor.
Baştan net olsun, ne için ve ne değil:
- Basit işleriniz için izole bir alan. Yapay zeka ajanlarınızı, botlarınızı, zamanlanmış işlerinizi, kuyruk işçilerinizi 7/24 kendi sunucularında, canlı sitelerinizden ve panelden uzakta çalıştırırsınız. Bir güncellemeyi denemek, riskli bir betiği çalıştırmak, kendi veritabanı ve servisleriyle çalışan bir Node.js / Python / Go uygulaması da aynı şekilde.
- İzole alan isteyen müşterilerinize satmak için. Paylaşımlı hosting yerine root isteyen müşteriye, ayrılmış sunucunuzun, hatta kendi büyük VPS / VDS'inizin içinde tam root'lu izole bir sunucu verirsiniz. Sınırlar müşterinin hosting planından geliyor.
VPS satacaksanız tek kritik kural da buradan çıkıyor: bütün VPS'ler aynı çekirdeği kullandığı için sunucunuzun çekirdek güncellemelerini yakından takip etmeniz gerekiyor. Konunun sonunda buna ayrıca değiniyorum.
Görseller gerçek bir kurulumdan, panelin İngilizce arayüzünden; Türkçe arayüzde aynı ekranlar Türkçe görünüyor. Metinde menü ve düğme adlarını Türkçe arayüzdeki hâliyle yazdım.
Arka planda ne var: Incus ve kullandığı Linux özellikleri
Motor Incus: Linux Containers projesinin (LXC ve LXCFS'i geliştiren ekip) sistem konteyneri yöneticisi, LXD'nin topluluk tarafından sürdürülen çatalı. Panelica kendi Incus 6.0 LTS paketini derleyip diğer servisleri gibi /opt/panelica altına kuruyor; Ubuntu, Debian, AlmaLinux ve Rocky Linux sunucularda aynı şekilde çalışıyor. VPS Yöneticisi yalnız sistem konteyneri kullanıyor, sanal makine çalıştırmıyor.
İzolasyon tek bir özellik değil, üst üste binen birkaç Linux özelliği:
- Kullanıcı ad alanı ve kendine ait kimlik aralığı: VPS içindeki root, sunucuda ayrıcalıksız sıradan bir kullanıcı kimliği. Her VPS'e ayrı bir kimlik bloğu veriliyor (1.000.000.000'dan yukarısı). Bir VPS'in dosyası ya da süreci hiçbir zaman başka bir VPS'e ait olmuyor; VPS silinip yenisi açılsa bile eski kimlik aralığı 30 gün bekletiliyor.
- cgroups v2: CPU (%100 = bir çekirdek), bellek, swap, süreç sayısı ve disk için sert sınırlar, bir de bant genişliği sınırı. Kontrolden çıkan bir program kendi tavanına çarpıyor, sunucununkine değil.
- Her VPS'e ayrı LXCFS: VPS içinde free, top, htop ve /proc sunucunun değil VPS'in kendi bellek ve CPU'sunu gösteriyor (aşağıda htop görseli var).
- Köprüsüz, yönlendirilmiş ağ ve ağ bekçisi: köprü yok, DHCP sunucusu yok. Her VPS'in iç bir adresi var (varsayılan 10.250.0.0/16 aralığı). Ayrı çalışan bir bekçi servisi güvenlik duvarı kurallarını sürekli yerinde tutuyor: VPS diğer VPS'lere, panelin iç servislerine, özel ağlara ve bulut metadata adresine ulaşamıyor; 25 numaralı porttan e-posta gönderimi siz izin verene kadar kapalı.
- LVM ince depolama havuzu: VPS diskleri, kurulumda ayrılan havuzdan kesiliyor. Dolan bir VPS diski kendi alanını dolduruyor, sunucunun kök diskini değil.
- Bulut imajları: sistemler Linux Containers projesinin imaj sunucusundan (images.linuxcontainers.org) iniyor; panel 6 saatte bir yenisine bakıyor, yeni bir VPS güncel bir sistemle açılıyor.
VPS Yöneticisi menüde (Docker Manager'ın altında) duruyor ama root hesap Kur diyene kadar sunucuya hiçbir şey kurulmuyor. Kurulum kartı önce sunucuyu denetliyor:
- cgroup v2, çekirdek 5.14 veya üstü, kullanıcı ad alanları, loop aygıtları, dm-thin-pool, /dev/fuse
- sunucunun kendisinin bir konteyner olmaması: KVM ile açılmış bir VPS / VDS ya da ayrılmış sunucu çalışıyor; OpenVZ ya da LXC konteynerinde çalışmıyor
- LVM araçları (yoksa kurulum kendisi kuruyor), boş disk, bellek ve imaj sunucusuna erişim
Panel kendine ve sunucuya bellek ayırıyor: varsayılan olarak belleğin %20'si, en az 2 GB. VPS'ler bu payı hiçbir zaman alamıyor.
2. Planlar kimin ne alacağına karar veriyor
Hizmet planında VPS bölümü var: kullanıcının kaç VPS açabileceği ve VPS başına CPU, bellek, disk, süreç sayısı, bant genişliği ile toplam adanmış IP sayısı. Bir de Ek izinler var ve bunları yalnız root hesap açabiliyor:
- VPS içinde konteynerler: VPS içinde Docker / Podman çalıştırma
- Giden posta (port 25): VPS'in doğrudan e-posta göndermesi
- Tam sunucu: VPS içine Plesk ya da Panelica gibi bir panel kurmak için adanmış IP, 25 ve iç içe konteyner birlikte
3. VPS'ler tek listede
VPS Yöneticisi sayfasında bütün VPS'ler: durum, iç adres, kaç port yönlendirildiği, sınırlar, anlık bellek ve disk kullanımı, sahibi ve hızlı işlem düğmeleri (durdur, yeniden başlat, alan adı bağla, aç, sil). Root bütün VPS'leri görüyor, bayi kendi kullanıcılarınınkini, kullanıcı yalnız kendisininkini.
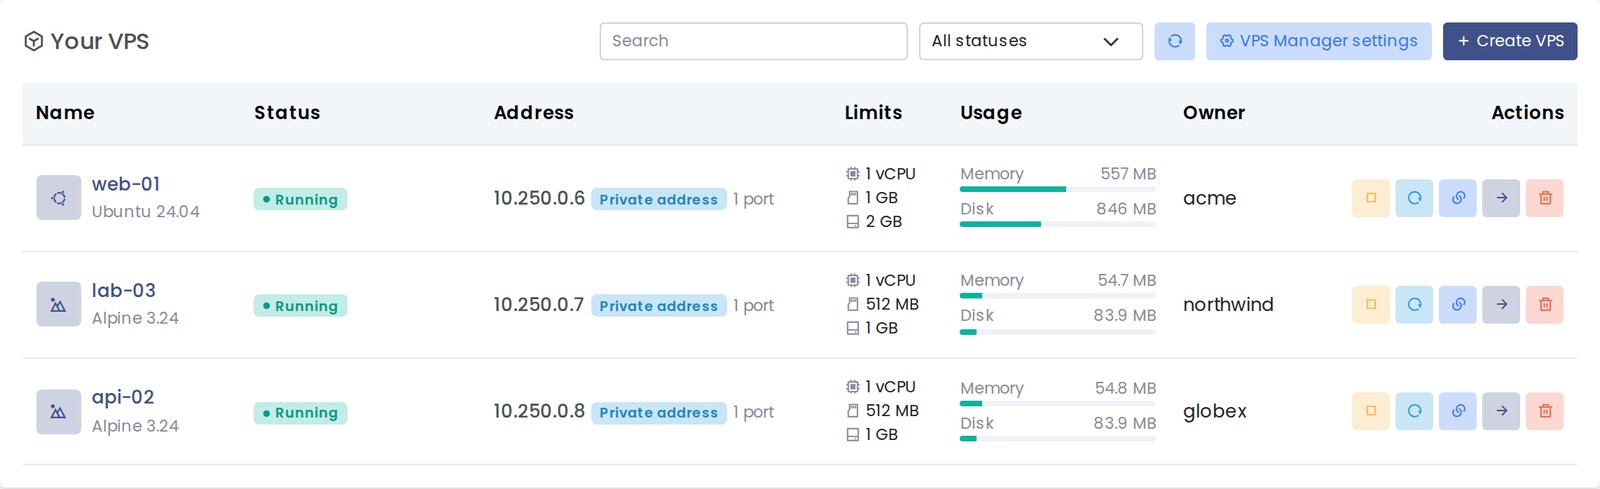
Üç farklı müşteriye ait üç VPS: Ubuntu 24.04 ve iki Alpine 3.24.
4. Altı adımda VPS oluşturma
VPS Oluştur düğmesi altı adımlık bir pencere açıyor; soldaki adımlar seçtiklerinizi özetliyor:
- Sistem: ad, sahibi (VPS bu kullanıcının planından düşüyor) ve işletim sistemi. Seçenekler: Ubuntu 22.04 / 24.04 / 26.04, Debian 12 / 13, AlmaLinux 9 / 10, Rocky Linux 9 / 10, Alpine 3.24.
- Kaynaklar: CPU, bellek, swap, disk, süreç sayısı ve bant genişliği. Her alanın altında planın izin verdiği en çok değer ve sunucuda kalan boş yer yazıyor.
- Ağ: özel adres ya da adanmış IP.
- Güvenlik ve başlangıç: 25 numaralı port, VPS içinde konteynerler, özel ağ ve sunucu açılınca ne yapacağı.
- Erişim: root parolasını panel mi üretsin yoksa siz mi koyacaksınız, parolayla SSH girişi, SSH açık anahtarı ve dışarıdan SSH için bir sunucu portunun yönlendirilmesi.
- Özet: her şey bir arada ve sunucunun kapasite denetimi (gereken / boş bellek ve disk).
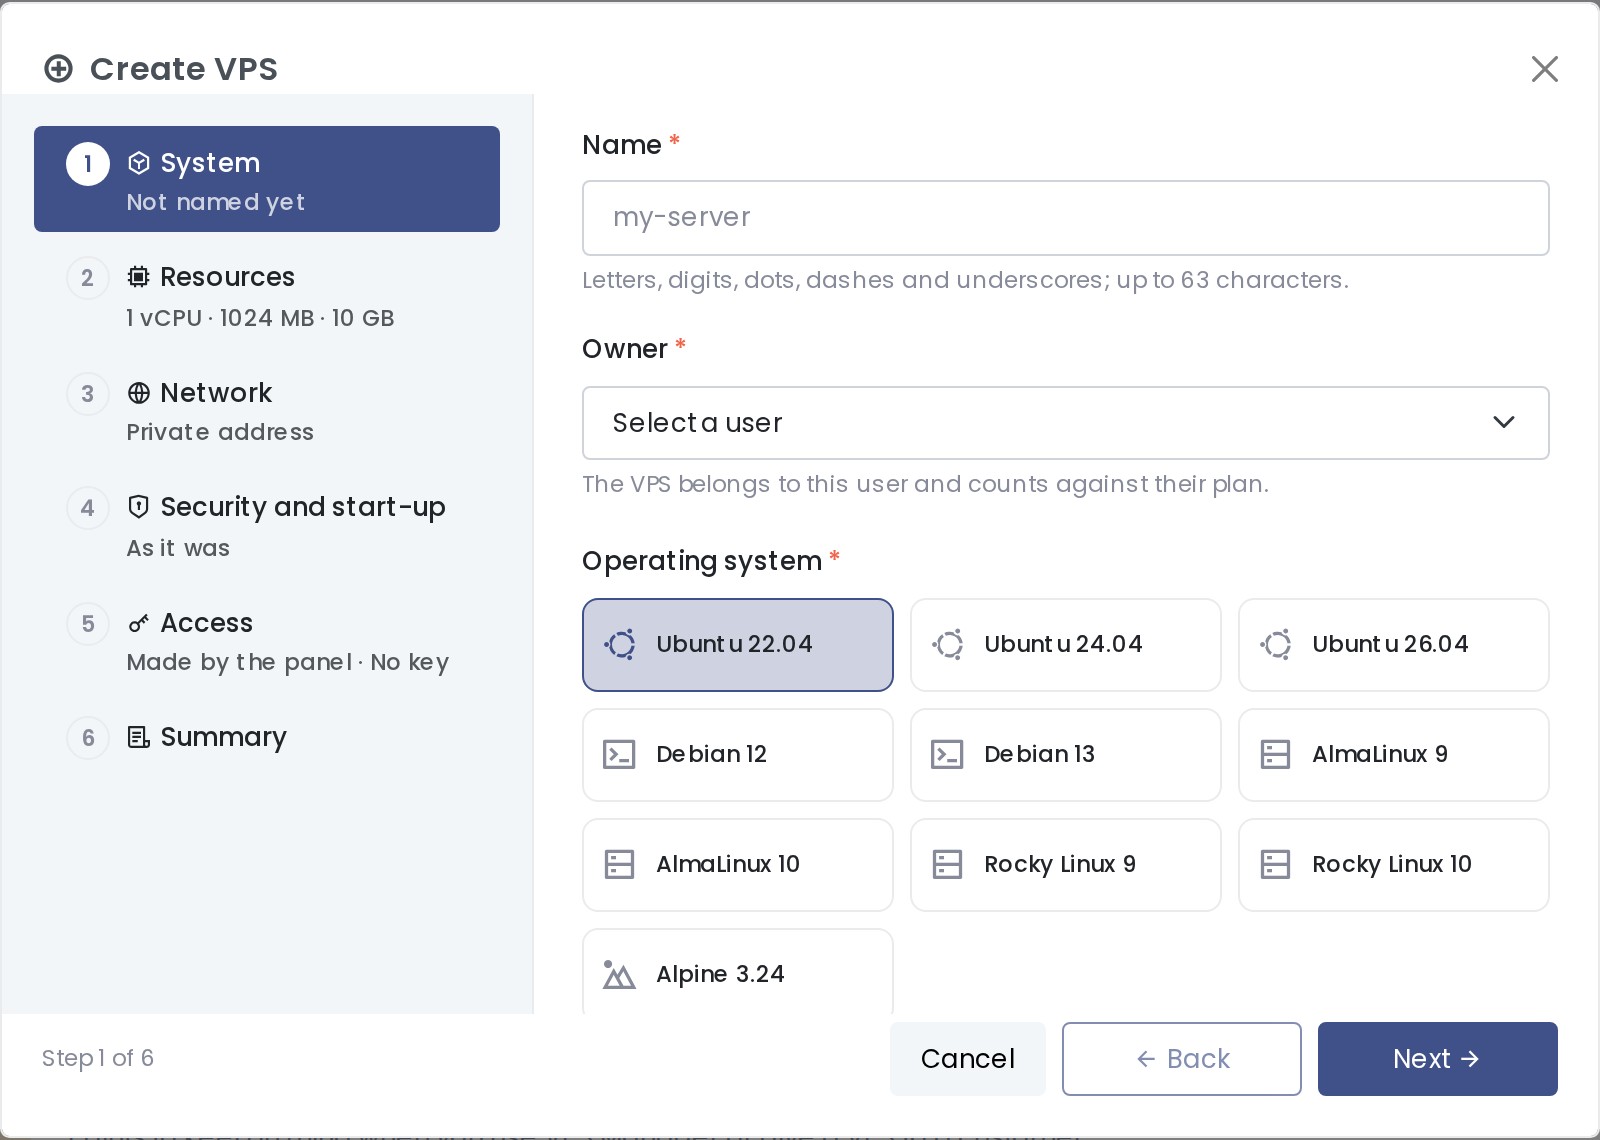
Birinci adım: ad, sahip ve on işletim sistemi.
Değerler planı ya da sunucunun boş kapasitesini aşarsa pencere sizi o adımda durduruyor ve sebebini yazıyor. Oluştur'a bastığınızda root parolası yalnız bir kez gösteriliyor; panel onu saklamıyor. Kaybolursa yenisini koyabiliyorsunuz ama eskisini kimse göremiyor.
5. İçeri girmek: SSH, SFTP, tarayıcı terminali, seri konsol, dosyalar
VPS'in Genel Bakış sekmesi: CPU, bellek, disk ve ağ trafiği kartları, altında Bağlantı kartı. SSH VPS oluşturulurken otomatik kuruluyor ve özel adresli VPS'te bir sunucu portu SSH'a (22) yönlendiriliyor; kart size kopyalayıp yapıştıracağınız hazır komutları veriyor:
ssh -p 30004 root@SUNUCU-IP
sftp -P 30004 root@SUNUCU-IP
Aynı kartta Root parolasını sıfırla, SSH anahtarları, Parolayla SSH girişi anahtarı (kapatınca root yalnız anahtarla girebiliyor) ve terminal, seri konsol, dosyalar, ağ kısayolları var.
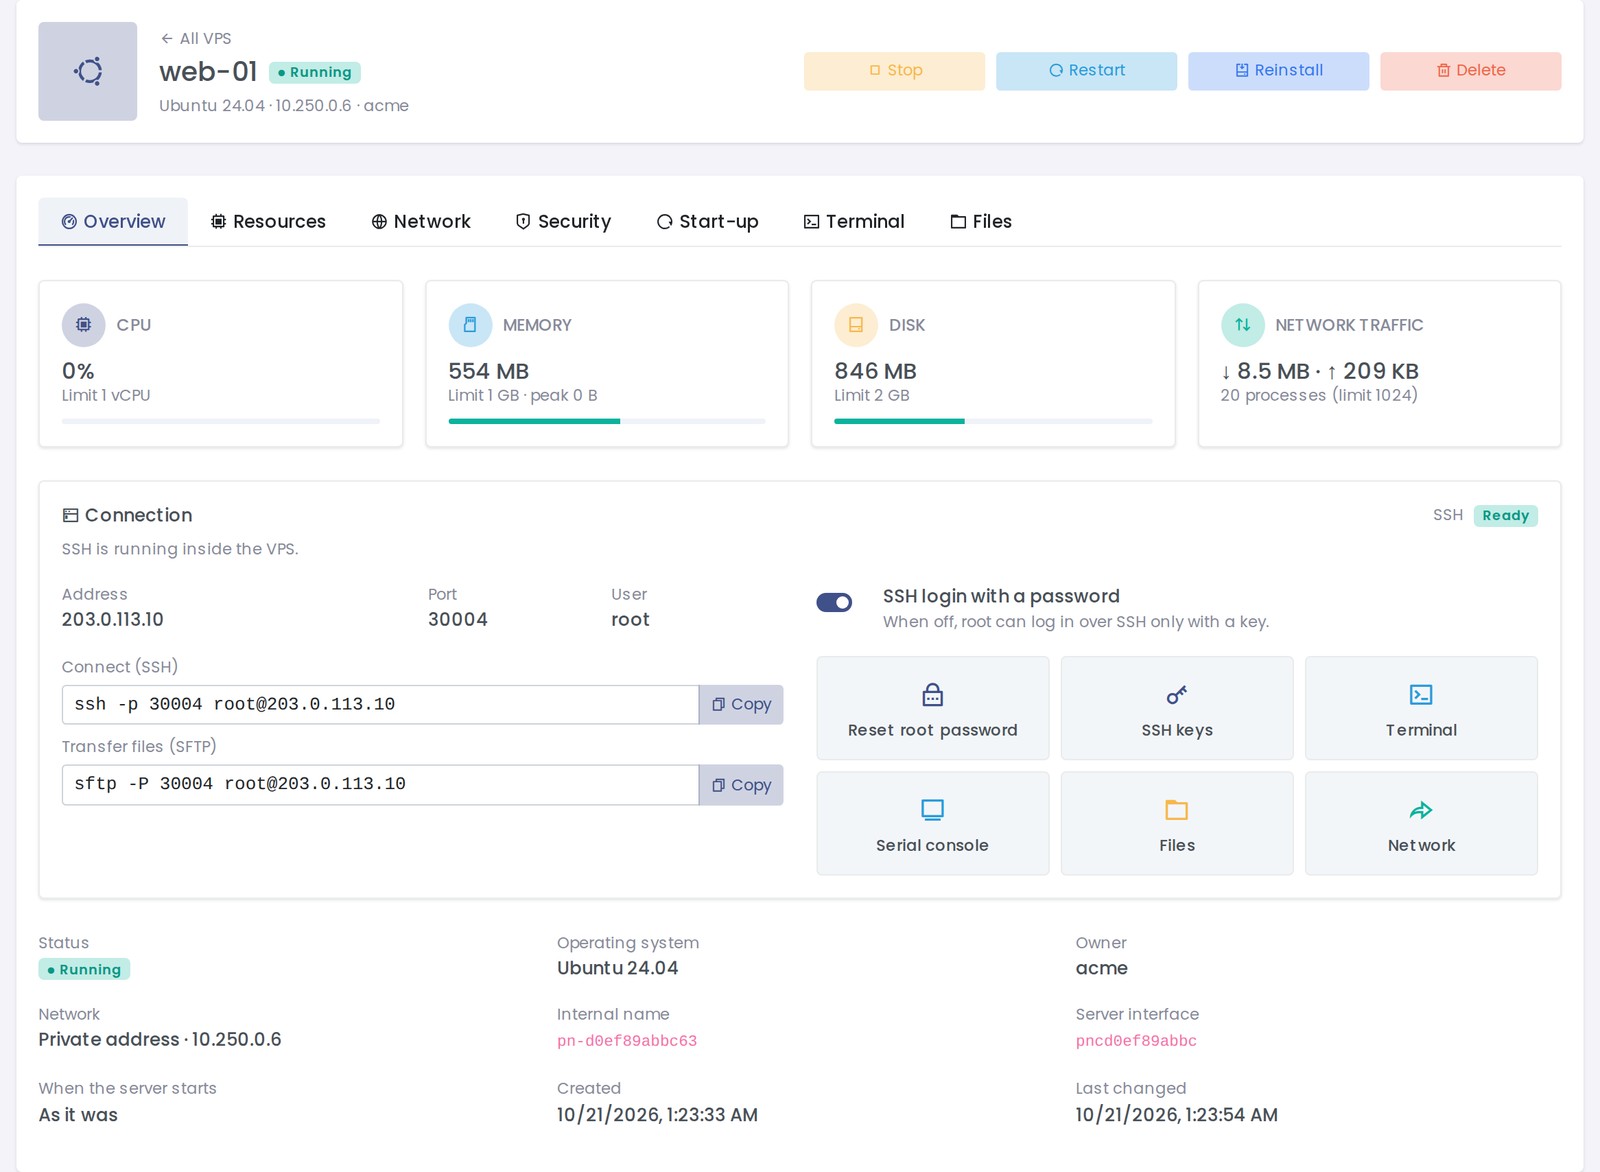
Görsellerdeki sunucu adresi 203.0.113.10, belgelerde kullanılan örnek adres.
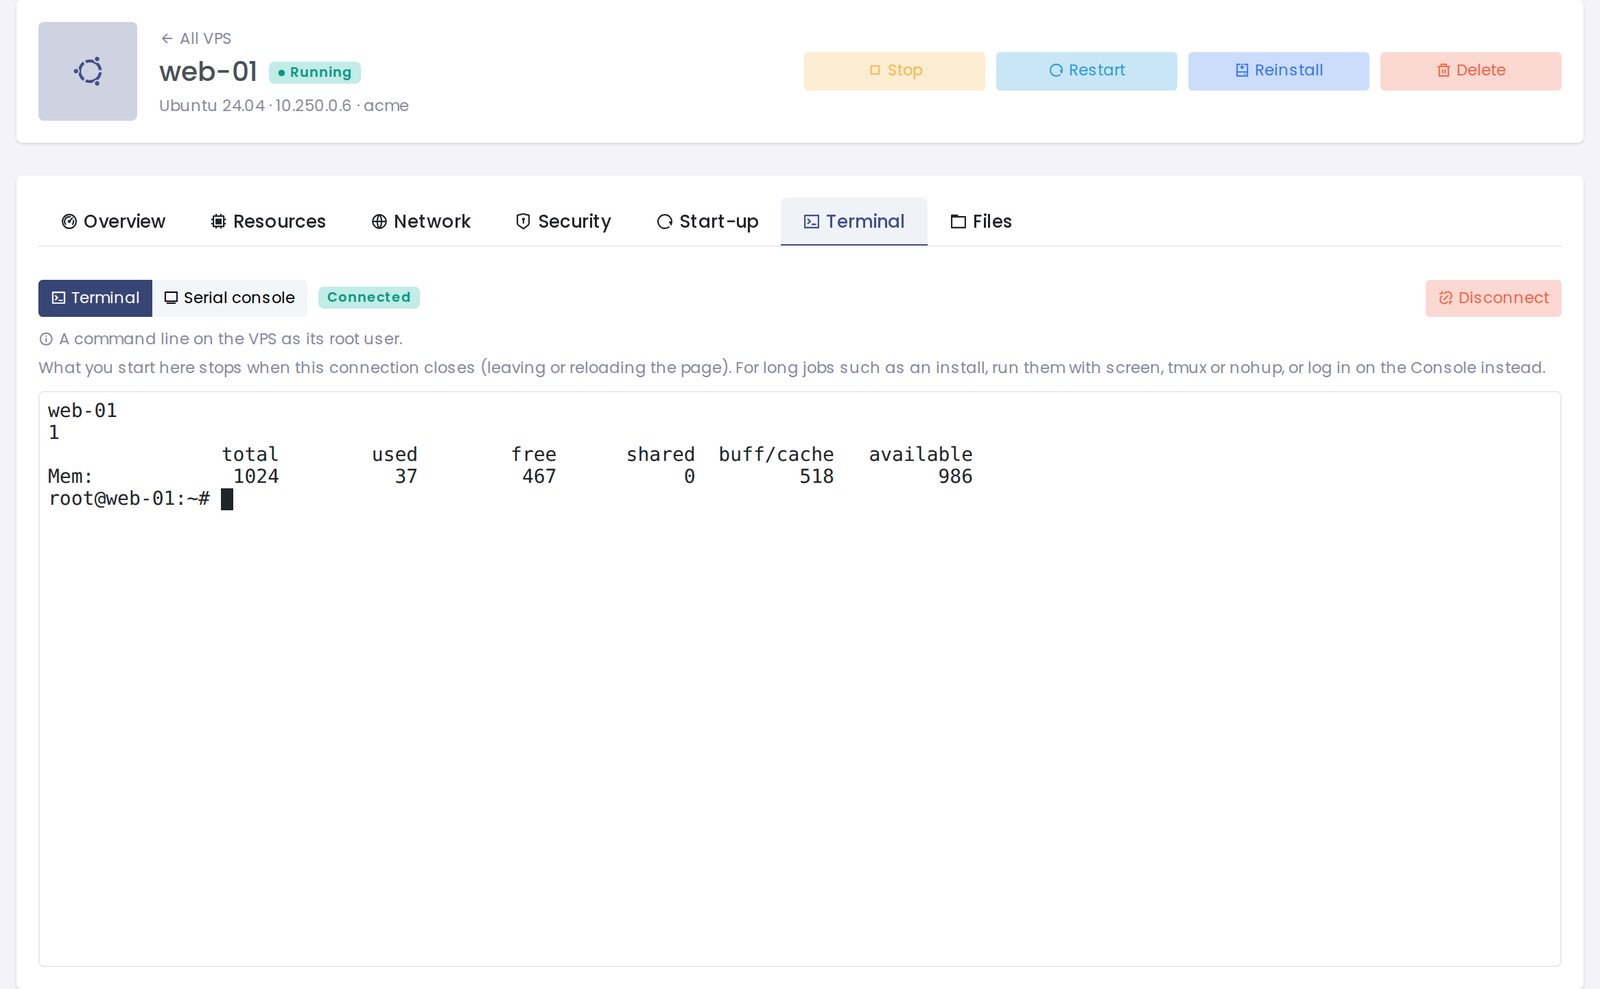
Terminal sekmesi tarayıcıda root komut satırı açıyor: SSH gerekmiyor, parola gerekmiyor. Başka sekmeye ya da sayfaya geçince kapanmıyor; 60 dakika işlem yapılmazsa ya da panelden çıkınca kapanıyor. Görselde VPS'in içinde hostname, nproc ve free -m çalışıyor: 1 çekirdek ve 1024 MB, yani VPS'e verilen sınır, sunucunun tamamı değil.
Aynı sekmedeki Seri konsol VPS'in kendi ekranını gösteriyor; SSH ya da ağı çalışmadığında işe yarıyor (giriş için root parolası gerekiyor). Dosyalar sekmesi de tam bir dosya yöneticisi: yükleme, indirme, düzenleme, sıkıştırma / açma, izinler, taşıma ve kopyalama.
htop da aynı şeyi söylüyor: bellek çubuğu 1 GB, CPU tek çekirdek. Sebebi her VPS'e ayrı çalışan LXCFS.
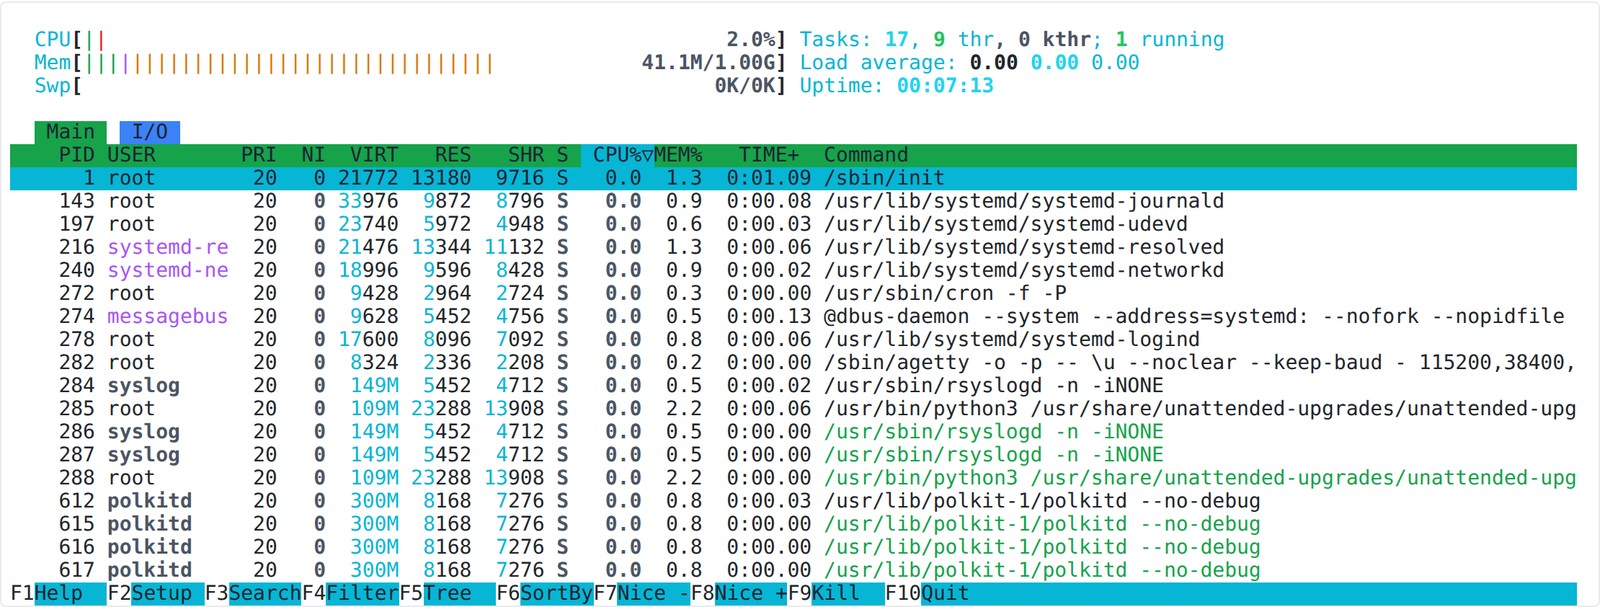
VPS içinde htop: 41 MB / 1 GB bellek, tek CPU.
6. Ağ: özel adres, port yönlendirme, adanmış IP
Her VPS'in yalnız bu sunucunun bildiği bir iç adresi var, ev modeminin arkasındaki cihazlar gibi. Dışarıdan iki yolla ulaşılıyor:
- Port yönlendirme: sunucunun bir portu VPS'in bir portuna yönleniyor, örneğin sunucu portu 30004 -> SSH (22). Ağ sekmesindeki Hazır küme listesinde tek tıkla açılanlar var: SSH (22), Web sitesi (80, 443), Panelica (8443, 22), Plesk (8443, 8880, 22), cPanel / WHM (2083, 2087, 22), Veritabanları (3306, 5432), Minecraft (25565) ya da özel port. Sunucu portunu boş bırakırsanız VPS port aralığından (varsayılan 30000-39999) sıradaki boş port veriliyor. TCP ve UDP destekleniyor.
- Adanmış IP: panele eklediğiniz ve hiçbir site ya da hesabın kullanmadığı bir IPv4 adresi VPS'e veriliyor; VPS'in bütün portlarına doğrudan o adresten ulaşılıyor, port yönlendirme gerekmiyor. Liste verilemeyen adreslerin yanına sebebini yazıyor. Adanmış IP'yi yalnız root ya da admin verebiliyor; ağ değişikliği VPS'i yeniden başlatıyor.
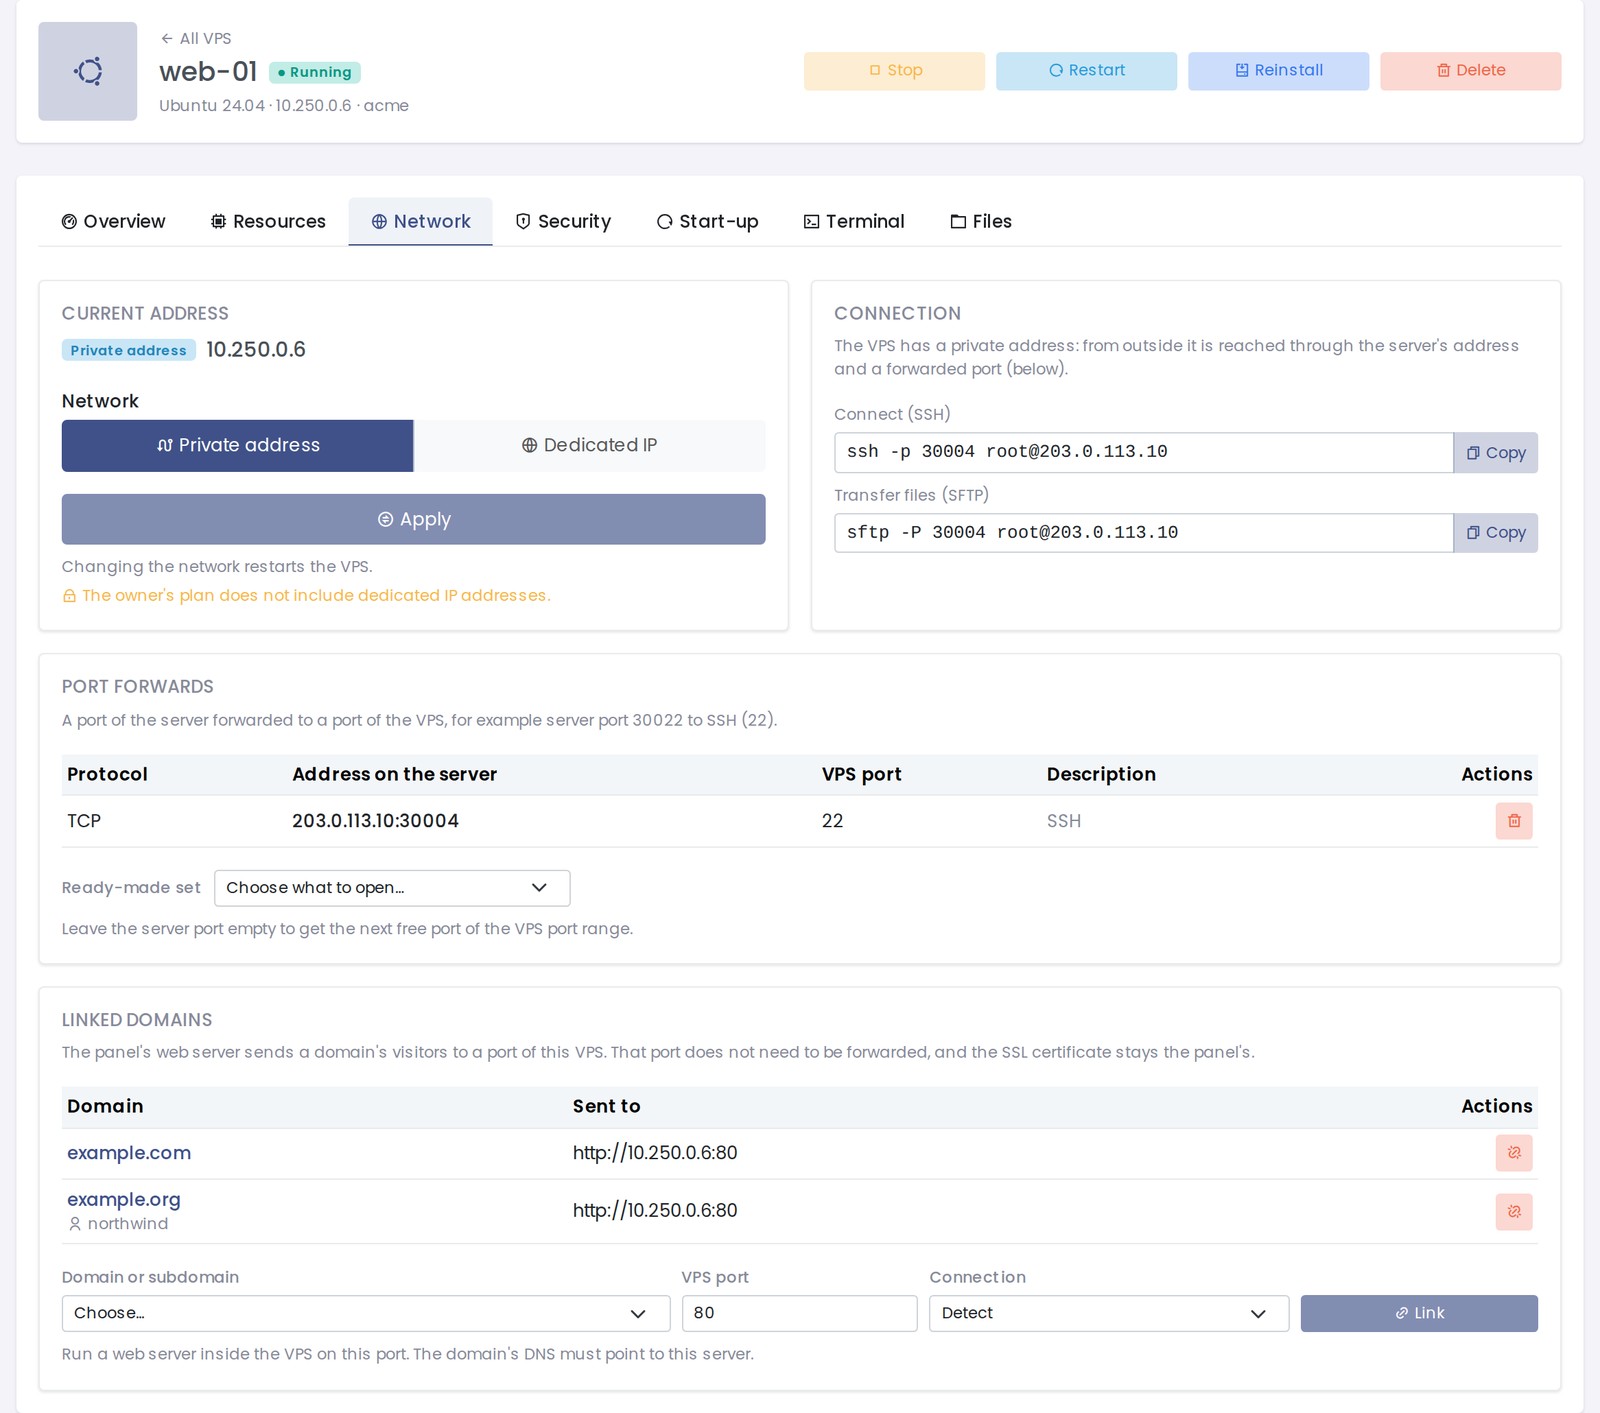
Ağ sekmesi: mevcut adres, özel adres / adanmış IP seçimi, SSH yönlendirmesi, hazır küme listesi ve bağlı alan adları.
Sunucunuz NAT ya da sağlayıcı güvenlik duvarı (bulut güvenlik grubu gibi) arkasındaysa yönlendirdiğiniz portları orada da açmanız gerekiyor; adanmış IP'li VPS için 22'yi ve servislerin kullandığı portları.
7. Web: alan adını VPS'e bağlamak (SSL panelde kalıyor)
Bir siteyi VPS içinde çalıştırmak için 80 ve 443'ü yönlendirmeniz gerekmiyor. Bağlı alan adları bölümünde bir alan adı ya da alt alan adı seçiyor, VPS içindeki web sunucusunun portunu yazıyorsunuz (80, 3000, 8000 ne ise), Bağla diyorsunuz. Panelin web sunucusu o alan adının ziyaretçilerini VPS'in o portuna gönderiyor; SSL sertifikası panelin, yani yenilemesiyle de panel ilgileniyor. Bağlantı HTTP, HTTPS ya da otomatik algıla seçilebiliyor.
Kullanıcı kendi alan adlarını, bayi ve admin yönettikleri hesapların alan adlarını, root ise sunucudaki her alan adını bağlayabiliyor; alan adının DNS'i bu sunucuyu göstermeli. Başka bir VPS'e, Docker konteynerine, Node.js / Python / Laravel uygulamasına bağlı ya da başka hesaba taşınmakta olan alan adları listede sebebiyle görünüyor ama seçilemiyor. VPS durduğunda ziyaretçiler "site çalışmıyor" sayfasını görüyor; bağlantıyı kaldırınca alan adı yine kendi web klasöründen yayın yapıyor.
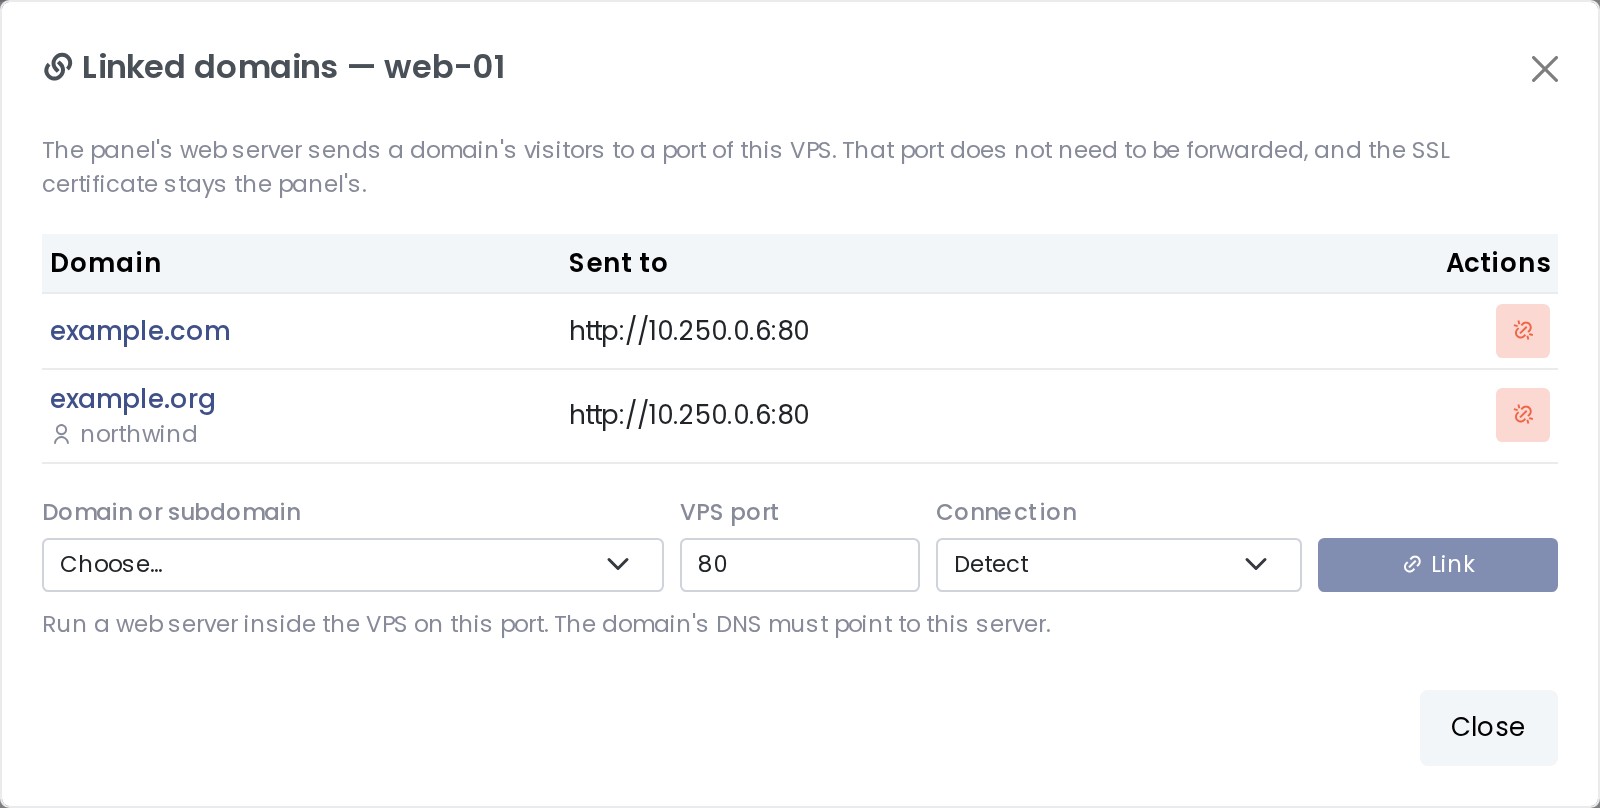
İki alan adı aynı VPS'in 80 portuna gidiyor; example.org başka bir müşterinin (northwind) alan adı.
8. Kaynaklar: VPS çalışırken değiştirmek
Kaynaklar sekmesinde CPU, bellek, swap, disk, süreç sayısı ve bant genişliği VPS'i durdurmadan değişiyor; disk yalnız büyüyor. Her alanın altında üç sınır yazıyor: planın VPS başına izni, hesabın kalan payı ve sunucunun boş yeri. Altta da "bu sınırlar nereden geliyor" bağlantısıyla plana ve kullanıcıya gidiliyor.
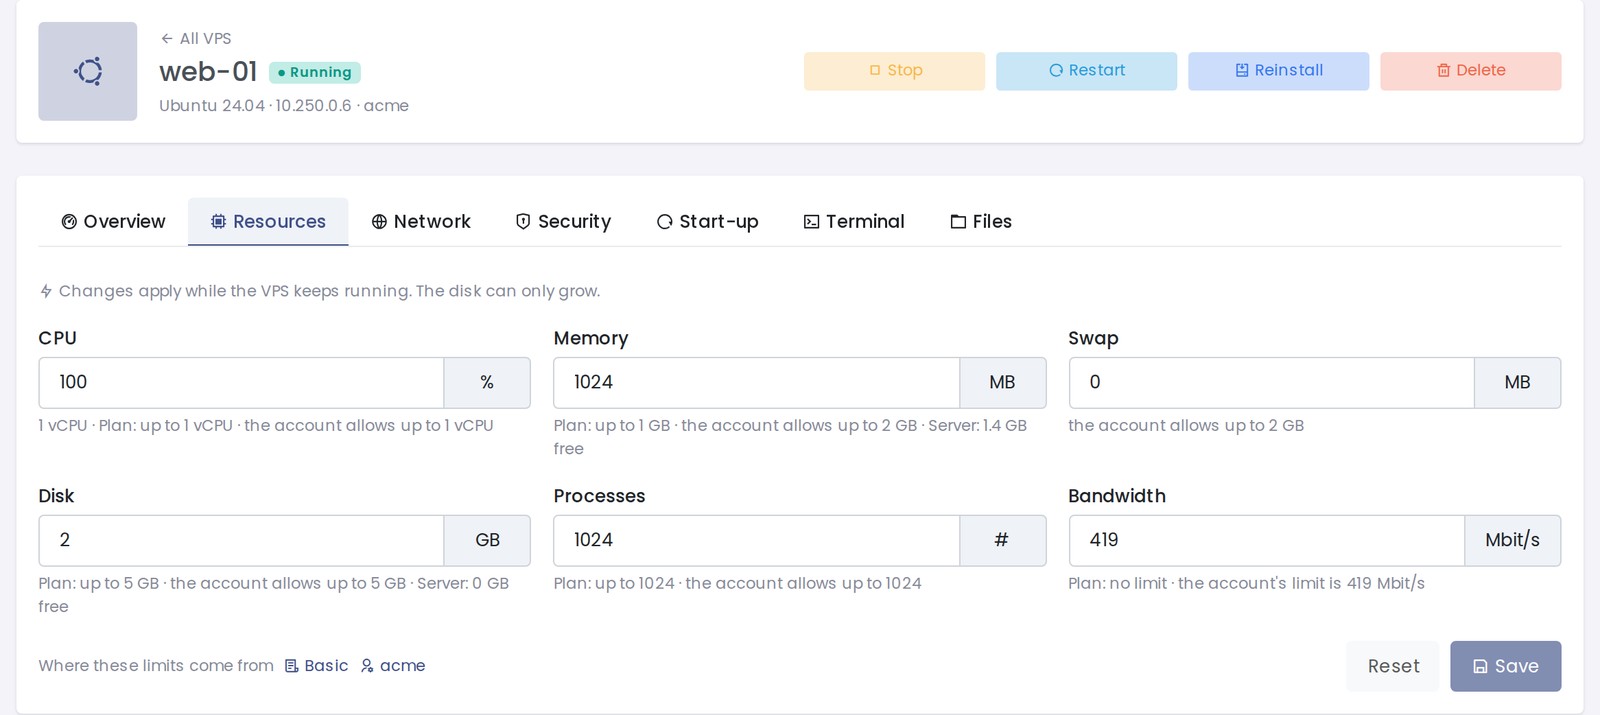
Plan sonradan düşürülürse hiçbir şey küçültülmüyor; ama VPS'ler yeniden sınırın altına inene kadar büyütülemiyor.
9. Güvenlik anahtarları ve sunucu açılışı
Güvenlik sekmesinde üç anahtar var ve kapalı olanlar neden kapalı olduğunu yazıyor:
- Giden posta (port 25): varsayılan kapalı; sunucunun IP'si spam listelerine düşmesin diye.
- VPS içinde konteynerler: Docker ya da benzeri araçlar.
- Özel ağ: VPS'in aynı sahibin diğer VPS'lerine iç ağdan ulaşması.
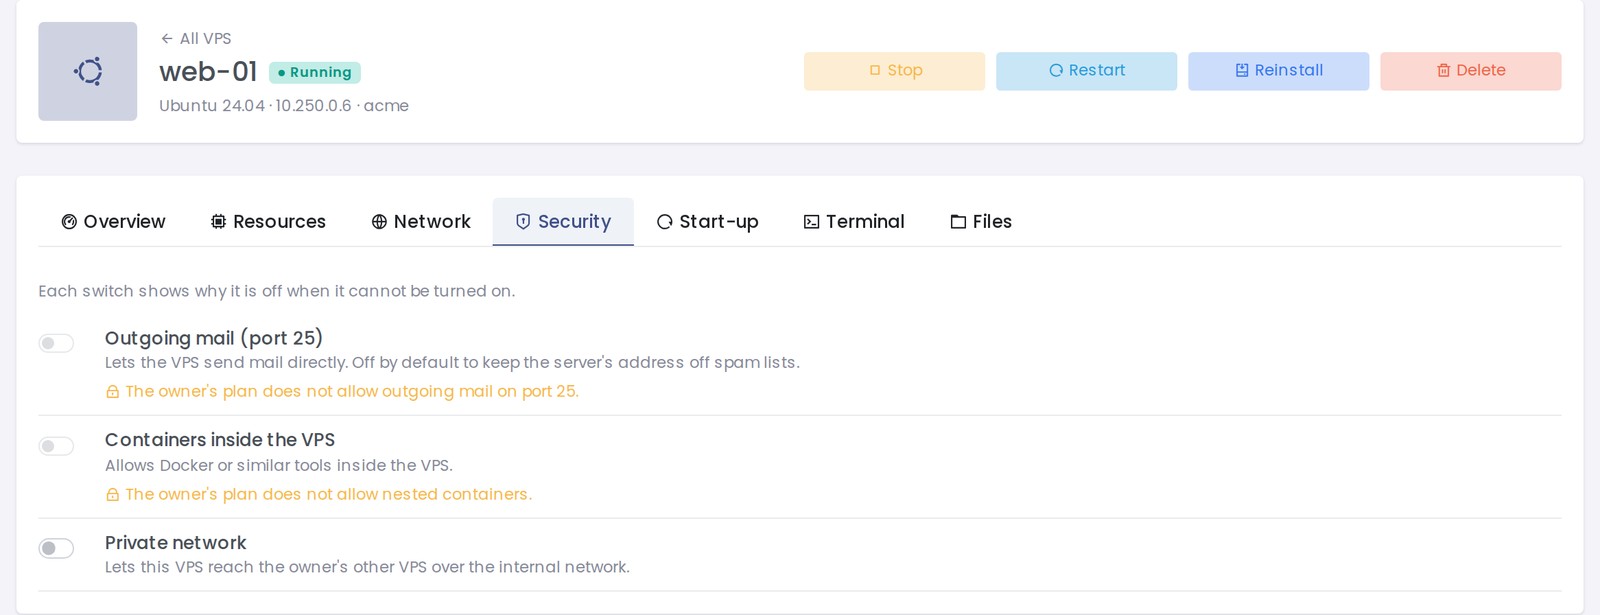
Bu müşterinin planı 25'e ve iç içe konteynere izin vermiyor; ekran bunu anahtarın altında söylüyor.
Başlangıç sekmesi sunucu yeniden başladığında VPS'in ne yapacağını belirliyor: Önceki haliyle (varsayılan: kapanırken çalışıyorsa açılır), Her zaman başlat ya da Durdurulmuş kalsın. Sunucu kapanırken her VPS'e programlarını düzgünce kapatması için süre veriliyor (varsayılan 60 saniye, veritabanları verisini yazar); açılışta VPS'ler sunucuyu yormamak için birer birer (varsayılan 2 saniye arayla) başlıyor.
Yeniden kur VPS'i istediğiniz başka bir sistemle (örneğin Ubuntu'dan Debian 12'ye) baştan kuruyor ve yeni bir root parolası veriyor. İçerideki her şey siliniyor; adı, adresleri, yönlendirilen portları, sınırları ve root'un SSH anahtarları kalıyor. Yanlışlıkla basılmasın diye VPS'in adını yazmanız isteniyor.
10. Sunucu sahibinin ayarları
VPS Yöneticisi ayarları (yalnız root):
- Ağ: iç adres aralığı (sunucunun kendi ağıyla çakışırsa ekran uyarıyor), DNS sunucuları (Cloudflare, Quad9, Google, OpenDNS ya da kendi adresleriniz), port yönlendirme aralığı, VPS'lerin yine de ulaşabileceği izinli iç ağlar (örneğin veri merkezindeki yedek sunucunuz) ve VPS'lerin bu sunucudaki sitelere erişip erişemeyeceği.
- Kapasite: sunucuya ayrılan bellek ve disk aşırı taahhüdü (1 = havuzdan fazlası asla verilmez, en güvenlisi).
- Bekleme süreleri: silinen VPS'in portu 24 saat, IP adresi 72 saat, kimlik aralığı 30 gün başkasına verilmiyor. Eski ziyaretçiler ve eski DNS kayıtları yeni sahibe düşmesin diye.
- Açılış / kapanış: açılışlar arası bekleme ve kapanış süresi.
- İşletim sistemleri: müşterilerin seçebileceği sistemler. Bir sistemi kapatmak yalnız yeni VPS'lerde gizliyor, çalışan VPS'ler etkilenmiyor.
Elinizde web paneli olan bir ajan ya da bot olsun (Python, kendi paneli 8000 portunda). Amaç: sitelerinizden ayrı bir sunucuda, sunucu yeniden başlasa bile kendiliğinden çalışmaya devam etsin.
1) VPS'i açın. VPS Yöneticisi > VPS Oluştur:
- Sistem: ad ai-agent, sahibi siz, Ubuntu 24.04
- Kaynaklar: 1 vCPU (%100), 1024 MB bellek, 10 GB disk
- Ağ: Özel adres
- Güvenlik ve başlangıç: Sunucu başladığında Her zaman başlat. Ajan Docker kullanıyorsa ve planınız izin veriyorsa VPS içinde konteynerler de açık.
- Erişim: parolayı panel üretsin, kendi SSH açık anahtarınızı da yapıştırın
2) Bağlanın. Genel Bakış > Bağlantı kartındaki komut (port her VPS'e göre değişir):
ssh -p 30004 root@SUNUCU-IP3) Ajanı kurun.
apt update && apt install -y python3-venv git
git clone https://github.com/kullanici/ajaniniz.git /opt/agent
cd /opt/agent && python3 -m venv venv && ./venv/bin/pip install -r requirements.txt
nano /opt/agent/.env    # API anahtarlarınız burada, VPS'in içinde kalır
4) Servis yapın ki hep çalışsın. /etc/systemd/system/agent.service:
[Unit]
Description=AI agent
After=network-online.target
Wants=network-online.target

[Service]
WorkingDirectory=/opt/agent
EnvironmentFile=/opt/agent/.env
ExecStart=/opt/agent/venv/bin/python agent.py
Restart=always
RestartSec=5

[Install]
WantedBy=multi-user.target
systemctl daemon-reload
systemctl enable --now agent
journalctl -u agent -f
Ajan çökerse systemd 5 saniyede yeniden başlatıyor; sunucu yeniden başlarsa VPS "Her zaman başlat" ile açılıyor, ajan da onunla.
5) Ajanın paneline dışarıdan ulaşın. İki yol:
- Ağ > Port yönlendirmeleri: VPS portu 8000, sunucu portu Otomatik -> örneğin http://SUNUCU-IP:30005
- Daha temizi: Ağ > Bağlı alan adları: ajan.alanadiniz.com -> VPS portu 8000 -> Bağla. Ziyaretçi https://ajan.alanadiniz.com açıyor, SSL panelden geliyor, 8000 portu dışarıya hiç açılmıyor.
Kullanım örneği 2: bir müşteriye root'lu VPS satmak
- Hizmet Planları > plan > VPS bölümü: VPS sayısı (örneğin 1), VPS başına 2 vCPU (%200), 2048 MB, 20 GB, süreç ve bant genişliği. Hesap sınırlarının (Kaynak İzolasyonu ve Disk Kotası) bu VPS'i taşıyacak kadar olduğuna bakın; plan sayfası kaç tam boy VPS sığdığını gösteriyor.
- Müşteriye adanmış IP verecekseniz: önce IP'yi panele ekleyin, plana "Adanmış IP: 1" yazın.
- Kullanıcıyı bu planla açın. Müşteri kendi paneline girip VPS Oluştur ile kendi VPS'ini planın içinde açıyor (ya da siz onun adına açıp parolayı iletiyorsunuz).
- Müşteri root parolasını ya da SSH anahtarını alıyor, Bağlantı kartındaki komutla giriyor, kendi servislerini kuruyor. Kendi tarayıcı terminali, seri konsolu, dosya yöneticisi, port yönlendirmeleri ve alan adı bağlama ekranı var.
- Müşteri içine bir hosting paneli kuracaksa (Plesk, Panelica): planda Tam sunucu iznini yalnız root açabiliyor; bu izin adanmış IP, 25 ve iç içe konteyneri birlikte veriyor. Yalnız güvendiğiniz müşteriye verin.
- Çekirdek güncellemeleri: bütün VPS'ler sunucunun çekirdeğini kullanıyor. Çekirdekteki bir açık, sunucudaki bütün VPS'leri ilgilendiriyor. Dağıtımınızın çekirdek güncellemelerini takip edin ve bir yeniden başlatma penceresi belirleyin; sunucu yeniden başlarken VPS'ler düzgünce kapanıp Başlangıç ayarlarına göre geri açılıyor.
- Yedek: VPS'in içi henüz panelin yedeklerine girmiyor. Müşterilerinize kendi verilerinin kopyasını almalarını söyleyin.
- Kapasite: sunucuya ayrılan bellek payını ve disk aşırı taahhüdünü ayarlardan bilerek seçin; panel bu sınırları aşacak yeni bir VPS'i reddediyor.
- İzinler: iç içe konteyner, 25 ve tam sunucu saldırı yüzeyini büyütüyor. Varsayılan kapalılar; yalnız root açabiliyor.
- Sağlayıcı güvenlik duvarı / NAT: yönlendirdiğiniz portları orada da açın.
- Windows, özel çekirdek, çekirdek modülü (ortak çekirdek)
- Anlık görüntü (snapshot) ve VPS içinin panel yedeklerine girmesi
- Sanal makine (KVM); VPS Yöneticisi yalnız sistem konteyneri kullanıyor
Detaylı yazı (İngilizce): Panelica VPS Manager, Step by Step
Genel tanıtım (İngilizce): Panelica VPS Manager: Run Full Linux Servers Next to Your Websites
Forumdaki rehber: forum.panelica.com
Sorularınızı ve önerilerinizi bekliyoruz.


