
Merhabalar,
Panelica'ya yeni bir güvenlik özelliği ekledik: Panelica Shield. Kısaca, sunucudaki tüm hosting hesaplarının dosyalarını tarayan, taramayı canlı olarak tarayıcıda gösteren ve bulduğu zararlı dosyaları geri alınabilir bir karantinaya alan bir tarayıcı. Ayrı bir eklenti ya da ek lisans gerektirmiyor, panelin kendi parçası. Eğer Sentinel aktif ise anomali tespiti yapıp bvir dosyanın gerçekten zrarlı yazılım olup olmadığını size raporluyor
Zararlı yazılım hangi yol ile sunucuya yüklenmiş neler yapılmış raporluyor sentinel için cursor claude codex gemini hesaplarından birini bağlamanız gerekmektedir; sentinel sürekli token kullanmaz event tabanlıdır.
Bu konuda Shield'in neye göre tarama yaptığını, nasıl kullanıldığını ve varsayılan ayarların neden temkinli olduğunu anlatacağım.
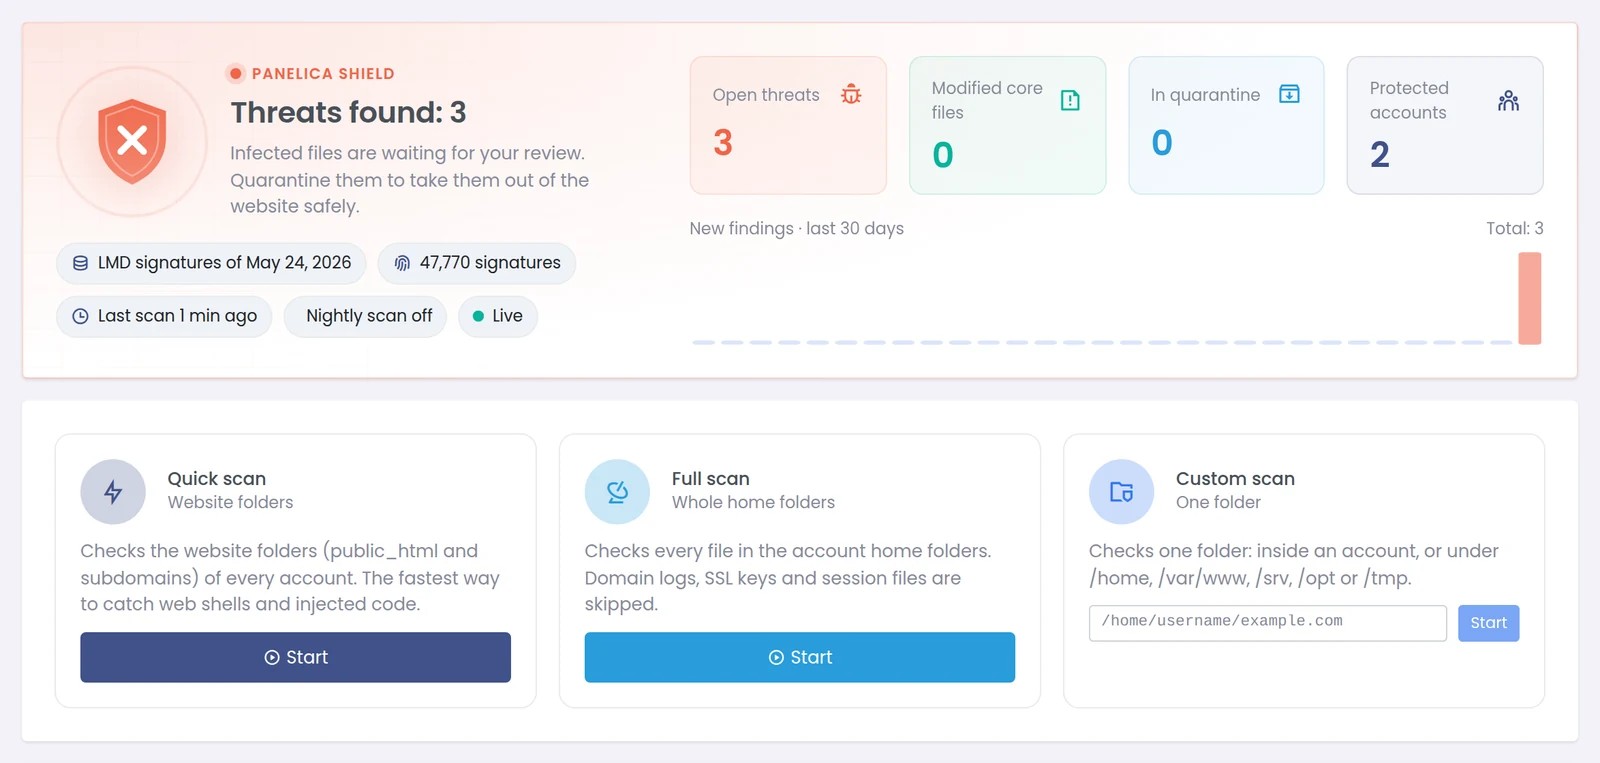
Shield sayfası: üstte koruma durumu, altta üç tarama türü.
Neden kendi tarayıcımızı yazdık
Web sunucusunda zararlı yazılım çoğunlukla virüs olarak gelmiyor, PHP dosyası olarak geliyor. Eski bir eklenti üzerinden wp-content/uploads içine bırakılmış bir web shell, tema dosyasının sonuna eklenmiş bir arka kapı, resim klasörüne saklanmış bir mail gönderici betik. Klasik antivirüs motorları e-posta ekleri ve masaüstü dosyaları için tasarlandığından bu işte pek başarılı değil.
Hosting sunucusunda işe yarayan üç şey var: bilinen dosyalar için hash imzaları, bilinen PHP zararlı aileleri için kod kalıbı imzaları ve resmi bir WordPress dosyasını değiştirilmiş olandan ayırabilmek. Eski tarayıcımız sezgisel yöntemlere dayanıyordu ve gerçek örneklerle ölçtüğümüzde fazla şey kaçırıyordu. Shield onu tamamen değiştiriyor. ClamAV'a dokunmuyor, ClamAV mail taramaya eskisi gibi devam ediyor.
Her dosya neye karşı kontrol ediliyor
- LMD imzaları: R-fx Networks'ün Linux Malware Detect imza seti. Paylaşımlı hostingde PHP zararlıları için fiili standart. Panel açıldıktan birkaç dakika sonra kendiliğinden iniyor, yayımlanan SHA-256 ile doğrulanıyor, eksik paket reddediliyor ve her 6 saatte bir güncelleme kontrol ediliyor.
- Panelica imzaları: panel ikilisinin içinde geliyor, her panelica-server sürümüyle güncelleniyor. LMD sunucularına ulaşamayan bir sunucu da korunmuş oluyor.
- Sizin imzalarınız: zararlı olduğunu bildiğiniz bir dosyanın MD5 ya da SHA-256 değerini ekliyorsunuz, aynı içerikteki her dosya raporlanıyor.
- WordPress sürüm checksum'ları: resmi WordPress çekirdek ve eklenti dosyaları tanınıp atlanıyor. wp-content dışındaki bir çekirdek dosyası kurulu sürümün resmi dosyasından farklıysa "değiştirilmiş çekirdek dosyası" olarak raporlanıyor.
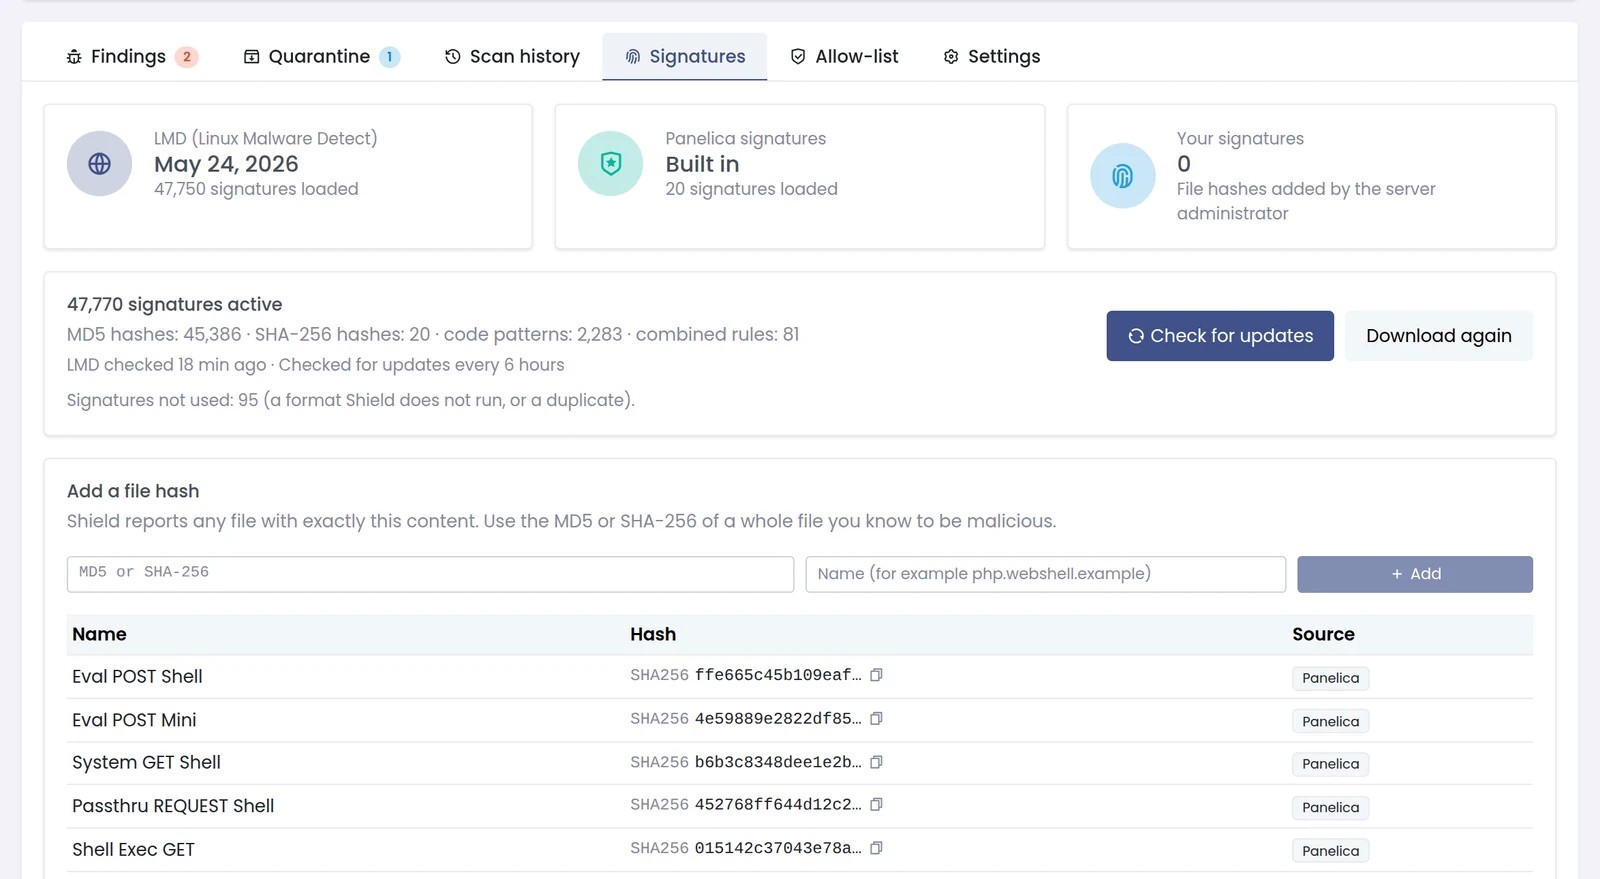
İmzalar sekmesi: LMD, Panelica'nın gömülü imzaları ve sizin eklediğiniz hash'ler.
Üç tarama türü
- Hızlı tarama: her hesabın web klasörlerini (public_html ve subdomainler) okur. Web shell ve enjekte edilmiş kodu yakalamanın en hızlı yolu.
- Tam tarama: home klasörlerindeki her dosyayı okur. Domain logları, SSL anahtarları ve session dosyaları atlanır. Bir olaydan sonra ya da gece taraması olarak uygun.
- Özel tarama: tek bir klasör. Root yönetici ayrıca /home, /var/www, /srv, /opt ya da /tmp altını da seçebiliyor.
Tarama bir yükleniyor simgesinin arkasında çalışmıyor. Başladığı anda sayfa WebSocket ile beslenen canlı görünüme geçiyor: taranan dosya, okunan veri, okuma hızı, klasör sayısı, bilinen-temiz olduğu için atlanan dosyalar, okunamayan dosyalar ve bulgular. Bulgular tarama bitince değil, bulunduğu anda listeye düşüyor. Taramayı istediğiniz an durdurabilirsiniz, o ana kadar bulunanlar kaybolmuyor.
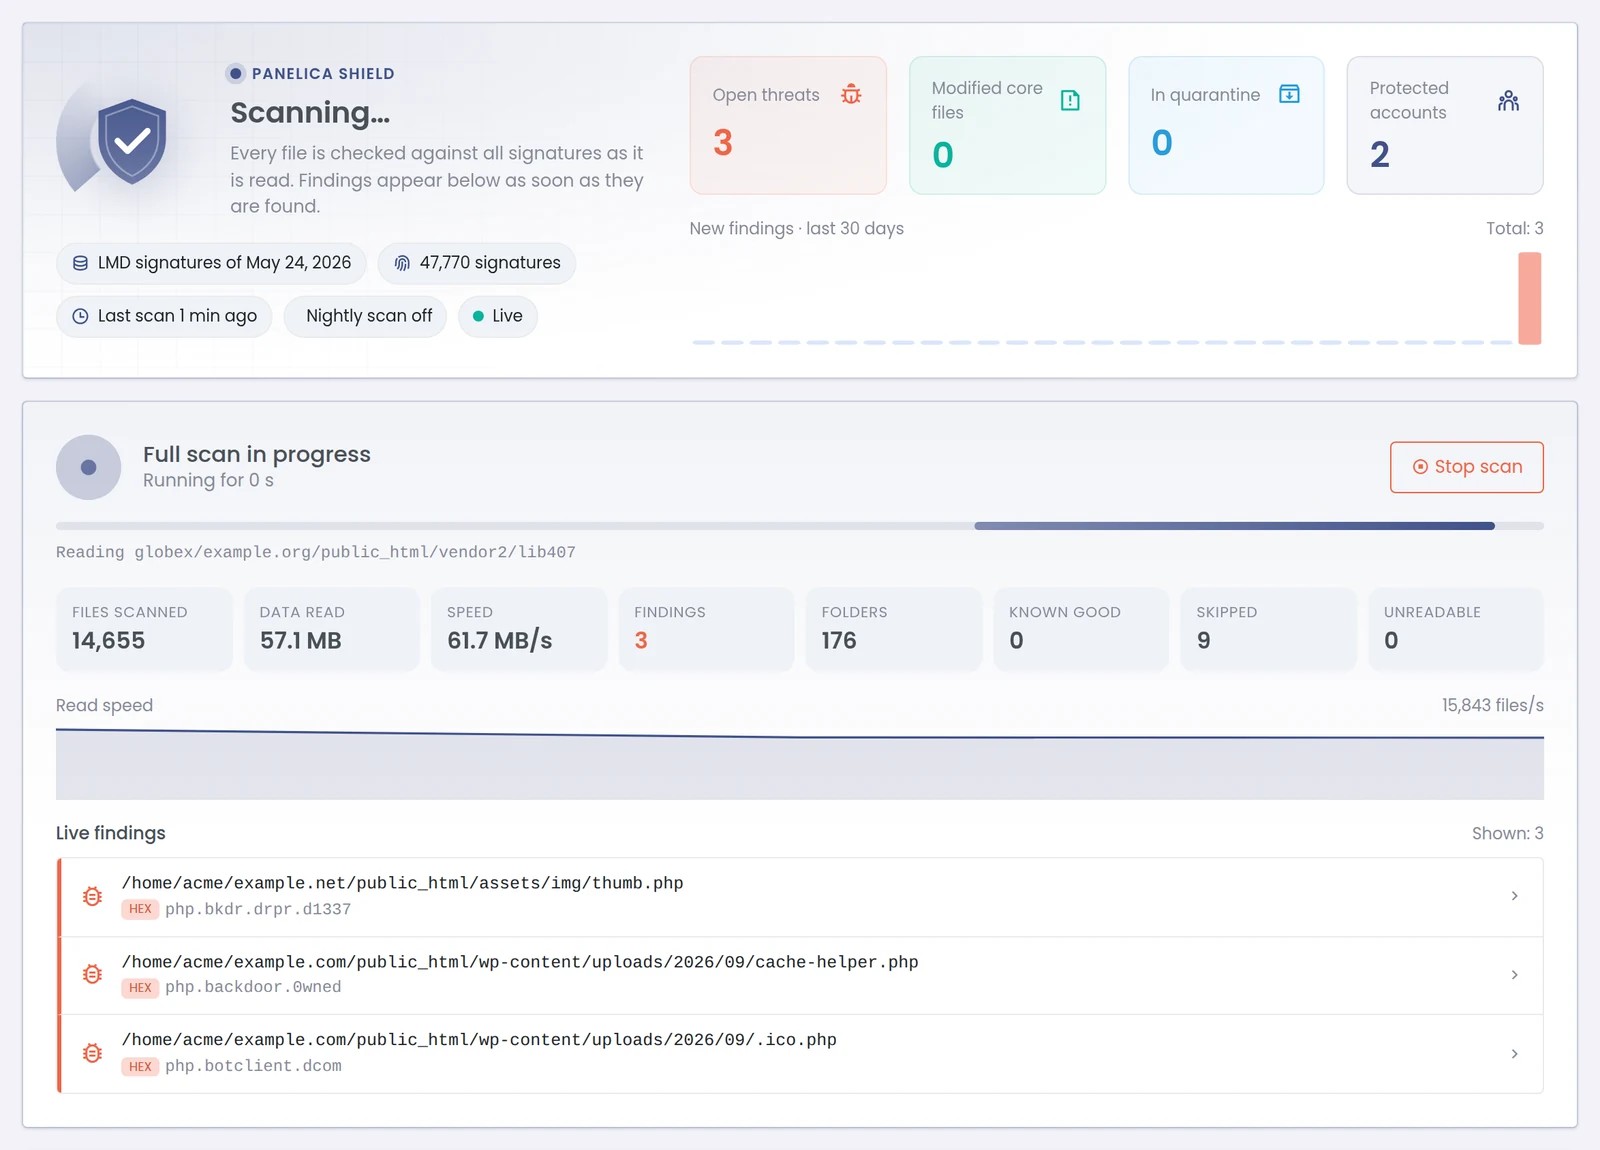
Devam eden bir tam tarama: sayaçlar anlık güncelleniyor, bulgular bulunduğu anda listede.
Tarama bitince durum kartı neyle ilgilenmeniz gerektiğini özetliyor: açık tehditler, değiştirilmiş çekirdek dosyaları, karantinadaki dosyalar, korunan hesap sayısı ve son 30 günün yeni bulgu grafiği.
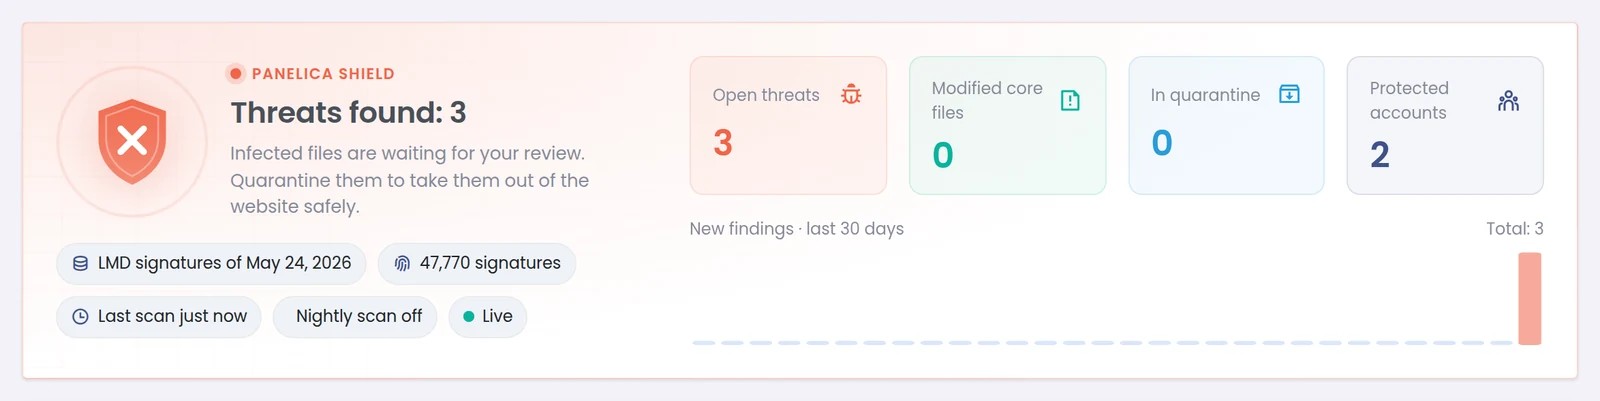
Test sunucumuzda, içine üç örnek koyduğumuz taramanın sonucu.
Bir bulguyu incelemek
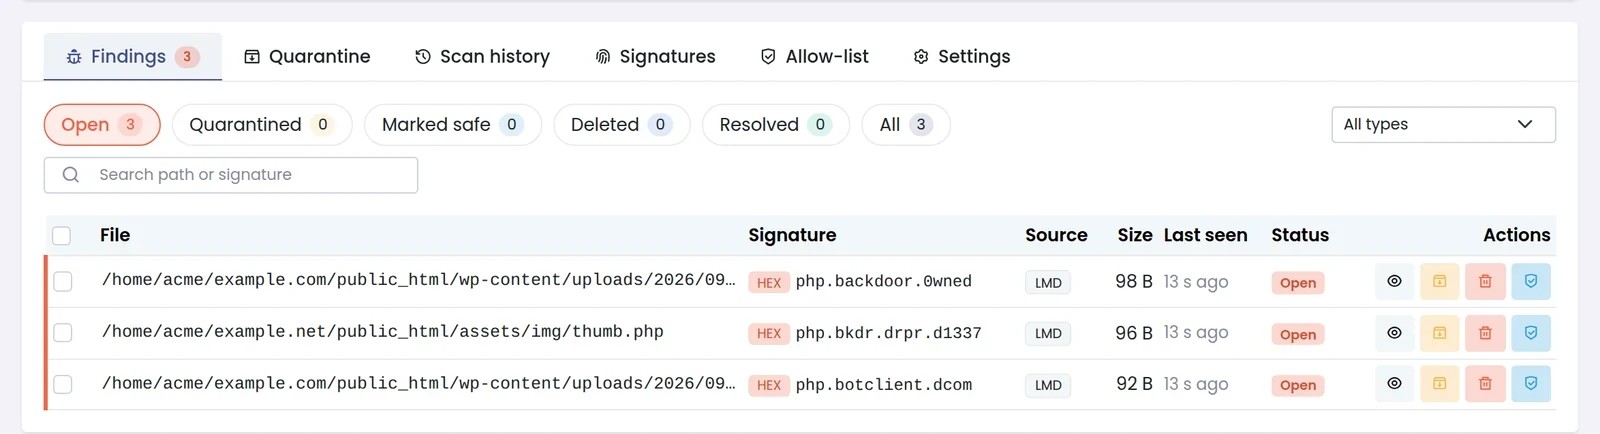
Bulgular sekmesi her bulguyu dosya yolu, eşleşen imza, kaynak (LMD, Panelica, özel ya da bütünlük kontrolü), boyut, son görülme zamanı ve durumuyla listeliyor. Açık, karantinada, silinmiş, çözülmüş ve güvenli sayılmış bulgular ayrı filtrelerde, arama kutusu da yol ya da imza adıyla arıyor.
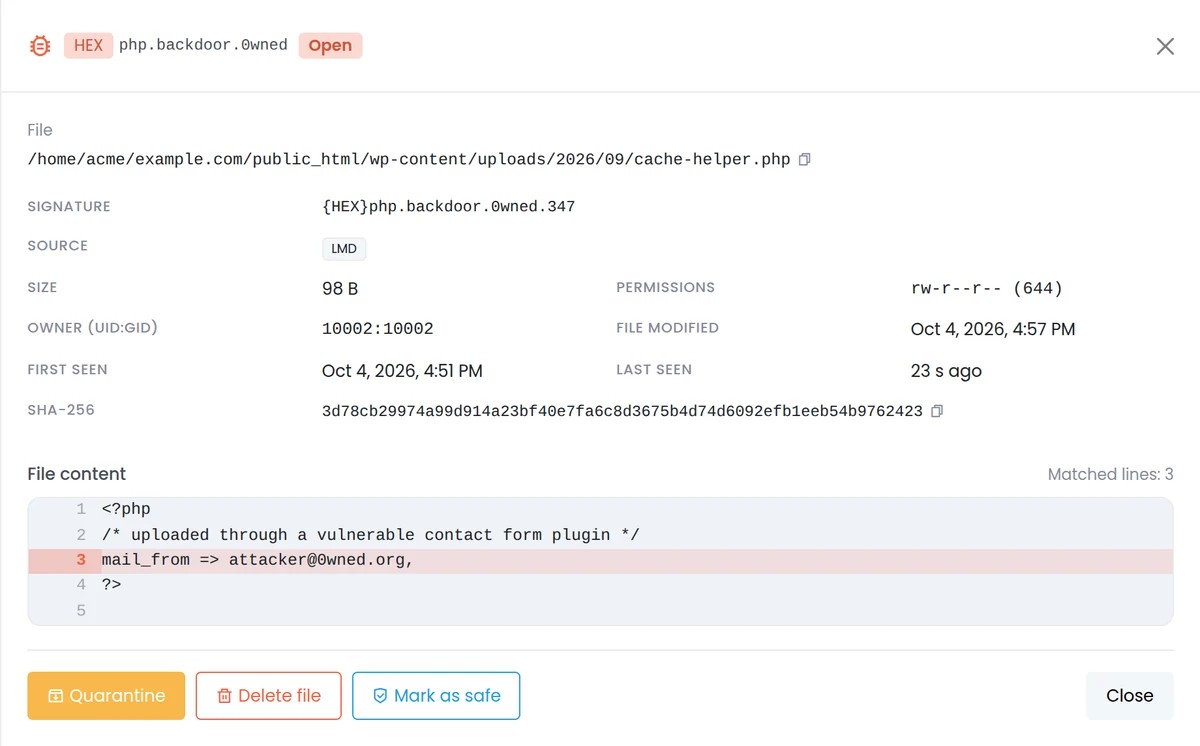
Bir bulguyu açtığınızda SSH'a girmeden karar vermek için gereken her şey önünüzde: sahip (UID:GID), izinler, değişiklik zamanı, Shield'in dosyayı ilk ve son gördüğü zaman, SHA-256 ve MD5, eşleşen tüm imzalar ve dosyanın başı, eşleşen satırlar vurgulanmış halde. Hash ile eşleşen bulgularda alıntı yok, çünkü kanıt dosyanın içeriğinin tamamı.
Geri alınabilir karantina
Karantinaya alınan dosya hiçbir web sitesinin çalıştıramayacağı bir yere taşınıyor ve nereden geldiği kaydediliyor. Yanlış alarm çıkarsa Geri yükle dosyayı orijinal yoluna, orijinal sahibi ve izinleriyle geri koyuyor. Geri yükle ve güvenli say aynısını yapıp o içeriğin bir daha raporlanmamasını sağlıyor. Karantinadaki kopyayı silmek ayrı ve açık bir adım.
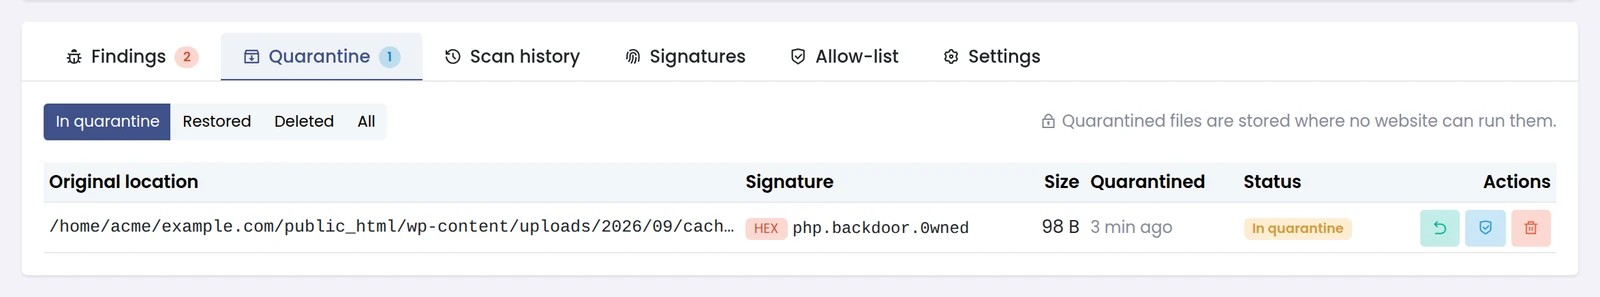
Güvenli saymak yola göre değil içeriğe göre çalışıyor: Shield dosyanın SHA-256 değerini saklıyor ve o içeriği o hesapta (isterseniz tüm hesaplarda) atlıyor. Dosya sonradan değişirse yeniden kontrol ediliyor.
Varsayılanlar bilerek temkinli
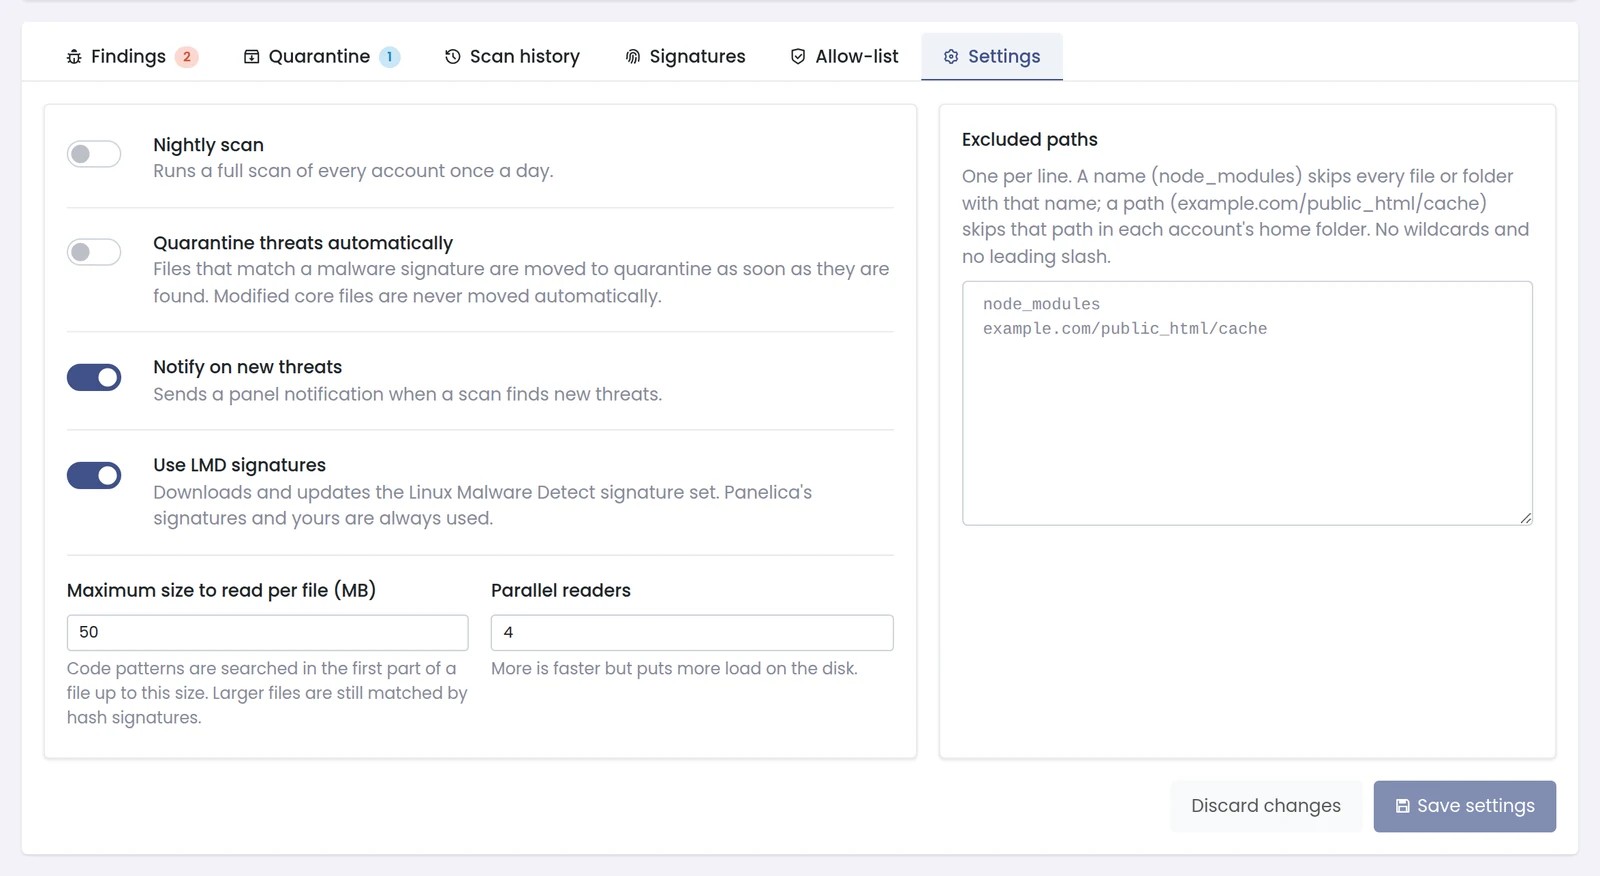
Müşterinin dosyasını yerinden oynatabilecek her ayar siz açana kadar kapalı:
- Gece taraması: kapalı. Açınca seçtiğiniz saatte (varsayılan sunucu saatiyle 03:00) tüm hesaplarda tam tarama yapıyor.
- Tehditleri otomatik karantinaya al: kapalı. Değiştirilmiş çekirdek dosyaları hiçbir zaman otomatik taşınmıyor.
- Yeni tehditlerde bildir: açık.
- LMD imzalarını kullan: açık. Panelica imzaları ve sizinkiler her zaman kullanılıyor.
- Dosya başına okunacak en büyük boyut: 50 MB. Kod kalıpları bu boyuta kadar aranıyor, büyük dosyalar yine hash ile eşleşiyor.
- Paralel okuyucu: 4 (1 ile 16 arası). Arttırınca hızlanıyor ama diske yük biniyor.
- Hariç tutulan yollar: node_modules gibi bir ad ya da her home klasörüne göre bir yol.
Kim kullanabiliyor
Varsayılan olarak root yönetici. Panelin izin ayarlarından admin ya da bayilere açabiliyorsunuz. Kapsam sunucu tarafında uygulanıyor: yalnız bazı hesapları görebilen biri, sunucu genelinde tarama sürerken bile sadece o hesapların bulgularını, klasörlerini ve toplamlarını görüyor. Canlı görünümü izleyen bir bayi, başka bir müşterinin hangi klasörünün okunduğunu göremiyor.
Nasıl başlanır
- Shield panelica-server 1.0.551 ve panel-frontend 4.5.354 ile geliyor, şu an beta kanalında. Panel Ayarları > Sistem Güncellemeleri'nden "Kararlı + Beta" seçip Destek > Sistem Güncellemeleri'nden güncellemeleri uygulayın. Beta sürümleri önce deneme yapabileceğiniz bir sunucuda denemenizi öneririz.
- Güvenlik > Panelica Shield'i açın. LMD seti panel açıldıktan birkaç dakika sonra kendiliğinden iniyor, sürümü İmzalar sekmesinde görünüyor.
- Hızlı tarama başlatın. Bir şeyi karantinaya almadan önce bulguları inceleyin.
- Gece taramasını açın, otomatik karantinanın sunucularınıza uyup uymadığına karar verin. Çok müşterili sunucularda önce yalnız bildirimle başlamanızı öneririz.
Detaylı yazı (İngilizce): Panelica Shield: Built-In Malware Scanning for Every Hosting Account
Forumdaki adım adım rehber: forum.panelica.com
Yanlış alarm, kaçırılan bir örnek ya da sorunuz varsa buraya yazabilirsiniz. İmza adını ya da dosyanın SHA-256 değerini eklerseniz inceleyelim.