
Bir hacker grubu, bir Flock kamerasını devre dışı bıraktı ve verilerini sızdırdı. Dosyalar arasında, cihazın 21 gün içinde 50.000 aracın 1,6 milyon görüntüsünü kaydettiğini gösteren binlerce video ve günlük kaydı yer alıyordu.
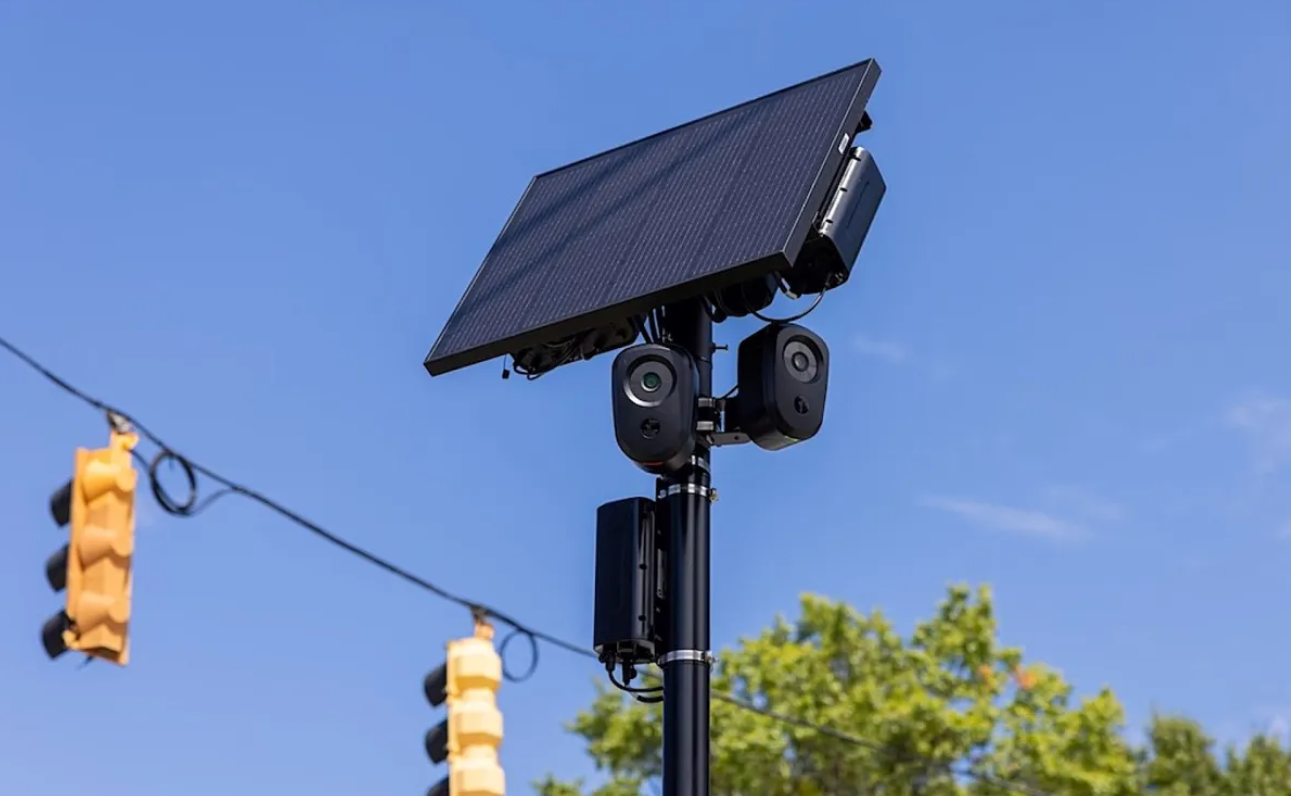
Görsel Flock Kamera (Amerikan Mobesesi)
Hackerlar, bir yolun üzerinde bulunan bir Flock kamerasını söktüler, içinde depolanan verilerin neredeyse eksiksiz bir kopyasını oluşturdular ve dosyaları 404 Media ile WIRED ile paylaştılar; böylece Flock Safety’nin kameralarının hem araçların hem de insanların hareketlerini tam olarak nasıl izlediğini yeni ayrıntılarla ortaya çıkardılar. Hackerlar, başkalarının da kendilerini örnek alması umuduyla, yazılımı nasıl ele geçirdiklerine dair ayrıntıları da yayınlayacaklarını belirtiyorlar.
Bu güvenlik ihlali, Flock’un “cihaz üzerinde şifreleme” ile korunduğunu belirttiği bir sistemin iç yapısına eşi benzeri görülmemiş bir bakış sunuyor. Bilgisayar korsanları, kameranın depolama alanını kopyalayıp cihazda saklanan bir şifreleme anahtarını ele geçirmeyi başardılar; bu anahtar sayesinde binlerce araç algılama videosunun kilidi açıldı. Siber suçlular, elde ettikleri materyali 404 Media ve şeffaflık odaklı kar amacı gütmeyen kuruluş Distributed Denial of Secrets ile paylaştı; bu kuruluşlar da verileri WIRED ile paylaştı. Ardından 404 Media ve WIRED, ortak bir soruşturma kapsamında bu dosyaları analiz etti.
Otomatik plaka okuyucunun en hassas verilerinin büyük bir kısmı şifreli ve erişilemez durumda kalmış olsa da, kurtarılan verilerin ortak analizi, cihazda çalışan yazılımın araçların, plakaların ve bisikletlerin yanı sıra insanları da açıkça algıladığını göstermektedir. Kamera, geçen tek bir araçtan düzinelerce görüntü üretebiliyor ve birkaç haftalık kurtarılan kayıtlara göre bir milyondan fazla görüntü oluşturmuş. Bilgisayarlı görme yazılımı ayrıca bazen tampon etiketlerini ve diğer grafikleri de ayırt edebiliyor; örneğin bir vakada, bir motosikletçinin heybe çantasındaki Amerikan bayrağı yamasını tespit etmişti.
Kamerayı söküp yazılımını silme eylemi, bazı kişilerin kameraları sadece tahrip etmek veya sökmekle yetinmediğini göstermektedir. Ülke genelinde, Flock kameralarına müdahale ettikleri veya başka şekillerde sabote ettikleri iddiasıyla çok sayıda kişi tutuklandı. Buna karşılık, bazı kasabalar Flock kameralarını tamamen kullanmayı bırakacaklarını açıkladı; hatta bir vakada, bir polis departmanı potansiyel vandalları tuzağa düşürmek için 3D yazıcıyla basılmış sahte bir Flock kamera kılıfı bile üretti.
“Onları tersine mühendislik yoluyla inceleyip bizi gözetleyenlerin sırlarını ortaya çıkarabilecekken neden sadece yok edelim?” diye sordu, stegan0gram adını taşıyan bir kolektiften bir hacker bir röportajda. “Sahadaki donanımı ele geçirdik, devre dışı bıraktık ve kameraların ve ilgili güneş enerjisi ekipmanlarının tersine mühendisliğine başladık.”

Görsel Flock Kamera (Amerikan Mobesesi)
Flock’un kameraları geçen araçların fotoğraflarını çekiyor ve görüntüleri ile diğer verileri şirketin sunucularına gönderiyor. Orada, Flock’un sistemi muhtemelen plakayı okuyor ve aracın rengi, markası ve modeli gibi özellikleri tespit edebiliyor. Flock daha sonra bu zaman damgalı kayıtları, kameraların sahibi olan veya kameralara erişimi bulunan herhangi bir yerel kurumun arama yapabileceği hale getiriyor. Ancak çoğu durumda, Flock’un sistemi, şirketin ulusal ağının bir parçası olarak, ülkenin dört bir yanındaki diğer polis teşkilatlarının da bu kameralarda arama yapmasına izin veriyor. Örneğin Georgia eyaletinin Alpharetta kentinde WIRED, şehrin Flock kameralarından elde edilen kayıtlara polis teşkilatları, üniversiteler, havaalanları ve anlaşılmaz bir şekilde federal Genel Hizmetler İdaresi’ne bağlı Genel Müfettişlik Ofisi de dahil olmak üzere 2.000’den fazla kurumun erişebildiğini tespit etti.
Bu ulusal ağ, Flock için bir satış argümanı olmakla birlikte aynı zamanda ciddi bir tartışma kaynağı da olmuştur. 404 Media, yerel polis memurlarının Göçmenlik ve Gümrük Muhafaza İdaresi adına ulusal ağda arama yaptığını ortaya çıkardı; bu aramalar, göçmenlik yetkilileriyle işbirliği yapmanın veya plaka verilerinin eyalet dışına aktarılmasının yasak olduğu bölgeleri de kapsıyordu. 404 Media ayrıca, Teksas’taki bir polis memurunun, kendi kendine kürtaj yapan bir kadını bulmak için ülke çapındaki Flock kameralarını taradığını da ortaya çıkardı. Bu haberler ve diğerleri, insanların kendi topluluklarında Flock kameralarını veya daha genel olarak otomatik plaka okuyucuları isteyip istemediklerine dair ulusal bir tartışmayı tetikledi.
Ve stegan0gram örneğinde, cevap açıkça “hayır”dır.
Hackerlar, kameradaki Android sistemine erişebildiklerini ve iki bölüm — esasen sabit diskin bölümleri — bulduklarını söylediler. Hackerlara göre, bunlardan birkaçı şifrelenmemişti; bunlara “vendor” ve “media” adlı bölümler de dahildi. “Media” adlı bölüm, kameranın çektiği medya dosyalarının (videolar ve fotoğraflar) büyük bir kısmını barındıran başka bir bölümün kilidini açan bir şifreleme anahtarı içeriyordu.
2025 yılının başlarında, güvenlik araştırmacısı Jon “GainSec” Gaines, bir Flock plaka okuyucusunu tersine mühendislik yoluyla inceledi ve kök düzeyinde erişim elde etmek için kullanılabilecek güvenlik açıklarını belgeledi. Gaines bulgularını açıkladıktan sonra şirket, bu bulguları kabul etse de ciddiyetini küçümsedi; şirket, bu güvenlik açıklarının cihaza fiziksel erişim gerektirdiğini ve kameraya erişim sağlayan bir kişinin bile “görüntülere erişemeyeceğini” belirtti; çünkü görüntüler buluta aktarıldıktan sonra cihazda sadece kısa bir süre kalıyordu.
Görsel: Wired
404 Media ve WIRED, kameranın içeriğini inceledi. Cihazın işlemcisi, orta sınıf akıllı telefonlarda kullanılanlara benziyor ve hareket algılamadan fotoğraf çekmeye, nesneleri sınıflandırmaktan veri yüklemeye ve uzaktan güncelleme almaya kadar her şeyi yöneten, Flock tarafından geliştirilmiş yaklaşık 20 uygulamayı çalıştırıyor.
Kodlara göre, görüş alanına bir şey girdiğinde kamera hızlı bir dizi fotoğraf çekiyor. Geçen tipik bir araç yaklaşık 28 görüntü oluştururken, bazıları 100’den fazla görüntü üretti. Kamera, hem plakayı hem de daha geniş bir sahneyi yakalamak için farklı pozlama değerleri kullanıyor; ardından görüntüleri tarıyor, yararlı kareleri seçip kırpıyor ve bunları diğer verilerle birlikte hücresel ağ üzerinden Flock’a gönderiyor. Kameranın kendisi plakayı okumuyor veya aracın markasını, modelini ve rengini tanımlamıyor gibi görünüyor. Bu işlemler Flock’un sunucularında gerçekleştiriliyor gibi görünüyor.

Görsel: 404 Media Inc.
Analizimize göre, kameranın kayıtları çeşitli dönemler boyunca yaklaşık 21 günlük faaliyeti kaydetmiştir. Bu zaman aralıklarında cihaz, yaklaşık 50.200 aracı fotoğraflamış ve yaklaşık 1,6 milyon görüntü oluşturmuştur. Tipik bir günde, yaklaşık 3.300 araç kaydedilmiş olup, en yüksek sayı 4.454’tür. Bu rakamlar, kameranın kurulum yerine ve önünden geçen trafik yoğunluğuna bağlı olarak önemli ölçüde değişiklik gösterebilir. Kamera, bu dönemlerin dışında da neredeyse kesin olarak çalışıyordu, ancak eski kayıtlar üzerine yazılmıştı ya da cihazdan artık kurtarılamıyordu.
Kamerada çalışan yazılım, insanları açıkça algılar; bu, Flock kameralarıyla ilgili tartışmalarda genellikle göz ardı edilen bir konudur. Bir kişiyi tespit ettiğinde, kişinin görüntüde nerede göründüğünü ve algılamanın ne kadar güvenilir olduğunu kaydeder.
Yazılımın gerçekte neler görebildiğini test etmek için WIRED, kameranın dosyalarından modelleri çıkardı ve bunları cihazdan kurtarılan test görüntüleri ve videolar üzerinde denedi. Modeller, bir muhabirin selfie’si de dahil olmak üzere insanları kolayca tespit etti. WIRED daha sonra bu modelleri, kamerada depolanan 27.321 kısa video klip üzerinde denedi. Klipler, her biri yaklaşık bir ila iki saniye uzunluğunda, 1.024 x 768 piksel çözünürlükte ve ses içermeyen MP4 dosyalarıydı. Bu klipler, araçlar geçerken kameranın çektiği yüksek çözünürlüklü fotoğraf serilerinden ayrıydı. Modeller, kliplerin 11’inde insanları tespit etti; bunların hepsi motosiklet sürüyordu. Bu sayının az olması, muhtemelen kameranın yolun üzerinde, yayaların görünme olasılığının düşük olduğu, geçen trafiğe doğru aşağıya bakacak şekilde konumlandırılmasından kaynaklanıyor.
Testler ayrıca, kameranın plaka algılayıcısının gördüklerini ne kadar geniş bir yelpazede yorumlayabildiğini de ortaya koydu. Bazı durumlarda, tampon etiketlerini, bayilik çerçevelerini ve diğer grafikleri plaka sanarak bunları sanki plaka gibi kırptı. Geçen bir motosikletin videosunda, algılayıcı sürücünün heybe çantasındaki Amerikan bayrağı yamasını sanki plaka gibi kırptı.
Flock, kameralarının yüz tanıma işlemi gerçekleştirmediğini ısrarla savunuyor. WIRED ve 404 Media, kameranın yazılımında Android işletim sisteminde varsayılan olarak bulunanların ötesinde herhangi bir yüz tanıma özelliğine dair kanıt bulamadı. Bu özelliklerin etkinleştirilmiş veya aktif olarak kullanılıyor gibi görünmüyordu.
Ağustos ayında WIRED, Flock’un polis yazılımının (şu anda OS Investigate olarak adlandırılan ve daha önce Nightshift olarak bilinen) ön uç kodunu elde etti ve aracın bazı kısımlarını yeniden oluşturdu. Bu yazılım, Flock’un kameraları tarafından oluşturulan kayıtları, polis dosyaları ve ticari verilerle birlikte kullanarak sürücüleri nasıl tanımlayabildiğini, tekrar tekrar birlikte seyahat eden araçları nasıl tespit edebildiğini ve hareket kalıplarına dayalı olarak kişileri nasıl arayabildiğini gösterdi. Veriler, sistemin diğer ucuna dair bir bakış açısı sunuyor.
Bir Flock sözcüsü yaptığı açıklamada şunları söyledi: “Bir Flock kamerasının izinsiz olarak sökülmesi ve üzerinde değişiklik yapılması yasa dışıdır.” Kamerada depolanan şifreleme anahtarı hakkında özel olarak sorulduğunda şirket, “Flock güvenliği ciddiye alır ve güvenlik araştırmacılarının olası güvenlik açıklarını doğrudan bize bildirebilmeleri için halka açık bir Güvenlik Açığı Bildirim Politikası yürütür. Bu süreç aracılığıyla herhangi bir bildirim almadık ve sağlanan sınırlı bilgilere dayanarak, öne sürülen iddiaları değerlendirmek için yeterli ayrıntıya sahip değiliz. Eğer bu kişiler meşru güvenlik açıkları tespit etmişlerse, güvenlik ekibimizin bunları inceleyip uygun önlemleri alabilmesi için teknik bulgularını güvenlik açığı bildirim sürecimiz aracılığıyla bize iletmelerini tavsiye ediyoruz.”
Hackerlardan biri şöyle dedi: “Soruşturmaya konu olmak haklı bir endişe ve kaçınmaya çalıştığımız bir durum. Yaptıklarımızın zaten bir miktar dikkat çektiğinden eminim, ancak dikkatliyiz ve göze batmamaya çalışıyoruz.”
Rhode Island eyaletinin Pawtucket kentinde eski bir polis memuru olan ve kendi biriminin kamera kullanımına itiraz ettikten sonra Flock’un açık sözlü bir eleştirmeni haline gelen Noel Pichardo, aktivistlerin hayal kırıklığını anladığını ancak cihazlara sabotaj yapılmasının sonuçta onların savını güçlendirebileceğinden endişe duyduğunu söylüyor. “Bence bu tür bir kanunsuzluk, polisin ve genel olarak devletin bu aracın gerekli olduğu yönündeki inancını daha da pekiştirecektir,”
“Devlet, bu tür gözetime karşı çıkan vatandaşlarının şikayetlerini ne kadar uzun süre görmezden gelirse, bu tür olaylar o kadar sık yaşanacak.” diyor Pichardo.
Kameranın kayıtları, cihazın depolama alanı konusunda sorun yaşadığını da gösteriyor. Kayıtlarda, tam çözünürlüklü görüntüleri kaydetmeye çalışırken 27.000’den fazla “cihazda yer kalmadı” hatası ile on binlerce ilgili hata, çökme ve yeniden başlatma vakası kaydedildi. Aynı zamanda, yaklaşık her iki dakikada bir, kod kameranın hâlâ çalışıp çalışmadığını kontrol ediyor ve “Kim uslu bir çocuk?” mesajını günlüğe kaydediyordu. Kurtarılan günlüklerde bu mesajlardan 12.000’den fazlası yer alıyor.
Kamera yeniden başlatıldığında, başka bir hizmet günlük dosyalarına son bir mesaj bıraktı: “Yeniden başlatma talebi geldi! ¡Adiós, Amigos! (Hoşçakalın dostlar!) ”
Kaynak: Hackers Got Inside a Flock Camera. Its Data Shows How the System Really Works - Dhruv Wehrotra & Joseph Cox / Wired
.