Berfinogull adlı üyeden alıntı:
mesajı görüntüle
BİLGİSAYARINIZDA KESİNLİKLE VİRÜS VAR. (Hemen bak)
17
●964
- 15-08-2026, 08:26:52İlk pcim windows 3.1 Di hatta msdos 6.22 o kadar cok exe gördüm ki bundan 8yıl öncesine kadar windows cuydum suan evde 1 Mac book pro 1 Mac mini 4 1 Mac mini 2 var(hanımın) 1 gün bile eksiğini hissetmedim ha unutmadan birde windows lenovo var ama Bayadır yatıyor. M2 ssdli 16gb ramli yoga oda cok oldu alalı yogA 14 ssd fLan Ram yükseltmesi yapmıştım oyun istersem PlayStation oynuyorum
- 15-08-2026, 18:56:46Berfinogull adlı üyeden alıntı: mesajı görüntüle
Bunu derken ciddi değildin inşallah hocam - 16-08-2026, 04:29:43açıyor ama düzgün çalıştıramıyor.csharpcoder adlı üyeden alıntı: mesajı görüntüle
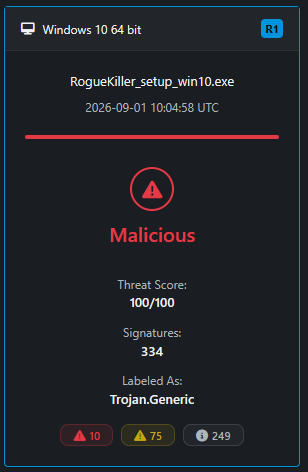
- 01-09-2026, 13:22:03Bu uygulamanın kendisi zararlı görünüyor.
https://hybrid-analysis.com a uplaod yaparak taratabilirsiniz.

- 03-09-2026, 10:45:11RogueKiller, normalde bilgisayarlardaki zararlıları, rootkit'leri ve kötü amaçlı yazılımları temizlemek için kullanılan meşru bir güvenlik/antivirüs aracıdır. Güvenlik araçları sistemin derinliklerine müdahale ettiği, sürücü imzalama süreçlerini kullandığı veya imza tabanlı tarayıcılara benzer davranışlar sergilediği için sandbox ortamları tarafından sık sık yanlışlıkla (False Positive) zararlı olarak algılanırRemagX adlı üyeden alıntı: mesajı görüntüle
ROGUEKİLLER Gayet bilinen, sektörde köklü bir güvenlik programı. Bilinmeyen, kıyıda köşede kalmış bir yazılım değil.
AdrilServer (ADSYSTEM) tarafından geliştirilen RogueKiller, özellikle normal antivirüslerin kaçırdığı veya sistemde gizlenmeyi başaran zararlıları, rootkit'leri, PUP'ları (potansiyel istenmeyen programlar), sahte tarayıcı eklentilerini ve kayıt defteri (registry) girdilerini temizlemek için uzun yıllardır bilinen popüler bir araçtır.
Özetle merdiven altı bir yazılım değil, bilişim dünyasında adı sıklıkla geçen güvenilir bir temizlik aracıdır.
Zaten yazılımdan çok az anlayan birisi bile sıradan bir antivirüsün Bilgisayarın ayarları ile oynayan ama aslında zarar vermeyen hertürlü programa ''VİRÜS-TROJAN'' diye damgaladığını bilir. Antivirüsler ve özellikle otomatik sandbox analiz sistemleri (Any.Run gibi araçlar) "davranış odaklı" çalıştığı için dosyayı koduna bakarak değil, ne yaptığına bakarak yargılar. Registry anahtarlarıyla oynayan, başlangıç öğelerini değiştiren veya derinlemesine sistem taraması yapan her meşru araç da bu yüzden klasiğe bağlayıp direkt "Truva Atı" damgası yer.