

Bu açık aslında Temmuz 2020de yamalanmıştı. Fortinet, FortiOS 6.4.1, 6.2.4 ve 6.0.10 sürümleriyle sorunu kapattı ve güncelleme yapamayan yöneticilere geçici önlem olarak kullanıcı adı büyük/küçük harf duyarlılığını kapatmalarını önerdi. Ancak buna rağmen binlerce cihaz internete açık ve güncellenmemiş durumda.
Açığın çalışma mantığı oldukça basit ama tehlikeli:
Saldırgan, kullanıcı adının harf yapısını değiştirerek (örneğin admin yerine Admin) giriş yaptığında, sistem ikinci faktörü sormadan oturum açılmasına izin verebiliyor. Özellikle LDAP entegrasyonu açık olan sistemler daha yüksek risk altında.
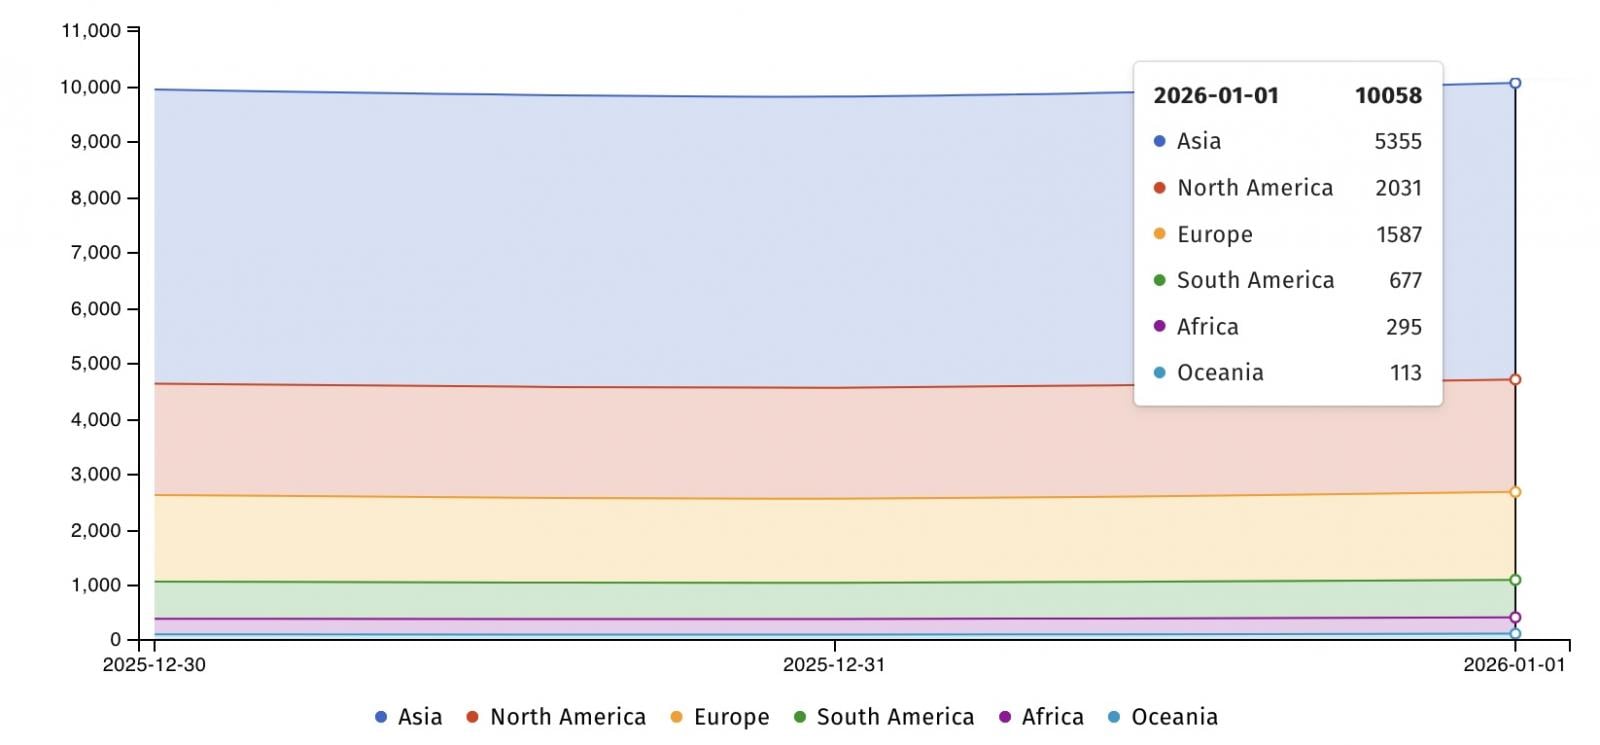
Geçtiğimiz hafta Fortinet, bu açığın halen aktif olarak istismar edildiğini doğruladı. Ardından Shadowserverın paylaştığı verilere göre, şu an internete açık ve savunmasız durumda olan 10.000den fazla Fortinet firewall bulunuyor. Bunların 1.300den fazlası ABDde.
Bu açık daha önce de ciddi saldırılarda kullanıldı. CISA ve FBI, 2021de devlet destekli grupların Fortinet cihazlarını bu açık üzerinden hedef aldığını açıklamıştı. Aynı yıl CVE-2020-12812, aktif olarak istismar edilen açıklar listesine eklendi ve bazı fidye yazılımı saldırılarıyla ilişkilendirildi.
Fortinet tarafında tablo pek iç açıcı değil. Son yıllarda hem eski hem de yeni Fortinet açıklarının çok hızlı şekilde saldırganlar tarafından silahlandırıldığı görülüyor. 2025 içinde bile FortiOS, FortiWeb ve SSO mekanizmalarını hedef alan birden fazla aktif istismar edilen açık gündeme geldi.
Bu olay, eski açık artık önemsizdir düşüncesinin ne kadar yanlış olduğunu bir kez daha gösteriyor. Fortinet cihazları kullanan kurumlar için yama yapılmamış tek bir firewall, tüm ağı riske atmaya yetiyor.
