


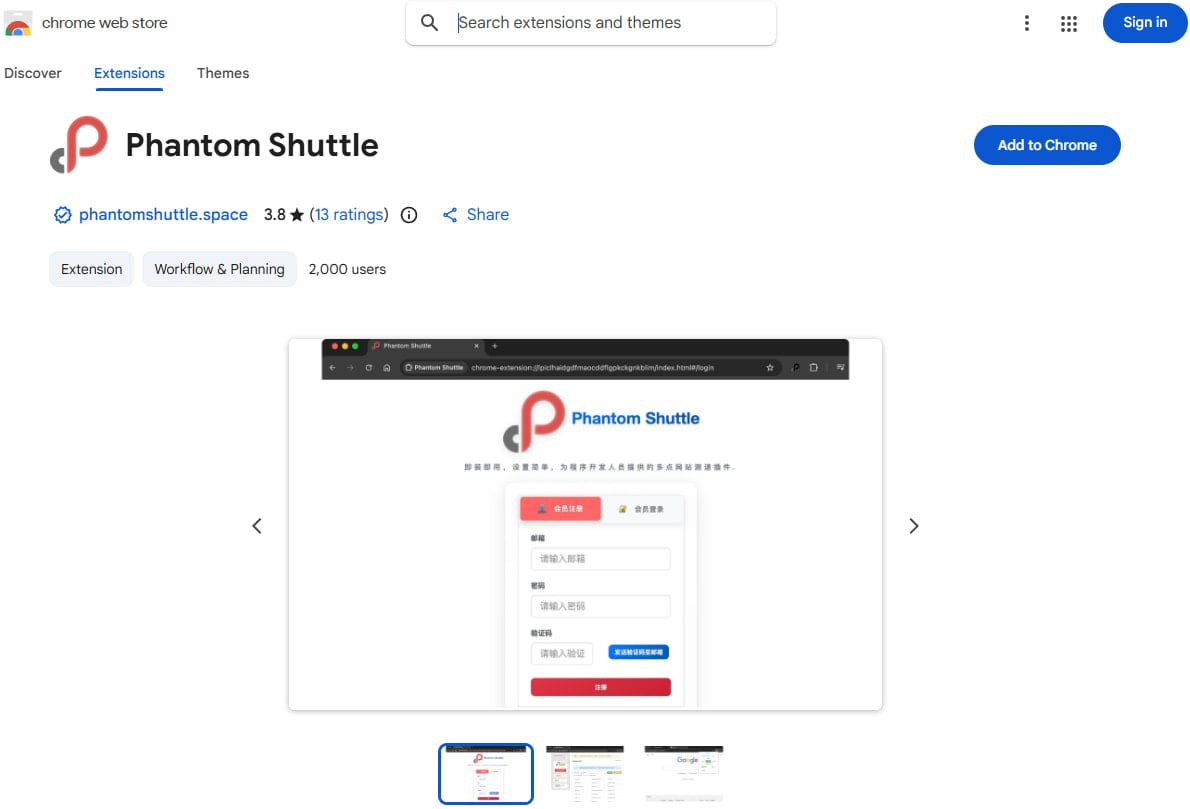
Her iki eklenti de aynı geliştirici adıyla yayınlanmış ve proxy üzerinden trafik yönlendirme ile internet hız testi gibi masum işlevlerle tanıtılıyor. Ücretli abonelik sistemiyle satılan eklentilerin fiyatları aylık birkaç dolardan başlayıp daha yüksek paketlere kadar çıkıyor. Yani kullanıcılar hem para ödüyor hem de farkında olmadan tüm verilerini teslim ediyor.
Teknik analizlere göre Phanom Shuttle, kullanıcının tüm web trafiğini sabit olarak tanımlanmış proxy sunucularına yönlendiriyor. Bu proxylere ait kullanıcı adı ve şifre bilgileri kodun içine gömülü halde bulunuyor ve özel bir karakter gizleme yöntemiyle saklanıyor. Zararlı kod, dışarıdan bakıldığında normal görünen jQuery kütüphanesinin başına eklenmiş durumda, bu da fark edilmesini zorlaştırıyor.
Eklenti, Chromeun proxy ayarlarını dinamik olarak değiştirerek kullanıcı fark etmeden tüm bağlantıları saldırgan altyapısına aktarıyor. Varsayılan modda 170ten fazla yüksek değerli alan adı özellikle proxy üzerinden geçiriliyor. Bunlar arasında geliştirici platformları, bulut servis panelleri, sosyal medya siteleri ve çeşitli içerik siteleri yer alıyor. Yerel ağ adresleri ve saldırganın kontrol sunucuları ise özellikle hariç tutulmuş; bu da tespitten kaçınmak için bilinçli bir tercih olarak değerlendiriliyor.
Bu yapı sayesinde eklenti, tam anlamıyla man-in-the-middle rolü üstleniyor. Web formlarına girilen kullanıcı adı ve parolalar, kredi kartı bilgileri, kişisel veriler yakalanabiliyor. HTTP başlıklarından oturum çerezleri (session cookie) ve API tokenları da sessizce toplanabiliyor.
Özetle bu olay, tarayıcı eklentilerinin ne kadar tehlikeli olabileceğini bir kez daha gösteriyor. Resmi mağazada bulunması tek başına güvenli olduğu anlamına gelmiyor. Özellikle proxy, VPN, hız testi gibi tüm trafiğe erişim isteyen eklentiler, kullanıcı adına internette yapılan her şeyi görebilecek güçte oluyor.
Bu nedenle Chrome kullanıcılarının, yalnızca bilinen geliştiricilere ait eklentileri tercih etmesi, izinleri dikkatle incelemesi ve neden bu kadar geniş yetki istiyor? sorusunu mutlaka sorması gerekiyor.
