• 30-04-2026, 14:06:27
    #10
    kazancrehberim adlı üyeden alıntı: mesajı görüntüle
    Yerli panel vardı bi ara. Ücretsiz ve kullanımı kolaydı. Cpanel herkes alıştığı için vazgeçemedik
    Maalesef yerli ve milli duygularla başlayıp destek bulamadığı için ya da güncellenmediği için sönen çok proje oldu.
  • 30-04-2026, 14:09:31
    #11
    🎩 SMM PANEL YAZILIMI 🎩
    bu olaydan öncede kullanışsızlığı ve arayüzü dolasıyla hiç tercihim olmadı. Bu insanlar ne buluyor cpanelde anlamıyorum.

    bu işin üstadı plesk varken cpanel kullanmak kişinin kendisine yaptığı eziyetten başka bir şey olamaz.
  • 30-04-2026, 14:09:44
    #12
    PFSENSE adlı üyeden alıntı: mesajı görüntüle
    Cpanel Kullanmayın kendi alt yapınızı kurmanız gerekli.


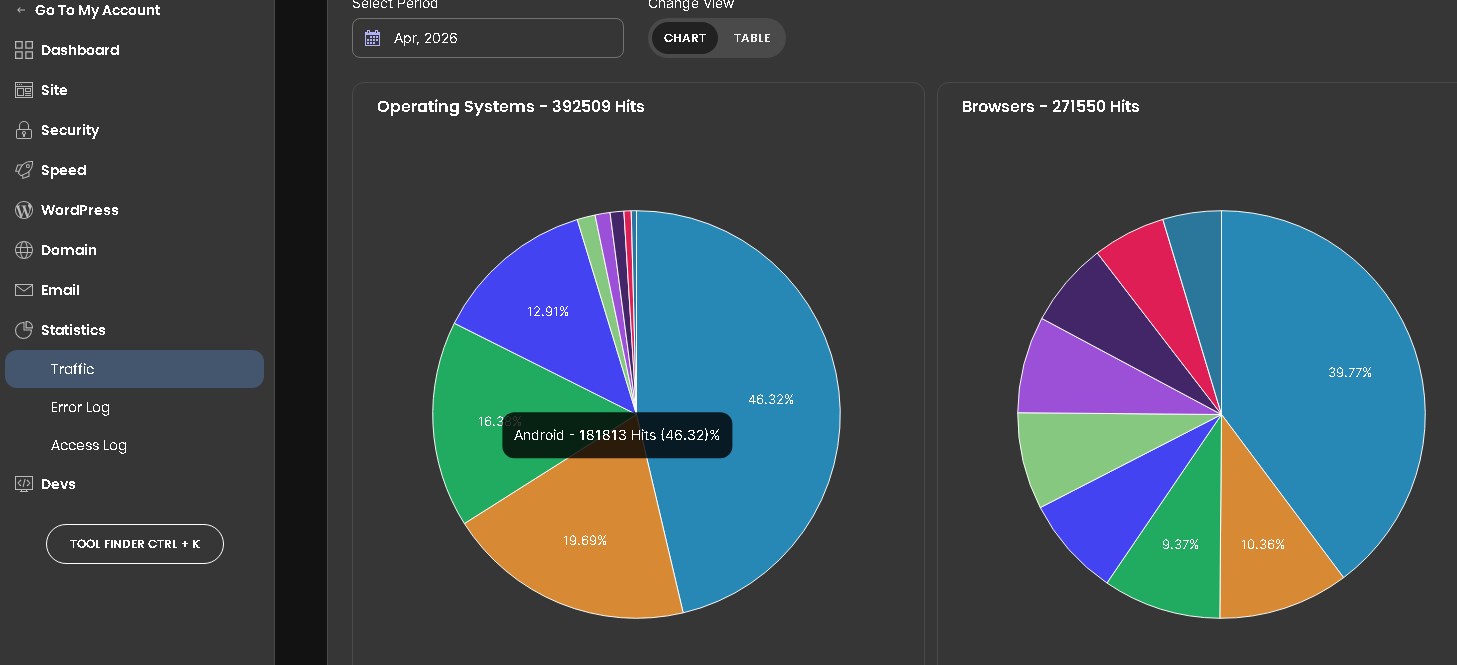
    Örnek bir müşterimizin aylık trafiği

    Selamlar değerli R10 üyeleri ve sektör paydaşları,
    Mağduriyetten faydalanma gibi algılanmasın öyle bir insan Allaha çok şükür olmadım ne ben ne firma yöneticilerim. Şu son günlerde R10’da ve global de sitem hacklendi, cPanel’den sızdılar konularını gördükçe gerçekten üzülüyorum. Birçok kişinin emeği, ekmeği söz konusu. Öncelikle mağduriyet yaşayan tüm arkadaşlara, meslektaşlarımıza staminus.com.tr olarak geçmiş olsun dileklerimizi iletiyoruz. Gerçekten can sıkıcı bir süreç Rabbim yardımcınız olsun.
    Olayın iki boyutu var, hepimiz farkındayız: Bir tarafta maliyeti düşürmek için crackli/paylaşımlı lisans kullanan ve kapıyı kendi eliyle açanlar var, evet. Ama asıl can sıkan nokta; orijinal lisans kullanıp dünyanın parasını ödeyenlerin de bu açıklardan nasibini alması.
    Şunu sormak lazım: Bu panele hesap başı dolarla dünya para ödüyorsunuz, sürekli zamlarını çekiyorsunuz ama günün sonunda hala root seviyesinde açıklarla uğraşılıyor. Bu kadar pahalı bir sistemin bu kadar hantal ve açıklarla dolu olması gerçekten endişe verici değil mi? Artık pahalıysa iyidir, cPanel’se sağlamdır devri kapandı.
    Biz staminus.com.tr olarak bu riskleri ve gereksiz maliyet artışlarını öngördüğümüz için altyapımızda cPanel kullanmıyoruz. Kullanıcılarımızı hem bu lisans yükünden kurtarıyoruz hem de daha stabil, güvenlik odaklı alternatif yapılarla yolumuza devam ediyoruz. En azından "lisans güncellendi mi, açık mı çıktı" stresini ne biz yaşıyoruz ne de müşterilerimize yaşatıyoruz.
    Dediğim gibi, mağdur olan herkese tekrar büyük geçmiş olsun. Umarım herkes en az hasarla toparlar. Ama bu cPanel mevzusunu artık şapkayı önümüze koyup düşünmemiz gerekiyor; bu paraları bu güvensizliğe değer mi?
    Siz ne diyorsunuz, bu son olaylardan sonra cPanel'e bakışınız değişti mi?
    Saygılarımızla,
    staminus.com.tr
    Saldırılarda mağdur bulunan herkese geçmiş olsun.

    Bu tarz saldırılara maruz kalmamak adına
    Sunucu yapılandırması
    Yetki kontrolleri
    Servis güvenliği
    gibi konularda güvenlik hizmetimiz aktiftir.
  • 30-04-2026, 14:15:30
    #13
    PRIMEPANEL adlı üyeden alıntı: mesajı görüntüle
    bu olaydan öncede kullanışsızlığı ve arayüzü dolasıyla hiç tercihim olmadı. Bu insanlar ne buluyor cpanelde anlamıyorum.

    bu işin üstadı plesk varken cpanel kullanmak kişinin kendisine yaptığı eziyetten başka bir şey olamaz.
    Plesk kullananın işi kolaylaşır, ama hala cPanel açıklarını ve zamlarını savunanın işi gerçekten zor. Değerli yorumun için teşekkürler hocam, eziyet tanımlaması tam oturmuş.
  • 30-04-2026, 14:17:37
    #14
    VesperX adlı üyeden alıntı: mesajı görüntüle
    Saldırılarda mağdur bulunan herkese geçmiş olsun.

    Bu tarz saldırılara maruz kalmamak adına
    Sunucu yapılandırması
    Yetki kontrolleri
    Servis güvenliği
    gibi konularda güvenlik hizmetimiz aktiftir.
    Kullanıcılar binlerce dolar lisans bedeli ödediği bir panelden, ekstra bir güvenlik hizmetine ihtiyaç duymadan temel güvenliği sağlamasını beklemez mi? Yani insanlar dünyanın parasını verip en lüks arabayı alıyoruz ama frenleri tutsun diye dışarıdan ekstra hizmet almanız lazım deniliyor gibi bir durum oluşuyor.
  • 30-04-2026, 14:21:20
    #15
    PFSENSE adlı üyeden alıntı: mesajı görüntüle
    Kullanıcılar binlerce dolar lisans bedeli ödediği bir panelden, ekstra bir güvenlik hizmetine ihtiyaç duymadan temel güvenliği sağlamasını beklemez mi? Yani insanlar dünyanın parasını verip en lüks arabayı alıyoruz ama frenleri tutsun diye dışarıdan ekstra hizmet almanız lazım deniliyor gibi bir durum oluşuyor.
    Haklı bir düşünce ama yapacak bir şey yok cpanel güvenlik çözümleri için atılımlar yapmadıkça ek güvenlik çözümleri firmalar için zorunlu olacaktır.
  • 02-05-2026, 15:02:07
    #16
    Kimlik doğrulama veya yönetimden onay bekliyor.
    PRIMEPANEL adlı üyeden alıntı: mesajı görüntüle
    bu olaydan öncede kullanışsızlığı ve arayüzü dolasıyla hiç tercihim olmadı. Bu insanlar ne buluyor cpanelde anlamıyorum.

    bu işin üstadı plesk varken cpanel kullanmak kişinin kendisine yaptığı eziyetten başka bir şey olamaz.
    CPanel vs. Plesk: Güvenlik Mimarisindeki Temel Farklar

    Sektörde yıllardır anlatılmasına rağmen hala tam olarak anlaşılamayan bir gerçek var: Varsayılan güvenlik yapılandırmaları. Birçok kullanıcı Plesk’i karmaşık bulduğu için eleştirse de, aslında Plesk’in sunduğu mimari güvenlik katmanı CPanel’den çok daha sağlam temellere dayanıyor.

    CPanel’in Mimari Zafiyeti


    CPanel üzerinde açılan her hosting hesabı, Linux işletim sistemi üzerinde otomatik olarak bir sistem kullanıcısı (user) oluşturur. Bu durum, eğer sunucu tarafında ek güvenlik sıkılaştırmaları (CloudLinux, CageFS vb.) yapılmadıysa büyük bir risk barındırır:
    • Yetki Yükseltme (Privilege Escalation): Basit bir Python scripti veya zayıf bir cookie yönetimi ile bu kullanıcı üzerinden su komutu zorlanarak root yetkisine erişim denemeleri yapılabilir.
    • Sistem Erişimi: Her yeni hostingin bir sistem kullanıcısı açması, saldırganın sunucu içerisinde hareket alanı bulmasına ve diğer kullanıcıların dosyalarına sızmasına zemin hazırlar.

    Plesk’in Güvenlik Yaklaşımı


    Plesk tarafında ise bu durum tamamen farklıdır. Plesk, varsayılan kurulumunda her hosting için işletim sistemi düzeyinde bir kullanıcı açmaz.
    • İzole Yapı: Kullanıcılar genellikle panel üzerinden yönetilir ve Linux’un çekirdek kullanıcı yapısıyla doğrudan ilişkilendirilmez.
    • Default Güvenlik: Plesk'te "shell access" (kabuk erişimi) varsayılan olarak kapalı gelir. Bu da bir kullanıcının terminal üzerinden komut yürüterek root yetkisine oynamasını en baştan engeller.

    Sonuç


    CPanel, eğer arkasında CloudLinux gibi izolasyon araçları yoksa, güvenlik açısından "açık bir kapı" bırakır. Plesk ise en başından itibaren bu kapıyı kapalı tutmayı tercih eder. Sırf alışkanlıklardan dolayı Plesk’e "kötü" demek, aslında bu temel güvenlik farklarını bilmemekten kaynaklanıyor. Güvenlik, konfordan önce gelmelidir.
  • 02-05-2026, 17:56:41
    #17
    🎩 SMM PANEL YAZILIMI 🎩
    vpssunucu adlı üyeden alıntı: mesajı görüntüle
    CPanel vs. Plesk: Güvenlik Mimarisindeki Temel Farklar

    Sektörde yıllardır anlatılmasına rağmen hala tam olarak anlaşılamayan bir gerçek var: Varsayılan güvenlik yapılandırmaları. Birçok kullanıcı Plesk’i karmaşık bulduğu için eleştirse de, aslında Plesk’in sunduğu mimari güvenlik katmanı CPanel’den çok daha sağlam temellere dayanıyor.

    CPanel’in Mimari Zafiyeti


    CPanel üzerinde açılan her hosting hesabı, Linux işletim sistemi üzerinde otomatik olarak bir sistem kullanıcısı (user) oluşturur. Bu durum, eğer sunucu tarafında ek güvenlik sıkılaştırmaları (CloudLinux, CageFS vb.) yapılmadıysa büyük bir risk barındırır:
    • Yetki Yükseltme (Privilege Escalation): Basit bir Python scripti veya zayıf bir cookie yönetimi ile bu kullanıcı üzerinden su komutu zorlanarak root yetkisine erişim denemeleri yapılabilir.
    • Sistem Erişimi: Her yeni hostingin bir sistem kullanıcısı açması, saldırganın sunucu içerisinde hareket alanı bulmasına ve diğer kullanıcıların dosyalarına sızmasına zemin hazırlar.

    Plesk’in Güvenlik Yaklaşımı


    Plesk tarafında ise bu durum tamamen farklıdır. Plesk, varsayılan kurulumunda her hosting için işletim sistemi düzeyinde bir kullanıcı açmaz.
    • İzole Yapı: Kullanıcılar genellikle panel üzerinden yönetilir ve Linux’un çekirdek kullanıcı yapısıyla doğrudan ilişkilendirilmez.
    • Default Güvenlik: Plesk'te "shell access" (kabuk erişimi) varsayılan olarak kapalı gelir. Bu da bir kullanıcının terminal üzerinden komut yürüterek root yetkisine oynamasını en baştan engeller.

    Sonuç


    CPanel, eğer arkasında CloudLinux gibi izolasyon araçları yoksa, güvenlik açısından "açık bir kapı" bırakır. Plesk ise en başından itibaren bu kapıyı kapalı tutmayı tercih eder. Sırf alışkanlıklardan dolayı Plesk’e "kötü" demek, aslında bu temel güvenlik farklarını bilmemekten kaynaklanıyor. Güvenlik, konfordan önce gelmelidir.
    cpanel arayüz olarakta berbat bir halde, aradığını bulamıyorsun.
  • 02-05-2026, 18:24:59
    #18
    Üyeliği durduruldu
    PRIMEPANEL adlı üyeden alıntı: mesajı görüntüle
    cpanel arayüz olarakta berbat bir halde, aradığını bulamıyorsun.
    Örnek x 1 site dosya edit yapacaksan şöyle yapman lazım

    Önce whm>>>Cpanel >>> Dosya yönetici >>> Dosya edit.

    Plesk
    Plesk >>> Abonelik >> domain >>> Dosya edit

    Arasındaki fark biri tek sekme sayfa yaparken cpanel her biri için ayrı sekmek açmak lazım

    Aynı anda 2 cpanel girersen sesion atar seni