
Birkaç gündür bilgisayarımda popup açılıyordu bu site.Şimdi hangi siteye girsem sitenin ortasında popup reklam açılıyor.
Sanırım işleri büyüttüler.Paraya ceviriyorlar.
Telefonumada sıçradı tüm tarayıcılardan ne sayfa açarsam açayım gene popup açılıyor.
İnternettn araştırdım tek değilmişim.
http://www.teakolik.com/ahlaksizligi...erleryeni-com/
http://www.maxicep.com/forum/konu/ha...virusu.920176/
Kimse ne olduğunu çözememiş.
Bu arada siteyi bir arkadaş 2009 da r10 da satmayı denemiş.
https://www.r10.net/site-satisi/30671...astirmasi.html
Rica etsem biri bu konuyu aydınlatabilir mi ?
Teşekkürler...
Yenibir Virüs Haberleryeni.com Sürekli Popup Adsense Açıyor
9
●4.198
- 09-10-2014, 23:54:28Evet, son birkaç gündür karşımıza çıkan Haberleryeni.com reklamlarından bahsediyorum. Virüs / Zararlı Yazılım veya benzeri bir kötü amaçlı kod ile sisteme bulaşarak tarayıcınızda herhangi bir bağlantıyı tıkladığınız zaman HaberlerYeni.com İnternet sayfası açılıyor.
Aynı zamanda mobil tarafta da bir reklam gibi Haberleryeni.comu görüyoruz. Hem Android hem de iOS mobil cihazlarda Haberleryeni.comu bir reklam virüsü olarak görüyoruz!
Farklı bilgisayar üzerinde farklı modemler ve farklı İnternet bağlantıları ile test ederek, sorunun ne olduğunu anlamaya çalışıyorum. Bu ahlaksız kişi / kişiler zararlı kod ya da bir açık kullanarak bilgisayarlarda yeni sekme ile Haberleryeni.com İnternet sayfasını açtırıyor.
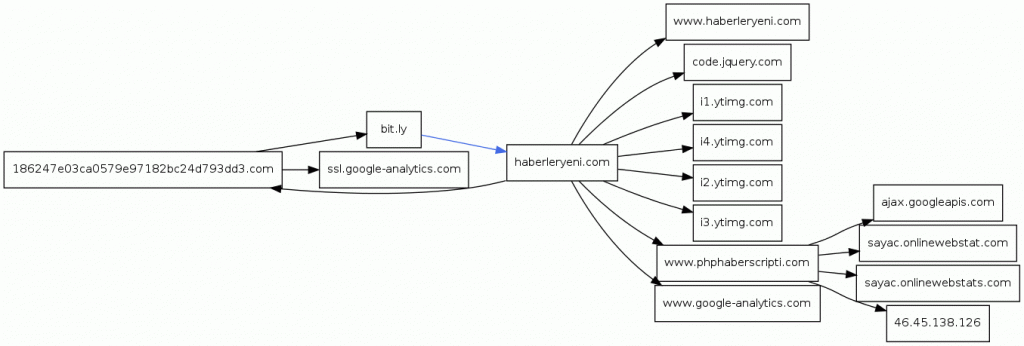
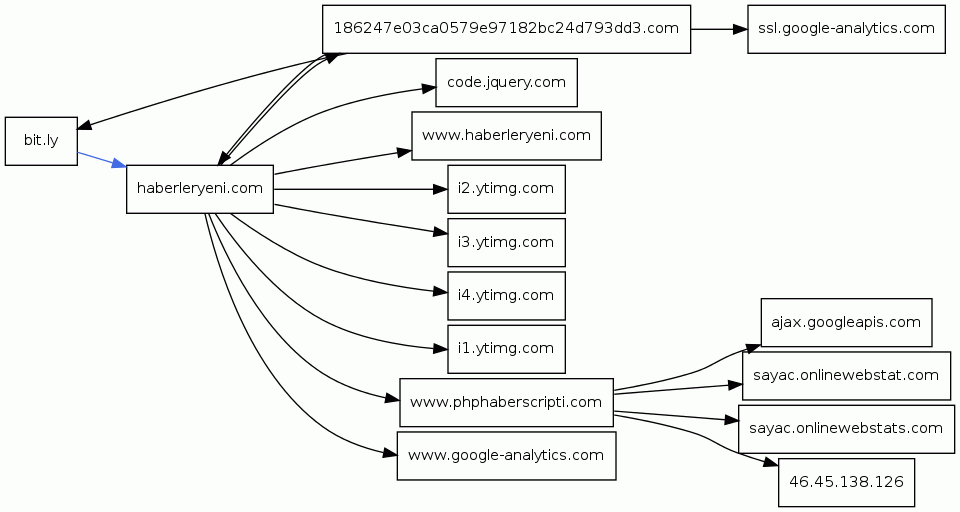
Tarayıcınızda, herhangi bir bağlantıyı tıkladığınız zaman 186247e03ca0579e97182bc24d793dd3.com alan adı üzerinde birçok sayfaya yönlendiriliyorsunuz.
186247e03ca0579e97182bc24d793dd3.com
Bu alan adına girdiğiniz zaman Googlea yönleniyorsunuz. Sanki Googlemış gibi gizlenilmeye çalışılmış. Halbuki alt sayfalarda durum çok farklı! Alan adı Whois bilgileri gizli, aynı zamanda CloudFlare arkasına alınarak gizlenmeye çalışılmış.
...... değil midir?
Benden habersiz bilgisayarımda / farklı bir şekilde bir zararlı kod ile, saçma sapan bir alan adı üzerinden, Haberleryeni.comu isteğim dışında açtırıyor ve ziyaretçi kazanıyorlar! Haberleryeni.comun kaynak kodlarını açıp, incelediğimizde aşağıdaki adres meta etiketleri arasında karşımıza çıkıyor.
view-source:186247e03ca0579e97182bc24d793dd3.com/bets.php
Kaynak kodlardan gördüğüm kadarı ile Titleda Gezinti ismini kullanmış. Aslında bu Gezintinin TTNetin Gezinti servisi ile hiçbir alakası yok! Sadece sizleri Gezinti Servisi gibi bir hizmet olduğuna ikna etmeye çalışıyor.
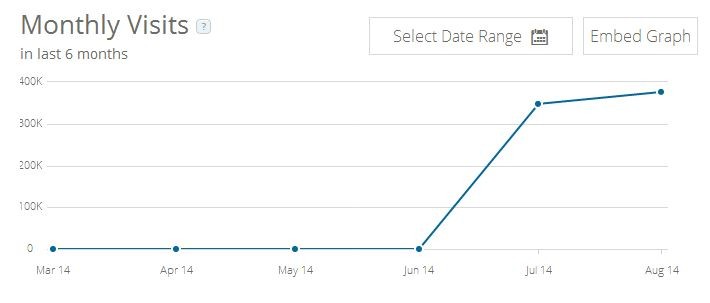
İçeride bulunan bir form sayesinde http://bit.ly/1rGMX6s URL kısaltma servisine yönleniyor. Bu servis üzerinden de Haberleryeni.comu açtırıyor. https://bitly.com/1rGMX6s+ sayfasına bakarsanız, Haberleryeni.comun bu virüs / zararlı sayesinde 3 gün içerisinde 884.154 kez yönlendirildiğini göreceksiniz! Yani Haberleryeni.com bu sayede 3 gün içinde 1 milyona yakın ziyaretçi kazanmış!

view-source:186247e03ca0579e97182bc24d793dd3.com/popup.php
adresini görüyoruz. Bu adres üzerinde Popup pencere ile reklam açtırdığını görmekteyiz. Açılan Popup pencere ile işletim sistemimize göre farklı sayfaları refer ederek bizlere reklam, servis üyeliği gibi sayfalara yönlendiriyorlar. Android, IOS ve Windows için farklı sayfalar tanımlanarak size bir Cookie atanıyor ve bu sayfalara yönlendiriliyorsunuz.
view-source:186247e03ca0579e97182bc24d793dd3.com/login.php
yine kodlar içerisinde yukarıdaki gibi bir adres var. Bu adres üzerinde +18 İÇERİK adı altında mobil bir servis üyeliği bulunuyor. Sanırım cep telefonlarına bulaşarak, insanları bu servise üye yaptırıyorlar. Sonrasında aylık 10, 20 ve 50TLlik üyeliklerle para kazanıyorlar! Kullanıcılar da ay sonu faturalarında büyük bir sürpriz yaşamaktalar
view-source:186247e03ca0579e97182bc24d793dd3.com/ads.php
view-source:186247e03ca0579e97182bc24d793dd3.com/ads2.php
Ayrıca, bu adresler üzerinden de yönlendirme yapılıyor. Ads.php kodları arasında sizi Android.php adresine yönlendirdiğini göreceksiniz. Bu sayfa üzerinden de karşınıza reklamları çıkartıyorlar.
view-source:186247e03ca0579e97182bc24d793dd3.com/ads3.php
Adresine baktığımız zaman ise, fare hareketlerimizi kontrol ederek, bir koordinat üzerinde tıklama yaptıklarını görüyoruz. Tahminimce Facebook Beğen yaptırarak sizleri habersiz bir sayfayı beğendiriyor olabilirler.
view-source:186247e03ca0579e97182bc24d793dd3.com/ads4.php
sayfası üzerinden de gördüğüm kadarı ile yine HaberlerYeni.coma yönlendiriliyoruz. İçerisindeki Bets.php sayesinde bu yönlendirme yukarıdaki gibi yapılıyor.
view-source:186247e03ca0579e97182bc24d793dd3.com/sec.php
Bu adres üzerinde ise www.yfilmizle.com isimli bir web sayfasına yönlendirildiğimizi görüyoruz. Yine ziyaretçi kazanmak için uygulanan yöntemlerden bir tanesi olarak karşımıza geliyor. Birçok kişiye de www.yfilmizle.com sayfası ziyaret ettirilmeye çalışıldığını görüyoruz.
view-source:186247e03ca0579e97182bc24d793dd3.com/android.html
view-source:186247e03ca0579e97182bc24d793dd3.com/iOS.html
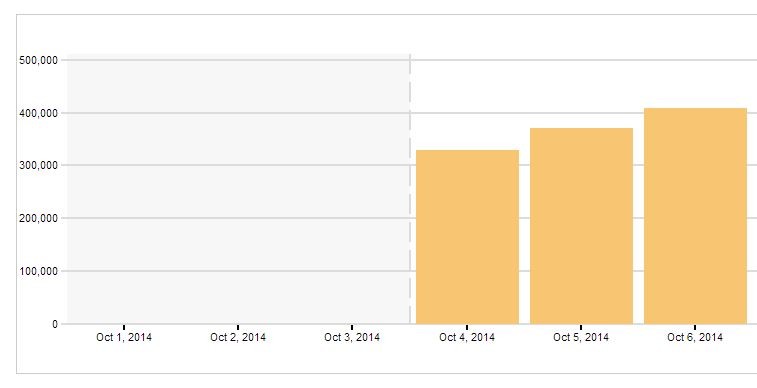
Bu sayfalara baktığımızda ise, Android cihazları ve IOS cihazları https://bitly.com/1mWBr5y+ adresine yönlendirdiklerini görüyoruz. Bu adres üzerinde ise yine mobil operatörlerle yapılan servis üyeliği karşımıza çıkıyor. Görebildiğim kadarı ile 4 gün içerisinde 500.000 kişiyi bu sayfaya yönlendirmişler! Yazık
Peki sisteme nasıl bulaşıyorlar?
Asıl merak ettiğim soru bu! Bir web sayfası üzerinden mi? Bir açıklık kullanarak mı? Henüz bulamadım Bu işten anlayan uzman arkadaşlara ilettim. Sanırım kısa bir süre sonra bunu tespit edeceklerdir.
Norton Internet Security ve birkaç Malware aracı ile sistemdeki Cookieleri silerek denemeye devam ettim. Bazı sayfalarda bu toollar kullanılarak silinebildiği söyleniliyor. Ancak öyle değil
Çakal o kadar düşünmüş ki, bu sayfayı günde 1 kez açtırıyor. Bilgisayarınızdan temizlediğinizi zannediyorsunuz. Ancak yine karşınıza ertesi gün çıkabiliyor.
Devamında yazıyı güncelleyeceğim. Umarım kısa sürede tespit edilir ve bu HaberlerYeni.comdan kurtuluruz! Gelelim Haberleryeni.com yetkililerine? Adamlara ulaşıp bu virüsü söylemek istedim. Ancak adamların künye sayfası boş, iletişim kurmak için bir form var o kadar Ne e-posta adresi, ne de telefon? Yani durum belli
Test Sistemi;
Windows 8.1 Pro (Tam Update)
Comodo Dragon Tarayıcı (Eklenti Yok)
Norton Internet Security (Tam Update)
Zemana Antilogger (Tam Update)
Arkadaş ne analiz yapmış bravo Umarım çözerde kurtuluruz.
- 10-10-2014, 00:10:30bende zamanında yahoodan dertlıydım
portal sepetı ıcın sıkıntı yok oradan sıteye hıt bıle gelıor
bu site nasıl bulasıyor bı fıkrınız varmı - 10-10-2014, 16:52:26Adam bilgisini kullanmış büyük bir çalışma olmuş at binen kılıç kuşanan derler banada bulaştı ben çözümü yandex browser buldum yandex browser kurun kurtulun
hepsini denedim ie,chrome,firefox,opera,safari ama nafile ya format atacaktım yada yandex denicektim şu an yandex tarayıcıda sorun yok reklam falan açmıyor
helal olsun yandex - 13-10-2014, 01:08:12bir türlü bana bulaşmadı , sabahtan beri uğraşıyorum bulaşsın diye
 çözeceğim bu işi sizin için
--R10.NET; Flood Engellendi -->-> Yeni yazılan mesaj 01:08:12 -->-> Daha önceki mesaj 00:54:02 --
arkadaşlar , bu illetten muzdarip olanlara soruyorum
* statik ip mi kullanıyorsunuz ?
* Kullandığınız dsle uzaktan erişim aktif mi ?
* Aktif ise kullanıcı adı ve parolası default olarak mı durmakta ?
* msconfig başlangıç değerleri arasına yeni katılan birşey farkettiniz mi ?
* pop up aktif olduğunda gorev yoneticisinde aktif farklı bir uygulama beliriyor mu ?


 Umarım çözerde kurtuluruz.


 wifi ile baglandım yeni telden onada bulaştı.3g ile sorun yok.

 çözeceğim bu işi sizin için