MAGICTRANSIT VMT FIREWALL
Kritik PHP Açıklarına Karşı Ek WAF Koruması
Otomatik Güncelleme | cPanel ve Plesk Desteği
Kritik PHP Açıklarına Karşı Ek WAF Koruması
Otomatik Güncelleme | cPanel ve Plesk Desteği
Merhaba değerli forum üyeleri,
Siber Güvenlik Başkanlığının 21 Ekim 2026 tarihli TR-26-1372 güvenlik bildirimi, PHP altyapısını etkileyen kritik güvenlik açıklarına dikkat çekiyor. CVE-2026-109618 ve CVE-2026-109619 olarak tanımlanan bu açıklar, belirli koşullarda kimlik doğrulaması gerektirmeden uzaktan kod çalıştırılmasına yol açabiliyor. PHP kullanan web siteleri ve barındırma altyapıları için güvenlik güncellemelerinin gecikmeden uygulanması gerekiyor.
MagicTransit olarak, bu süreçte sunucu yöneticilerine, hosting firmalarına, bayilere ve web sitesi sahiplerine ek koruma sağlamak amacıyla VMT Firewall altyapımızı geliştirmeye devam ediyoruz. Otomatik güncellemeler alan sistemimiz ve Datacenter Plus promosyonumuzla güvenlik önlemlerine erişimi kolaylaştırıyoruz.
PHP Güvenliği İçin Yeni Özellik: Under PHP + WAF
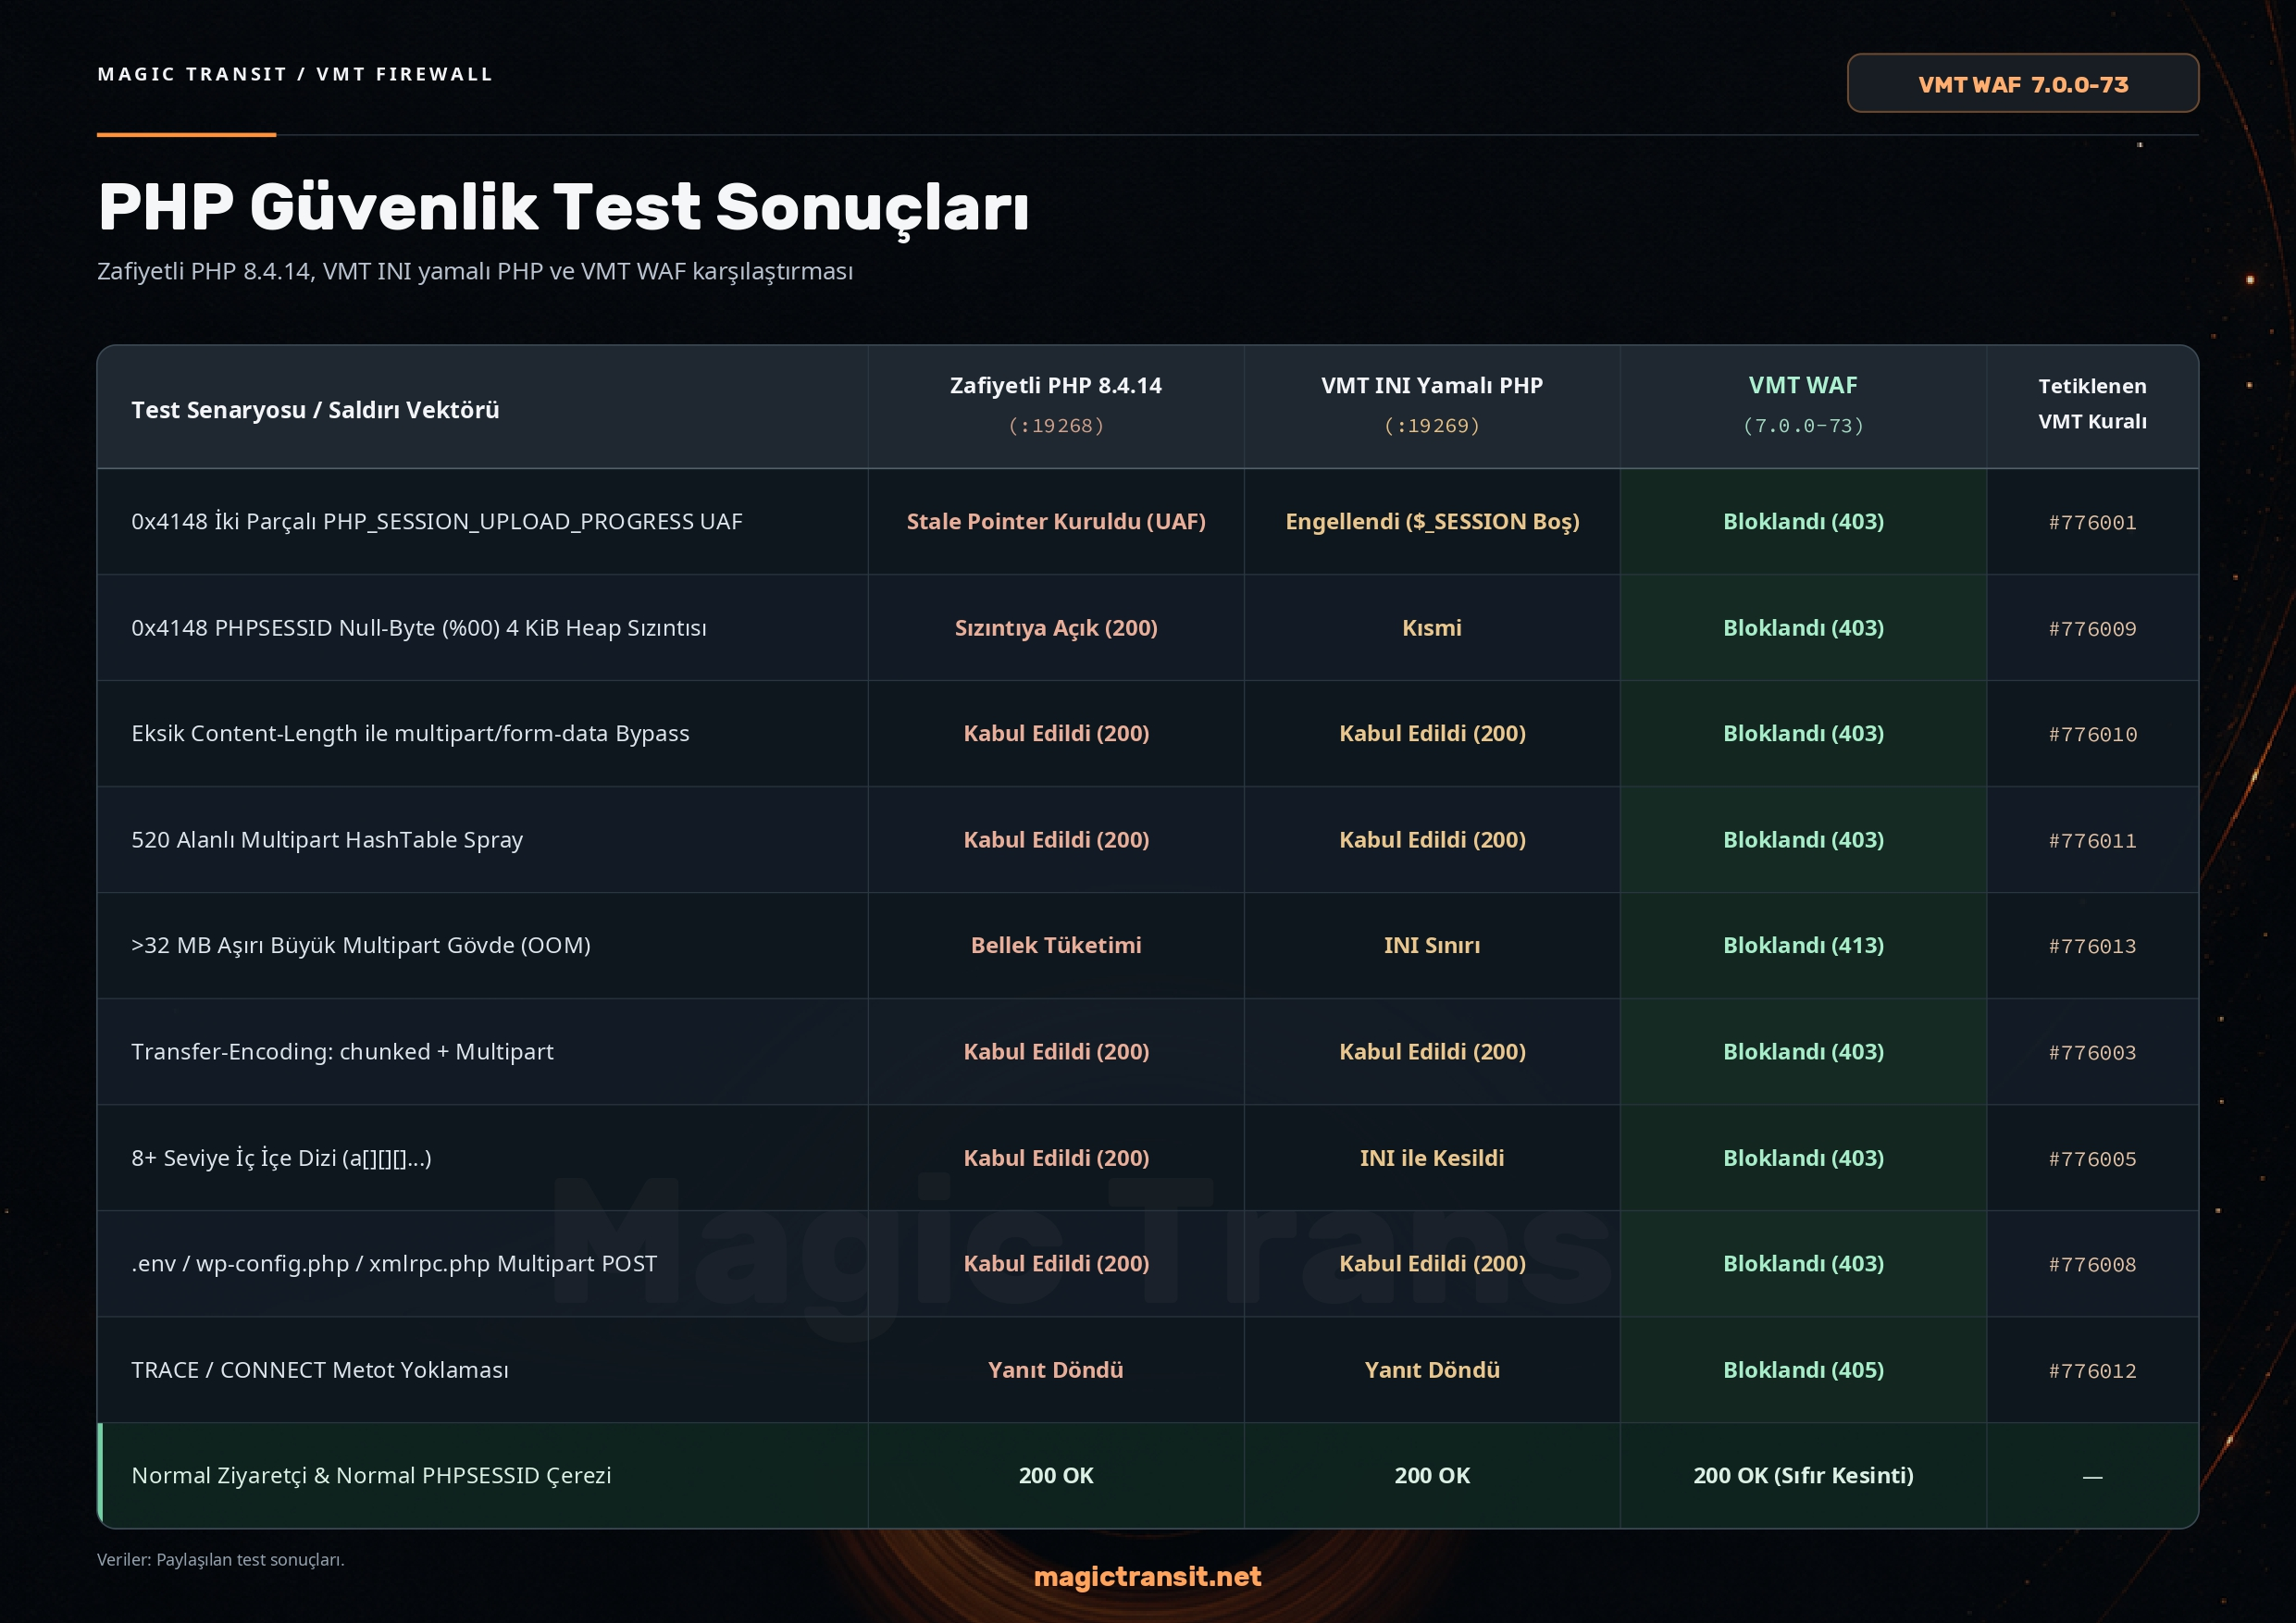
VMT 7.0.0-66 sürümüyle kullanıma sunduğumuz Under PHP + WAF, cPanel ve Plesk altyapılarında PHP’ye yönelik bilinen bir saldırı desenine karşı ek WAF koruması sağlar.
Bu özellik, PHP’nin oturum yükleme ilerlemesi mekanizmasını kullanan bilinen saldırı desenini ModSecurity üzerinden engellemeye yönelik bir güvenlik kuralı uygular. Koruma, yönetim panelinden alan adı bazında etkinleştirilebilir; yetkiniz dahilindeki birden fazla alan adına toplu olarak uygulanabilir.
Böylece sistem yöneticileri, PHP güvenlik güncellemelerini uygularken ilgili saldırı desenine karşı ek bir önlemi merkezi panel üzerinden devreye alabilir.
MagicTransit ile Neler Sunuyoruz?
Datacenter Plus Promosyonu: 0 $
Güvenlik önlemlerini güçlendirmek isteyen kullanıcılara destek olmak amacıyla Datacenter Plus paketini promosyon kapsamında 0 $ bedelle sunuyoruz.
Amacımız; hosting hizmeti sunan işletmelerin, kendi sunucusunu yöneten kullanıcıların ve web sitesi sahiplerinin MagicTransit’in güvenlik ve merkezi yönetim özelliklerine daha kolay erişmesini sağlamak.
Promosyon ürününü incelemek ve lisans almak için:
magictransit.net/store
Promosyonun geçerlilik süresini, paket kapsamını ve fiyat bilgisini sipariş ekranından kontrol edebilirsiniz.
Nasıl Kullanmaya Başlayabilirsiniz?
Under PHP + WAF, bilinen saldırı desenine karşı ek bir savunma katmanıdır; PHP güvenlik güncellemesinin yerini tutmaz.
VMT’nin otomatik güncellenmesi ile sunucudaki PHP paketlerinin güncellenmesi ayrı işlemlerdir.
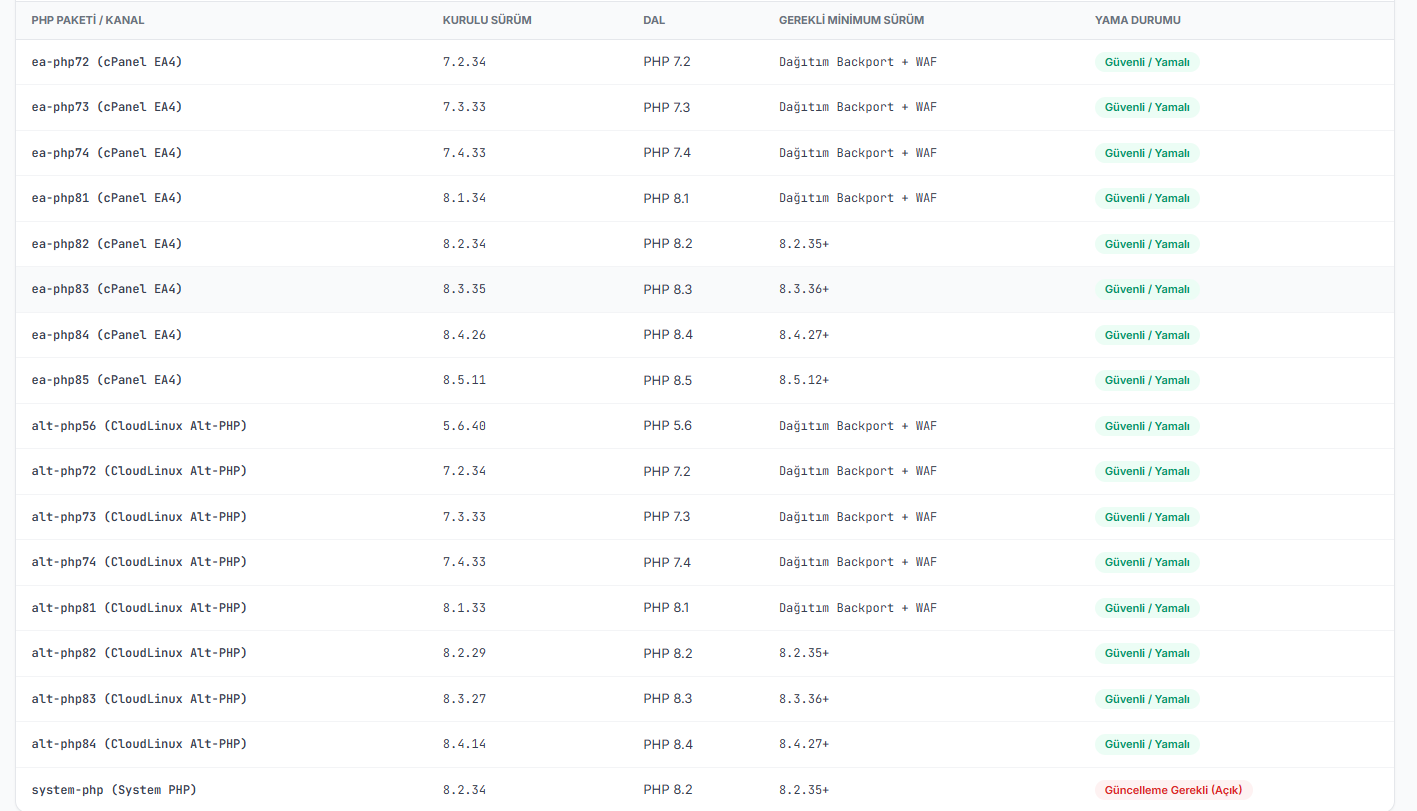
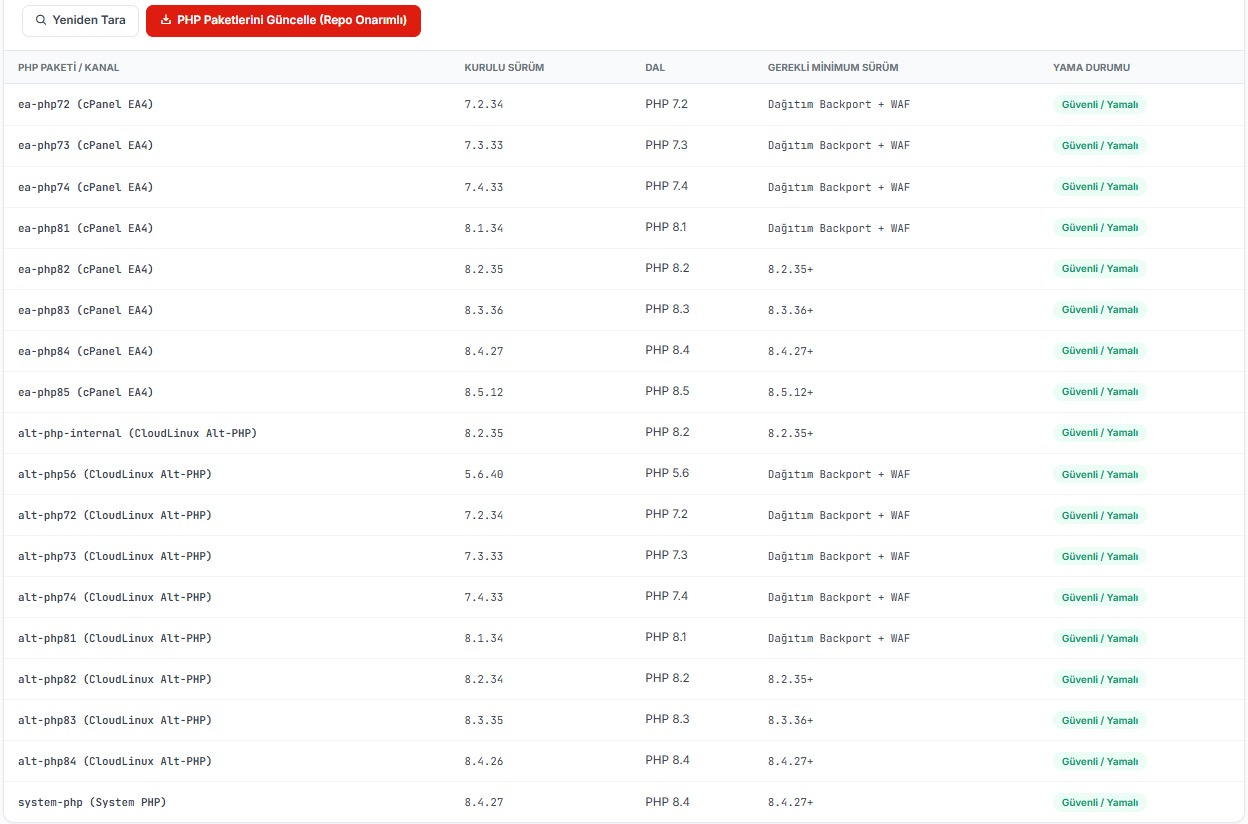
PHP tarafından bu açıklar için yayımlanan düzeltmeler 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 sürümlerinde bulunmaktadır. Kullandığınız sürüm dalına ve dağıtımınıza uygun, ilgili düzeltmeleri içeren güncel PHP paketlerini uygulamanız gerekir.
PHP üreticisi, geçici önlemlerin bütün istismar yollarını kapatmadığını ve kalıcı çözüm için güncelleme gerektiğini belirtmektedir.
İnceleyin ve Korumayı Etkinleştirin
MagicTransit ile ek korumanızı etkinleştirin, güvenlik olaylarınızı merkezi panelden takip edin ve altyapınızı güncel tutun.
Web sitesi ve yönetim paneli: magictransit.net
Promosyon ürünü: Datacenter Plus — 0 $
Desteklenen kontrol panelleri: cPanel ve Plesk
Siber Güvenlik Başkanlığının 21 Ekim 2026 tarihli TR-26-1372 güvenlik bildirimi, PHP altyapısını etkileyen kritik güvenlik açıklarına dikkat çekiyor. CVE-2026-109618 ve CVE-2026-109619 olarak tanımlanan bu açıklar, belirli koşullarda kimlik doğrulaması gerektirmeden uzaktan kod çalıştırılmasına yol açabiliyor. PHP kullanan web siteleri ve barındırma altyapıları için güvenlik güncellemelerinin gecikmeden uygulanması gerekiyor.
MagicTransit olarak, bu süreçte sunucu yöneticilerine, hosting firmalarına, bayilere ve web sitesi sahiplerine ek koruma sağlamak amacıyla VMT Firewall altyapımızı geliştirmeye devam ediyoruz. Otomatik güncellemeler alan sistemimiz ve Datacenter Plus promosyonumuzla güvenlik önlemlerine erişimi kolaylaştırıyoruz.
PHP Güvenliği İçin Yeni Özellik: Under PHP + WAF
VMT 7.0.0-66 sürümüyle kullanıma sunduğumuz Under PHP + WAF, cPanel ve Plesk altyapılarında PHP’ye yönelik bilinen bir saldırı desenine karşı ek WAF koruması sağlar.
Bu özellik, PHP’nin oturum yükleme ilerlemesi mekanizmasını kullanan bilinen saldırı desenini ModSecurity üzerinden engellemeye yönelik bir güvenlik kuralı uygular. Koruma, yönetim panelinden alan adı bazında etkinleştirilebilir; yetkiniz dahilindeki birden fazla alan adına toplu olarak uygulanabilir.
Böylece sistem yöneticileri, PHP güvenlik güncellemelerini uygularken ilgili saldırı desenine karşı ek bir önlemi merkezi panel üzerinden devreye alabilir.
MagicTransit ile Neler Sunuyoruz?
- Otomatik VMT güncellemeleri: Yayımladığımız VMT geliştirmelerinin mevcut kurulumlara ulaşmasını sağlayan güncelleme yapısı.
- Alan adı bazında koruma yönetimi: Under PHP + WAF özelliğini her alan adı için ayrı yönetme ve toplu etkinleştirme.
- cPanel ve Plesk desteği: Mevcut ModSecurity/WAF altyapısıyla çalışan ek PHP koruması.
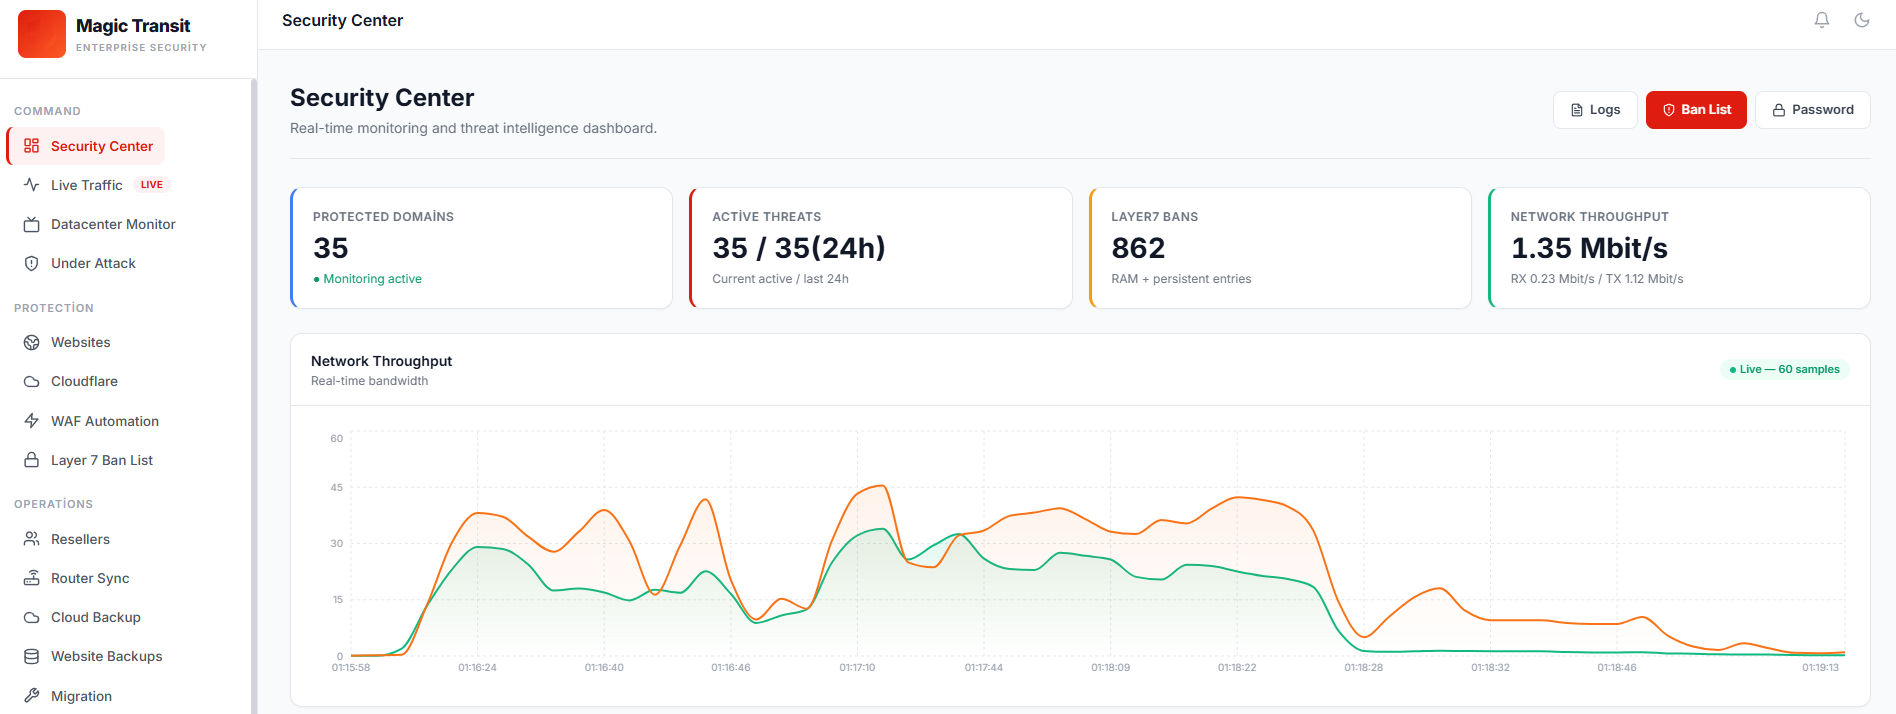
- Merkezi güvenlik paneli: WAF kurallarını, erişim listelerini ve güvenlik olaylarını tek noktadan yönetme.
- Canlı trafik görünürlüğü: Kabul edilen ve engellenen trafiği inceleyerek güvenlik politikalarını değerlendirme.
- L4/L7 trafik kontrolleri ve DDoS savunması: Paket ve yapılandırma kapsamına göre ağ ve uygulama katmanlarında ek güvenlik politikaları.
Datacenter Plus Promosyonu: 0 $
Güvenlik önlemlerini güçlendirmek isteyen kullanıcılara destek olmak amacıyla Datacenter Plus paketini promosyon kapsamında 0 $ bedelle sunuyoruz.
Amacımız; hosting hizmeti sunan işletmelerin, kendi sunucusunu yöneten kullanıcıların ve web sitesi sahiplerinin MagicTransit’in güvenlik ve merkezi yönetim özelliklerine daha kolay erişmesini sağlamak.
Promosyon ürününü incelemek ve lisans almak için:
magictransit.net/store
Promosyonun geçerlilik süresini, paket kapsamını ve fiyat bilgisini sipariş ekranından kontrol edebilirsiniz.
Nasıl Kullanmaya Başlayabilirsiniz?
- Datacenter Plus lisansınızı alın. Mağaza üzerinden promosyon ürününü seçin ve sipariş koşullarını kontrol edin.
- VMT sürümünüzü doğrulayın. Sunucunuzda 7.0.0-66 veya daha yeni bir sürümün kurulu olduğundan emin olun. Mevcut kurulumlarda güncellemenin tamamlandığını kontrol edin.
- Under PHP + WAF menüsünü açın. Korunmasını istediğiniz alan adlarını seçerek özelliği etkinleştirin.
- ModSecurity/WAF durumunu kontrol edin. cPanel veya Plesk tarafında WAF’ın engelleme modunda etkin olması gerekir.
- Koruma durumunu ve uygulamanızı kontrol edin. Panelde durumu yenileyin; normal dosya yükleme işlemlerini ve WAF kayıtlarını gözden geçirin.
Under PHP + WAF, bilinen saldırı desenine karşı ek bir savunma katmanıdır; PHP güvenlik güncellemesinin yerini tutmaz.
VMT’nin otomatik güncellenmesi ile sunucudaki PHP paketlerinin güncellenmesi ayrı işlemlerdir.
PHP tarafından bu açıklar için yayımlanan düzeltmeler 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 sürümlerinde bulunmaktadır. Kullandığınız sürüm dalına ve dağıtımınıza uygun, ilgili düzeltmeleri içeren güncel PHP paketlerini uygulamanız gerekir.
PHP üreticisi, geçici önlemlerin bütün istismar yollarını kapatmadığını ve kalıcı çözüm için güncelleme gerektiğini belirtmektedir.
İnceleyin ve Korumayı Etkinleştirin
MagicTransit ile ek korumanızı etkinleştirin, güvenlik olaylarınızı merkezi panelden takip edin ve altyapınızı güncel tutun.
Web sitesi ve yönetim paneli: magictransit.net
Promosyon ürünü: Datacenter Plus — 0 $
Desteklenen kontrol panelleri: cPanel ve Plesk

İlgili Duyurular ve Kaynaklar