• 08-11-2026, 02:39:00
    #1


    OpenScale
    Kendi sunucunda çalışan, hesapsız, bulutsuz ve telemetrisiz WireGuard mesh VPN

    GitHub: github.com/LLCForge/OpenScale | Lisans: MIT (tamamen ücretsiz)

    Merhaba R10,

    Uzun süredir üzerinde çalıştığım projeyi açık kaynak olarak yayımladım. OpenScale; bilgisayarını, telefonunu, ev sunucunu ve VPS'ini tek bir özel ağda birleştiren bir VPN. Tailscale ve NetBird'e benziyor ama arada önemli bir fark var: hiçbir şirkete, hesaba ya da buluta bağlı değil. Ağın tamamen senin.

    Neden yaptım?
    Tailscale gibi servisler çok rahat ama ağının anahtarı başkasının sunucusunda duruyor. Hesabın kapanırsa, şirket kapanırsa ya da sunucuları ele geçirilirse ağın da etkileniyor. OpenScale'de ağı, yalnızca sende olan bir kök anahtarla imzalanmış bir belge tanımlıyor. Koordinatör sunucun hacklense bile saldırgan ağına cihaz ekleyemiyor, kural değiştiremiyor, uzak masaüstü açamıyor ve trafiğini okuyamıyor. Cihazların birbirine nasıl bağlandığını bile göremiyor.

    Neler yapabiliyor?
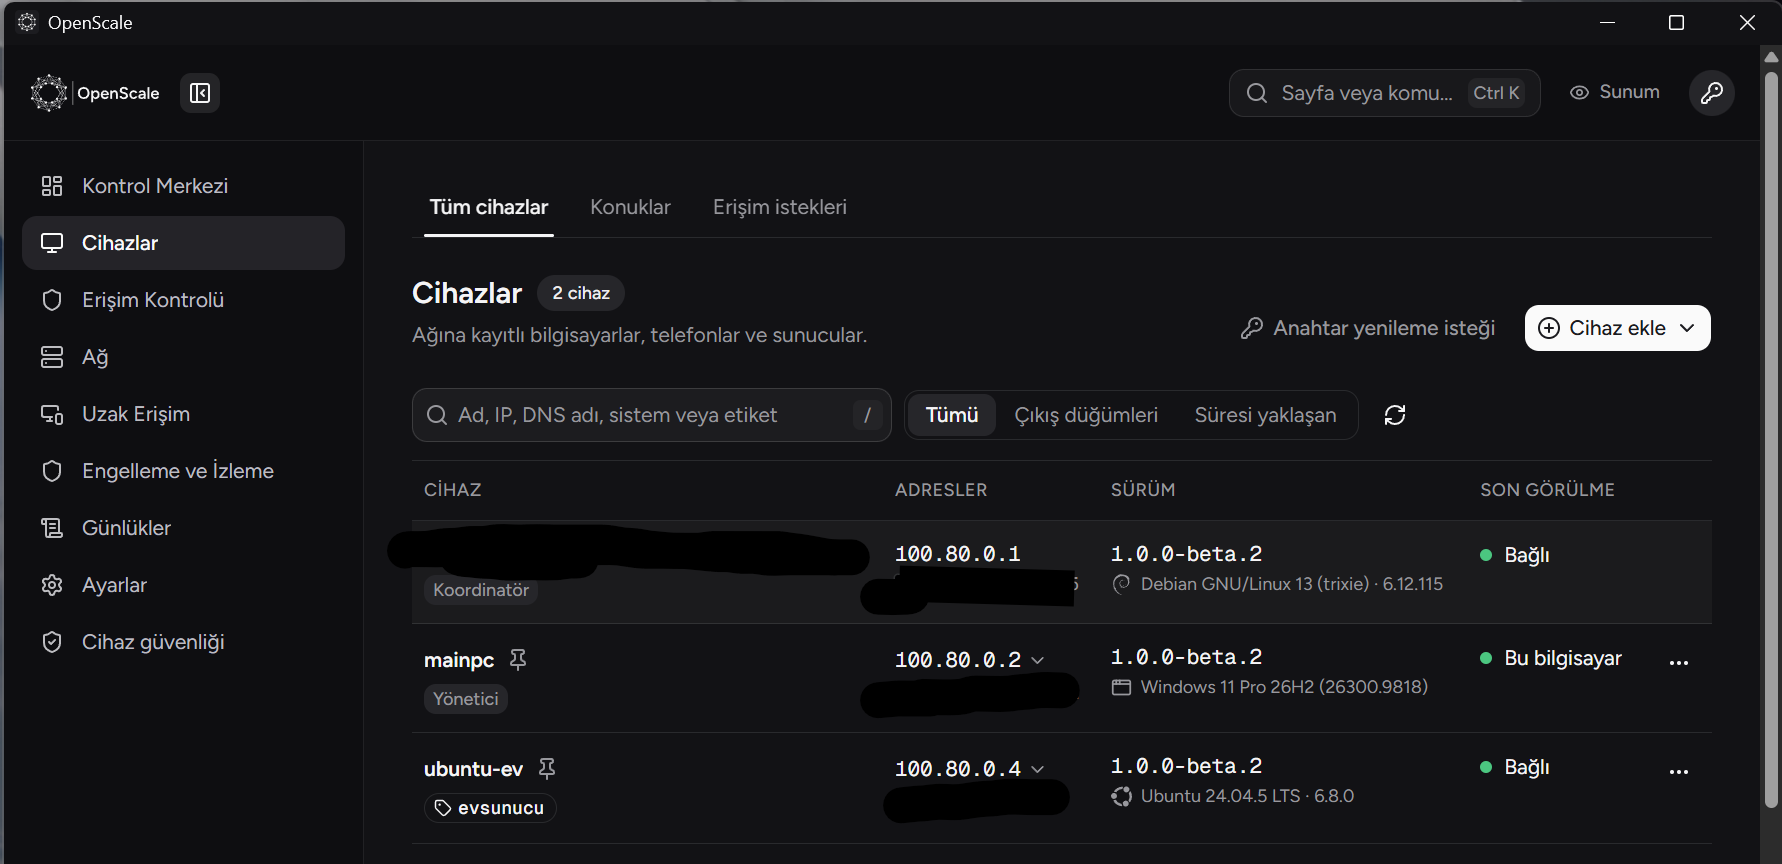
    • Bütün cihazların her yerden birbirine adıyla ulaşır: [ICODE]masaustu.openscale.internal[/ICODE]. Cihazlarda port açmaya gerek yok, NAT arkasından doğrudan bağlanır.
    • Çıkış düğümü: telefonunu kafede ev internetinden çıkar. Kill switch, DNS ve IPv6 sızıntı koruması dahil.
    • Aracı sunucusuz dahili uzak masaüstü (AnyDesk/RustDesk mantığı ama tamamen senin ağında): Windows, macOS ve Linux; çoklu monitör, her bağlantıda karşı tarafın onayı.
    • Uygulama içi SSH terminali ve SFTP dosya gezgini.
    • Uçtan uca şifreli dosya gönderme; sunucu bile dosyanın adını göremez. Gezgin'de sağ tık > Gönder > OpenScale.
    • Ev ağındaki paylaşımların Windows Gezgini'nde "Ağdaki konumlar"a kendiliğinden eklenir.
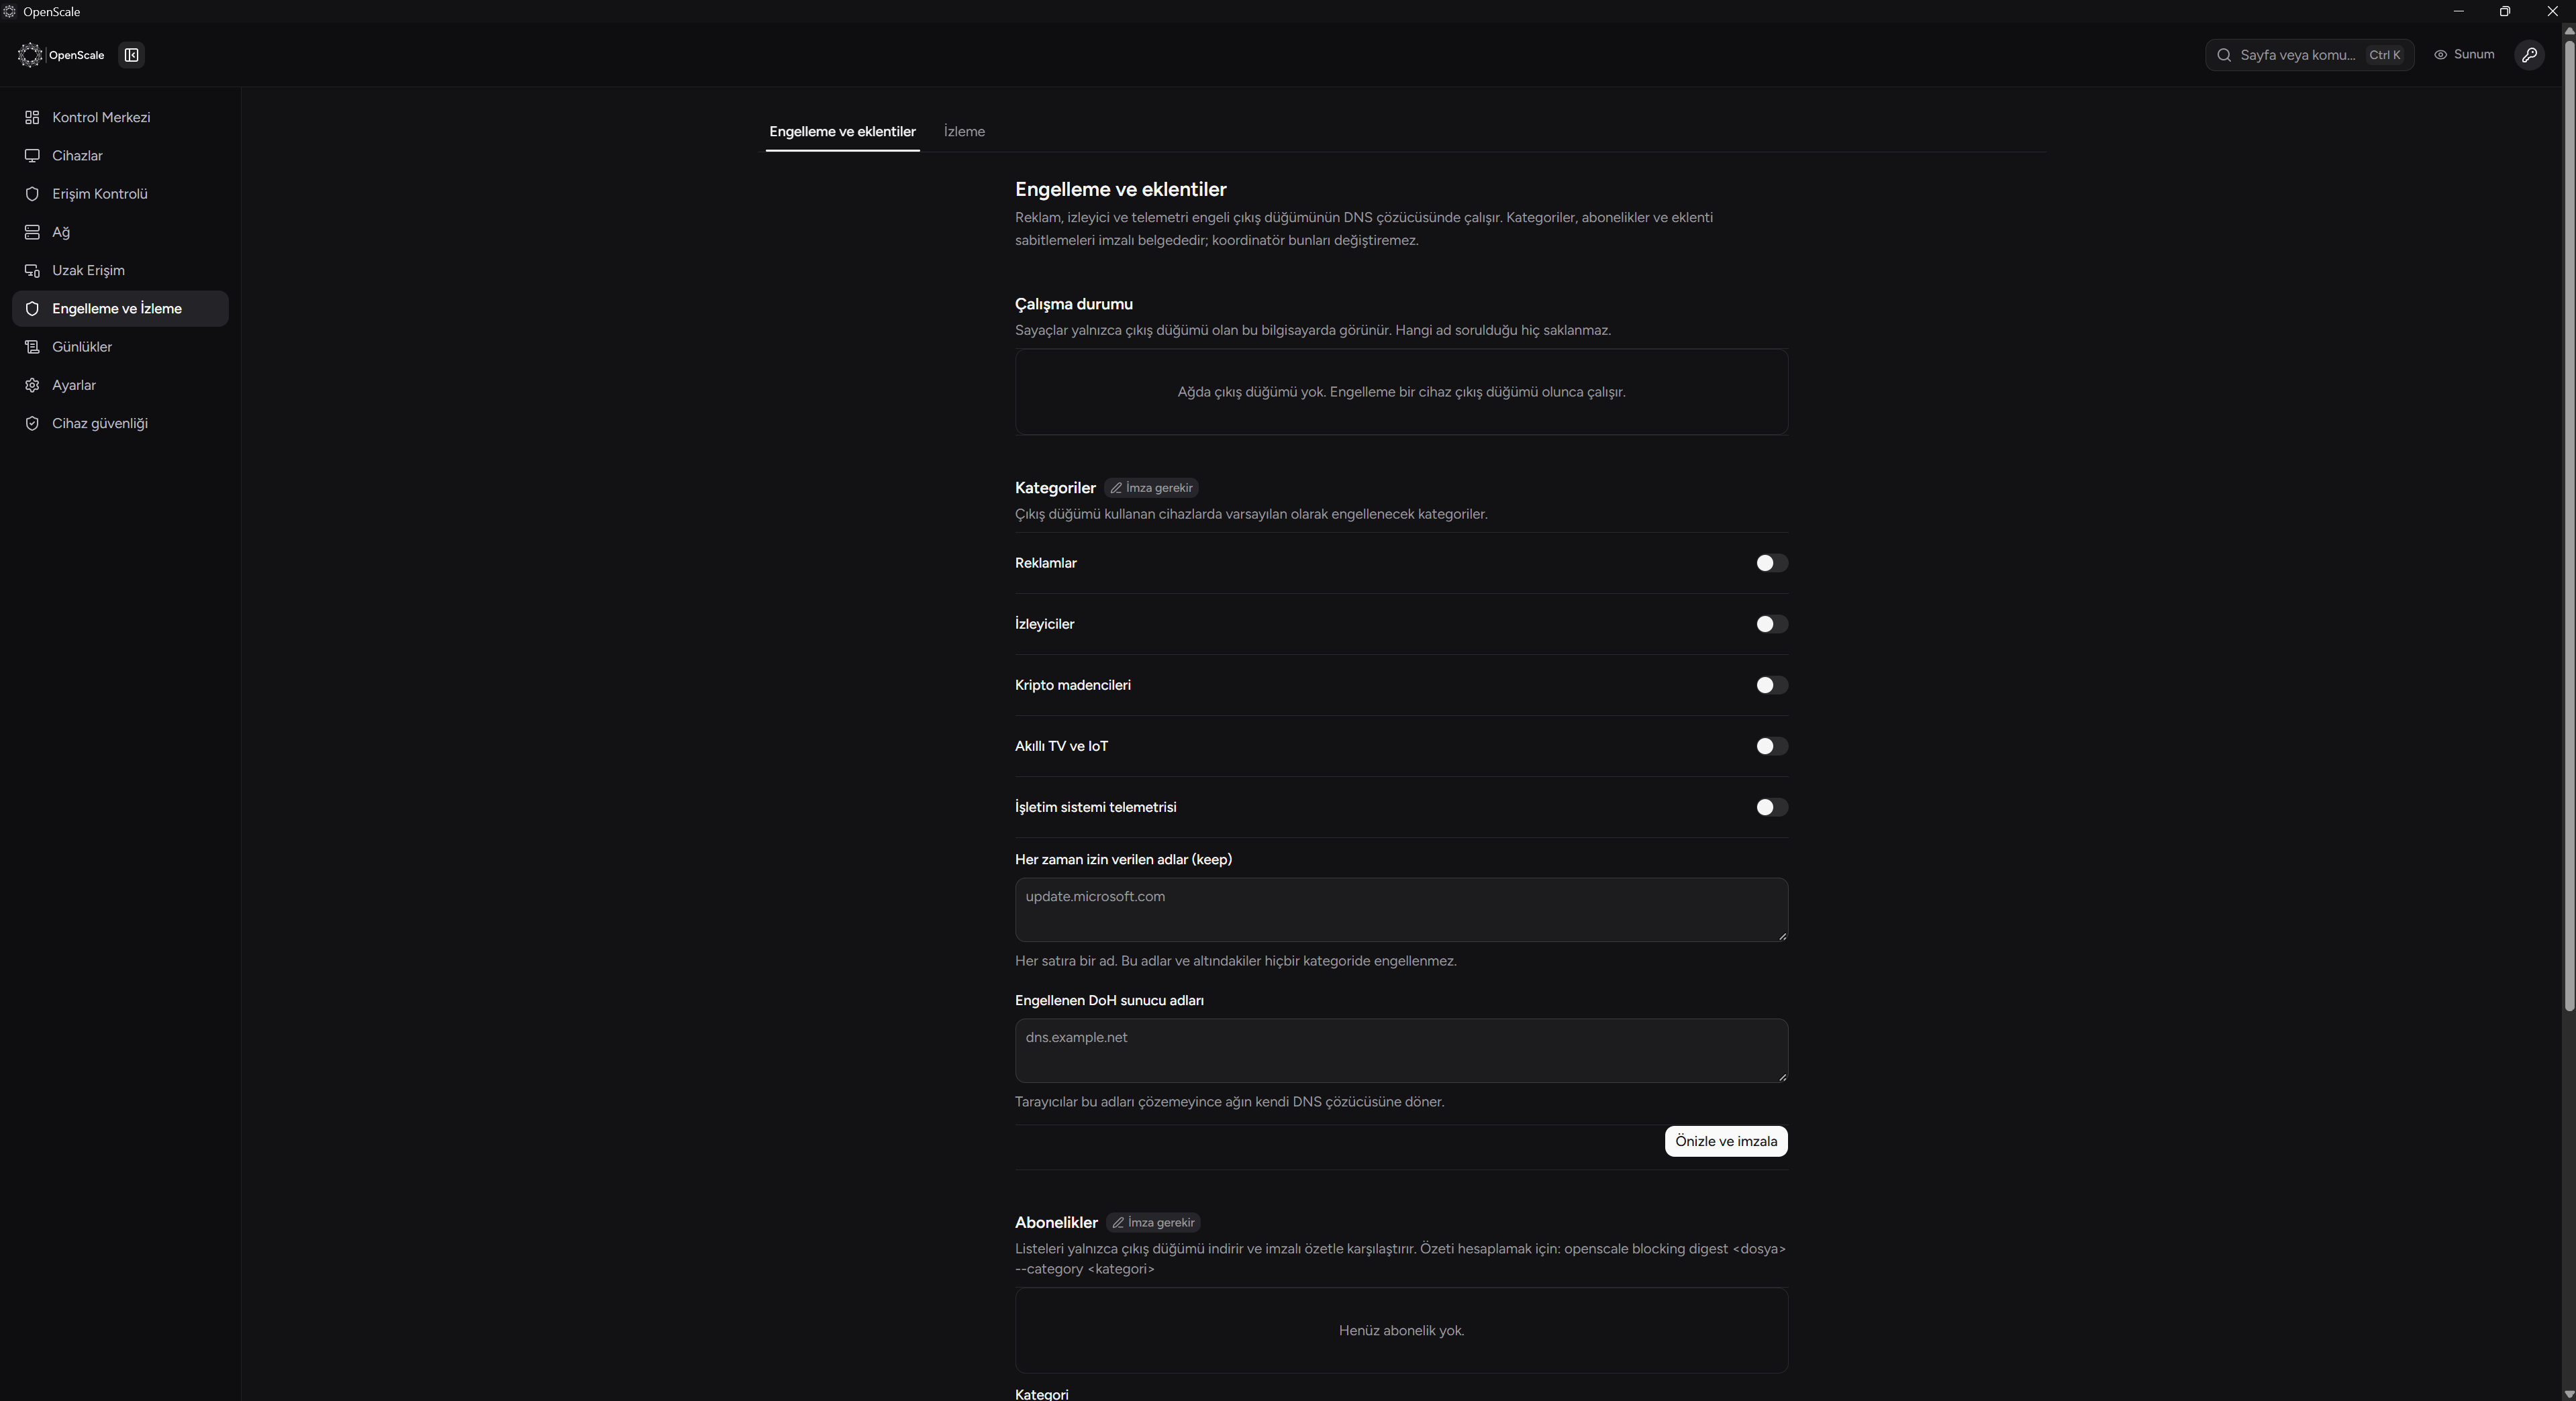
    • Ağ genelinde reklam ve izleyici engelleme, kendi DNS çözücün, DNSSEC.
    • Kuantum sonrası şifreleme katmanı (ML-KEM-768 + WireGuard).
    • YubiKey ile yönetici girişi, acil durum kilidi, saldırı tespiti.
    • Otomatik güncelleme: yeni sürüm önce test cihazlarına, sorun çıkmazsa diğerlerine yayılır.
    • Arayüz Türkçe ve İngilizce.
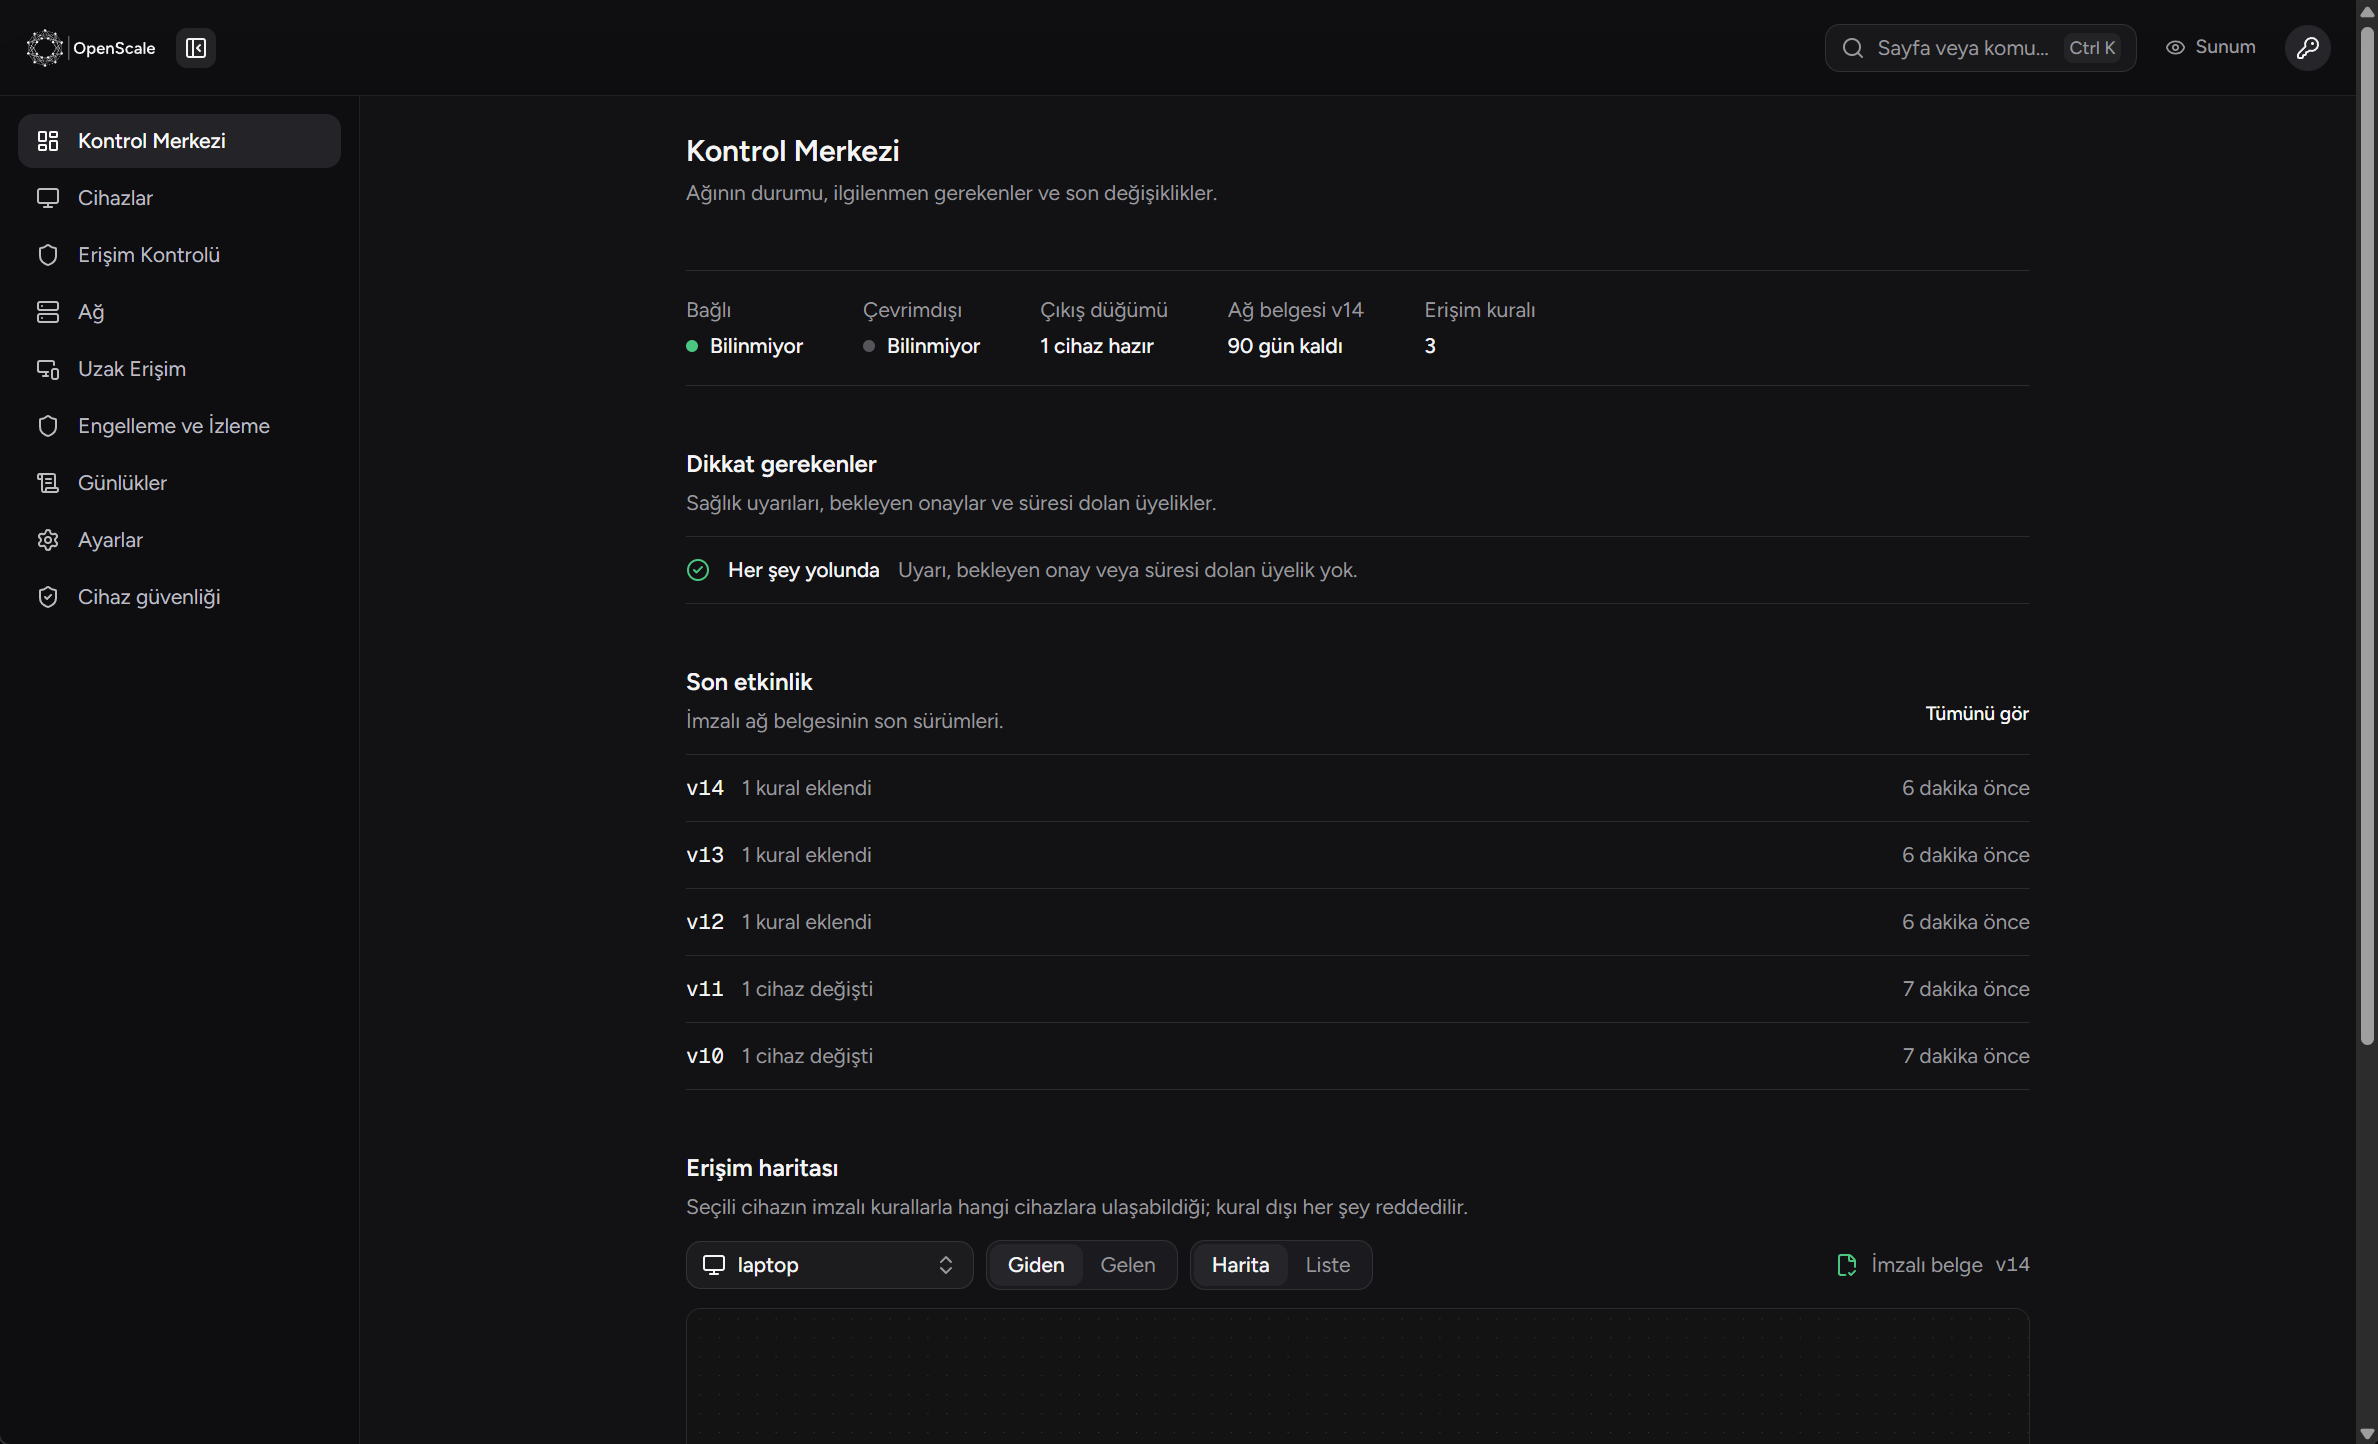
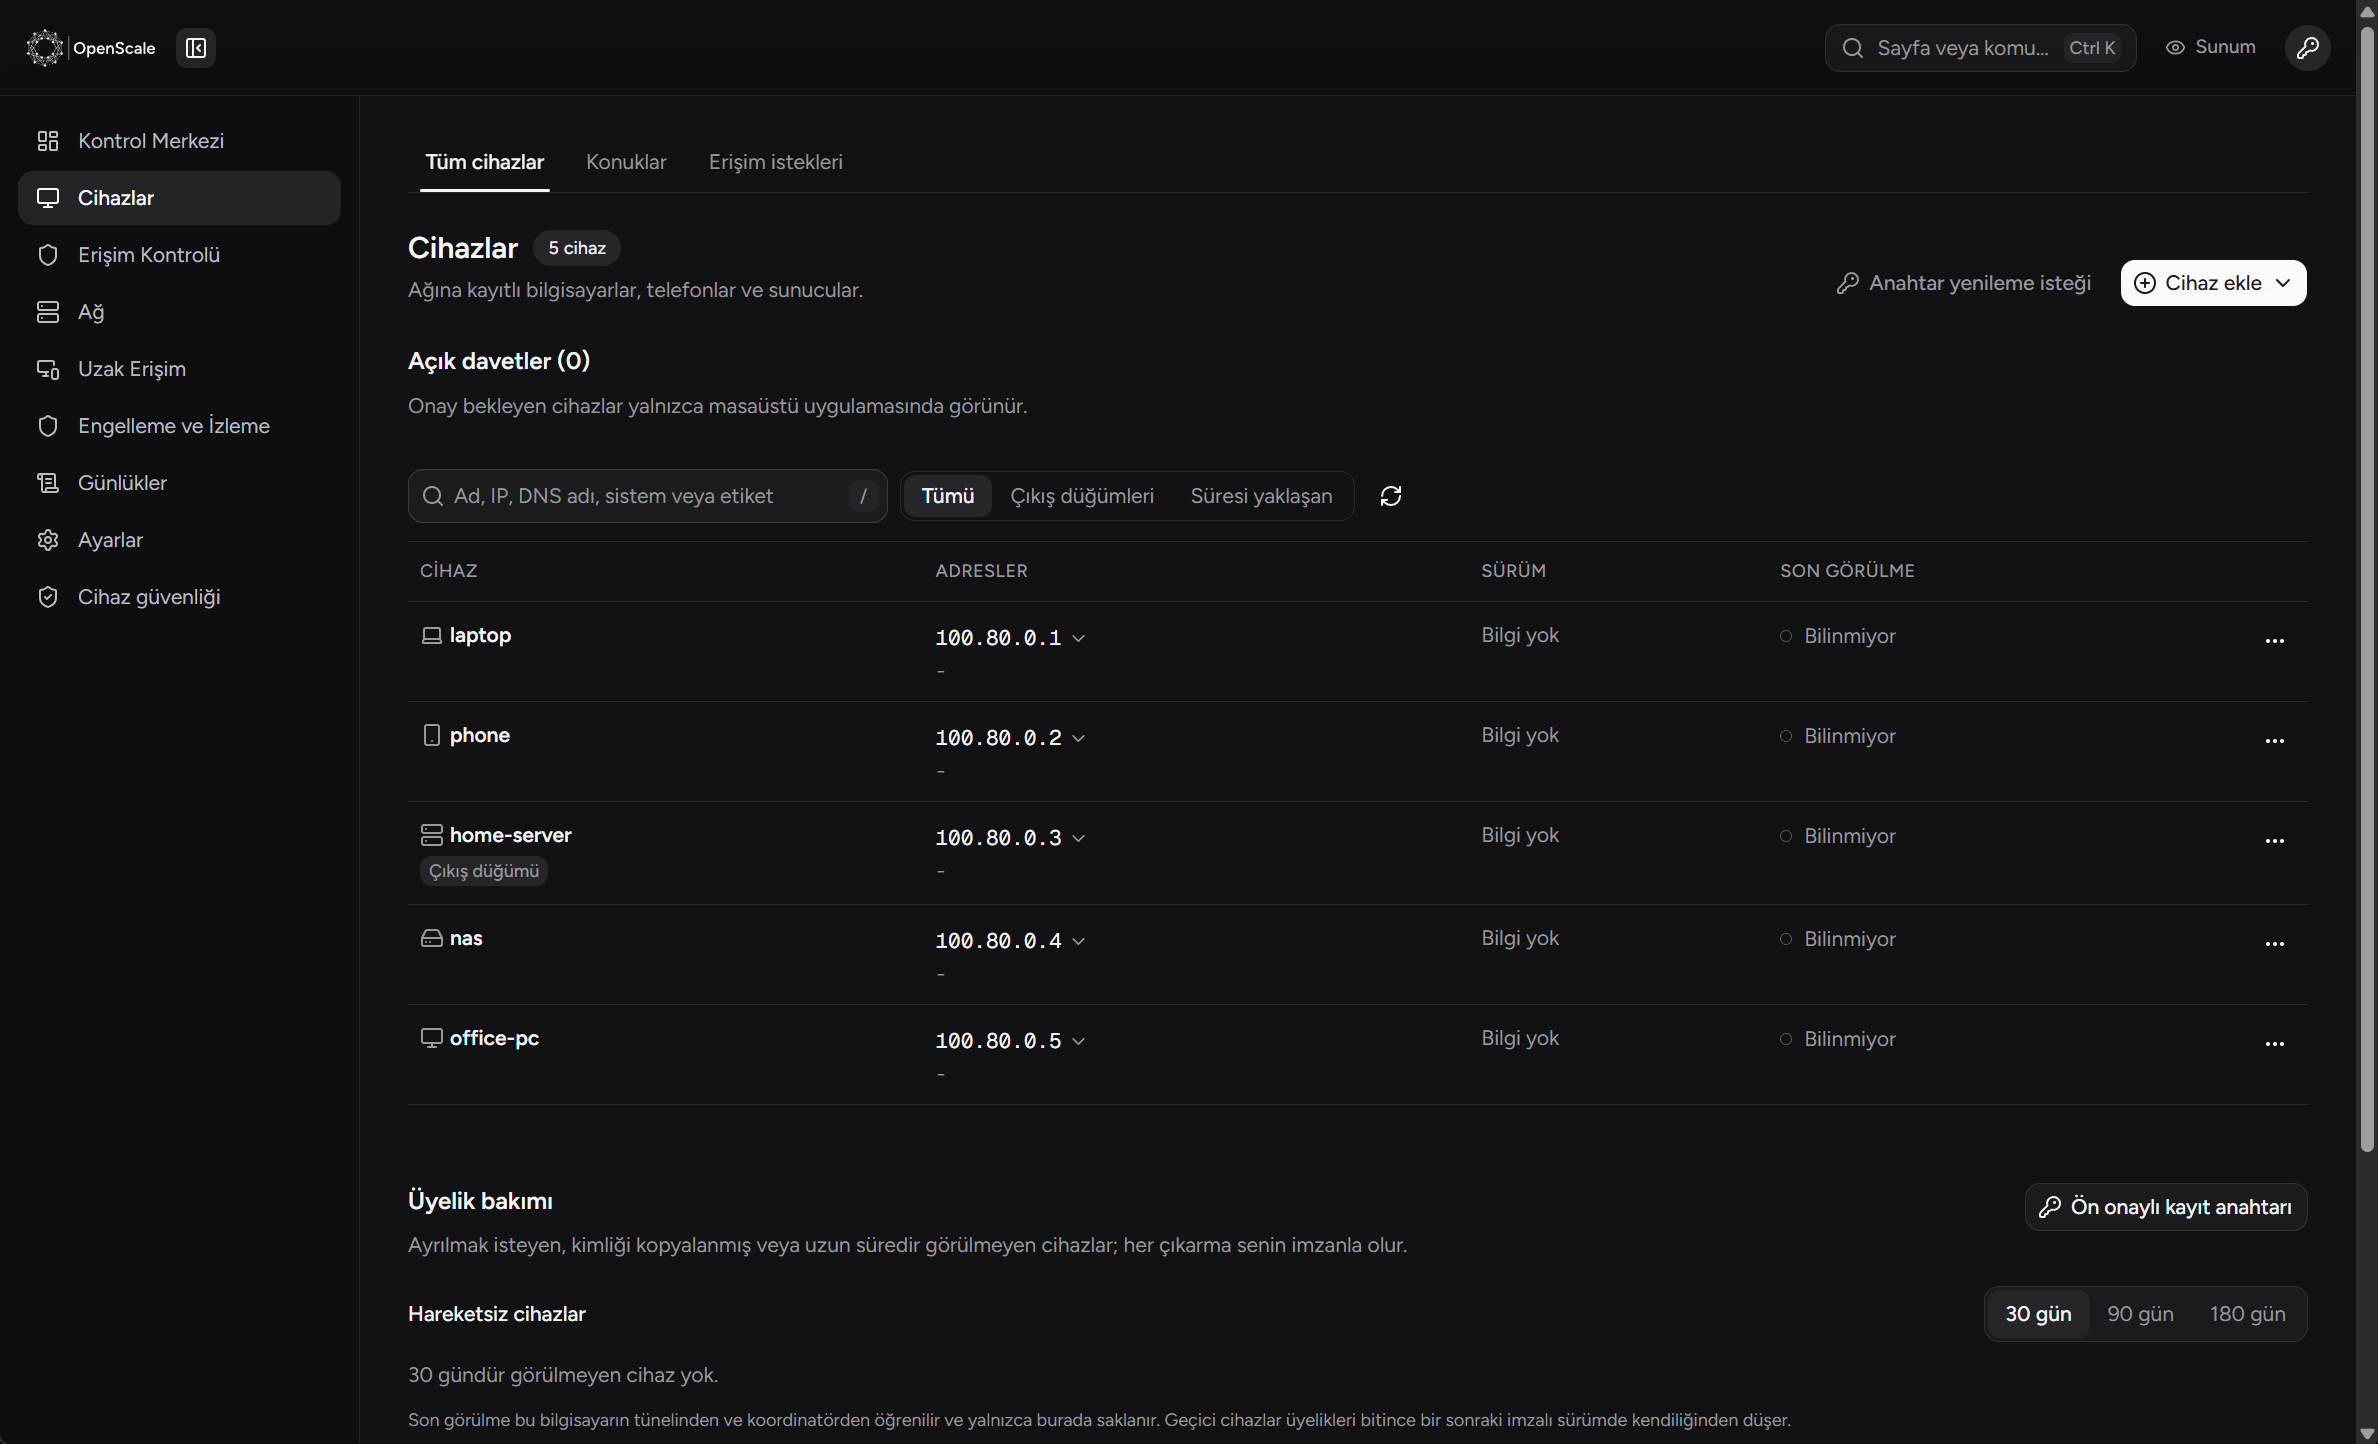
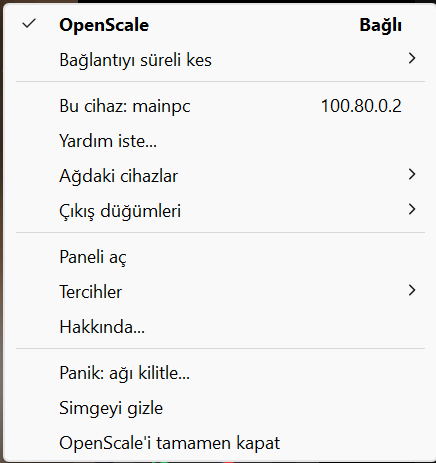
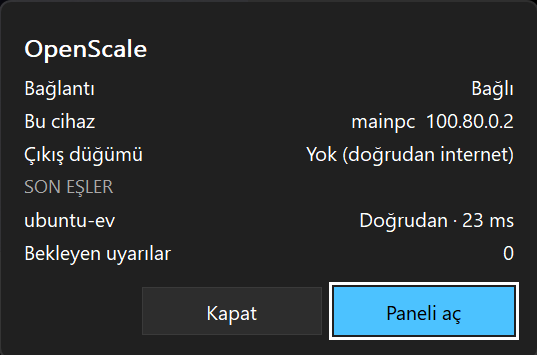
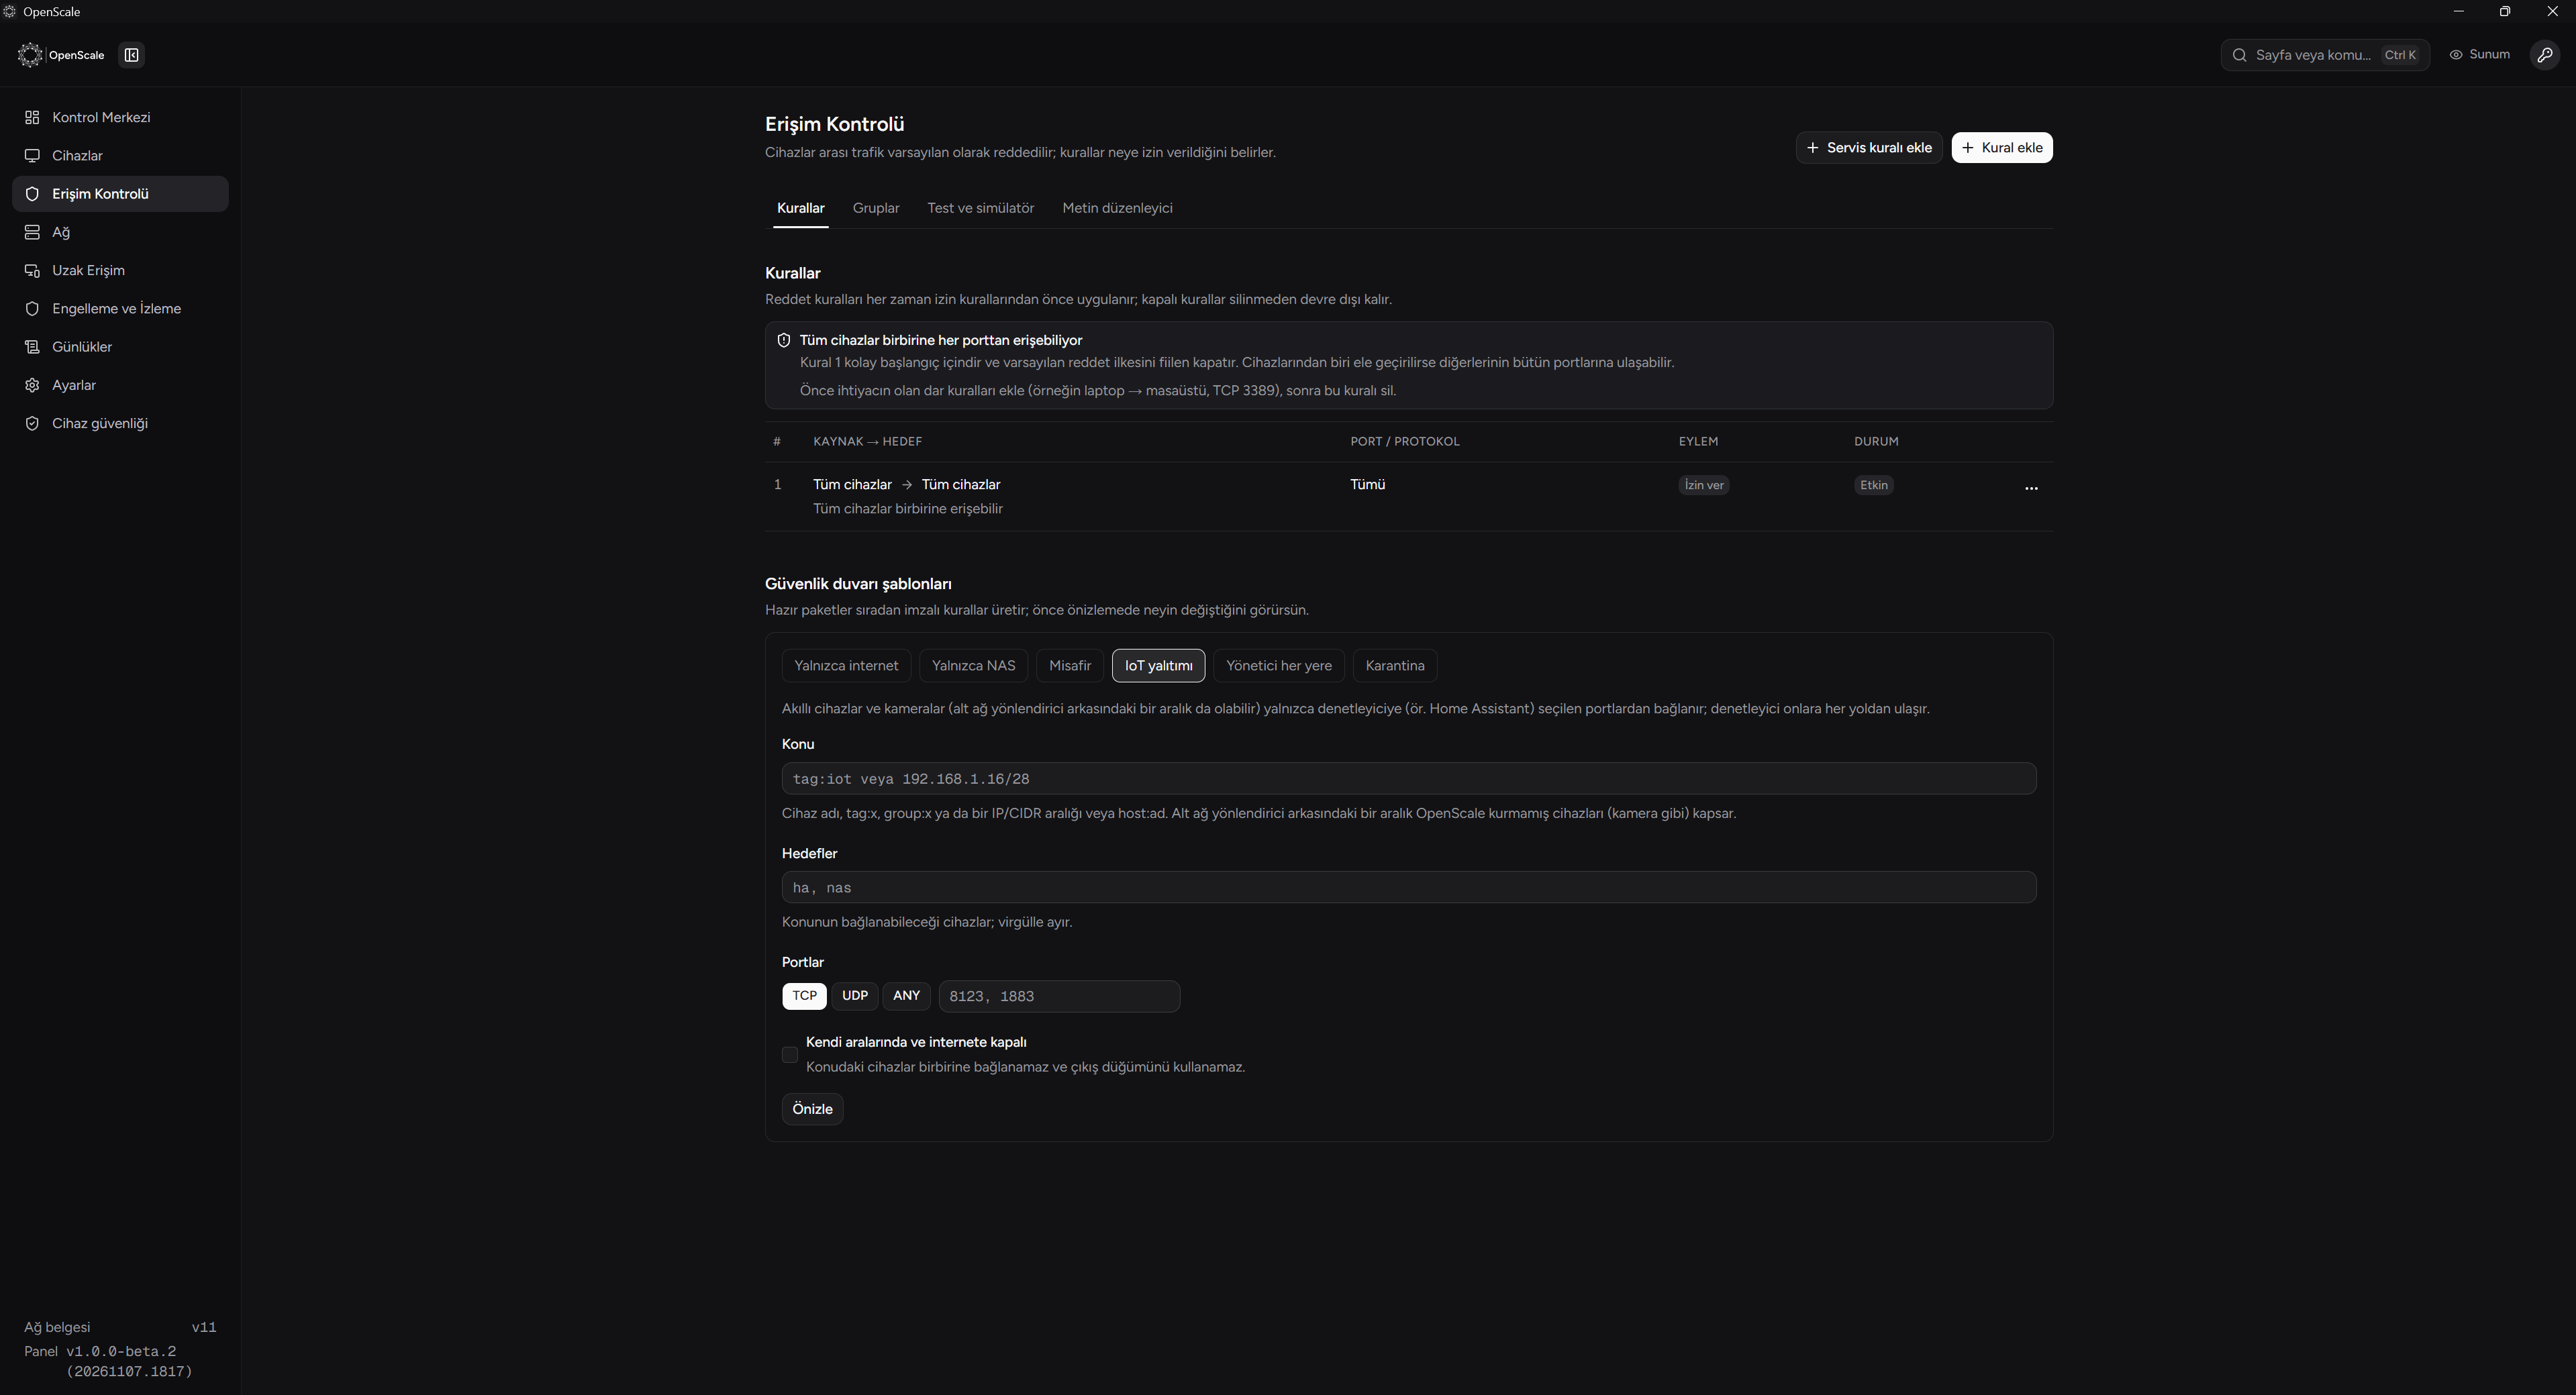
    Ekran görüntüleri


    Platformlar
    • Windows 10/11: masaüstü uygulaması + tepsi simgesi
    • macOS (Intel ve Apple silicon): menü çubuğu uygulaması
    • Linux: .deb, .rpm, tepsi uygulaması; Raspberry Pi dahil
    • Docker, Kubernetes, OpenWrt, MikroTik, Home Assistant, pfSense/OPNsense, Steam Deck için hazır tarifler
    • Android ve iOS: yakında
    Nasıl kurulur?
    1. Bir VPS'e (en ucuzu yeter) ya da ev sunucuna koordinatörü kur; dışarı yalnızca tek bir UDP portu açılıyor.
    2. Bilgisayarına masaüstü uygulamasını kur, ağını oluştur.
    3. Diğer cihazları davet koduyla ekle; 4 haneli kodu panelde onayla, bitti.
    Adım adım anlatım GitHub sayfasındaki README'de.

    Teknik detay sevenler için
    Go ile yazıldı, panel Next.js. Neredeyse sıfır dış bağımlılık (standart kütüphane, golang.org/x, wireguard-go). Derlemeler tekrarlanabilir; sürümler imzalanıyor, imzasız sürüm hiçbir cihaza kendiliğinden kurulmuyor. Telemetri yok, programın içinde rapor gönderebileceği tek bir dış adres bile yok.

    Proje şu an beta. Denemek, hata bildirmek ya da katkı vermek isteyen herkesi bekliyorum. Beğendiyseniz GitHub'da bir yıldız bırakmanız projenin duyulmasına çok yardımcı olur. projeyi indirmek için release kısmından tıklayıp hazır buildler ile deneyebilirsiniz yakında yeni özellikler ile güncellemeler devam edicek

  • 08-11-2026, 02:54:42
    #2
    Çok iyi bir düşünce elinize sağlık hocam 😁
  • 08-11-2026, 02:55:34
    #3
    agrzm adlı üyeden alıntı: mesajı görüntüle
    Çok iyi bir düşünce elinize sağlık hocam 😁
    saolun hocam
  • 08-11-2026, 03:00:14
    #4
    Tebrikler kral
  • 08-11-2026, 04:14:40
    #5
    Elinize sağlık 15 dakika önce tailscale ile işim oldu dedim bilmeyen varmıdır foruma konusunu açayım diye düşündüm baktım sizin konunuz var
  • 08-11-2026, 04:34:27
    #6
    paylasimin ve emegin icin tesekkürler. Bir arkadasimla birlikte tailscale kullaniyoruz. VPS'de windows server kurulu, loglarda anormal olarak login girisi tespit ettim, baktim birileri tüm vpslere brute force ile baglanmaya calisiyor. Cözümü arastirirken tailscale'e denk geldim. Simdi tailscale acik olmadan kimse vps'e baglanamaz (ancak saglayicinin konsolu üzerinden baglaniliyor). Isimize acayip yaradi. Sizin uygulamanizi da inceleyecgiz, tesekkürler tekrardan
  • 08-11-2026, 04:43:05
    #7
    ertan2002 adlı üyeden alıntı: mesajı görüntüle
    paylasimin ve emegin icin tesekkürler. Bir arkadasimla birlikte tailscale kullaniyoruz. VPS'de windows server kurulu, loglarda anormal olarak login girisi tespit ettim, baktim birileri tüm vpslere brute force ile baglanmaya calisiyor. Cözümü arastirirken tailscale'e denk geldim. Simdi tailscale acik olmadan kimse vps'e baglanamaz (ancak saglayicinin konsolu üzerinden baglaniliyor). Isimize acayip yaradi. Sizin uygulamanizi da inceleyecgiz, tesekkürler tekrardan
    işinize yararsa ne mutlu hocam tailscaleden farkları var bu uygulamanın burda sunucuda sizsiniz sahipte sizsiniz arada tailscale gibi bir firma yok ve tüm herşey gizlilik ve güvenlik üzerine kurulu sıfır telemetri sıfır log bir tane ana makine yaptınız diyelim koordinatör sunucusu o sunucuya tüm cihazlarınızı bağladınız o sunucu hacklense bile asla bağlı cihazlara erişemiyor sadece cihazlar bir biri arasında iletişim kurabiliyor arayüzden hangi portları açık kapatıcağınıza kadar yazabilirsiniz kurallar ekleyebilirsiniz iyi kullanımlar şimdiden geliştirmemi istediğiniz bir yeri olursa söylemeniz yeterli localsend gibi mesela cihazlar arası direk uçtan uça şifreli dosya transferi rdp ve ssh bağlantısı vs yapabiliyorsunuz
  • 08-11-2026, 04:54:57
    #8
    eros_ adlı üyeden alıntı: mesajı görüntüle
    işinize yararsa ne mutlu hocam tailscaleden farkları var bu uygulamanın burda sunucuda sizsiniz sahipte sizsiniz arada tailscale gibi bir firma yok ve tüm herşey gizlilik ve güvenlik üzerine kurulu sıfır telemetri sıfır log bir tane ana makine yaptınız diyelim koordinatör sunucusu o sunucuya tüm cihazlarınızı bağladınız o sunucu hacklense bile asla bağlı cihazlara erişemiyor sadece cihazlar bir biri arasında iletişim kurabiliyor arayüzden hangi portları açık kapatıcağınıza kadar yazabilirsiniz kurallar ekleyebilirsiniz iyi kullanımlar şimdiden geliştirmemi istediğiniz bir yeri olursa söylemeniz yeterli localsend gibi mesela cihazlar arası direk uçtan uça şifreli dosya transferi rdp ve ssh bağlantısı vs yapabiliyorsunuz
    anladim hocam cok güzel, bakacagim daha sonra özelliklerine ama gayet iyi yapmissiniz,elinize saglik.

    tailscale tarafinda birden fazla hesap eklenebiliyor, sizin uygulamanizda da böyle mi? mesela arkadasim beni agina davet etti, vps'ine degil ama vps'e bagli versitesine tailscale araciligi ile baglanabiliyorum. sizde bu özellik var mi? yoksa eklemelisiniz.

    tailscale'de beni ugrastiran sey su: normalde reklamlari engelleme icin adguard dns kullaniyorum, bu acik olunca tailscale ile baglanti kuramiyorum, denememissinizdir ama muhtemelen uygulamanizda böyle bir problem yoktur, sadece belirtmek istedim. Denemek isterseniz android'lerde private dns olarak dns.adguard.com ekleyip deneyebilirsiniz. iphone'larda profil indirmeniz gerekiyor.
  • 08-11-2026, 05:29:20
    #9
    ertan2002 adlı üyeden alıntı: mesajı görüntüle
    anladim hocam cok güzel, bakacagim daha sonra özelliklerine ama gayet iyi yapmissiniz,elinize saglik.

    tailscale tarafinda birden fazla hesap eklenebiliyor, sizin uygulamanizda da böyle mi? mesela arkadasim beni agina davet etti, vps'ine degil ama vps'e bagli versitesine tailscale araciligi ile baglanabiliyorum. sizde bu özellik var mi? yoksa eklemelisiniz.

    tailscale'de beni ugrastiran sey su: normalde reklamlari engelleme icin adguard dns kullaniyorum, bu acik olunca tailscale ile baglanti kuramiyorum, denememissinizdir ama muhtemelen uygulamanizda böyle bir problem yoktur, sadece belirtmek istedim. Denemek isterseniz android'lerde private dns olarak dns.adguard.com ekleyip deneyebilirsiniz. iphone'larda profil indirmeniz gerekiyor.
    hocam istediğiniz özellikler var uygulamanın içinde kendi dahili reklam engelleyiciside var isterseniz node exit tor veya warp dan bile çıkarabiliyorsunuz mesela bir tane exitnode ayarlıyorsunuz tüm cihazlarınız o pcden internete çıkıyor ve bunu isterseniz direk o pcnin ipyi isterseniz warp % tor ağından çıkarabiliyorsunuz tüm bağlı cihazları