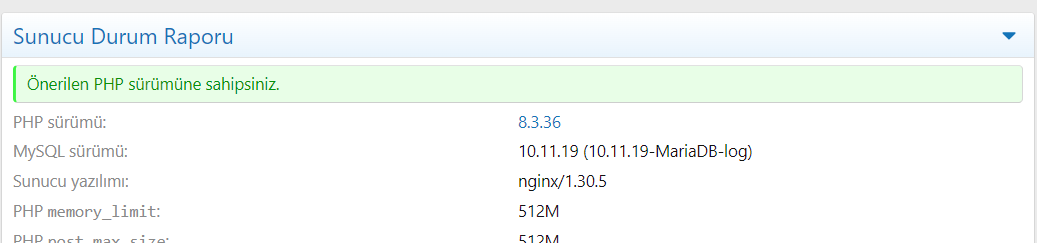
PHP 5.4 ve sonrası sürümleri etkilediği belirtilen, uygun koşullarda RCE yani **uzaktan komut çalıştırmaya** kadar gidebilen kritik bir güvenlik probleminden bahsediliyor.
Şimdilik PHP tarafından resmi bir yama yayınlanmadığı için geçici önlem olarak şu ayar öneriliyor:
`session.upload_progress.enabled = Off`
Hosting firmaları da bu ayarı sunucu genelinde kapatmaya başlamış durumda.
Tam “sunucular sakin, bugün rahatız” diyoruz, birisi gidip PHP'de RCE buluyor.
**Kim bulduysa şu açığı kapatsın yahu, işlerimiz var.**
Şaka bir yana özellikle kendi VPS/VDS veya dedicated sunucusunu yöneten arkadaşların PHP yapılandırmalarını kontrol etmesinde fayda var.
Resmi PHP güncellemesi/yaması çıktığında da geçici ayarla bırakmayıp güncellemek gerekiyor.
Sizde durum nedir?
cPanel / Plesk / CloudLinux tarafında ekstra bir önlem alan oldu mu?