Herkese Merhaba.
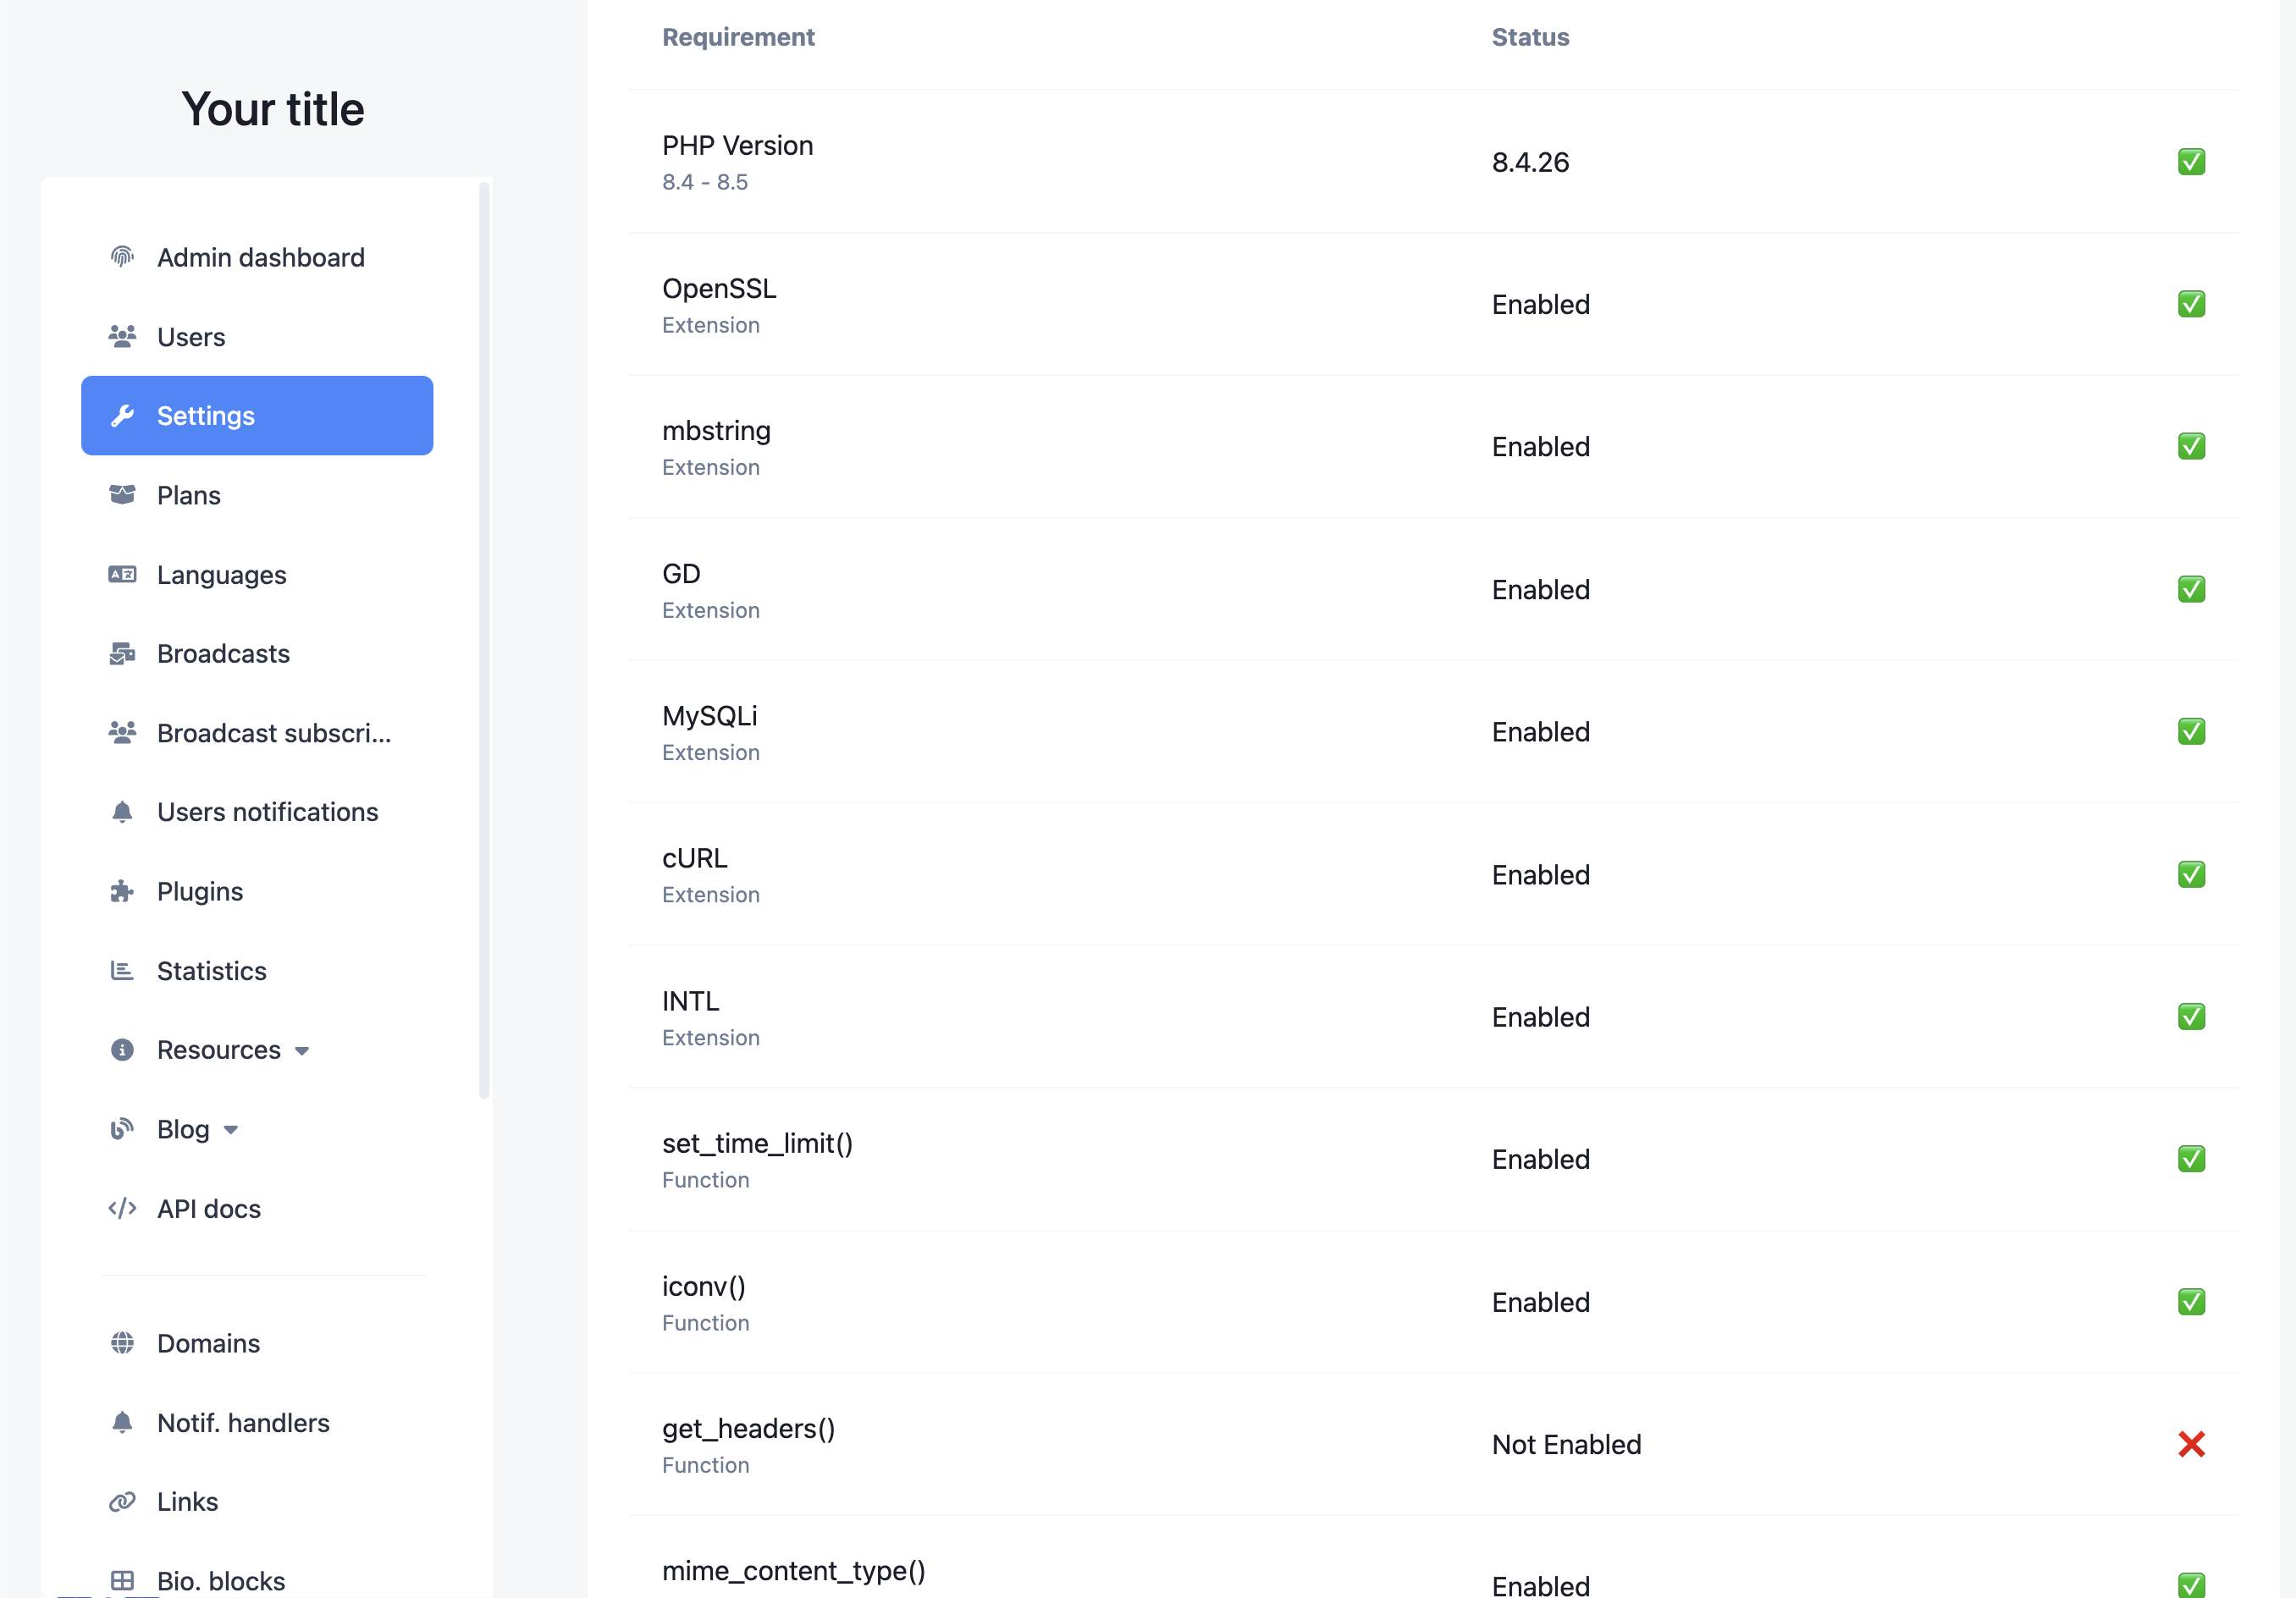
Yakın zamanda HayalHost üzerinden bir cPanel hosting paketi satın aldım. Amacım satın aldığım bir web scriptini kurmaktı. Script geliştiricisi, sistemin çalışması için gereken tüm PHP modüllerini ve izinlerini dokümantasyonunda açıkça belirtmiş.
Kurulum aşamasında bazı fonksiyonların kapalı olduğunu fark edip destek talebi açtım. Ancak firma, "güvenlik gerekçesiyle bu izinleri açamayacaklarını" belirterek sorunu çözmek yerine bana doğrudan
VPS satmaya çalıştı.
Buradaki temel sorun şu:
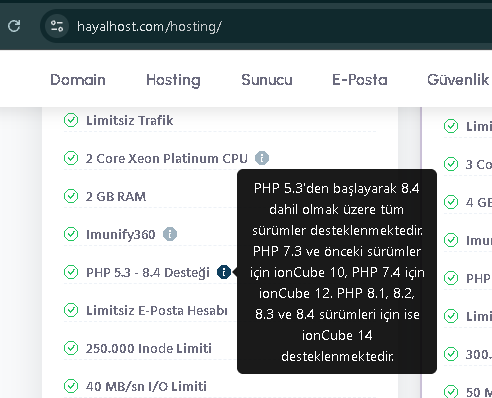
- Scripti yazan bağımsız geliştirici bile hangi fonksiyonların gerektiğini açıkça yazarken, kurumsal bir hosting firmasının satış öncesi paket detaylarında hangi fonksiyonların kapalı olduğunu (disable_functions vb.) veya hangi kısıtlamaların bulunduğunu şeffaf bir şekilde belirtmemesi ne kadar doğru?
- Müşteri her script için satın alım öncesinde tek tek destek talebi açıp "buna izin veriyor musunuz?" diye sormak zorunda mı?
Kendi çabamla çözmeye çalıştığımda da aynı güvenlik duvarına çarpıyorum. Ne hizmeti kullanabiliyorum ne de paramı geri alabiliyorum; tek sunulan "çözüm" ek ücretle VPS'e geçmem.
Siz bu duruma ne diyorsunuz? Satış öncesi bu kısıtlamaların gizlenip ardından kullanıcının VPS'e zorlanması hosting sektöründe normalleşen bir süreç mi, yoksa tüketiciyi mağdur eden bir yaklaşım mı? Benzer bir durum yaşayan oldu mu?
Merhabalar,
Bildiğiniz üzere paylaşımlı hosting hizmetlerinde güvenliği sağlayabilmek adına bazı fonksiyonları diğer pek çok şirketin olduğu gibi bizler de engellemek zorundayız. Bu süreç sizlerin güvenliği için olup tarafımıza bir kazanç sağlatmamaktadır.
12.06.2026 tarihinde hosting hizmeti aldığınızı görüntülemekteyiz.
Aynı gün destek talebi açarak kısıtlı fonksiyonlar sebebi ile sorun yaşadığınızı belirtiğinizi görmekteyiz.
Sizlere yanıtımız aşağıdaki gibi olmuş;
“Paylaşımlı hosting hizmetlerimizde gc_collect_cycles bileşeni kapalı konumdadır. Güvenlik nedeniyle, kapalı olan bileşenler açılamamaktadır. Bu tarz istekler için, bulut sunucularımızı tercih etmeniz gerekir.”
Ardından ücret iadesi talep etmişsiniz bizlerde kabul ederek onayınız dahilinde hizmetinizi iptal ederek iadenizi sağlayabileceğimizi bildirmişiz ancak talebi okuduktan sonra onay vermemiş ve tekrar destek talebini yanıtlamamışsınız.
Bugün tekrar “get_headers” fonksiyonu ile alakalı destek talebi açtığınızı görmekteyiz.
İlgili fonksiyonun güvenlik listesinde yer aldığını ve dilerseniz kendinize özel bir sunucu yapısı kurarak bu tür engellemelerden etkilenmeden projelerinizi yürütebileceğiniz konusunda sizleri bilgilendirmişiz.
Ardından R10 üzerinde konu ile alakalı değerlendirme yapacağımızı ve size destek olmadığımızı bildirmişsiniz.
Ardından ilk gün iade talep ettiğiniz gibi bugün de iade talep etmişsiniz ve teknik ekibimiz inisiyatif alarak memnuniyetiniz için aşağıdaki mesajı yazmış;
“Normal prosedür gereği iade tutarından KDV ve kullanılan günlerin bedelinin düşülmesi gerekmektedir. Ancak müşteri memnuniyetiniz doğrultusunda bu işlemde bir istisna yapılmış olup, ilgili KDV tutarı firmamız tarafından sizin adınıza devlete ödenecektir. Ayrıca kullanılan günler içinde bir kesinti yapılmayacaktır.
Bu doğrultuda ödediğiniz tutarın tamamı eksiksiz olarak iade edilecektir.
Onayınız dahilinde hizmetinizin iptalini ardından iade işlemleri için talebinizin gerekli birime yönlendirilmesini sağlıyor olacağım.”
Konu ile alakalı kullandığınız günler ve kdv tutarı dahil tümünü hediyemizdir.
Bilmenizi isteriz ki, paylaşımlı hosting hizmeti kullanıyorsanız güvenlik için bu tür engellemeler gayet normal ve olması gerekmektedir. Hatta fonksiyon engellemesi yok ise o hosting hizmetini kullanmamanızı şiddetle tavsiye eder, projelerinizde başarılar dileriz.
Sevgiler,
Hayalhost ekibi.