Uzun uzun anlatmayacağım ama okumak isteyenler için yaşadığım sorunların sadece 10'da 1'i BURADA.
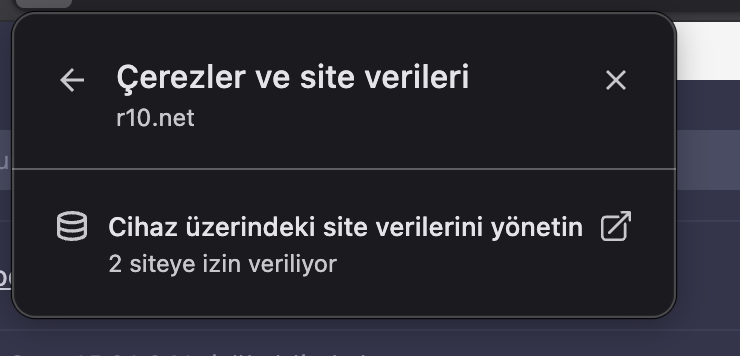
İnternet sitelerine girerken çerezleri (cache) kabul et, reddet bildirimini kesinlikle kabul etmenizi tavsiye etmiyorum.
Yanlışsam düzeltin, bunun mantığı şu: çerezleri kabul ettiğinizde bilgisayarınızın arka planında bazı dosyalar oluşuyor. Bu dosyalar, bu internet sitesine girdiğiniz bilgisayarın güvenli olduğu anlamına geliyor. Yani bir sonraki girişinizde bu çerezler sayesinde sizi tanıyıp daha çok güvenecek haliyle şifreyle girdiğiniz veya kişisel bilgilerinizin olduğu bir siteye girdiğiniz zaman site daha kolay açılacak.
Hesaplarınızda iki faktörlü kimlik doğrulaması falan olsa bile bu çerezler sayesinde bazı zamanlar hiç bu güvenlik adımlarına gerek kalmadan giriş yapmanıza sebep oluyor.
Buraya kadar sorun yok.
Ancak bilgisayarınıza bulaşan bir virüs, trojan, keylogger tarzında zararlı yazılım işleri tamamen değiştiriyor.
Bilgisayarınızdaki dosyaları çekebilecek bir virüs olduğu zaman tüm bu çerez dosyalarını otomatik kendi cihazlarına çekiyorlar. Bu dosyaları ilgili klasörlere koydukları zaman sanki o kişinin bilgisayarı sizin bilgisayarınızmış gibi oluyor. Doğal olarak girdiğiniz sitelere herhangi bir güvenlik önlemine takılmadan girebiliyor. Hele bir de şifrenizi tarayıcıya veya Gmail hesabınıza kaydettiyseniz tüm bu mail ve şifreleriniz de karşı tarafın elinde oluyor. Bu sayede isterse mail doğrulama olsun, maili de kendileri çerez dosyaları sayesinde açabildikleri için çok kolay bir şekilde hesaplarımıza erişip tüm bilgileri değiştirebiliyorlar.
Virüsü nasıl yayıyorlar?
genelde mail ile oltalama taktiği oluyor, sanırım ben böyle kaptım.
ÇOK ÖNEMLİ bir örnek vereyim
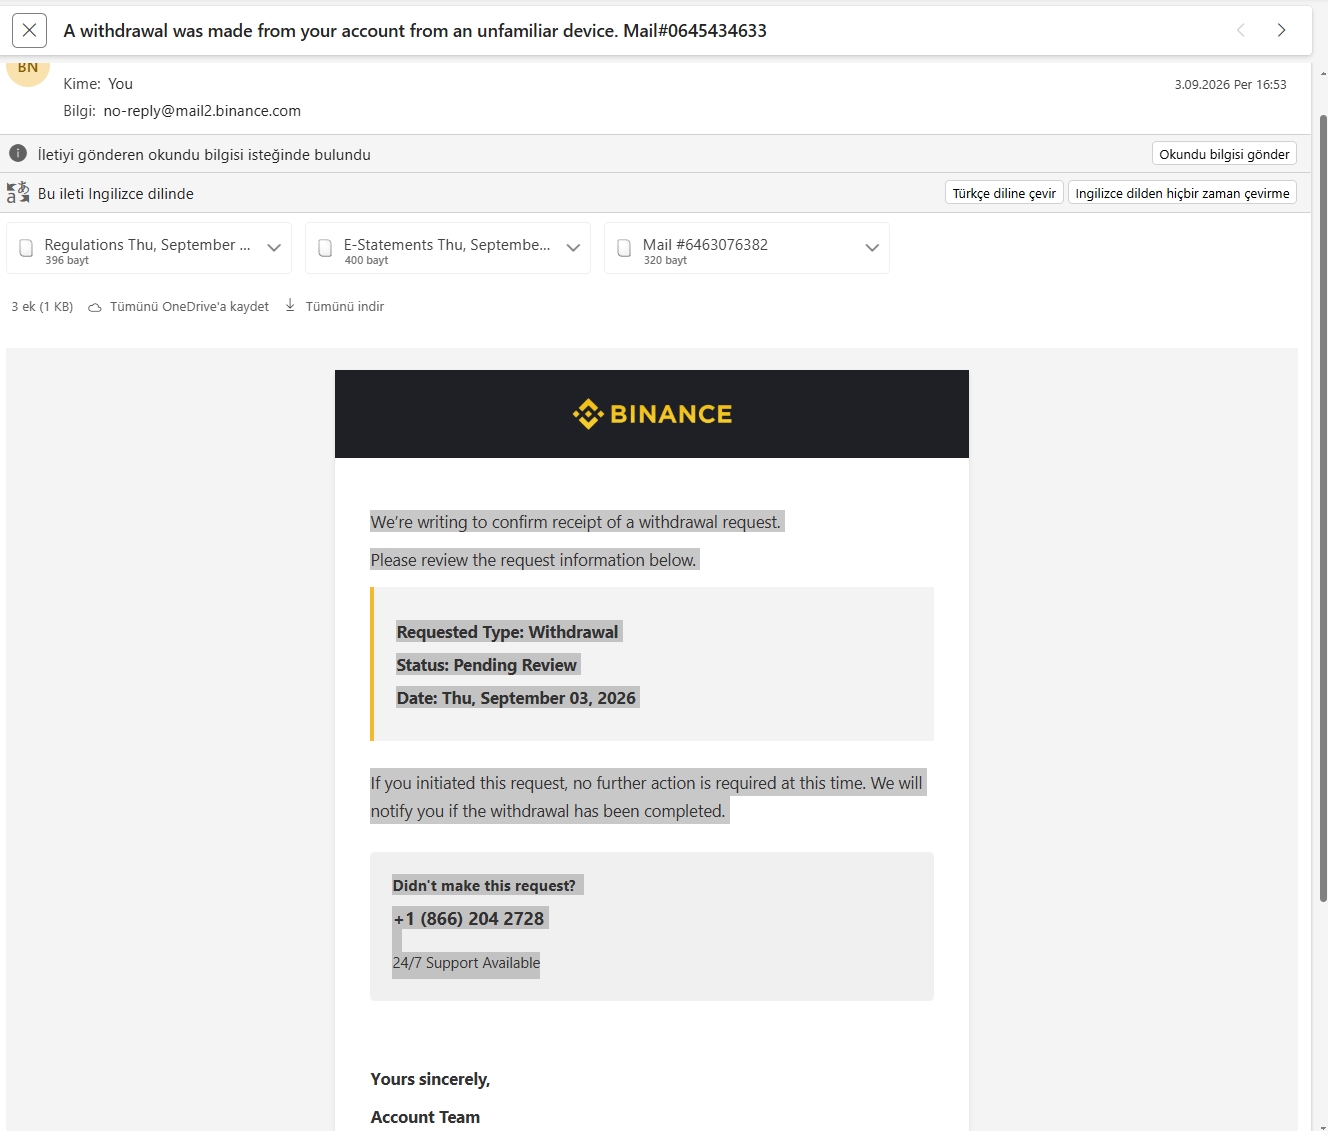
bir mail yollamışlar, içerik tamamen binance.com sitesi gibi. resimler, iletişim bilgileri. diyor ki binance çekim işleminiz gerçekleşti, siz değilseniz bildirin deyip binance'ın gerçek mail ve telefonunu yazıyorlar. ancak gönderen mail karışık bişey. bunun da önüne şöyle geçmişler.
bildiğiniz gibi mail gönderirken konu, bilgi, içerik kısımları var. adamlar bu konu veya bilgi kısmına şunu yazıyor: Gönderen: bilgi@binance.com veya güvenilir mail adresi vs. sizde bunu görünce gönderenin güvenilir olduğunu düşünüp ya linke tıklıyorsunuz, ya ekteki dosyaları açıyorsunuz. hiç birşey indirip açmasanız dahi virüs kendini otomatik kurup gizleniyor.
ÖRNEK MAİL