Merhaba,
Kasım 2022'de oldu biliniyor mu konuşuldu mu bilmiyorum ama şu konuda bununla ilgili bir konuşma geçti : https://www.r10.net/uye-ozel/3532112...post1084399892
Halk Sağlığı Yönetimi Sistemi'nden (HSYS) elde edildiği iddia edilen yüz milyonun üzerinde Türkiye Cumhuriyeti vatandaşına ait kimlik verisi sızdırıldı. Veriler içinde TC KİMLİK NUMARASI, AD, SOYAD, DOĞUM TARİHİ, CİNSİYET, YAŞADIĞI İL/İLÇE, ANA ADI, ANNE TC KİMLİK NUMARASI,BABA ADI, BABA TC KİMLİK NUMARASI bilgilerinin yanı sıra sızdırılan ayrı bir veritabanında vatandaşların adına kayıtlı GSM numaraları da yer alıyor. Bir yılı aşkın süredir HSYS, UHAP, UYAP platformları ve sigorta şirketlerinin saldırganların hedefinde olduğunu tespit edilmişti.
İlgili Twit;
https://twitter.com/redfox_tr/status...25209394417667
İlgili datalar 14.15 yaşlarında ki discord ortamında kendini kral ilan eden çocukların elinde ve cahil cesareti ile herkesi tehdit ediyorlar başlıca youtuberlar bu konu ile çok şikayetlerini dile getirmişlerdi.
Bu çocukların gerçek hayatta başlarına neler gelebileceğini bilmedikleri için korkusuzca tehditler ihbarlar çekiyorlar.
Çocuklardan biriyle konuşma şansı buldum ve açık açık bana söylediği 109 milyon üzerinde yukarıdaki şekilde vatandaş datası 230 milyon civarında da tc,gsm şeklinde data olduğunu söylediler bu konu hakkında ne düşünüyorsunuz biliyor muydunuz ve bu konu hakkında hiç bir kimse açıklama yapmadı.
Kasım 2022 'de ne oldu nasıl bir veri sızdırıldı bu biliniyor mu ?
5
●342
- 30-01-2023, 08:21:56Bize kurumdan sürekli benzer mailler geliyor, bazı örnekleri aşağıya ekliyorum, daha bir yığın var böyle maalesef....
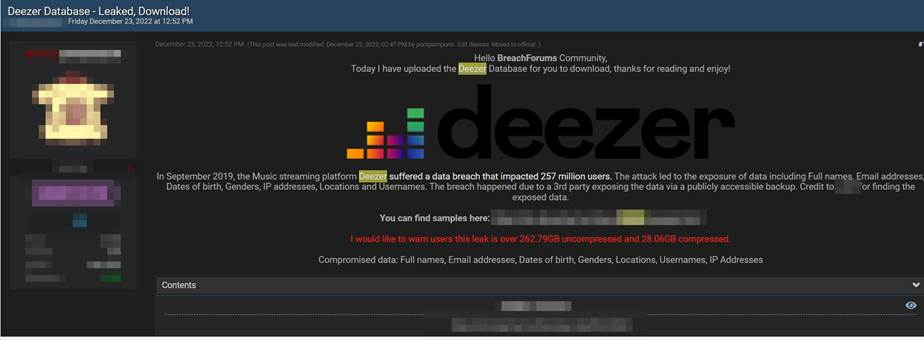
Deezer, kullanıcı verilerinin açığı çıkmasına neden olan bir güvenlik ihlaline maruz kalmıştır. Dezeer ihlalin 3.taraf ortakların güvenliğinin tehlikeye atılmasıyla gerçekleştirildiğini ve kullanıcılara ait ödeme bilgisi ya da parola gibi hassas verilerin ihlalden etkilenmediğini belirten bir açıklama yapmıştır. Deezer kullanıcılarına ait, ad, soy-ad, cinsiyet, doğum tarihi, e-posta adresi, konum bilgisi, IP adresi ve kullanıcı adı gibi çeşitli özlük verilerinin tehdit aktörleri tarafından yeraltı forumlarında sızdırıldığı tespit edilmiştir. Tehdit aktörleri tarafından paylaşımı gerçekleştirilen bilgilerin ************** ve gelişmiş oltalama saldırıları gerçekleştirmek için kullanılabileceği öngörülmektedir. Bu sebeple, yaşanabilecek oltalama saldırılarına karşı internete sızdırılan verilerin bilincinde olunması, şüpheli arama, sms veya e-posta içeriklerine itibar edilmemesi, mevcut platformlarda kullanılan giriş bilgilerinin güçlü politikalar kullanılarak değiştirilmesi tavsiye edilmektedir. Tespit edilen bulguya ilişkin paylaşım ve kanıt görseli aşağıda verilmiştir;

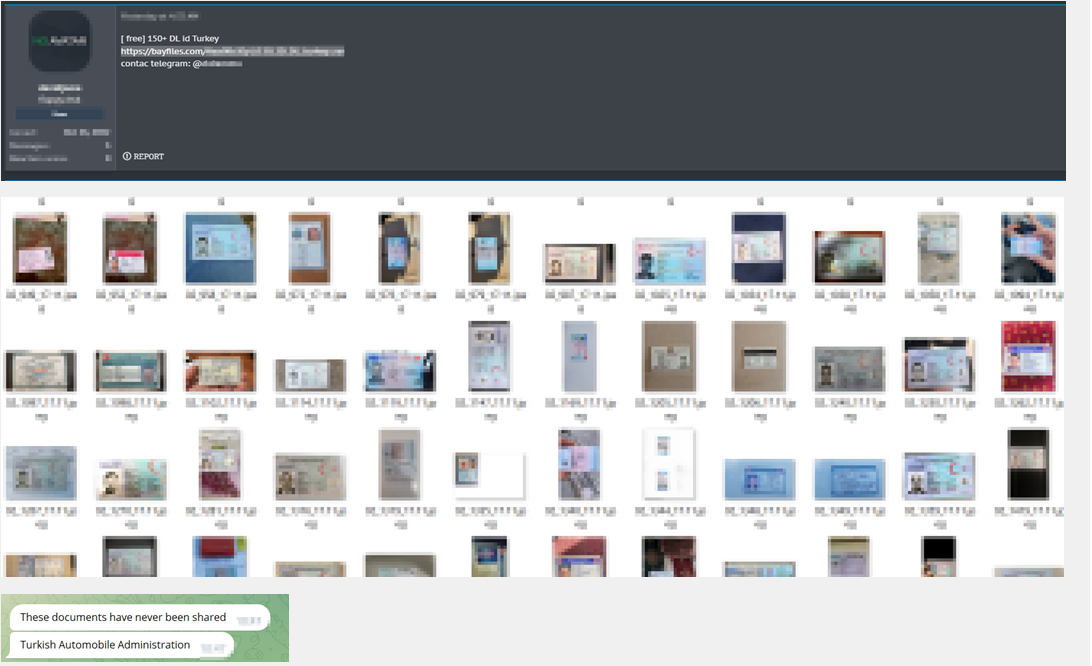
Rus menşeli bir Underground forumda T.C. vatandaşlarına ait ehliyet sürücü belgesi ve TSK personellerine ait kimlik kartları olmak üzere 150 farklı belgenin paylaşıldığı tespit edilmiştir. Paylaşımı yapan tehdit aktörü tarafından kimlik görsellerinin yetkili bir Türk otomobil sağlayıcısından elde edildiği belirtilmektedir. Elde edilen kimlik görsellerinin daha önce hiçbir yerde paylaşılmadığı iddia edilmiştir. Tehdit aktörleri tarafından paylaşımı gerçekleştirilen dosyaların ************** ve gelişmiş oltalama saldırıları gerçekleştirmek için kullanılabileceği öngörülmektedir. Bu bağlamda söz konusu veri sızıntısının neden olacağı riski en aza indirmek adına yaşanabilecek gelişmiş oltalama saldırılarına karşı internete sızdırılan verilerin bilincinde olunması önerilmektedir. Tespit edilen bulguya ilişkin paylaşım ve kanıt görseli aşağıda verilmiştir;
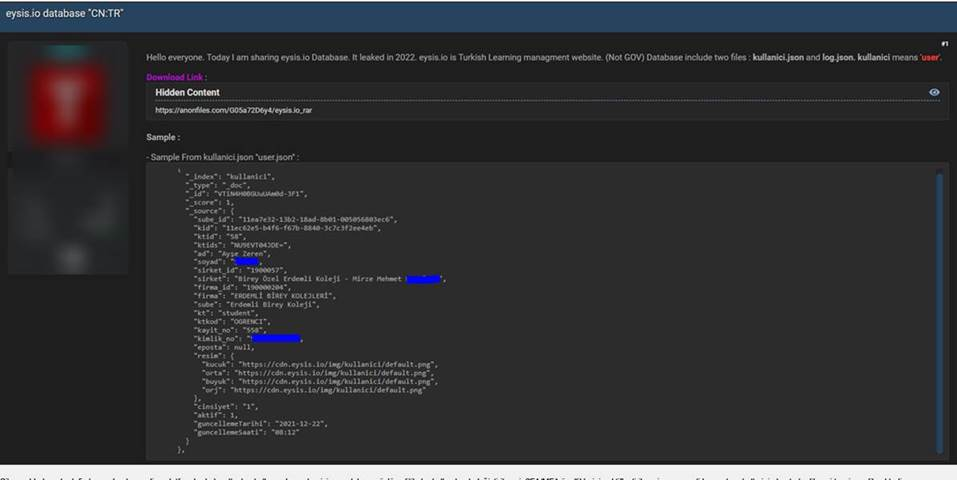
Modüler Eğitim Yönetim Sistemi paneli olan eysis.io uygulamasının tehdit aktörleri tarafından hedef alındığı ve kullanıcı veri tabanının internete sızdırıldığı iddia edilmiştir. Yapılan paylaşım incelendiğinde tehdit aktörleri tarafından elde edildiği iddia edilen verilerin aşağıdaki gibi kişisel bilgiler olduğu görülmüştür;
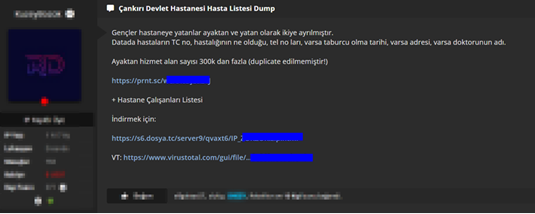
Çankırı Devlet Hastanesine ait veri tabanının tehdit aktörleri tarafından ele geçirildiğine yönelik paylaşım yapıldığı tespit edilmiştir. Yapılan paylaşım incelendiğinde ücretsiz bir şekilde paylaşıma sunulan veri tabanının hastalara ait T.C Kimlik Numarası, telefon numarası, ikametgâh adresi, gibi bilgilerle birlikte hastane personeline ait bilgilerin olduğu da gözlemlenmiştir. Söz konusu verilerin Çankırı Devlet Hastanesine ait sistemlerde bulunan veri tabanı güvenlik zafiyetlerinin istismar edilmesiyle elde edildiği düşünülmektedir. Tespit edilen bulguya ilişkin paylaşım ve kanıt görseli aşağıda verilmiştir.
- 30-01-2023, 08:42:12HSYS veri ihali doğru. Ölülerle beraber 100 milyon üstünde veri olduğunu söylüyorlar. Ancak KVKK bu durumla ilgili herhangi bir veri ihlali duyurmadı.
Kurumların veri güvenliği tarafında çok fazla problemi mevcut. bknz. https://www.kvkk.gov.tr/veri-ihlali-bildirimi/ neredeyse her hafta bir veri ihlali duyuruluyor
- 30-01-2023, 09:11:58bir iki tanesinin sadece başlığını okuyup boşver diyerekten kapadım.Netkreatif adlı üyeden alıntı: mesajı görüntüle