• 21-11-2025, 08:34:00
    #1
    Merhaba Arkadaşlar;
    Formdan gelen veriyi direkt kullanmayı hiç sevmem; hem gereksiz boşluk dolu oluyor, hem de XSS için açık kapı bırakıyor. Bu yüzden projelerde her zaman kullandığım küçük ama etkili bir temizleme fonksiyonum var.
    Tek satırda; boşlukları kesiyor, HTML/JS etiketlerini siliyor ve XSS’e karşı encode ederek veriyi güvenli hale getiriyor. Hem basit projelerde hem de büyük yapılarda direkt kullanılabilir.
    Aşağıya fonksiyonu ve hem normal hem de isset kontrollü kullanımını bıraktım:

    Fonksiyon
    function clean($str) {
        return htmlspecialchars(strip_tags(trim($str)), ENT_QUOTES, 'UTF-8');
    }
    Normal Kullanım
    $name = clean($_POST['name']);
    isset Kontrollü Kullanım
    $name = isset($_POST['name']) ? clean($_POST['name']) : null;
    Eğer bu fonksiyonu faydalı bulduysanız, beğenmeyi unutmayın!
  • 21-11-2025, 08:49:08
    #2
    YÖNETİCİ
    Paylaşım için teşekkürler 👏
  • 21-11-2025, 09:22:10
    #3
    strip_tags veri kaybına neden olur, zaten encode edilmiş durumda kullanmak mantıklı değil, ayrıca xss de girdi değil çıktı tehlikelidir. son satırda isset kullanımı da mantıklı bir koşul değildir, kontrol edilen değer null ise isset daima false döner, bu durumda else koşulunu gereksiz yazmış olursunuz, zaten false ise null'dur. orada doğru kullanım !empty olabilirdi, boş değilse. verimli ve mantıklı hali ve en kısa hali aşağıdaki gibi olabilir,
    $clean = fn($str = null) => $str === null ? null : htmlspecialchars($str, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
    değişken null'a denkse (varsa ve boşsa) hiç işleme bile girmez. ENT_SUBSTITUTE ile bozuk karakter bildirerek kodun kırılması da önlenir. aşağıya 2 örnek kullanım vereceğim, bu sayede girdinin değil çıktığının neden önemli olduğunu ve strip_tags'ın neden veri kaybına sebep verdiğini daha iyi anlayabilirsin.
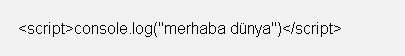
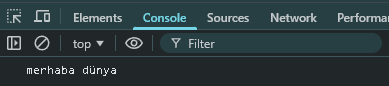
    $xss = '<script>console.log("merhaba dünya")</script>';
    $clean = fn($str = null) => $str === null ? null : htmlspecialchars($str, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
    echo $clean($xss); // çıktı = &lt;script&gt;console.log(&quot;merhaba dünya&quot;)&lt;/script&gt;
    echo $xss;


    yukarıdaki 2 resimde fonksiyondan geçmiştir. birde girdiyi direkt çağırdığımız halini görelim;
  • 21-11-2025, 10:11:04
    #4
    _4uwp adlı üyeden alıntı: mesajı görüntüle
    strip_tags veri kaybına neden olur, zaten encode edilmiş durumda kullanmak mantıklı değil, ayrıca xss de girdi değil çıktı tehlikelidir. son satırda isset kullanımı da mantıklı bir koşul değildir, kontrol edilen değer null ise isset daima false döner, bu durumda else koşulunu gereksiz yazmış olursunuz, zaten false ise null'dur. orada doğru kullanım !empty olabilirdi, boş değilse. verimli ve mantıklı hali ve en kısa hali aşağıdaki gibi olabilir,
    $clean = fn($str = null) => $str === null ? null : htmlspecialchars($str, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
    değişken null'a denkse (varsa ve boşsa) hiç işleme bile girmez. ENT_SUBSTITUTE ile bozuk karakter bildirerek kodun kırılması da önlenir. aşağıya 2 örnek kullanım vereceğim, bu sayede girdinin değil çıktığının neden önemli olduğunu ve strip_tags'ın neden veri kaybına sebep verdiğini daha iyi anlayabilirsin.
    $xss = '<script>console.log("merhaba dünya")</script>';
    $clean = fn($str = null) => $str === null ? null : htmlspecialchars($str, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8');
    echo $clean($xss); // çıktı = &lt;script&gt;console.log(&quot;merhaba dünya&quot;)&lt;/script&gt;
    echo $xss;


    yukarıdaki 2 resimde fonksiyondan geçmiştir. birde girdiyi direkt çağırdığımız halini görelim;

    Yorumun ve önerin için teşekkürler 🙏
    Bu fonksiyonun amacı, kullanıcıdan gelen veriyi çıktı sırasında güvenli hâle getirmek. Girilen veri üzerinde HTML etiketlerini temizler (strip_tags), baş ve sondaki boşlukları kaldırır (trim) ve özel karakterleri güvenli bir şekilde kodlar (htmlspecialchars). Böylece XSS gibi tehlikeler önlenmiş olur ve veri kaybı minimum seviyede tutulur.
  • 21-11-2025, 10:35:06
    #5
    TRcodex adlı üyeden alıntı: mesajı görüntüle
    Yorumun ve önerin için teşekkürler 🙏
    Bu fonksiyonun amacı, kullanıcıdan gelen veriyi çıktı sırasında güvenli hâle getirmek. Girilen veri üzerinde HTML etiketlerini temizler (strip_tags), baş ve sondaki boşlukları kaldırır (trim) ve özel karakterleri güvenli bir şekilde kodlar (htmlspecialchars). Böylece XSS gibi tehlikeler önlenmiş olur ve veri kaybı minimum seviyede tutulur.
    anlayışınız için ben teşekkür ederim. bazıları düzeltme veya öneri yaptığımda yanlış anlayabiliyor. strip_tags... bilemiyorum her request sınıfı için bir base request ile santralize -> validation şeklinde control sağlamak ve veri tipine uygun koşullar yazmak daha mantıklı. genel kullanım için strip_tags veri kaybettirir.
  • 21-11-2025, 12:37:14
    #6
    Emeğinize sağlık Paylaşım için sağolun.