Kategori: Linux / Sunucu Güvenliği
Linux kernel tarafında CVE-2026-98432 olarak takip edilen yeni bir güvenlik açığı gündemde. IPv4 ağ kodunda bulunan bu açık, aynı CVE numarası için Ubuntu tarafından 9.8 (Critical), Red Hat tarafından ise 5.9 (Moderate) olarak değerlendiriliyor.
Peki aynı güvenlik açığı neden iki farklı dağıtımda bu kadar farklı puan alıyor? Gerçek risk ne ve sunucu yöneticilerinin şu an ne yapması gerekiyor?
Konuyu teknik detaylarıyla inceleyelim.
CVE-2026-98432 NEDİR?
CVE-2026-98432, Linux kernel'in IPv4 ağ kodunda bulunan bir Use-After-Free (UAF) güvenlik açığıdır.
Açık, TCP bağlantısının kurulması sırasında kullanılan tcp_v4_syn_recv_sock() fonksiyonunda ortaya çıkıyor.
TCP bağlantısı kurulurken kernel geçici bir request socket oluşturuyor. Bağlantı tamamlandığında bu geçici yapıdan gerçek bağlantı soketine geçiş yapılıyor.
Bu işlem sırasında IPv4 seçeneklerine ait belleğin yönetiminde bir yarış durumu (race condition) oluşabiliyor.
Özellikle aynı bağlantı için yeniden gönderilen SYN paketlerinin farklı CPU çekirdeklerinde eş zamanlı işlenmesi durumunda, bir işlem belleği serbest bırakırken başka bir işlem aynı belleği okumaya devam edebiliyor.
Bu durum kernel seviyesinde kararsızlığa ve sistem çökmesine neden olabiliyor.
AÇIĞIN TEKNİK NEDENİ
Sorunun temelinde IPv4 seçeneklerine ait belleğin bağlantı kurulumu sırasında aktarılması bulunuyor.
Kernel, geçici request socket üzerinde IP seçeneklerini ireq->ireq_opt üzerinden tutuyor.
TCP bağlantısı tamamlandığında bu belleğin yeni bağlantı soketine aktarılması gerekiyor.
Ancak aktarım sırasında bellek doğrudan taşınıyor ve aynı bağlantı için yeniden SYN paketi geldiğinde farklı bir CPU çekirdeği üzerinden ilgili belleğe erişilebiliyor.
İkinci işlem sırasında ireq->ireq_opt üzerinden erişilen bellek, ilk işlem tarafından serbest bırakılmış olabiliyor.
Bu durum klasik bir Use-After-Free problemine neden oluyor.
Açığın özellikle yoğun TCP trafiği alan ve birden fazla CPU çekirdeği kullanan sunucularda önem kazanmasının nedeni de bu.
UBUNTU 9.8, RED HAT 5.9: NEDEN FARKLI?
Aynı CVE için iki farklı CVSS puanı bulunuyor.
Ubuntu:
- CVSS 3.1: 9.8
- Öncelik: High
Red Hat:
- CVSS 3.1: 5.9
- Severity: Moderate
Burada önemli olan yalnızca puan değil, kullanılan CVSS vektörü.
Red Hat tarafından yayınlanan vektör:
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:N/I:N/A:H
Bu vektörün anlamı:
- AV:N: Açık ağ üzerinden tetiklenebiliyor.
- AC:H: Başarılı saldırı için yüksek saldırı karmaşıklığı gerekiyor.
- PR:N: Saldırganın önceden yetkili olması gerekmiyor.
- UI:N: Kullanıcı etkileşimi gerekmiyor.
- C:N: Gizlilik üzerinde doğrudan etkisi bulunmuyor.
- I:N: Veri bütünlüğü üzerinde doğrudan etkisi bulunmuyor.
- A:H: Sistem kullanılabilirliği üzerinde yüksek etkisi bulunuyor.
Red Hat'in değerlendirmesine göre başarılı bir saldırı kernel çökmesine veya sistem kararsızlığına neden olabilir.
Ancak mevcut değerlendirmede doğrudan veri okuma, veri değiştirme veya saldırganın kernel üzerinde kod çalıştırması gibi etkiler belirtilmiyor.
Ubuntu'nun 9.8 puanı ise farklı CVSS değerlendirme varsayımlarından kaynaklanıyor.
Burada önemli olan şu: CVSS puanını tek başına değerlendirmek yerine kullanılan vektöre bakmak gerekiyor.
9.8 puanlı bir açık ile 5.9 puanlı bir açık, teknik olarak aynı etkiyi ifade etmek zorunda değil.
Bu nedenle güvenlik açığını yalnızca başlık üzerinden değerlendirmek doğru olmaz.
KERNEL AÇIĞI HANGİ SİSTEMLERİ ETKİLİYOR?
Açık, Linux kernel IPv4 TCP bağlantı yönetimiyle ilgili olduğu için Linux tabanlı sunucuları ilgilendiriyor.
Özellikle:
- Ubuntu sunucuları
- Debian sunucuları
- RHEL
- AlmaLinux
- Rocky Linux
- OpenShift CoreOS sistemleri
için dağıtım bazlı durumun takip edilmesi gerekiyor.
Ancak bütün dağıtımların aynı şekilde etkilendiğini söylemek doğru değil. Kernel sürümü, dağıtımın uyguladığı yamalar ve kullanılan kernel paketleri önem taşıyor.
DAĞITIMLARIN GÜNCEL DURUMU
29 Ekim 2026 itibarıyla yayınlanan güvenlik takip kayıtlarına göre dağıtımların durumu şu şekilde:
Ubuntu
Ubuntu 22.04 LTS:
- Durum: Pending
- Hedef kernel: 5.15.0-203.213
Ubuntu 24.04 LTS:
- Durum: Pending
- Hedef kernel: 6.8.0-149.149
Ubuntu Resolute:
- Durum: Pending
- Hedef kernel: 7.0.0-43.43
Ubuntu Stonking:
- Durum: Pending
- Hedef kernel: 7.3.0-10.10
Ubuntu AWS, Azure ve Oracle kernel paketleri için de ayrı takip kayıtları bulunuyor.
Ubuntu 18.04 ve 20.04 tarafında ise ilgili çalışma henüz başlamamış olarak belirtiliyor.
Red Hat / AlmaLinux / Rocky Linux
RHEL 7:
- Etkilenmiyor
RHEL 8:
- Düzeltme ertelenmiş
RHEL 9:
- Düzeltme ertelenmiş
RHEL 10:
- Düzeltme ertelenmiş
OpenShift CoreOS:
- Düzeltme ertelenmiş
AlmaLinux ve Rocky Linux, kernel paketlerini RHEL kaynak kodlarından yeniden oluşturduğu için Red Hat tarafından yayınlanacak düzeltmeleri takip edecek.
Debian
Debian Bookworm:
- Takip edilen kaynak paket: 6.1.190-1
Debian Trixie:
- Takip edilen kaynak paket: 6.12.113-1
Debian Unstable:
- Takip edilen kaynak paket: 7.2.10-1
Burada belirtilen sürümler dağıtımların takip kayıtlarında yer alan hedef veya kaynak paket sürümleridir. Düzeltmenin bütün sistemlerde yayınlandığı anlamına gelmez.
SUNUCU YÖNETİCİLERİ ŞU ANDA NE YAPMALI?
Şu an için bütün dağıtımlarda kullanılabilecek tek bir güncelleme komutu bulunmuyor.
Çünkü ilgili dağıtımların tamamında düzeltme henüz yayınlanmış değil.
Bu nedenle aşağıdaki adımlar uygulanabilir.
1. Kernel sürümünüzü kontrol edin.
Sunucunuzda çalışan kernel sürümünü öğrenmek için:
uname -r
Ubuntu ve Debian tarafında:
apt list --upgradable
RHEL, AlmaLinux ve Rocky Linux tarafında:
dnf check-update
komutları kullanılabilir.
Ancak güncelleme listesinde bir paket bulunması, bu CVE'nin düzeltildiği anlamına gelmez.
2. Dağıtımın güvenlik duyurusunu takip edin.
Ubuntu, Red Hat ve Debian güvenlik takip kayıtlarını kontrol edin.
Kullanılan kernel paketi için ilgili düzeltmenin yayınlanıp yayınlanmadığını doğrulayın.
3. Livepatch desteğini kontrol edin.
Kernel livepatch kullanan sunucularda ilgili CVE için yama bulunup bulunmadığını sağlayıcınızdan öğrenebilirsiniz.
Livepatch desteği varsa, sistem yeniden başlatılmadan düzeltme uygulanması mümkün olabilir.
Ancak bu CVE için livepatch yayınlandığını varsaymayın. Sağlayıcının ilgili açığı desteklediğini doğrulamak gerekiyor.
4. IPv4 seçeneklerini filtrelemek.
IPv4 seçenekleri içeren paketlerin ağ seviyesinde filtrelenmesi, bu açığın tetiklenme ihtimalini azaltabilecek ek bir güvenlik önlemi olabilir.
Ancak bu yöntem kernel açığını düzeltmez.
Dolayısıyla dağıtım tarafından yayınlanacak kernel güncellemesinin yerine geçmez.
5. Kernel güncellemelerini ertelemeyin.
Özellikle yoğun TCP trafiği alan hosting sunucularında kernel güvenlik güncellemelerinin düzenli takip edilmesi gerekiyor.
Bir açık doğrudan RCE olarak değerlendirilmemiş olsa bile kernel seviyesindeki bellek yönetimi problemleri sistem kararlılığı açısından önemlidir.
HOSTING SUNUCULARI AÇISINDAN NEDEN ÖNEMLİ?
Hosting altyapılarında aynı sunucu üzerinde çok sayıda web sitesi, veritabanı, mail servisi ve farklı kullanıcı hesapları çalışabiliyor.
Bu nedenle kernel seviyesinde meydana gelebilecek bir kararsızlık, yalnızca tek bir web sitesini değil, aynı sunucudaki bütün servisleri etkileyebilir.
Özellikle yüksek trafik alan sunucularda ve çok çekirdekli sistemlerde kernel güvenlik güncellemelerinin takip edilmesi önemli.
Burada dikkat edilmesi gereken konu, mevcut açıklamalara göre bu açığın doğrudan uzaktan kod çalıştırma veya veri sızdırma olarak doğrulanmış olmaması.
Şu anki değerlendirmeler daha çok kernel kullanılabilirliği ve sistem kararlılığı üzerinde yoğunlaşıyor.
KAYNAKLAR
Panelica Article:
https://panelica.com/blog/cve-2026-9...-59-on-red-hat
Ubuntu Security Notices:
https://ubuntu.com/security/CVE-2026-98432
CVE / MITRE:
https://www.cve.org/CVERecord?id=CVE-2026-98432
Red Hat CVE Database:
https://access.redhat.com/security/cve/CVE-2026-98432
Debian Security Tracker:
https://security-tracker.debian.org/...CVE-2026-98432
Linux Kernel Upstream Fix:
https://git.kernel.org/linus/e3f33b0...19226eaf76e15b
ÖZET
CVE-2026-98432, Linux kernel IPv4 TCP bağlantı yönetiminde bulunan bir Use-After-Free açığı. Ubuntu ve Red Hat'in farklı CVSS puanları vermesi, güvenlik açığının farklı değerlendirme varsayımlarından kaynaklanıyor.
Şu an için dağıtımınızın yayınlayacağı kernel düzeltmesini takip etmek gerekiyor. Özellikle hosting sunucularında kernel güncellemelerini düzenli kontrol etmek ve düzeltme yayınlandığında uygun bakım planıyla uygulamak önemli.
Siz sunucularınızda kernel güncellemelerini düzenli olarak uyguluyor musunuz, yoksa genellikle ciddi bir güvenlik duyurusu geldiğinde mi güncelleme yapıyorsunuz?
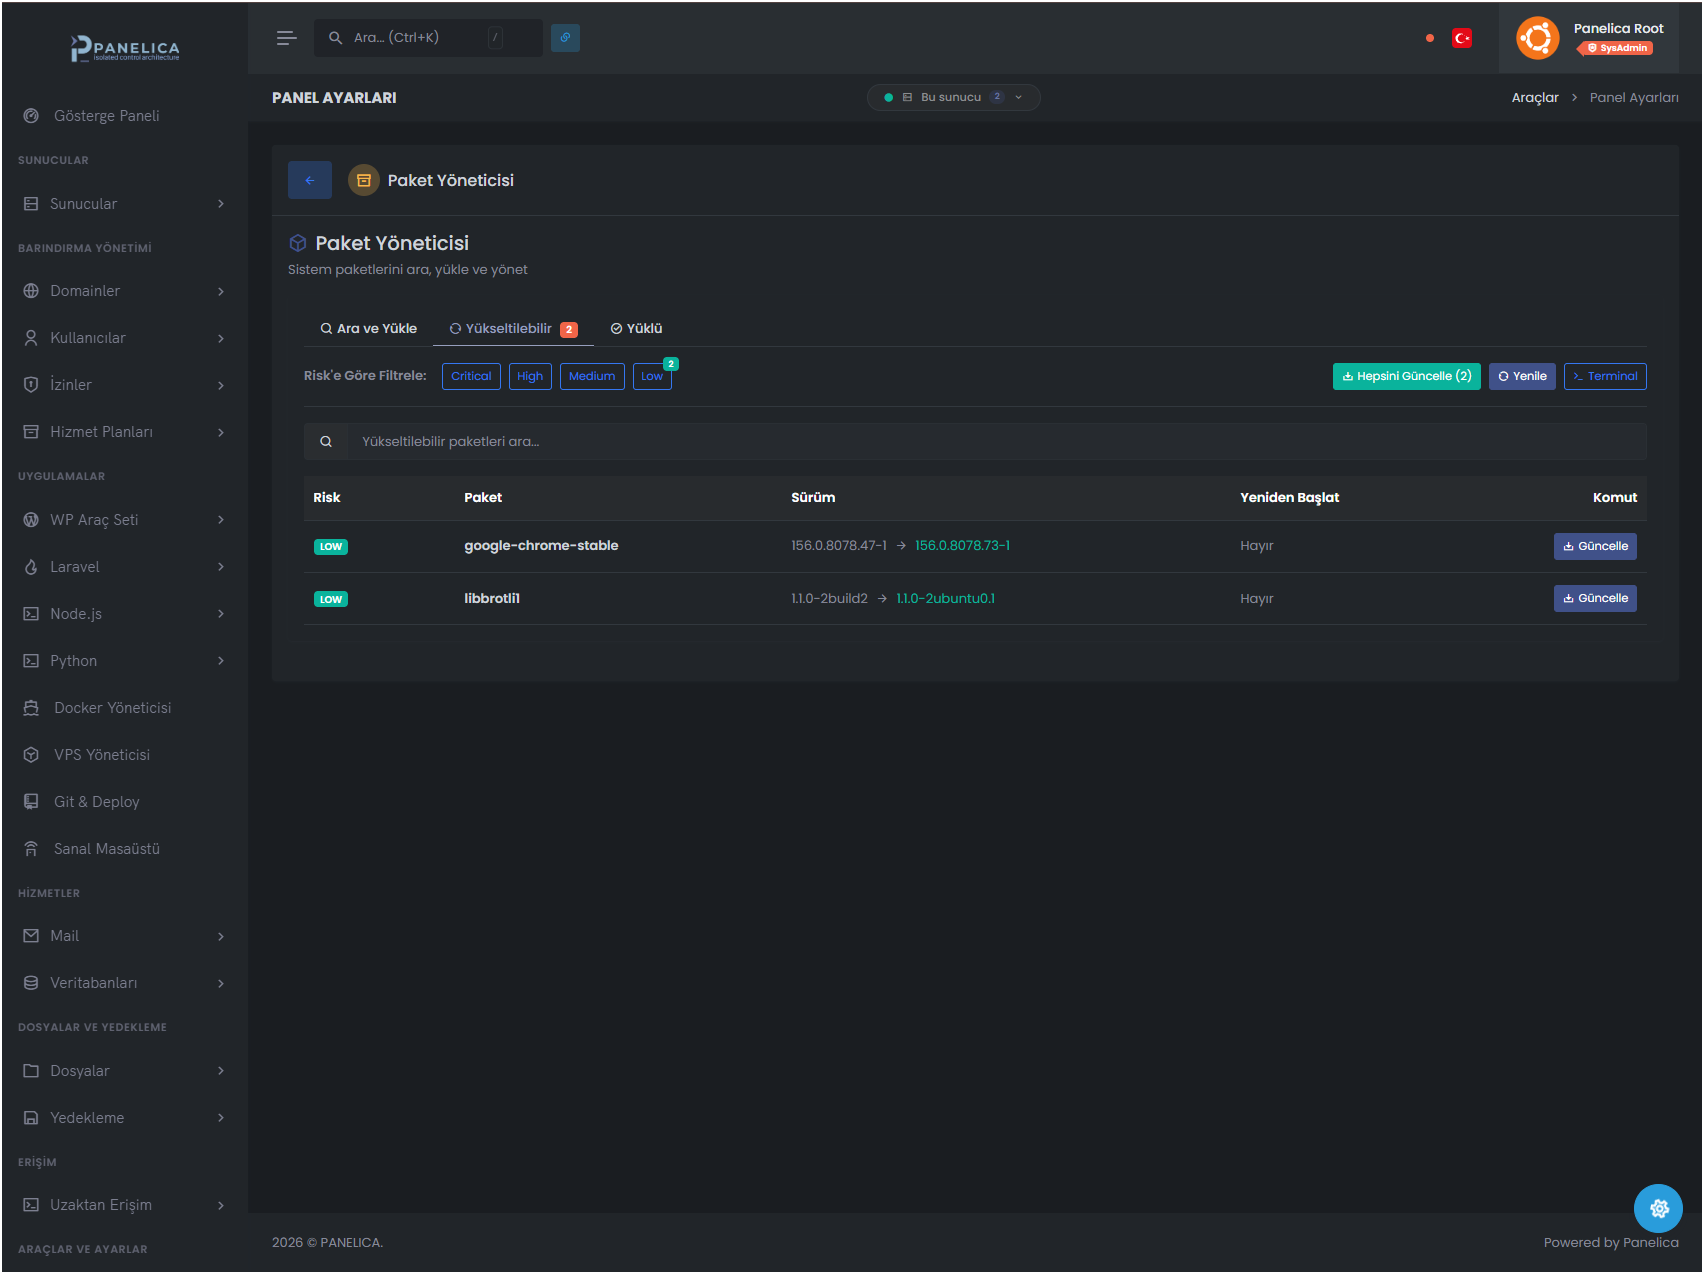
Güncelleme yayınlandığında Panelica kullanıcıları Paket yöneticisinden güncellemeyi yapabilir.