
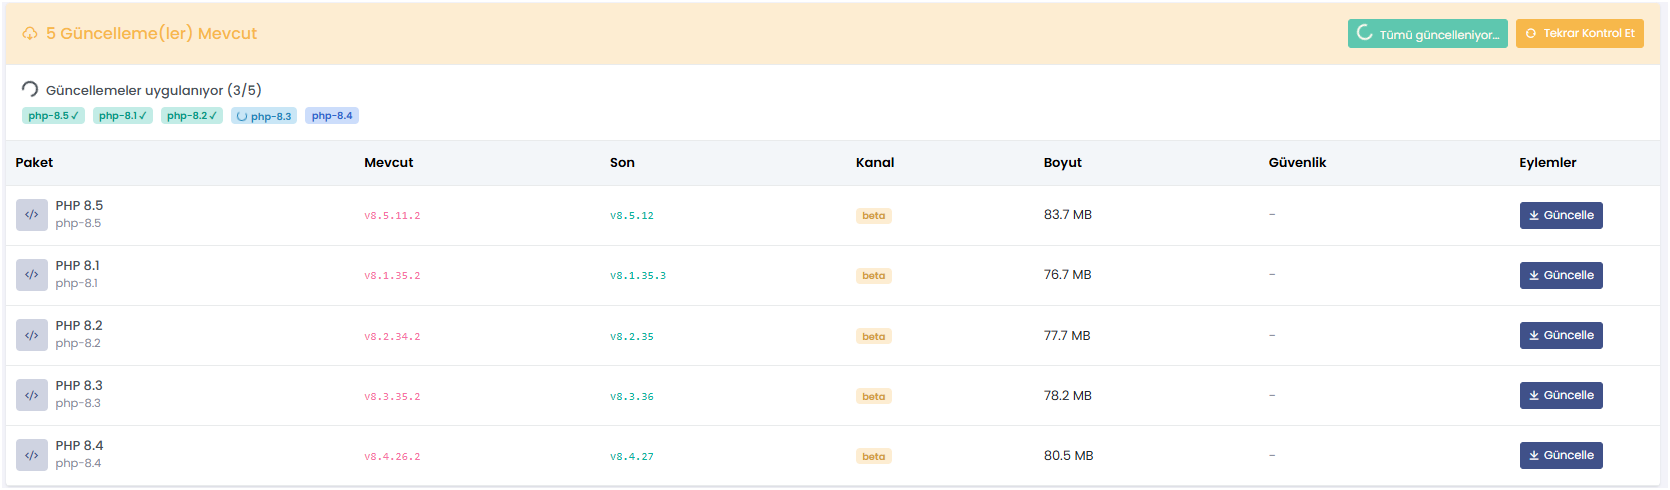
Panelica: PHP'deki kritik açık (PHP2Shell) için güvenlik güncellemesi beta kanalında hazır
21 Ekim'de PHP ekibi, CVE-2026-109618 ve CVE-2026-109619 numaralı iki kritik güvenlik açığını kapatan acil bir sürüm yayımladı. Bu açıklar, kimlik doğrulama gerektirmeden sunucuda uzaktan kod çalıştırılmasına olanak tanıyor ve aktif olarak istismar ediliyor. PHP-FPM kullanan sunucular da etkileniyor.
Panelica tarafında yapılanlar:
- PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 paketleri güncellendi.
- PHP 8.1 resmi destek dışında olduğu için PHP ekibi bu sürüm için yeni bir sürüm yayımlamadı. PHP güvenlik ekibinin yayımladığı yama PHP 8.1.34'e uygulandı ve PHP 8.1 paketi de güncellendi.
- Güncellenen paketler AlmaLinux, Rocky Linux, Debian ve Ubuntu dahil 9 farklı işletim sistemi ortamında test edildi.
Ne yapmalısınız?
Panelinizdeki Güncellemeler sayfasından ilgili PHP paketlerini uygulayın. Sunucularınızda kullandığınız tüm PHP sürümlerini güncellemenizi öneriyoruz. PHP 8.1 kullanan sitelerin ise mümkünse PHP 8.2 veya daha yeni bir sürüme taşınmasını tavsiye ediyoruz.
Eski PHP sürümleri (5.6–7.4) için yamalı Docker imajları henüz Docker Hub'a gönderilmediğinden bu sürümler mevcut duyuruya dahil edilmemiştir. İmajlar yayımlandığında ayrıca bilgilendirme yapılacaktır.
