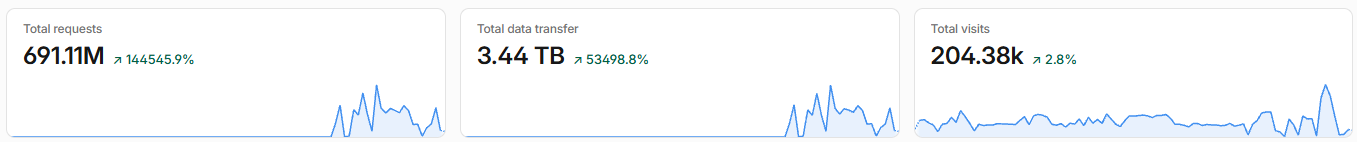
Bu saldırının sebebi sizce nedir ?
13
●986
- 28-10-2026, 01:00:20Bakalım nereye kadar devam edecekler hocam şaşkınlıkla izliyorumNightRaven adlı üyeden alıntı: mesajı görüntüle

Açtım hocam gün içinde geçişe izin vermiyor CF ama bunlar yenilen pehlivan gibi yılmıyorlar devam ediyorlar bakalım nereye kadar gidecekozgurmd adlı üyeden alıntı: mesajı görüntüle
Teşekkür ederim dönüş yapacağım ihtiyaç halindeDefneYazilim adlı üyeden alıntı: mesajı görüntüle - 28-10-2026, 01:59:34Hocam üst düzey waf sistemi verebilriz sizlere cf siz sistem olarak yardımcı oluruzoXoloria adlı üyeden alıntı: mesajı görüntüle
- 29-10-2026, 11:58:04Saldırı altındayken en çok işe yarayan şey genelde panik yapıp hizmet satın almak değil, önce saldırının nerede yoğunlaştığını anlamak oluyor. Öncelikle sunucunun gerçek IP’sinin Cloudflare dışından erişilebilir olup olmadığına bakmak lazım — açıksa saldırganlar Cloudflare’i bypass edip doğrudan origin’e gidebiliyor, bu durumda Under Attack modunun bir faydası kalmıyor.
Web sunucusu ve uygulama loglarına bakarak isteklerin tek bir URL’ye mi yoksa genel olarak her yere mi yoğunlaştığını ayırt etmek, hangi önlemi uygulayacağınızı belirliyor; pahalı sorgu çalıştıran sayfalar için ayrı rate limiting ve cache kuralı koymak, genel bir Under Attack modundan çoğu zaman daha etkili oluyor. Bunun yanında, sunucuda web tabanlı bir yönetim paneli varsa (ispmanager, Plesk, cPanel fark etmez), panele erişimi IP bazlı kısıtlamak ve 2FA açmak da göz ardı edilmemeli — bazı DDoS senaryolarında asıl amaç trafik değil, panel üzerinden yetki ele geçirmek oluyor.