
nsrtyksl adlı üyeden alıntı:
mesajı görüntüle
R10.net'de bu siteyi düşürebilecek kim var?
15
●1.640
- 07-05-2025, 13:28:04
 Üyeliği durduruldumübarek sitede yük bile yok saldırsa ne olacak hiç bir şekilde layer7 yemez ana sunucu ip bazlı layer4 tekil saldırı yaparsan sunucuyu çökertirsin onun dışında layer7 bu site yemez boş siteye ne saldırısı yapsınlar 😂
- 07-05-2025, 13:49:16Web sitesinin amacı php kodlarını şifrelemek. Kullanıcıya günün her saati hizmet alabileceği bir hizmet sunulmak isteniyor.
Bu sebeple hizmetin kullanılabilirlik süresini olabildiğince korunmak isteniyor. Neden dinamik çalışan şifreleme fonksiyonunu hedaf almayıp basit bir ana sayfaya istek göndermeyi tercih edip bu siteyi hizmet vermez hâle getirebileceğini düşünüyorsunuz?
Şifreleme fonksiyonlarını içeren alanları düşürmek daha etkili olabilir. Kendisine gönderilen PHP kodunu karmaşıklaştırma ve şifreleme yapıyor ve kullanıcıya veriyor. Sunucuda işlemciyi daha fazla kullanan bir alanı hedefleyebilirsiniz. - 07-05-2025, 14:36:10Zergi 2022'den sonraki testlerinde ne yapabildin? PHPkoru'ya test istedim. PHPkoru'yu test edip başarılı olamayınca Aponkral blog adında atıl durumda bir siteye test yapmıştın. Başarılı olmuştun.
Bu da mesajın. https://www.r10.net/1082036287-post22.html PHPkoru'ya test ederken istekler aponkral.net'e gitmiş demiştin. Nasıl olduysa.
PHPkoru için de phpkoru.com/? sayfasını bilgisayarından açıp ekran görüntüsünü eklemiştin. Bilmeyenler için web sitesi düşmüş olarak algı yapabilmek istedin muhtemelen.
https://phpkoru.com/ web sitesi bu
https://phpkoru.com/? böyle bir sayfa yok - kullanıcıların bu sayfaya girmesi zaten olağan dışı - olmayan bir sayfaya erişim olmaması doğal değil mi
https://phpkoru.com/12345 - böyle bir sayfa da yok Zergi - ama istersen boş sayfaya test edip ekran görüntüsünü alıp web sitesi beni engelliyor diyebilirsin
Post gönderdim dediğin adrese (/api/**/encode) senden başkaları erişebiliyor. Sen olması gerekenin üzerinde istek gönderirsen API güvenlik servisinin seni engellemesi de normal. Sistem normallerinin üzerinde istek gönderiyorsun ve sistem tarafından anomali tetikleniyor sonra ben bile engellendim diyorsun. Sen bile değil sadece sen engellendin. Çünkü sistem senin normal bir kullanıcının yapamayacağı davranışı gerçekleştirmenle anormal davranışlarda bulunduğunu biliyor. Web sitesinden şu an şifreleme yapan her hangi birisi engellenmeyecek bunu bil.
Hatta o ülkeden PHPkoru'ya saldırı geliyor olsa bile yine o masum kullanıcı engellenmeyecek. Hatta botlar bile engellenmeyecek Zergi. Benim koruma anlayışım sıradan kullanıcıya ve kendi hâlinde benim web sitemi tarayan botlara eziyet etmek değil. Bu nedenle web sitelerimde beklemeler yok, captcha yok. "Eğer robot değilsen şunu bir doğrula." diye uğraştırıcı şeyler de yok.
Kullanıcı dünyanın neresinden girerse girsin web sitesine 1 saniyede erişmesi amaçlandı. Saldırı altında bile captcha istemiyorum, js challange istemiyorum Zergi. Sadece hizmet almak isteyen masum insanların web siteme en hızlı şekilde erişmesini istiyorum.
Sen PHPkoru'yu tek sefer bile düşüremedin. Koruma altında olmayan başka bana ait olan atıl bir siteye test yapmış olan birisin. Başaramayınca farklı yollarla kendini başarılı göstermeyi amaçlayan birisin. Geçmişe takılı kalmışsın.
Benim bu konu ile amacım acaba birisi şifreleme fonksiyonlarını hedefleyip hizmeti düşürebilecek mi merakını gidermek.
PHPkoru'yu basit görüyor, test etmek istemiyorsan. İçi dolu bir CMS kurulu web sitesi (WordPress, Ghost vb.) olabilir. Hazırlayalım, içini de dilediğin kadar içerikle doldur. Ya da kendi test konunda yine r10.net üyesi olan başkalarına ait düşürebildiğin web siteleri var. O web sitelerini ben güvene alayım. Sonra test yapmak istersen yap.
PHPkoru'yu bir defa bırak düşürmeyi yavaşlatamamış olan sen neden geçmişteki atıl ve korumasız Aponkral Blog'u düşürmekle övünüyorsun? - 07-05-2025, 14:55:09😆 sistemin sahibi kendisi zaten ? 😆VektorMedya adlı üyeden alıntı: mesajı görüntüle
- 07-05-2025, 15:25:06Canım hocam neden kızdın anlamadımaponkral adlı üyeden alıntı: mesajı görüntüle
 Zaten mesajımda phpkoruyu kapattık demedim kendi konuşlandırdığın aponkralı kapattık dedim
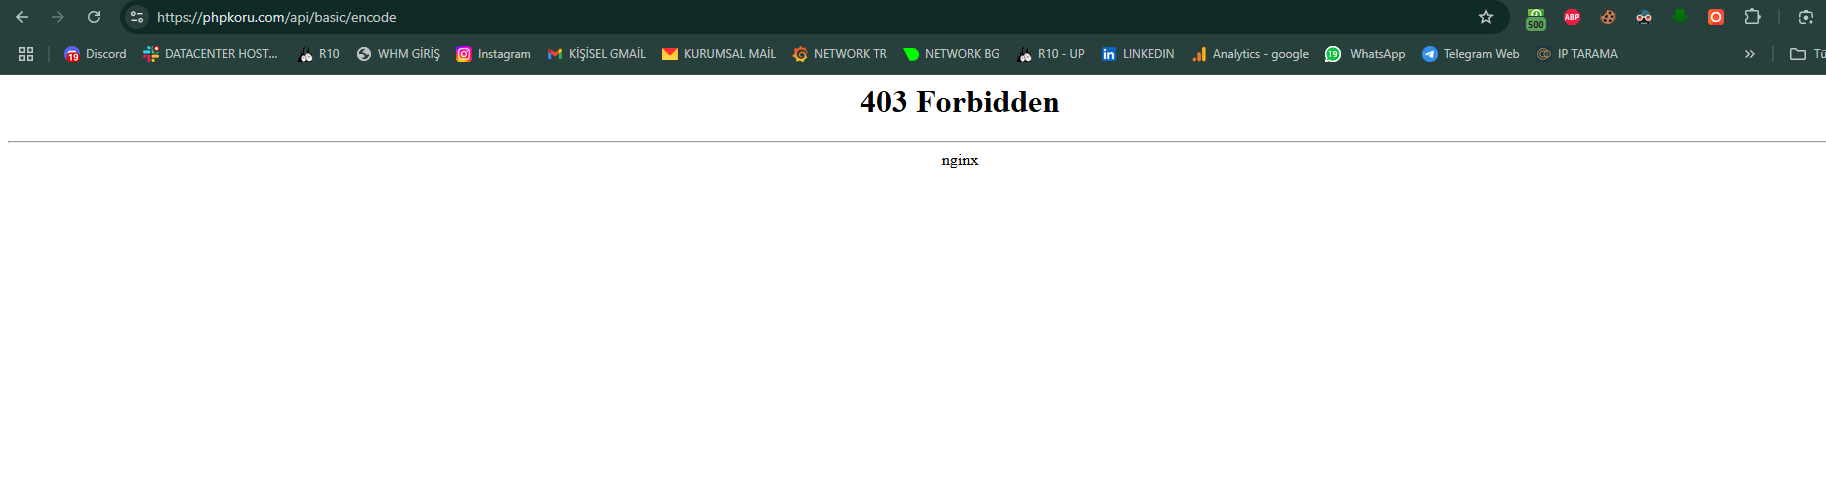
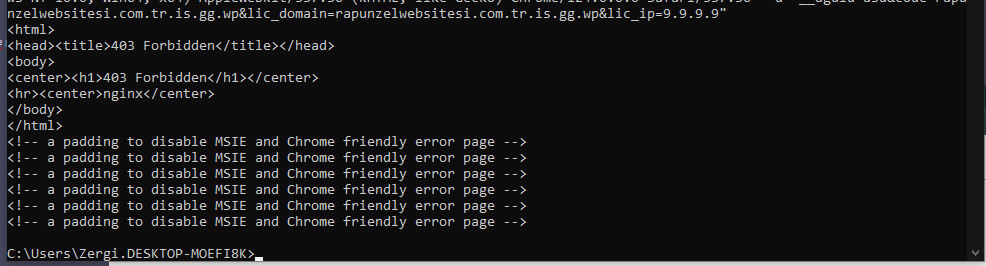
size 2 adet resim attım urı page bölümü /12345 değil yada olmayan bir sayfa değil url yapısına bakın ve encoder urlsi olduğunu görün 403'e düşmüşüm engellenmişim yani
haricinde kötü bir şey söylemedik 2022 den sonra birdaha test yapmadım zira biz ilk testleri ücretsiz yapıyoruz devamını istiyorsanız ücretli yapıyoruz
sizlere bol şans 🤞 - 07-05-2025, 15:38:35Sen engellendin. Ama dünyanın her hangi bir yerindeki her hangi bir kişi hâla şifreleme yapabiliyor. Yine de denediğin için teşekkür ederim.Zergi adlı üyeden alıntı: mesajı görüntüle



 Zaten mesajımda phpkoruyu kapattık demedim kendi konuşlandırdığın aponkralı kapattık dedim