• 28-09-2026, 11:48:55
    #1
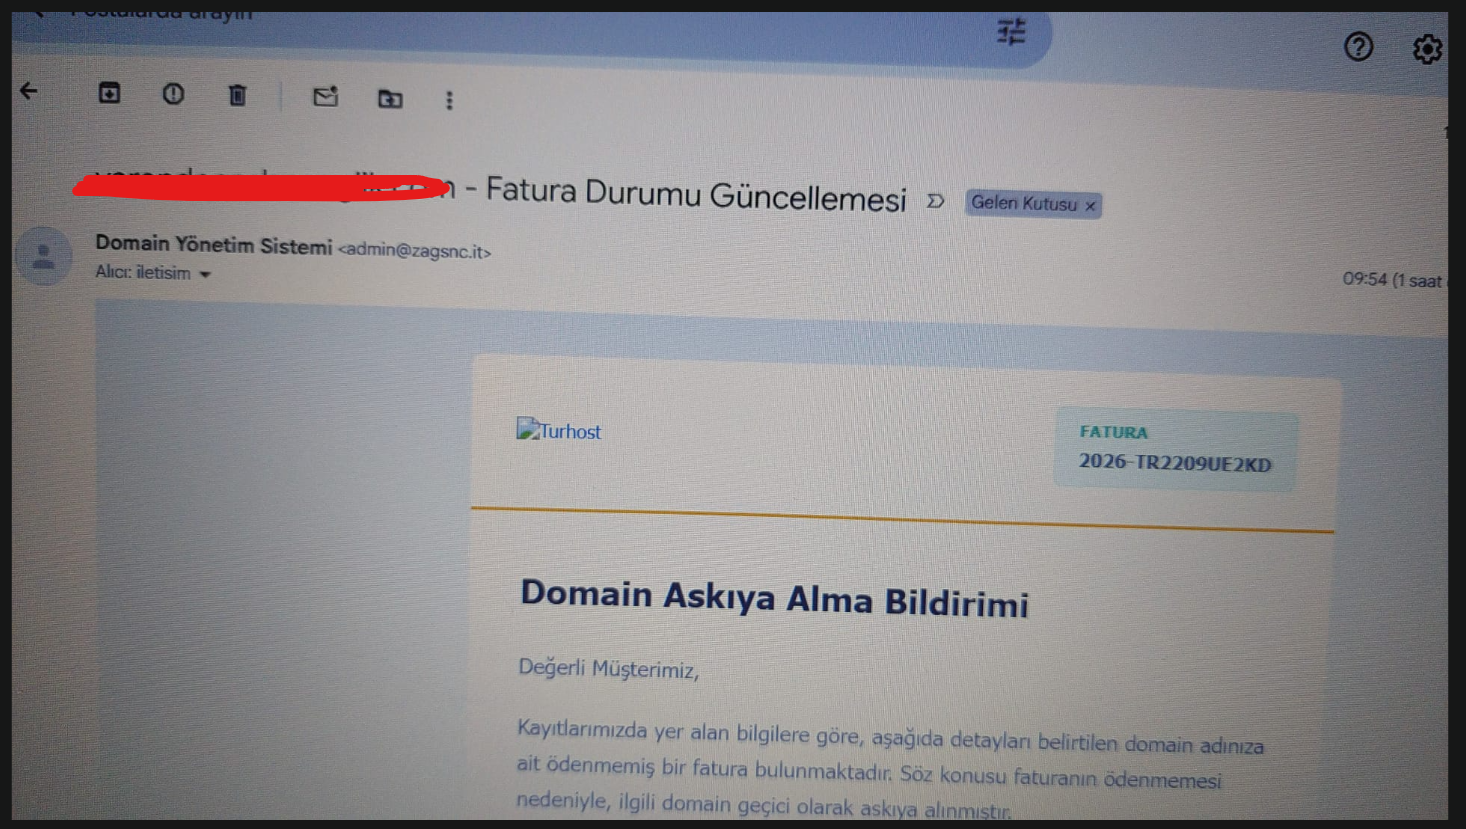
    Bugün çalıştığım firmamın mailine mail geldi aşağıdaki fotoğraftaki gibi.


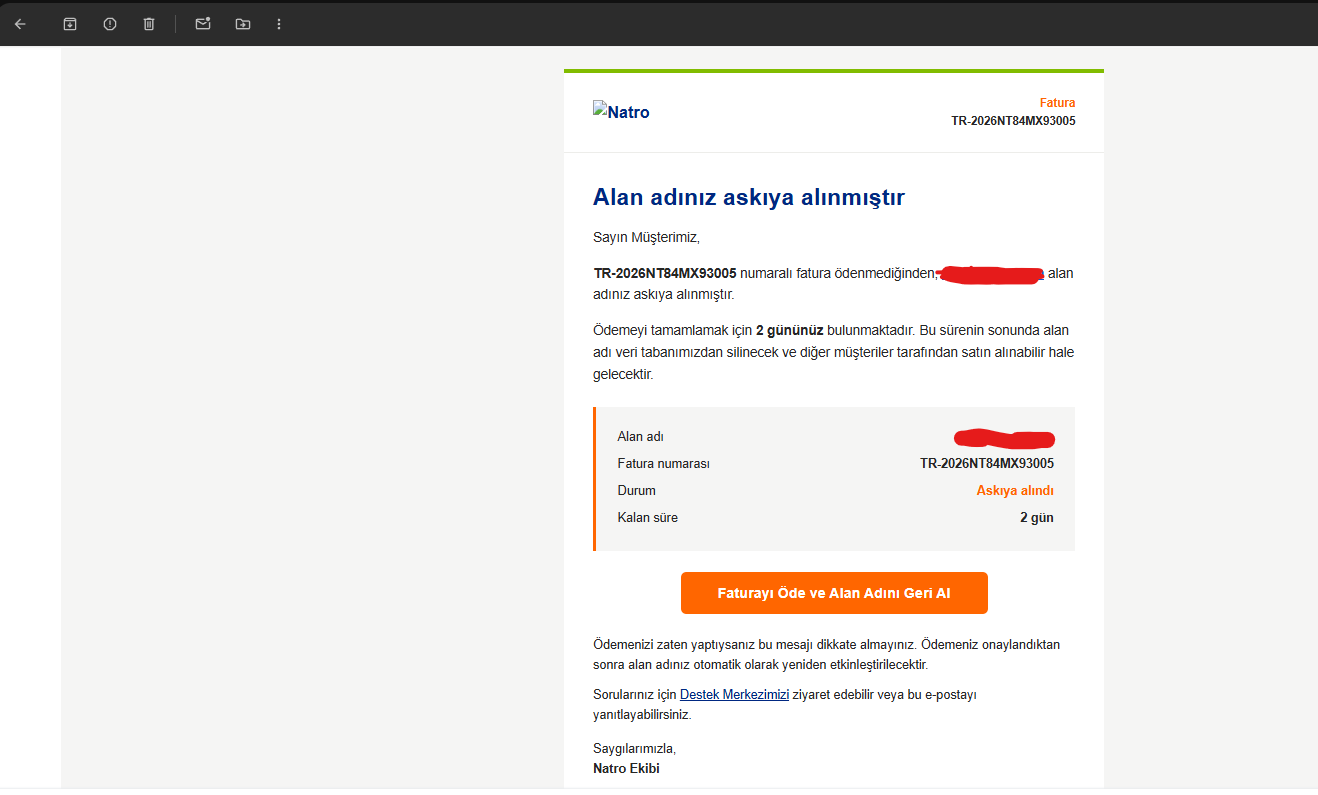
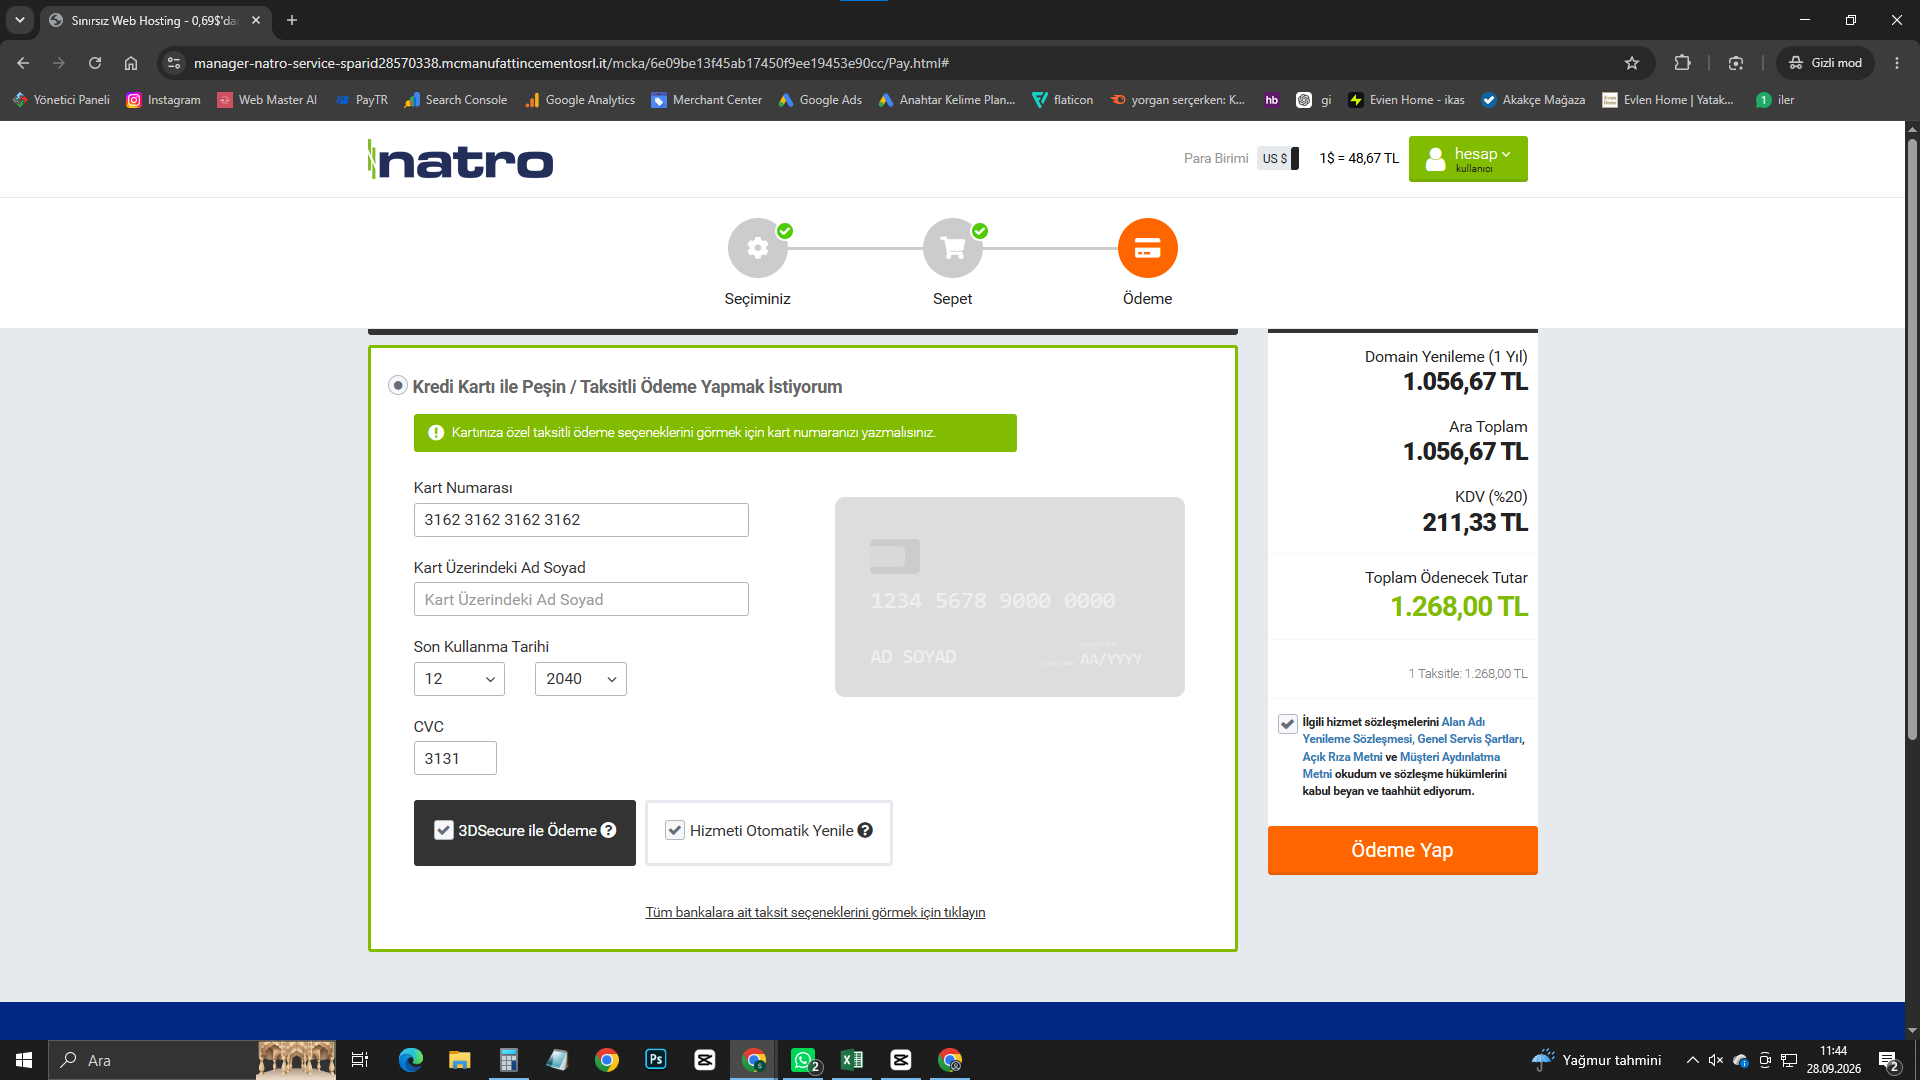
    ama gönderici mail ismi admin@maeliferrari.it şeklinde zaten *********** olduğu apaçık açık. Faturayı öde butonuna tıkladığınızda aşağıdaki site gibi sayfa açılıcak. Bu numarayı yicen kimse yoktur ama dijital dünyaya yeni girmiş kişiler için bilgi verelim yinede. Bu sayfa zaten hiçbir modüller çalışmıyor ve kart bilgilerini girip ödemeye çalıştığınızda kart bilgisi her zaman geçersiz olucak bilerek. Çünkü kart bilginizi alıyorlar bu yüzden dikkat edin dikkat edelim. dalgınlığınıza bilene gelebilir.

    Bu gibi *********** kişileri tespit etmenin yöntemi; gönderici mail adresi, sonuç ekranında ki site bağlantısının saçmalığından anlayabilirsiniz veya site düzgün çalışmaz bunun ptt versiyon yönteminide yapan vardı çünkü. Ve asla bilmediğin sitelerden indirip birşey açmayın.
  • 28-09-2026, 11:51:27
    #2
    Çok geliyor hocam bu tip mailler ne yazık ki.
  • 28-09-2026, 11:53:08
    #3


    Gönderen maili görseler yeter aslında ama işte çoğu firma bihaber bu konulardan.
  • 28-09-2026, 11:53:44
    #4
    Benim sunucuda bu tarz mailler geçemiyor.
    MTA geçirse spamassasin var ondan geçse Dovecot önünde NLP var. sistem maili alıp içerde didik ddik ediyor ha maillerin düşmesi bazen 3-4dk sürüyor ama 70 mail kullanıcısı var sistemde insan hatasına izin veremem.
    gmail zaten ayrı bir dünya süreki cloud diskin doldu acil ödeme yap mailleri geliyor. birileri googleapis üzerinden link geçirmeyi çözmüş, gmail duruma ayıkana kadar gelmeye devam eder.
  • 28-09-2026, 11:53:54
    #5
    Kişinin yeterli bilgisi varsa, Chrome açıklarından faydalanarak linke tıklamanız bile şahsın yararına olabilir. Bir dahaki sefere butona, link'e vb. tıklamamanız daha sağlıklı olur. En büyük örn. Ruhi Çenet
  • 28-09-2026, 11:55:36
    #6
    Sinovker adlı üyeden alıntı: mesajı görüntüle
    Kişinin yeterli bilgisi varsa, Chrome açıklarından faydalanarak linke tıklamanız bile şahsın yararına olabilir. Bir dahaki sefere butona, link'e vb. tıklamamanız daha sağlıklı olur.
    sanmıyorum ama yinede evet tıklanmaması daha iyi olur, mesajın sonuna Ruhi çenet ekleyince anlaşıldı hocam evet doğru
  • 28-09-2026, 11:55:41
    #7
    @xxsemihsarac; bence bunu Natro'ya da gönderin. Firmanın adını kullanarak dolandırıcılık girişiminde bulunuyorlar. Firmanın da itibarı söz konusu. Hukuk departmanı göndericiden şikayetçi olursa güzel olur.
  • 28-09-2026, 11:56:51
    #8
    CemC adlı üyeden alıntı: mesajı görüntüle
    @xxsemihsarac; bence bunu Natro'ya da gönderin. Firmanın adını kullanarak dolandırıcılık girişiminde bulunuyorlar. Firmanın da itibarı söz konusu. Hukuk departmanı göndericiden şikayetçi olursa güzel olur.
    Kesinlikle evet hocam bunu yönlendirdim umarım şikayet ediyorlardır natro firmasıda
  • 28-09-2026, 11:58:42
    #9
    xxsemihsarac adlı üyeden alıntı: mesajı görüntüle
    sanmıyorum ama yinede evet tıklanmaması daha iyi olur, mesajın sonuna Ruhi çenet ekleyince anlaşıldı hocam evet doğru
    Maalesef hocam daha 10 eylül de bu açık tekrar ortaya çıktı

    https://www.bleepingcomputer.com/news/security/new-bluemoon-kit-exploited-windows-and-chrome-zero-day-flaws/

    Burada ki linkten inceleyebilirsiniz