- Açıklar: CVE-2026-109618 , CVE-2026-109619
- Tür: Uzaktan kod çalıştırma (Remote Code Execution)
- Seviye: Kritik
- Etkilenenler: Plesk ile gelen tüm PHP sürümleri
- Düzeltme durumu: henüz yama yayınlanmamış
Plesk RCE Güvenlik zafiyeti
9
●266
- Dün, 10:19:19

- Dün, 17:45:33 Plesk ile gelen PHP (Plesk in kendi paketleri ana repodan ayrı oluyor(Nginx, apache v.b içinde aynı durum geçerli pleskte))
PHP 8.2 8.2.35 düzeltildi
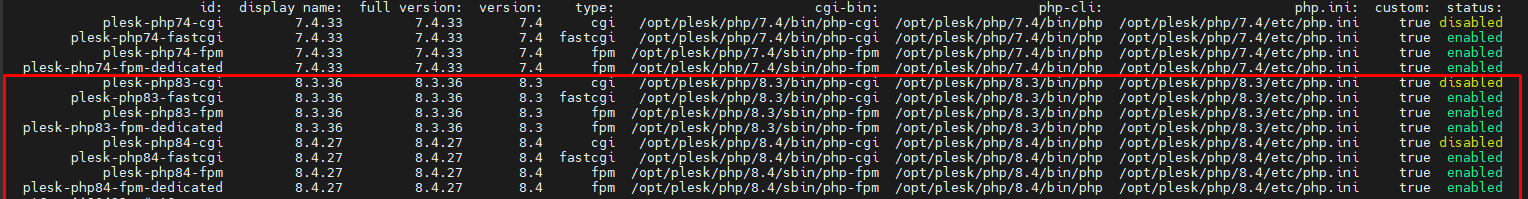
PHP 8.3 8.3.36 düzeltildi
PHP 8.4 8.4.27 düzeltildi
PHP 8.5 8.5.12 düzeltildi
PHP 7.4, 8.0, 8.1 Düzeltme bekleniyor
Plesk Windows Düzeltme bekleniyor - Dün, 18:42:16 plesk installer update
yazın bitince kontrol edin
plesk bin php_handler --list - Dün, 19:09:46
PHP 8.4: 8.4.27 — düzeltilmiş sürüm.
PHP 8.3: 8.3.36 — düzeltilmiş sürüm.
7.4 v.b daha bekliyor, anlık takip için;
https://support.plesk.com/hc/en-us/a...h-Plesk?page=1 - Dün, 22:25:18Error: Unable to receive update information for the package(s)
pleskte güncelleme yapabilen var mı ? yoğunluktan güncelleme yapılamıyor sanırım. - Dün, 22:46:22 plesk installer update
sonra
dpkg-query -W -f='${Package} ${Version}n' plesk-php83 plesk-php84 plesk-php74
çıktıyı kontrol edin
https://support.plesk.com/hc/en-us/articles/44397729587351-Vulnerability-CVE-2026-109618-and-CVE-2026-109619-Remote-code-execution-in-PHP-shipped-with-Plesk?page=2